 #1
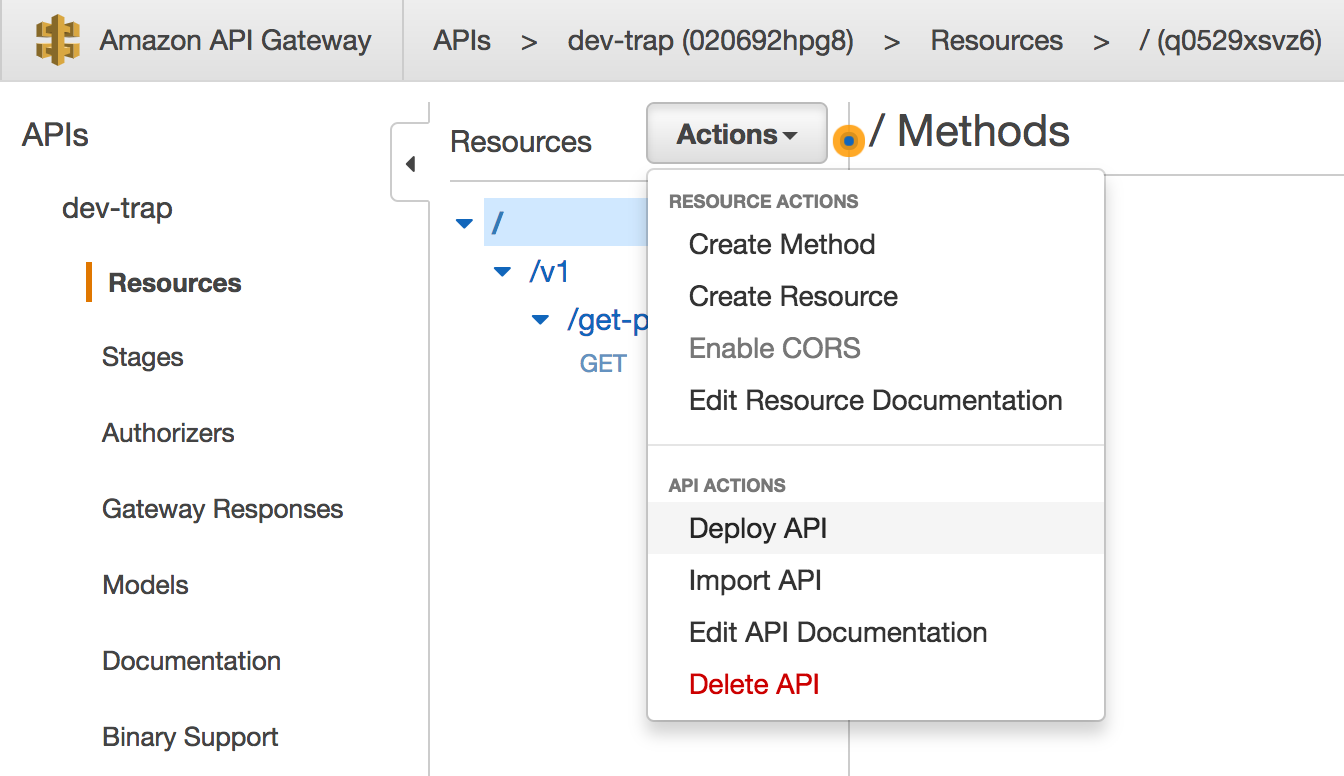
 0x4d31/honeylambda
honeyλ - AWS Lambda와 Amazon API Gateway 위에서 자동으로 가짜 HTTP 엔드포인트(즉, URL 허니토큰)를 생성하고 모니터링하도록 설계된 간단한 서버리스 애플리케이션입니다.
 capsulerun/capsule
AI 에이전트 작업을 샌드박싱하는 보안 런타임. 격리된 WebAssembly 환경에서 신뢰할 수 없는 코드를 실행합니다.
 owasp/serverless-goat
OWASP ServerlessGoat: 일반적인 서버리스 보안 취약점을 시연하는 서버리스 애플리케이션
 pumasecurity/serverless-prey
Lambda, Azure Functions, Google Cloud Functions에 리버스 셸을 설정하기 위한 서버리스 함수
 owasp/serverless-top-10-project
OWASP 서버리스 Top 10
 we45/dvfaas-damn-vulnerable-functions-as-a-service
서버리스 보안 취약점의 세부 사항을 이해하기 위한, 의도적으로 취약하게 제작된 서버리스 함수
 jonrau1/syntheticsun
서버리스 AWS 보안 자동화 프레임워크로, 위협 인텔리전스를 수집하고 ML 기반 이상 탐지(RCF, IP Insights)를 적용하며, Kibana에서 보안 텔레메트리를 보강하여 자동화된 위협 예방, 탐지 및 대응을 수행합니다.
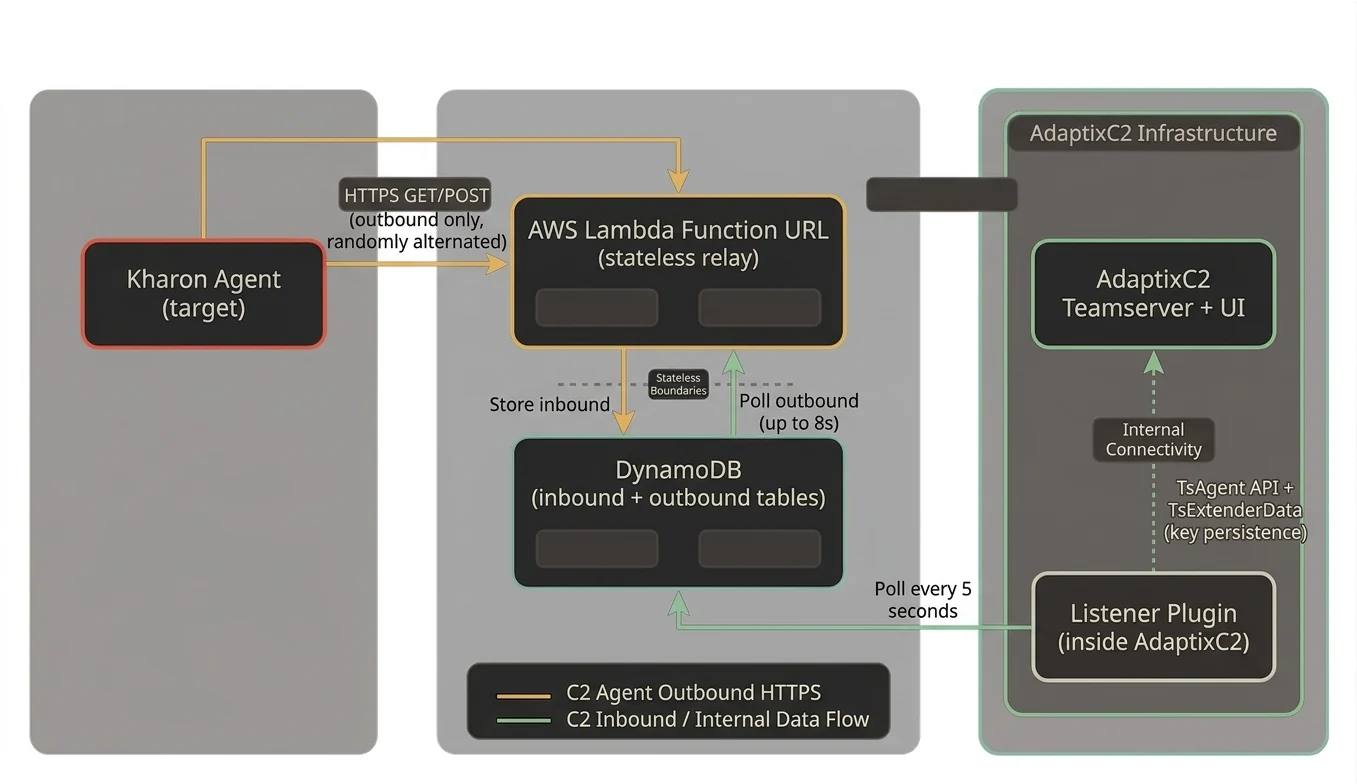 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
 rbidou/pyrasp
Python 웹 서버, 서버리스 함수 및 MCP 서버를 위한 런타임 애플리케이션 자기 방어로, 시그니처 없이 공격, 프롬프트 인젝션 및 데이터 유출을 탐지합니다.
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 george0papasotiriou/cve-2026-9999-serverless-event-injection-to-code-overwrite
CVE-2026-9999에 대한 개념 증명(PoC) 익스플로잇으로, 서버리스 객체 스토리지 이벤트의 경로 탐색(path traversal)을 시연하여 함수 소스 코드를 덮어쓰고 RCE(원격 코드 실행)를 달성합니다.
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: Fail-Open 미들웨어 및 환경 게이트 검증 우회를 통한 클라우드 메타데이터 서비스로의 인증되지 않은 아웃바운드 SSRF
 ivanesk315/cve-2026-28496
FOSSBilling 사전 인증 RCE 체인(CVE-2026-27604 인증 우회 + CVE-2026-28496 Twig SSTI)을 재현하는 Docker 랩으로, Python PoC와 패치된 비교 대상이 포함되어 있습니다.
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
CVE-2026-21002 서버리스 콜드 스타트 자격 증명 유출을 위한 PoC 익스플로잇으로, 재사용된 Lambda /tmp 디렉터리가 AWS 비밀 정보를 다른 함수에 노출시키는 방식을 시연합니다.
 abraxas/cve-2026-15583
CVE-2026-15583을 재현하는 개념 증명 클라이언트 및 Docker 랩으로, Grafana MCP Server의 인증되지 않은 confused-deputy SSRF 취약점으로 X-Grafana-URL을 통해 서비스 계정 토큰이 유출됩니다.
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
CVE-2026-22015용 PoC: 악성 이벤트가 서버리스 함수에 환경 변수를 주입하여 비밀값을 덮어쓰고 권한 상승을 가능하게 합니다.
 george0papasotiriou/cve-2026-23007-serverless-cold-start-memory-remanence-data-leakage-
CVE-2026-23007 서버리스 콜드 스타트 메모리 잔존을 시뮬레이션하며, Lambda 호출 간 지속되는 전역 상태가 실행 사이에 비밀 정보를 유출할 수 있는 방식을 보여줍니다.