
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 infobyte/pyrmax
Ubiquiti AirMAX 무선 프로토콜 프레임용 디코더/인코더; pcap/실시간 캡처를 파싱하고, 장치를 발견하며, 취약한 펌웨어를 스캔하고, 변형 패킷을 제작하며, AirMAX AC/M 대상을 에뮬레이션합니다.
 racoten/reflectivepluginloader
Minimal Windows x64 reflective PE mapper that loads DLLs from memory without LoadLibrary, resolves exports, and dispatches calls through a…
 nccgroup/libmempool
힙 메모리 풀 분석 도구
 synacktiv/canon-tools
Canon 프린터 펌웨어를 복호화하는 데 사용되는 도구
 fr4nkxixi/cve-2022-24481-poc
CLFS CVE-2022-24481에 대한 PoC
 finngineering/apxutil
슈나이더 일렉트릭 PLC 아카이브 파일을 조작하기 위한 도구
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus - 2 Boundaries in One Bug https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 trailofbits/quantum-zk-proof-poc
Google의 ZK 증명을 무력화하는 양자 암호 분석 개념 증명 코드
 habanada/nativepe
Object Pascal (Delphi) 라이브러리로, 재배치, 임포트, TLS 및 원격 프로세스 메모리 읽기를 포함한 Windows PE 파일의 파싱, 매핑, 로딩 및 덤핑을 지원합니다.
 martyx00/vulnfanatic-ng
BianryNinja 플러그인: 디컴파일된 바이너리에서 취약점을 식별하며 프로그래매틱 스캔과 LLM 지원을 모두 제공합니다.
 zzzxxxxxxxxxx/ghostlock-got-w29
HUAWEI MatePad Pro 11 GOT-W29에 대한 CVE-2026-43499 (GhostLock) 연구
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment 우회
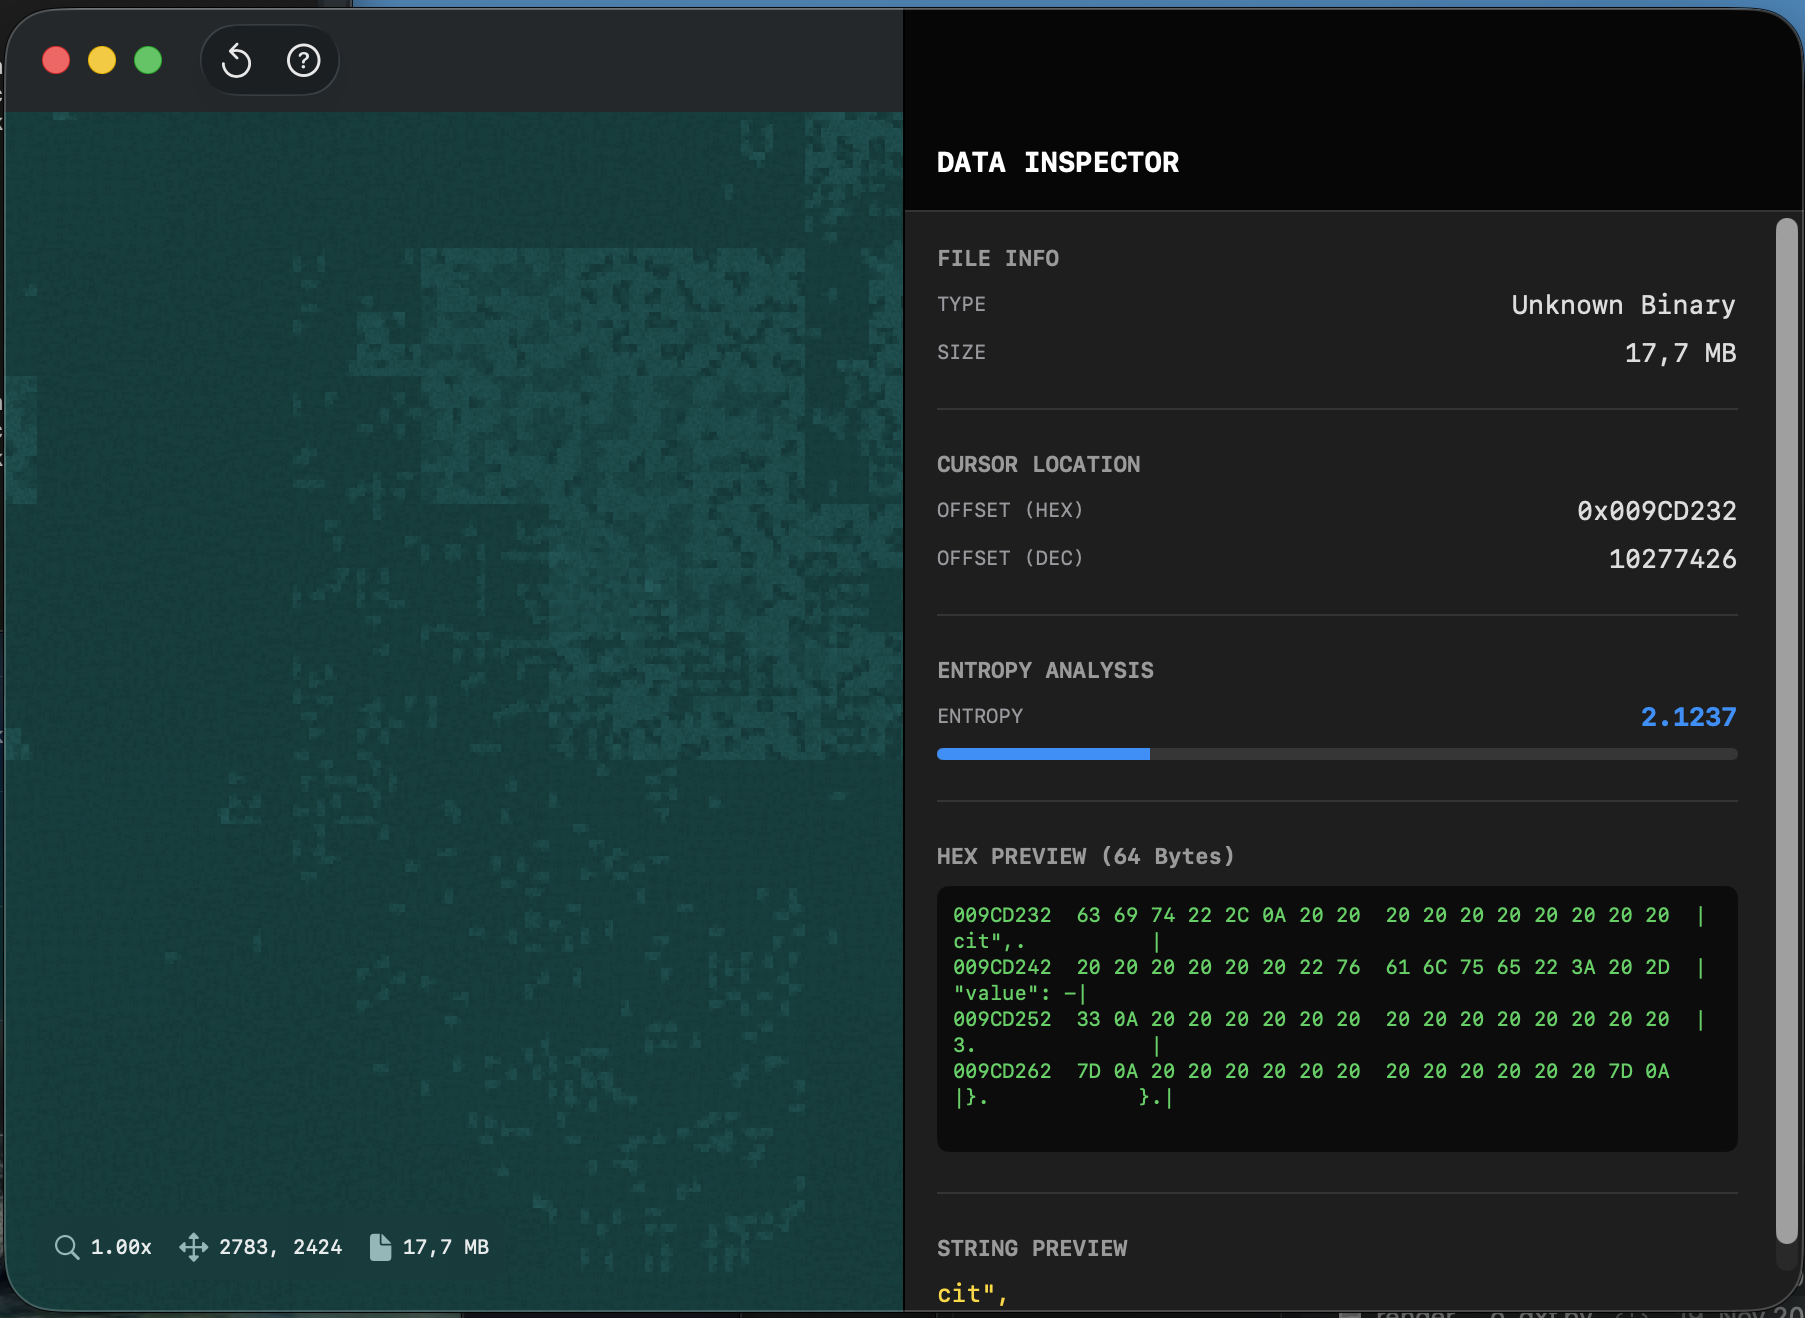 farukalpay/neurocore
NeuroCore는 Hilbert Curve 매핑과 Shannon Entropy 계산을 사용하여 바이너리 파일의 내부 구조를 시각화하는 네이티브 macOS 애플리케이션이며, Metal Compute Shaders로 가속화됩니다.
 asherdll/r2gopclntabparser
Go 바이너리의 리버스 엔지니어링을 용이하게 하기 위해 gopclntab을 파싱하는 radare2 스크립트입니다.
 serotav/writeups
다양한 CTF 챌린지에 대한 상세하고 최적화된(?) 라이트업 모음
 lolcaken/javascript-deobfuscator
javascript-obfuscator 5.x 출력(문자열 배열, 제어 흐름 평탄화, 자기 방어, RC4/base64)을 위한 디오브푸스케이터
 gmh5225/letmegg
Windows 커널 개념 증명으로, 커널 예외 디스패치 경로를 조작하여 WinDbg가 중단점을 설정하지 못하게 하는 안티 디버깅 기법을 시연합니다.
 webraybtl/cve-2023-40031
Notepad++ 힙 버퍼 오버플로 취약점 CVE-2023-40031 분석 및 재현








