Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Reverse Engineering

Tools for decompiling, disassembling, and understanding malware internals and complex binaries.

Kitploit 추천

추천 도구

10 선택됨
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k14시간 57분 전
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k7시간 32분 전
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k2일 전
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k16시간 39분 전
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k8일 전
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k28일 전
angr preview#7

angr

GitHubangr/angr
9.0k7시간 43분 전
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8개월 전
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k1일 전
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3개월 전
최신관련성인기최근 업데이트
1873 결과
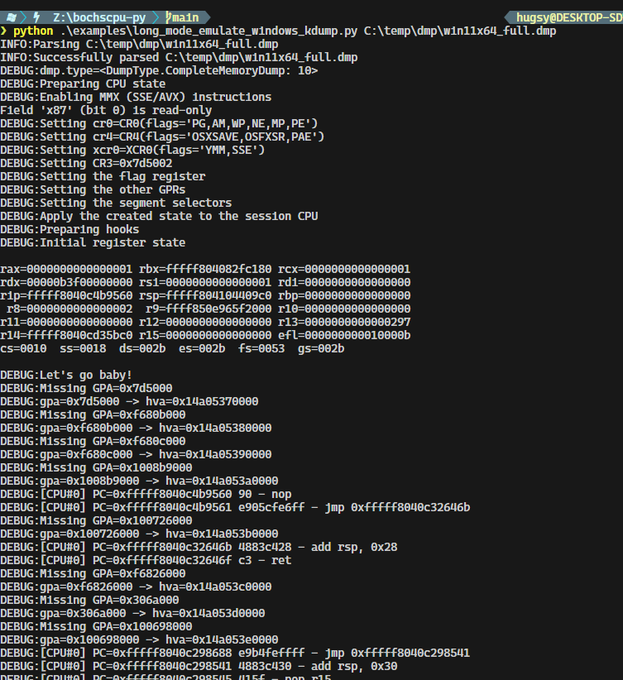
bochscpu-python preview

bochscpu-python

GitHubhugsy/bochscpu-python

BochsCPU용 Python 바인딩

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
391년 전
apiscope preview

apiscope

GitHubkaisonox/apiscope

Windows 애플리케이션을 가로채고 모니터링하기 위한 API 후킹 프레임워크
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
204개월 전
-Pegasus-Suite preview

-Pegasus-Suite

GitHubsobri3195/-pegasus-suite

포괄적인 보안 툴킷으로 1000개 이상의 침투 테스트 및 보안 평가 도구를 제공합니다.

penetration-testing-frameworksvulnerability-scannerspassword-attacks+9
118개월 전
Driver-SoulExtraction preview

Driver-SoulExtraction

GitHubgmh5225/driver-soulextraction

SoulExtraction은 Windows 드라이버에서 인증서 정보를 추출하기 위한 Windows 드라이버 라이브러리입니다.
reverse-engineeringmalware-analysisbinary-analysis
243년 전
auto_extract_offsets preview

auto_extract_offsets

GitHubctn-qvo/auto_extract_offsets

CVE-2026-43499용 자동 오프셋 계산기로, 취약점 익스플로잇 및 바이너리 분석을 위한 정밀한 메모리 오프셋 계산을 지원합니다.
vulnerability-analysisexploitationreverse-engineering+2
83개월 전
DRA_writeup preview

DRA_writeup

GitHubkpn-ciso/dra_writeup

Oracle DSR 스택 버퍼 오버플로우 취약점 (DRA) CVE-2014-6598 분석 보고서
exploit-frameworksvulnerability-analysisexploitation+5
1411년 전
reverse-engineering-with-ai preview

reverse-engineering-with-ai

GitHubjaredreabow/reverse-engineering-with-ai

AI 지원 분석, 독립적 검증, 공개 출처 참조를 활용하여 암호화된 펌웨어 및 소프트웨어를 리버스 엔지니어링하기 위한 연구 방법.
embedded-systems-securityreverse-engineeringcryptography+6
139일 전
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Java AdWind, jRAT, jBifrost 트로이 목마용 간단한 복호화기
encryption-decryption-toolsreverse-engineeringforensics+3
179년 전
file-unpumper preview

file-unpumper

GitHub0x11dfe/file-unpumper

PE 파일에서 파일 펌퍼가 추가하는 것과 같은 불필요한 요소를 제거하는 데 사용할 수 있는 도구입니다.

static-analysisreverse-engineeringmalware-analysis+1
301년 전
JNISleuth-MCP preview

JNISleuth-MCP

GitHubnighthawkk/jnisleuth-mcp

Android JNI RegisterNatives 자동 복구, 스트리핑된 ARM64 .so 타입 재구성, OLLVM BR X8 디오브퍼스케이터, 그리고 Jadx, Ghidra 및 IDA Pro 9.0을 위한 범용 LLM/MCP 브리지.

android-securitystatic-analysisdynamic-analysis-sandboxing+5
108일 전
sylvia preview

sylvia

GitHubstolevchristian/sylvia

IDA 9.X용 iOS 시스템 콜 탐색기

static-analysisios-securityvulnerability-analysis+5
155개월 전
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

KEPServerEX 안티 디버깅 기법 무력화

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
333년 전
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4에서 Ring 0까지: 공격-방어 펌웨어 연구 플랫폼. 우리는 부트킷을 만들고, 그 다음 그것을 잡아냅니다. 폐쇄 루프. 실리콘에 대한 제로 트러스트.

defensive-toolsembedded-systems-securityvulnerability-scanners+6
1522일 전
PrologWinDbg preview

PrologWinDbg

GitHubdumpanalysis/prologwindbg

WinDbg에서 메모리 덤프와 중지된 라이브 프로세스를 분석하기 위해 Prolog를 사용합니다.
memory-forensicsreverse-engineeringscripting-automation+4
1516일 전
Ricnar-Exploit-Solutions preview

Ricnar-Exploit-Solutions

GitHubhdbreaker/ricnar-exploit-solutions

CrackLatinos 챌린지용 익스플로잇 솔루션
exploitationreverse-engineeringeducation+2
177년 전
RPC-Triage preview

RPC-Triage

GitHubtalha-nazeef-ahmed/rpc-triage

제로-심볼 정적 분석 엔진으로, AHP 기반 위험 모델을 사용하여 Windows RPC 공격 표면을 추출하고 수학적으로 순위를 매깁니다.

reconnaissancestatic-analysisvulnerability-analysis+3
162개월 전
Overlord-RAT-Reverse-Engineering-a-Go-Based-RAT-Injection-Keylogging-C2-Exfiltration-Analysis preview

Overlord-RAT-Reverse-Engineering-a-Go-Based-RAT-Injection-Keylogging-C2-Exfiltration-Analysis

GitHubkaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis

Overlord RAT의 전체 정적 및 메모리 분석: Go 에이전트 아키텍처, HTTP/2 + WebSocket C2, 반사적 DLL 인젝션, 브라우저 키로깅, 그리고 IOC. 실습 중심의 악성코드 리버스 엔지니어링 워크스루.
ioc-managementdynamic-analysis-sandboxingreverse-engineering+6
1026일 전
wyze-bulb-color-pwned preview

wyze-bulb-color-pwned

GitHubnickdaria/wyze-bulb-color-pwned

Wyze WLPA19CV2 컬러 전구용 오픈 펌웨어 익스플로잇

embedded-systems-securityiot-securityexploitation+4
142개월 전
이전1…636465…100다음