
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
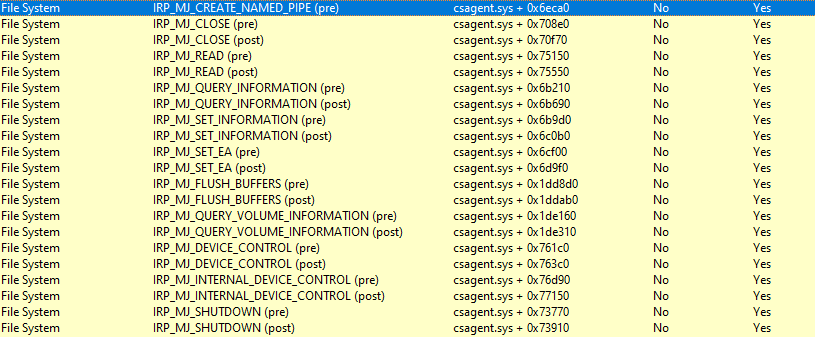 mr-un1k0d3r/edrs
EDR 우회를 위한 레드팀 도구: syscall ID를 동적으로 해석하고, ntdll 스텁을 패치하며, IAT 후크를 언훅하고, 주요 EDR 벤더의 후킹된 API를 나열합니다.
 user1342/awesome-android-reverse-engineering
Android 리버스 엔지니어링 교육, 리소스 및 도구에 대한 선별된 목록입니다.
 mrexodia/titanhide
Windows 커널 드라이버로, Nt* SSDT 함수를 후킹하여 안티 디버그 검사로부터 디버거와 프로세스를 숨기며, 스텔스 분석을 위한 x64dbg 플러그인을 제공합니다.
 ainfosec/fissure
모두를 위한 RF 및 리버스 엔지니어링 프레임워크입니다. 팔로우하고 ★를 눌러 지지를 보여주세요!
 googleprojectzero/jackalope
Windows, macOS, Linux 및 Android용 바이너리 커버리지 기반 퍼저
 secretsquirrel/the-backdoor-factory
셸코드로 PE, ELF, Mach-O 바이너리를 패치합니다. 새 버전은 개발 중이며 스폰서에게만 제공됩니다.
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - 안드로이드 및 iOS 앱을 런타임에 조작할 수 있게 도와주는 강력한 웹 인터페이스입니다.
 fabrimagic72/malware-samples
여러 honeypot에서 포착한 악성코드 샘플 모음입니다.
 fkie-cad/fact_core
펌웨어 분석 및 비교 도구
 keystone-engine/keystone
여러 아키텍처를 지원하는 어셈블러 프레임워크로, Arm, x86, MIPS, PowerPC, RISC-V 등 다양한 아키텍처의 어셈블리 소스를 기계어 코드로 변환하며, 경량 코어와 다양한 언어용 바인딩을 제공합니다.
 fabiobaroni/awesome-exploit-development
Exploit Development 학습을 위한 엄선된 리소스 목록(도서, 튜토리얼, 강좌, 도구 및 취약한 애플리케이션)
 marin-m/pbtk
Protobuf 기반 앱을 리버스 엔지니어링 및 퍼징하기 위한 도구 세트
 marin-m/vmlinux-to-elf
원시 커널에서 커널 심볼 테이블(kallsyms)을 추출하여 완전히 분석 가능한 .ELF를 복구하는 도구
 bkerler/mtkclient
Mediatek 플래시 및 복구 유틸리티
 ionescu007/simplevisor
Windows 및 UEFI용 최소한의 Intel VT-x 하이퍼바이저로, 라이브 호스트를 가상화하여 인트로스펙션을 수행하며, 동적 하이퍼재킹, 언하이퍼재킹, EPT, VPID를 지원합니다.
 hasherezade/malware_training_vol1
Windows 악성코드 분석 교육 자료 (1권)
 sashs/ropper
다양한 파일 형식의 파일에 대한 정보를 표시하고 여러 아키텍처(x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64)용 ROP 체인을 구축하기 위한 가젯을 찾습니다. 디스어셈블리의 경우 ropper는 훌륭한 Capstone…







