
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 gmh5225/kernelmode-driver
x64 Windows 시스템용 커널 드라이버로, Win32k 후킹을 통해 가상/물리 메모리를 읽고 쓸 수 있습니다
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engine 기반의 심볼 인식 x86/x64 어셈블리 패치를 위한 IDA Pro 플러그인. 자동 IDA 심볼 해석, RIP 상대 인코딩, _↔. 이름 보정 기능을 갖춘 Keypatch의 포크.
 gmh5225/kli-ex
정적 분석에서 커널 함수 사용을 숨기기 위해 암호화되고 캐시된 임포트 이름으로 런타임에 API를 해석하는 Windows 드라이버용 확장 커널 지연 임포터입니다.
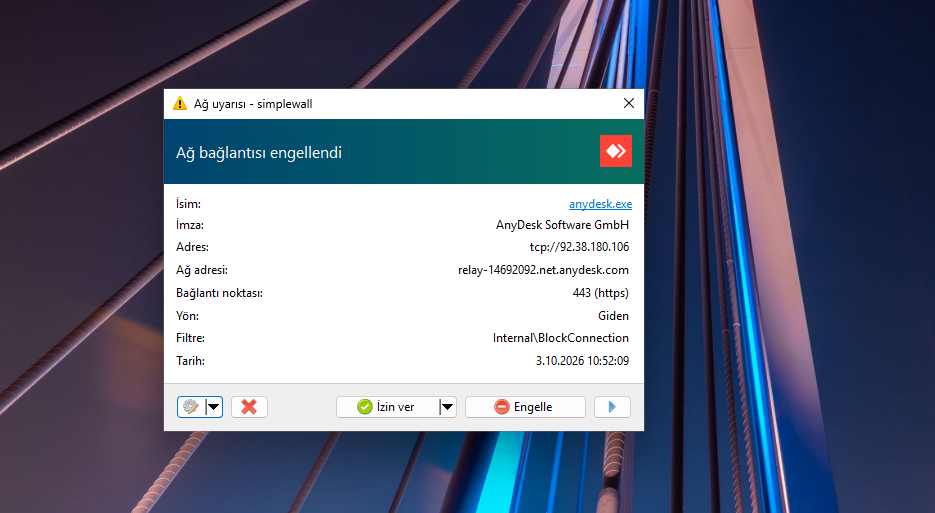 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDesk에 APC 인젝션을 수행하고, AES/RSA를 사용해 HTTPS를 통해 C2로 유출하며, Registry GUID 키를 통해 지속성을 유지하는 Python 셸코드의 리버스 엔지니어링 분석 글입니다.
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP 디스패치 맵, AMFI diff, Ghidra 워크플로우
 frida/frida-gum
C로 작성된 크로스 플랫폼 계측 및 자기 분석 라이브러리
 morluto/rea
에이전트로 앱 동작부터 네이티브 바이너리까지 무엇이든 리버스 엔지니어링합니다.
 xf1les/fsop-finder
Binary Ninja 플러그인으로, 제어 흐름과 스택 포인터를 하이재킹할 수 있는 FSOP 코드 경로를 찾기 위해 glibc libio를 스캔하여 힙 익스플로잇 연구를 지원합니다.
 valium007/cve-2026-56129
Toshiba qiomem.sys 드라이버를 악용하여 ring 3에서 임의의 물리 메모리 읽기/쓰기를 달성하는 proof-of-concept이며, 함께 제공되는 writeup이 포함되어 있습니다.
 therealsaumil/static-arm-bins
디버깅 및 런타임 분석을 위한 정적으로 컴파일된 ARM 바이너리
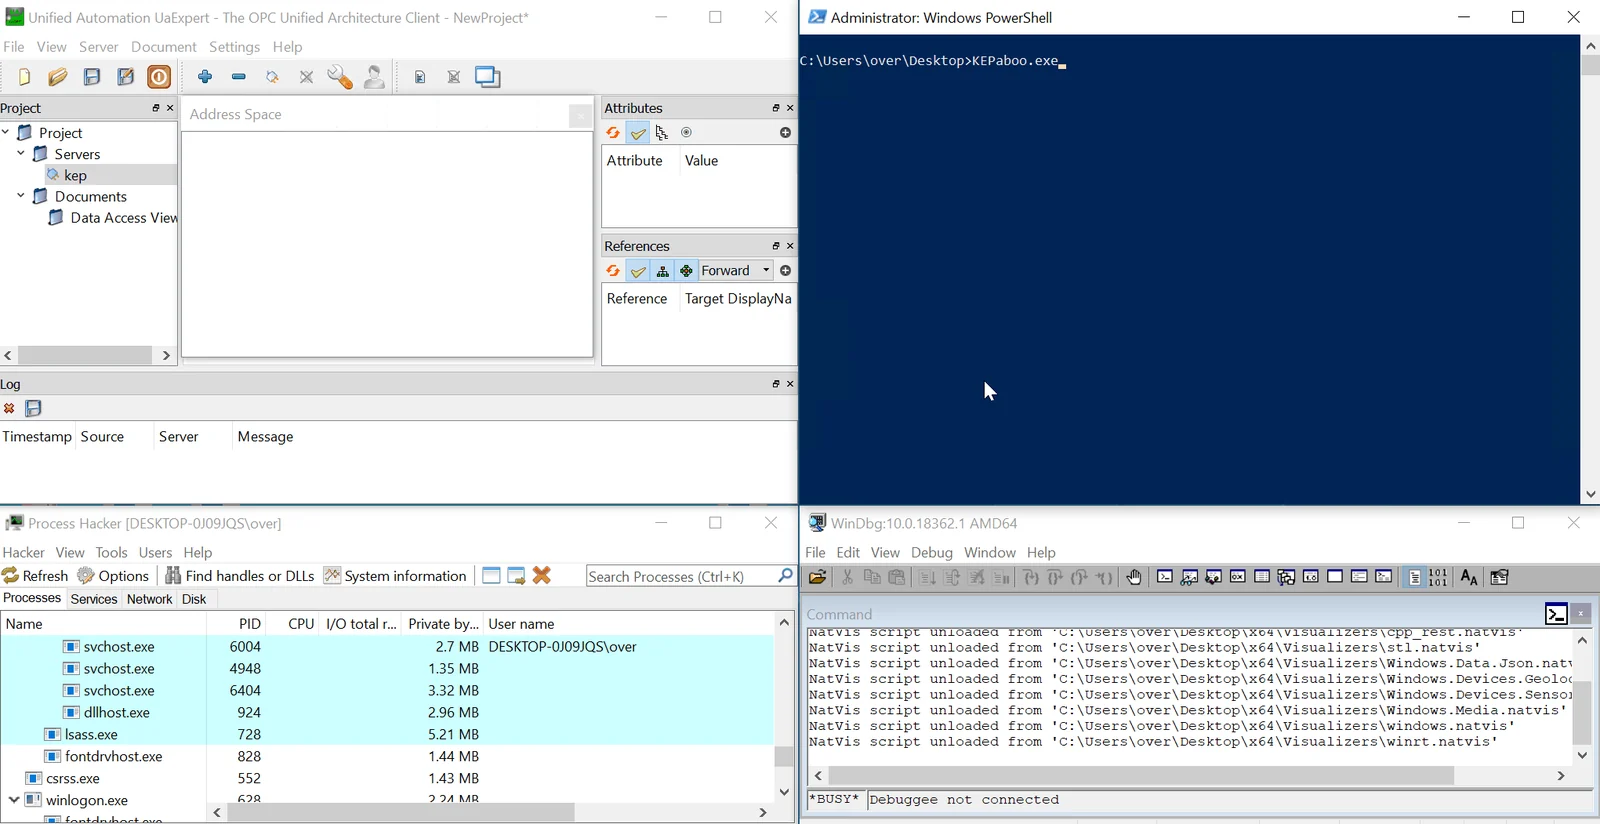 0vercl0k/kepaboo
KEPServerEX 안티 디버깅 기법 무력화
 gaasedelen/lighthouse
리버스 엔지니어를 위한 커버리지 탐색기
 googleprojectzero/jackalope
Windows, macOS, Linux 및 Android용 바이너리 커버리지 기반 퍼저
 volexity/donut-decryptor
Donut 난독화 샘플에서 로더 셸코드 시그니처를 탐지하고, DONUT_INSTANCE 구조를 파싱하며, DONUT_MODULE 데이터를 덤프하여 내부 페이로드를 추출하고 복호화합니다.
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 innotecsystem/device-reversing
이 저장소에는 디바이스 리버싱 라이트업이 포함되어 있습니다.








