
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 itm4n/pentest-windows
Windows 내부 구조 연구 및 악용 기법 모음으로, 레드팀과 펜테스터를 위한 권한 상승, 토큰 악용, 그리고 침투 후 기법을 다룹니다.
 gilnett/wstrace
Rust로 작성된 독립형 제로 드라이버 Windows 시스템 및 API 모니터
 komimoe/arkari
goron을 기반으로 한 또 다른 llvm 기반 난독화 도구입니다.
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 luftwaffe66/gobfuscator
AES-256 문자열 암호화와 런타임 복호화, 식별자 이름 변경, 주석 제거를 통해 Go 소스 코드를 난독화하여 런타임 동작은 유지하면서 리버스 엔지니어링을 방해합니다.
 google/kernel-research
Linux 커널 익스플로잇 툴킷으로, 익스플로잇 구축 라이브러리, ROP 체인 및 스택 피벗 생성기, 커널 이미지 러너, 그리고 커널 익스플로잇 개발을 위한 타깃 데이터베이스를 제공합니다.
 mrphrazer/msynth
코드 난독화 해제 프레임워크로, 혼합 불리언-산술(MBA) 표현식을 단순화합니다
 googleprojectzero/p0tools
Google Project Zero 취약점 연구 문서 모음과 소규모 독립형 보안 도구 모음으로, 익스플로잇 및 가상화 기반 분석 유틸리티를 포함합니다.
 neurosaki987/qvm-tool
ACE .qvm0로 보호된 PE 이미지를 위한 정적 분석 및 구조 복구 툴킷
 icicle-emu/icicle-python
Icicle 에뮬레이터를 위한 Python 바인딩으로, x64 및 ARM64 타겟 전반에서 그레이박스 펌웨어 퍼징, 바이너리 에뮬레이션, 리버스 엔지니어링 워크플로를 가능하게 합니다.
 lifting-bits/sleigh
Ghidra의 SLEIGH 프로세서 명세 라이브러리를 CMake로 빌드한 것으로, 리버스 엔지니어링 도구를 위한 독립 실행형 디스어셈블리 및 p-code 리프팅 엔진을 제공합니다.
 llvmparty/striga
Python으로 작성된 실험적인 x86-64에서 LLVM IR로의 리프터로, 기계어 코드를 분석 가능한 IR로 변환하여 리버스 엔지니어링, 최적화, VM 핸들러 분석에 활용합니다.
 revng/revng
LLVM과 QEMU를 기반으로 구축된 오픈 소스 바이너리 분석 프레임워크이자 디컴파일러로, 리버스 엔지니어링을 위해 바이너리를 읽기 쉬운 중간 표현으로 리프팅합니다.
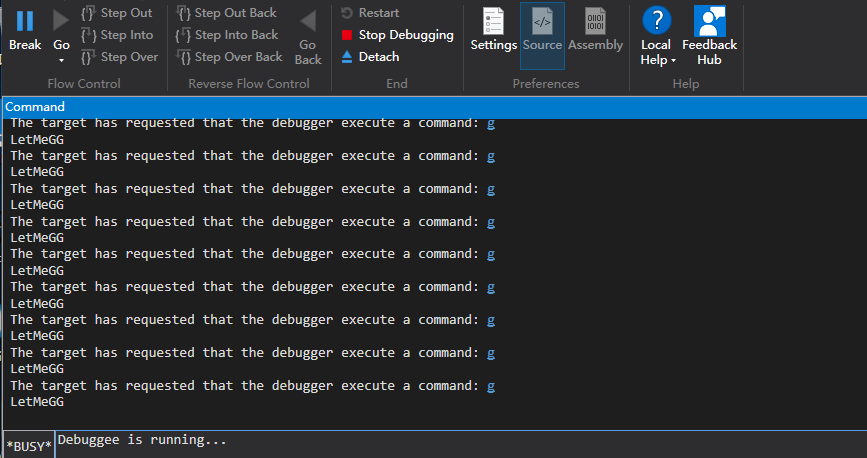 gmh5225/letmegg
Windows 커널 개념 증명으로, 커널 예외 디스패치 경로를 조작하여 WinDbg가 중단점을 설정하지 못하게 하는 안티 디버깅 기법을 시연합니다.
 gmh5225/linux-kernel-debugger
루트킷 동작을 덤프하고 악성코드 분석 및 리버스 엔지니어링을 위해 커널 수준 활동을 검사하기 위한 커널 하드웨어 디버거 모듈.
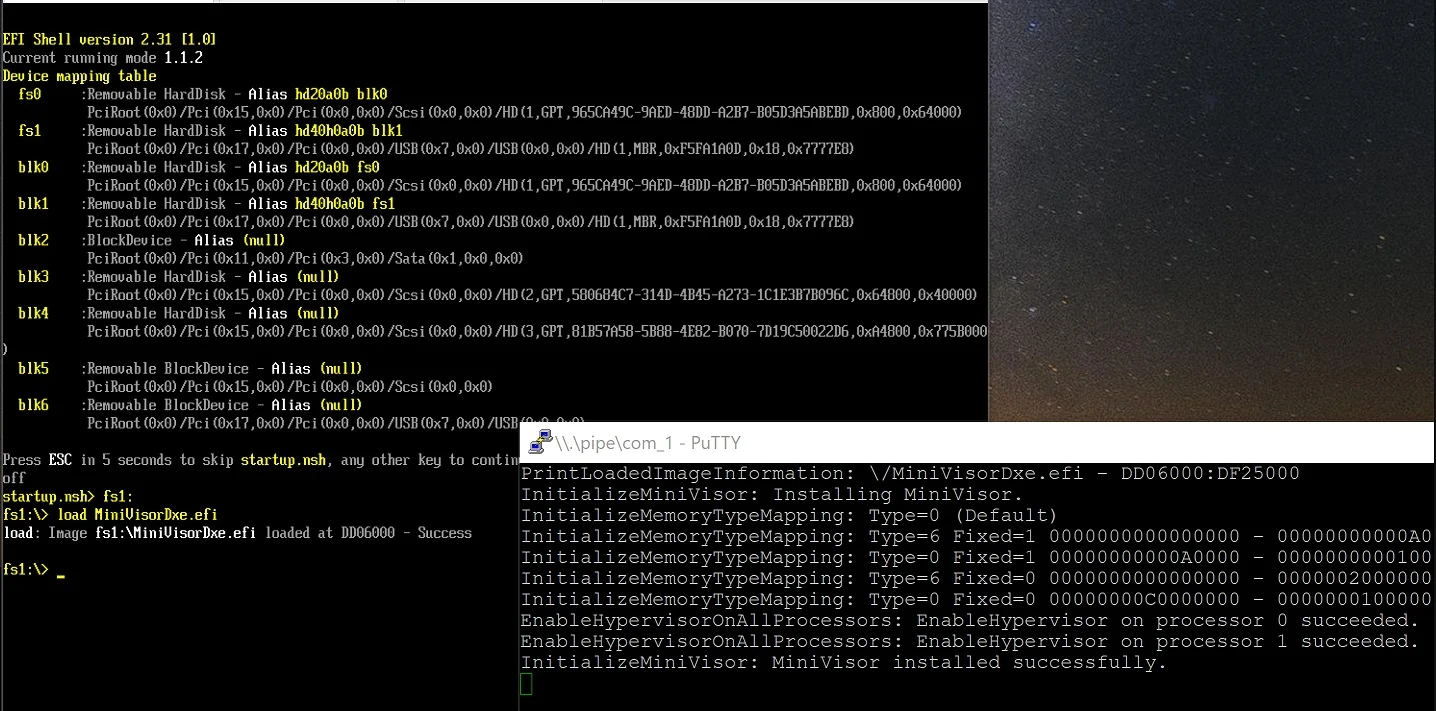 tandasat/minivisorpkg
운영 체제 부팅을 지원하는 연구용 UEFI 하이퍼바이저.
 mrexodia/titanhide
Windows 커널 드라이버로, Nt* SSDT 함수를 후킹하여 안티 디버그 검사로부터 디버거와 프로세스를 숨기며, 스텔스 분석을 위한 x64dbg 플러그인을 제공합니다.
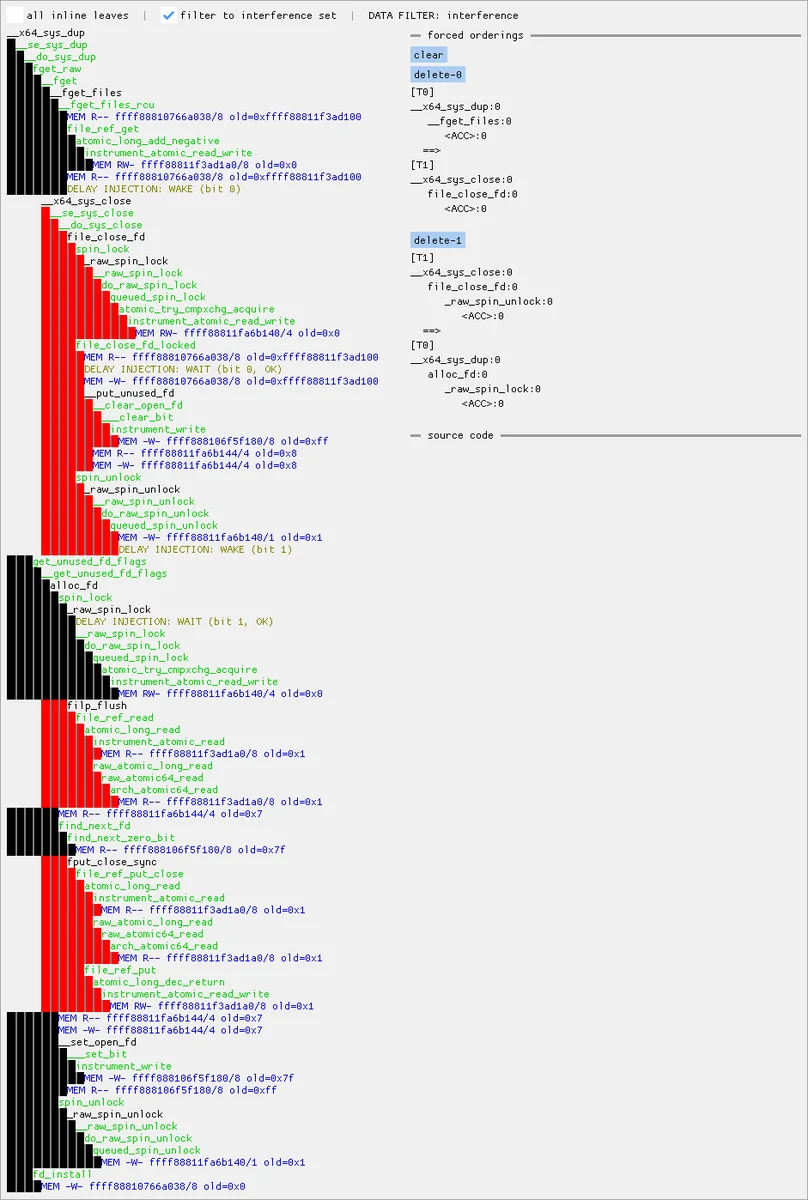 googleprojectzero/maccconc
KCOV 트레이스를 사용하여 Linux 커널 경쟁 조건을 탐구하기 위한 툴킷: 동시 실행 및 메모리 접근을 위한 GUI 및 터미널 뷰어, 그리고 자동 A-B-A 순서 테스트를 제공합니다.








