
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
gozi 악성코드 분석 솔루션: write-up을 작성하는 동안 인내심 있게 기다려 주세요 :)
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
이 저장소는 곧 게시될 분석 블로그에 필요한 파일들을 보관합니다.
 uky007/cve-2025-62215_analysis
Claude Code Agent Team을 이용한 CVE-2025-62215 익스플로잇 개발
 neurosaki987/qvm-tool
ACE .qvm0로 보호된 PE 이미지를 위한 정적 분석 및 구조 복구 툴킷
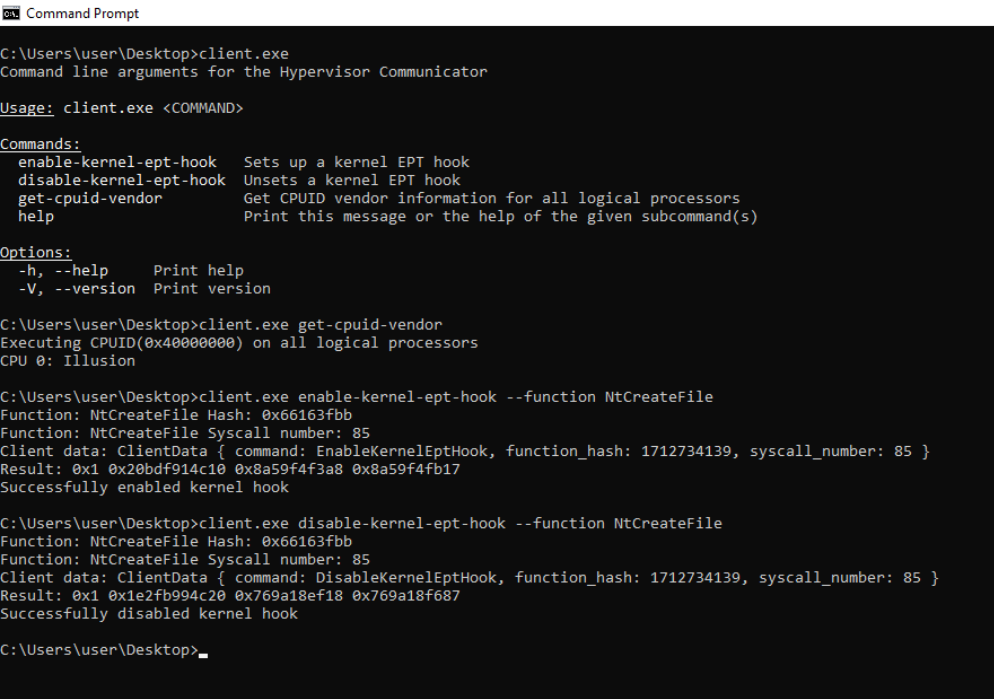 memn0ps/illusion-rs
Rusty Hypervisor - Rust로 구현된 Windows UEFI 블루 필 Type-1 하이퍼바이저 (코드명: Illusion)
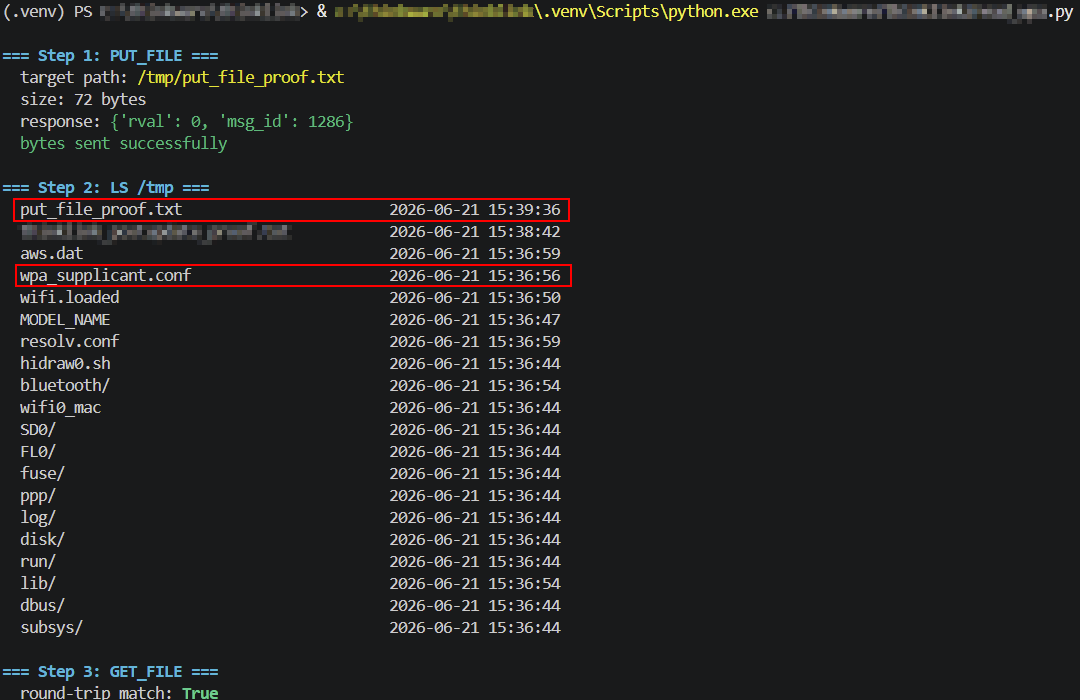 turretsec/disclosure-thinkware-u3000
Thinkware U3000 대시캠의 로컬 WiFi 제어 프로토콜에서 발견된 세 가지 인증되지 않은 취약점: 임의 파일 쓰기, 임의 파일 읽기, 평문 WiFi 자격 증명 노출. CVE-2026-101053, CVE-2026-101054, CVE-2026-101055.
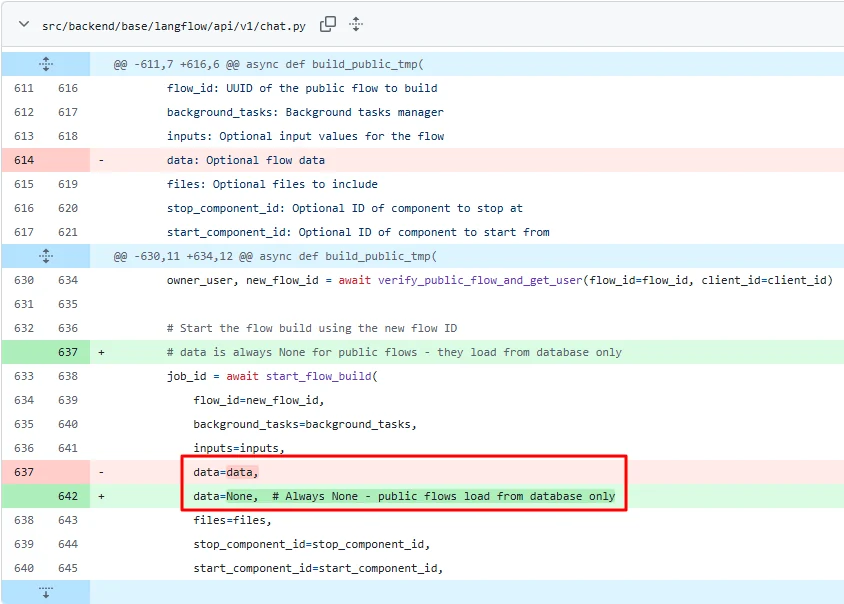 yym8538/cve-2026-33017
CVE-2026-33017에 대한 개념 증명 익스플로잇으로, Langflow의 build_public_tmp 엔드포인트에서 발생하는 인증되지 않은 RCE 취약점이며, 악성 사용자 정의 컴포넌트를 주입하여 리버스 셸을 획득합니다.
 gmh5225/icall-gadget
정식 커널 모듈의 제어 흐름을 자신의 비정식 커널 모듈로 리다이렉트하여 안티치트의 스택 워킹을 우회하기 위한 익스플로잇
 ynwarcs/cve-2025-21298
CVE-2025-21298에 대한 개념 증명 및 세부 정보
 liji32/snatchbox
SnatchBox (CVE-2020-27935)는 macOS 10.15.x 버전까지 영향을 미치는 샌드박스 탈출 취약점 및 익스플로잇입니다.
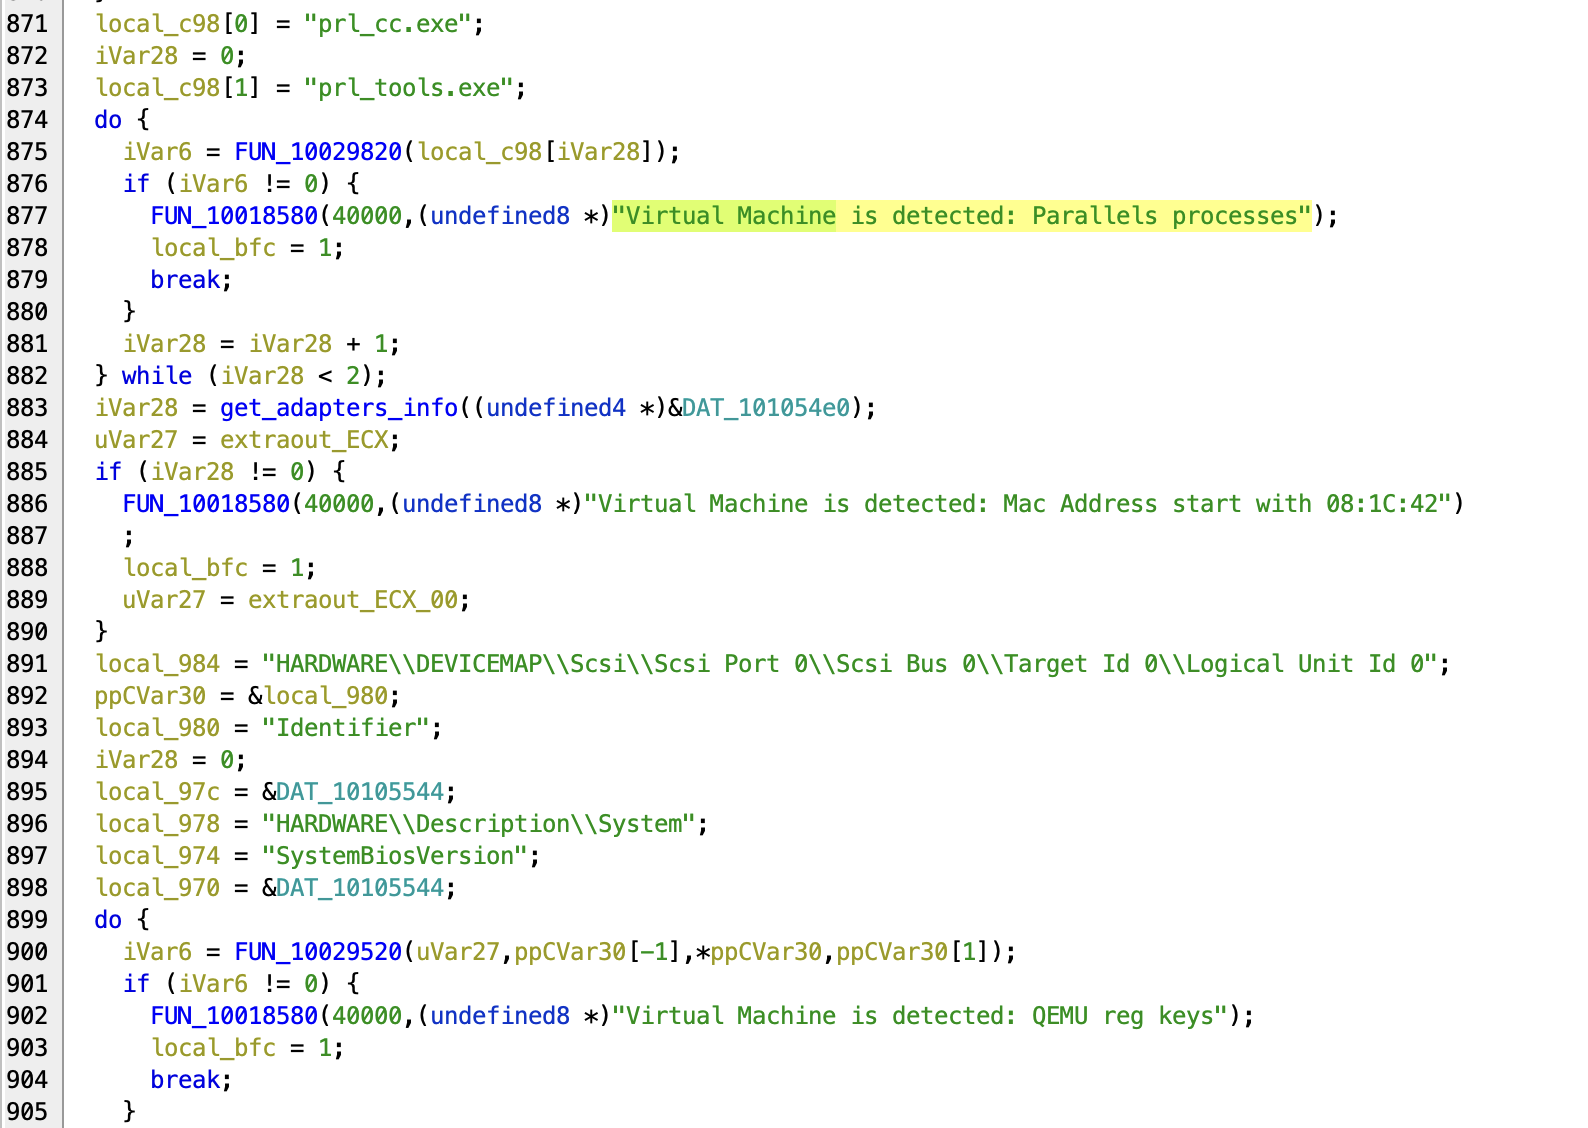 lodi-g/cve-2023-33668
# CVE-2023-33668 DigiExam 우회 기술 분석 DigiExam 감독 소프트웨어의 CVE-2023-33668에 대한 기술 분석 및 개념 증명 우회로, 취약한 VM 탐지 및 네이티브 모듈 무결성 검사를 입증합니다.
 majdae/cve-2025-47812-research
CVE-2025-47812를 분석하는 학술 연구 저장소로, Wing FTP Server의 Lua 삽입을 통한 심각한 RCE 취약점에 대한 정적/동적 분석 및 개념 증명(PoC)을 포함합니다.
 aliyabuz25/cve-2024-0258
Apple의 CVE-2024-0258(libxpc)에 대한 기술 분석, 리버스 엔지니어링 노트 및 공개 문서
 alexcot25051999/cve-2021-40444
CVE-2021-40444을 악용하여 원격 코드 실행을 달성하는 악성 DOCX 파일을 생성하며, 제작된 CAB 및 HTML 페이로드를 통해 공격하고, 전달을 위한 내장 호스팅 서버를 포함합니다.
 quarkslab/qsynthesis
디오브푸스케이션을 위한 그레이박스 신시사이저.
 tandasat/hello-vt-rp
인텔 VT-rp(리다이렉트 보호) 기술의 사용을 보여주는 간단한 하이퍼바이저입니다.
 parapapinho/cve-2017-12561
CVE-2017-12561에 대한 리버스 엔지니어링 분석 및 개념 증명으로, HPE iMC dbman의 use-after-free 취약점을 다루며 바이너리 디핑, ASN.1 디코딩, 크래시 분석을 포함합니다.








