
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 irsl/cve-2020-1313
Windows Update Orchestrator Service 권한 상승 취약점의 개념 증명 익스플로잇
 kalendsi/cve-2020-1054
CVE-2020-1054에 대한 분석 및 개념 증명 익스플로잇 코드입니다. 이는 Windows 커널 권한 상승 취약점이며, 기술 문서 링크가 포함되어 있습니다.
 kcufid/eps-cve-2017-0261
EPS 취약점 CVE-2017-0261에 대한 분석 및 PoC 익스플로잇으로, IDA 디스어셈블리, 중간 문서 및 원본 익스플로잇 파일을 포함합니다.
 ilias1988/hacking-cheatsheets
침투 테스트 치트시트, 가이드 및 도구의 포괄적인 모음입니다.
 backdoorskid/win-def-clickfix
Microsoft Defender가 명령을 ClickFix로 플래그 지정할 가능성이 있는지 추정하는 스캐너입니다.
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - 치명적 - 로컬 - 타입 혼동 / 임의 읽기·쓰기 - SAS1068 CONFIG SCSI-SPI 오버레이
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows용 CVE-2019-11707 개념 증명 익스플로잇 체인으로, Firefox IonMonkey 타입 혼동 취약점을 이용해 브라우저 RCE와 샌드박스 탈출을 결합하여 SYSTEM 권한을 획득합니다.
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
패치 디퓨징을 활용한 새로운 취약점 발견
 patois/winmagic_sd
기술 문서 및 PoC 익스플로잇 - CVE-2020-11519 및 CVE-2020-11520
 dangokyo/cve-2017-3000
CVE-2017-3000(Flash Player Constant Blinding PRNG)의 전체 익스플로잇
 jacobsoo/malconfig
이것은 제가 지속적으로 개발 중인 프레임워크용 모듈의 일부입니다. 현재는 C2의 정보만 여기에 공개되어 있습니다.
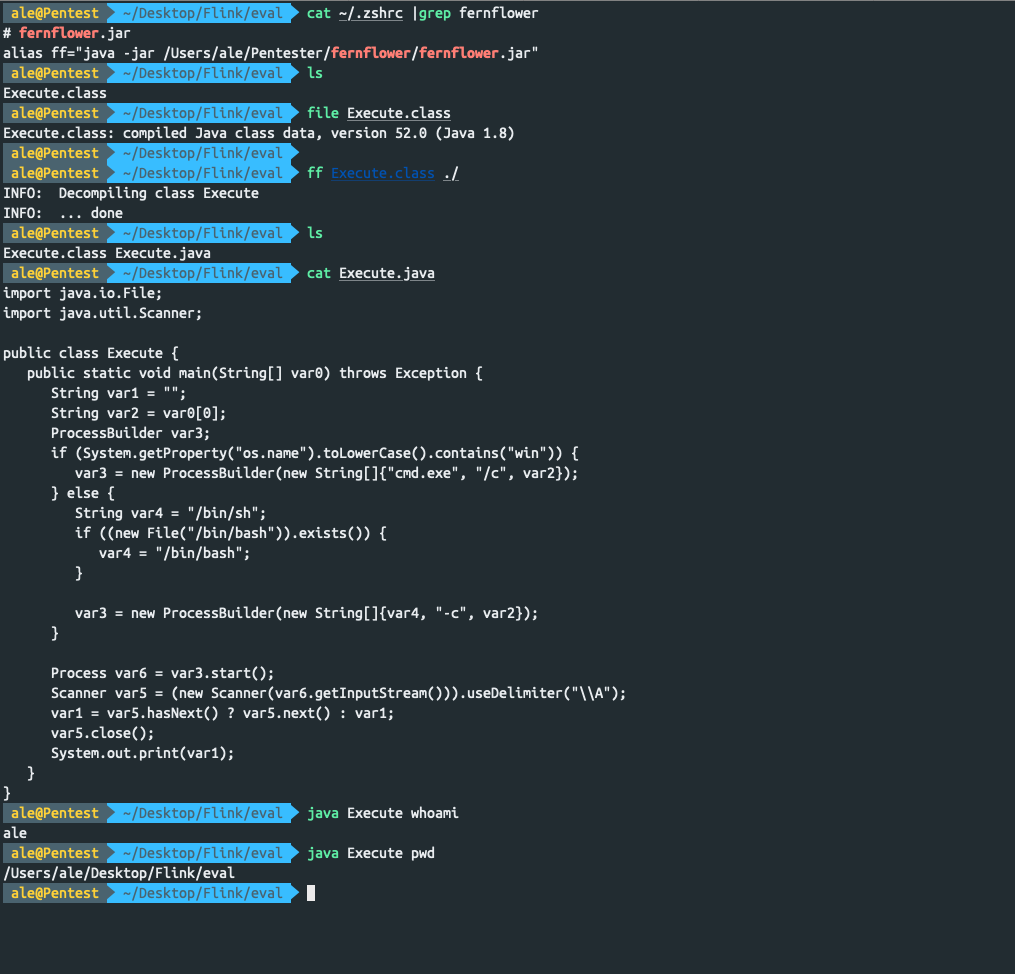 jas502n/fernflower
터미널에서 class 파일을 빠르게 역컴파일
 downwithup/cve-2018-16711
CVE-2018-16711에 대한 PoC 코드 (wrmsr의 익스플로잇)
 crackercat/cve-2024-44083
IDA(모든 버전)를 열면 충돌하게 만듭니다.
 flamelu/cve-2020-17035-patch-analysis
CVE-2020-17035 패치 분석: 영향을 받은 바이너리 구성 요소의 취약점 및 익스플로잇 메커니즘에 대한 상세 설명
 nazeeh111/capsulith
Node 또는 브라우저에서 보존된 ARM64 코드를 실행하고, 디코딩된 이미지 픽셀과 초기화된 메모리를 검사합니다.
 gmh5225/mapped-dumper
원격으로 수동 매핑된 모듈을 덤프하기 위해 C++로 작성된 프로그램입니다.
 lathika-3006/solar-exploiting-log-4j
단계별 TryHackMe 워크스루: Log4Shell 취약점(CVE-2021-44228)을 악용하여 원격 코드 실행을 달성하고 플래그를 획득하는 방법.








