#1
 havbay/cve-2025-47812-poc
Wing FTP Server(CVE-2025-47812)용 인증되지 않은 원격 코드 실행 익스플로잇으로, 여러 리버스 셸 페이로드, 대화형 및 CLI 모드, 자동 세션 처리를 지원합니다.
 wenura17125/cve-2025-49131-poc
CVE-2025-49131에 대한 개념 증명 익스플로잇으로, FastGPT의 샌드박스 이스케이프를 통해 샌드박스 API를 경유한 임의 파일 읽기/쓰기, 임포트 우회, 원격 코드 실행을 허용합니다.
 krill-x7/cve-2022-25226
인증되지 않은 /cmd 엔드포인트 액세스와 AMSI 우회 및 클립보드 인젝션을 연결하여 리버스 셸을 전달하는 ThinVNC 1.0b1 인증 우회(CVE-2022-25226)용 Python 익스플로잇 스크립트입니다.
 mrk336/cve-2025-27480
CVE-2025-27480은 잘못된 형식의 SSH_USERAUTH 패킷을 통해 OpenSSH 8.9p1의 버퍼 오버플로 취약점을 노출합니다. 공격자는 셸코드를 주입하고 SYSTEM 수준의 액세스 권한을 획득하여 배스천 호스트와 다운스트림 CI/CD 에이전트를 손상시킬…
 crackercat/cve-2021-26084
Atlassian Confluence 사전 인증 RCE
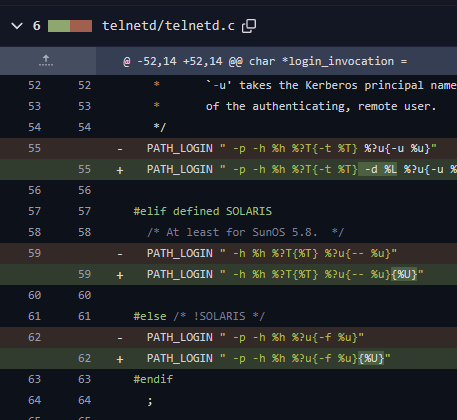 lucaspdiniz/cve-2026-24061
GNU InetUtils telnetd의 취약점으로 원격 루트 액세스 가능
 mikethehash/cve-2025-55182
수정 및 약간 강화된 CVE-2025-55182 익스플로잇, React2Shell: React 서버 패키지의 사전 인증 원격 코드 실행
 writegsqword/cve-2024-39840-poc
Factorio 1.1.86의 원격 코드 실행 취약점인 CVE-2024-39840에 대한 개념 증명 익스플로잇. 상세한 분석 문서에서 각색되었으며, Lua 스크립팅을 통한 악용을 시연합니다.
 pppxo/cve-2025-49596-poc
CVE-2025-49596에 대한 PoC (Linux 대상)
 liamromanis101/cve-2025-55182
Python 익스플로잇 for CVE-2025-55182, Next.js/React의 서버 측 JavaScript 주입 취약점으로, 잘못된 형식의 multipart 폼 데이터를 통해 원격 코드 실행을 가능하게 합니다. 승인된 테스트를 위한 랩 설정을 포함합니다.
 somhm-solutions/shell-shock
*CVE-2014-6271* 일반적으로 Shell Shock로 알려진 Unix 임의 코드 실행 익스플로잇. 예제, 문서, 침해 대응 및 취약점/위험 평가, 추가 리소스가 여기에 게시될 수 있습니다. 즐기세요 :) --- somhmxxghoul ---
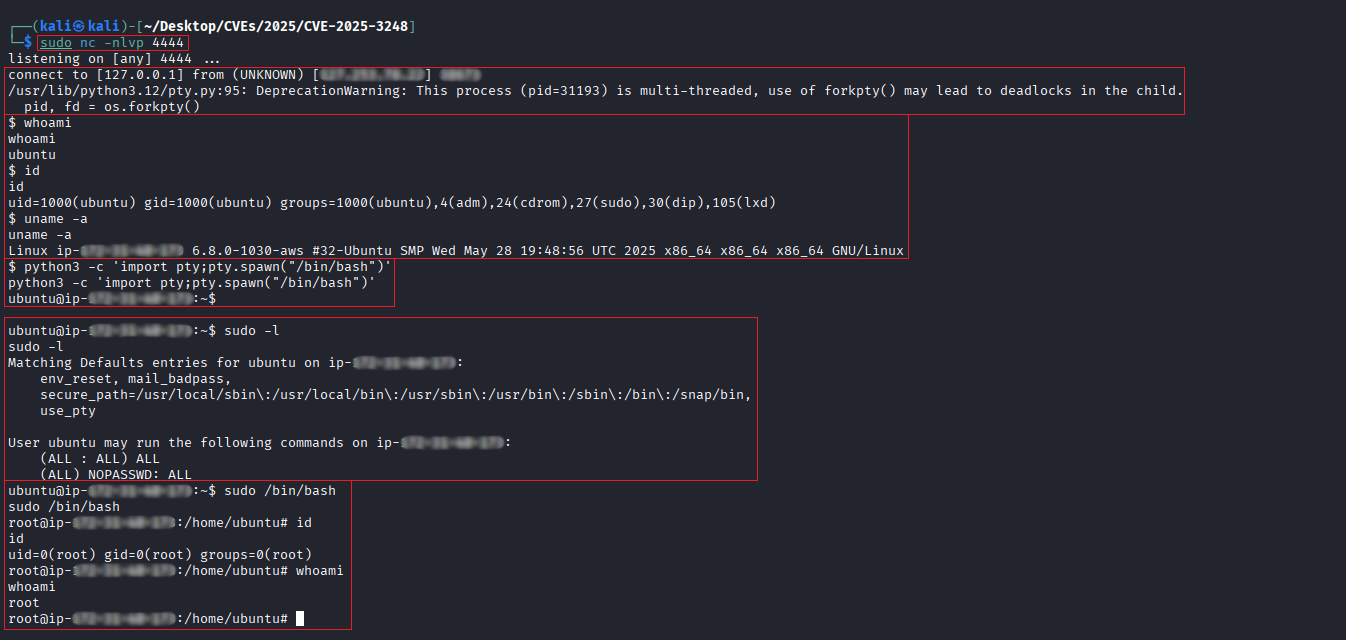 r0otk3r/cve-2025-3248
Langflow AI의 인증되지 않은 RCE 취약점인 CVE-2025-3248용 스캐너 및 익스플로잇입니다. 취약점 검사기와 승인된 보안 테스트를 위한 리버스 셸 페이로드 생성기를 포함합니다.
 blindma1den/cve-2025-47812
Wing FTP Server < 7.4.4용 인증되지 않은 원격 코드 실행 익스플로잇으로, 세션 파일의 Lua 주입을 통해 명령 실행 및 리버스 셸을 가능하게 합니다.
 00mjk/exploit-cve-2017-7494
SambaCry 익스플로잇 (CVE-2017-7494)
 z3n70/cve-2026-24061
Ruby 기반 CVE-2026-24061 익스플로잇으로, 원격 대상에서 임의 명령을 실행하며, 침투 테스트를 위한 멀티스레드 스캐닝 및 명령 주입을 지원합니다.
 mrsol0/cve-2025-55182-terminal
CVE-2025-55182에 취약한 프로젝트를 터미널과 목록 스캔 기능을 통해 테스트하기 위한 POC입니다.
 thealchimist86/cve-2023-27163---maltrail-0.53---rce
CVE-2023-27163 - Maltrail(0.53) - RCE 익스플로잇