#1
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; 운영 체제 릴리스 번호 기반
 s3cur3th1ssh1t/winpwn
내부 Windows 침투 테스트 / AD 보안을 위한 자동화
 daem0nc0re/privfu
토큰 권한 조사를 위한 커널 모드 WinDbg 확장 및 PoCs.
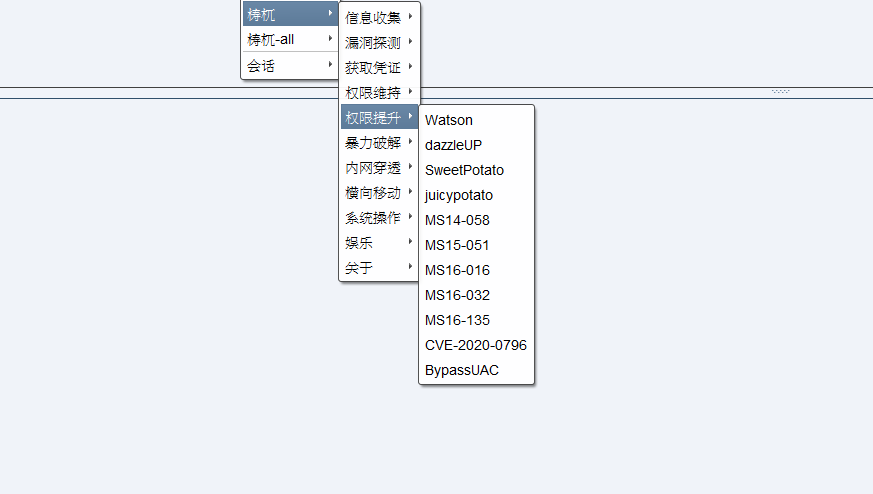 pandasec888/taowu-cobalt_strike
Cobalt Strike 기반의 레드팀 자동화 프레임워크로, 익스플로잇 모듈, 사후 침투 도구 및 측면 이동 기능을 통합하여 조정된 적대 시뮬레이션을 수행합니다.
 specterops/sharphound
Active Directory 객체 메타데이터, 그룹 구성원, 세션, ACL 및 트러스트를 수집하여 보안 평가를 위한 BloodHound 공격 경로 매핑에 데이터를 제공합니다.
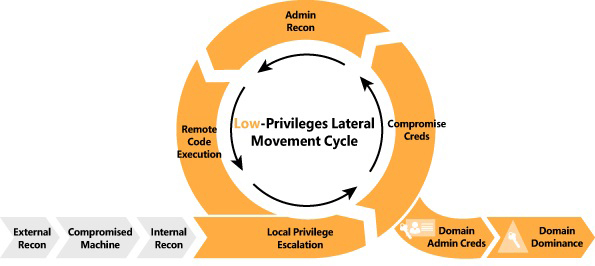 ihebski/a-red-teamer-diaries
RedTeam/Pentest 노트 및 실험 — 전문 업무와 관련된 여러 인프라에서 테스트된 내용.
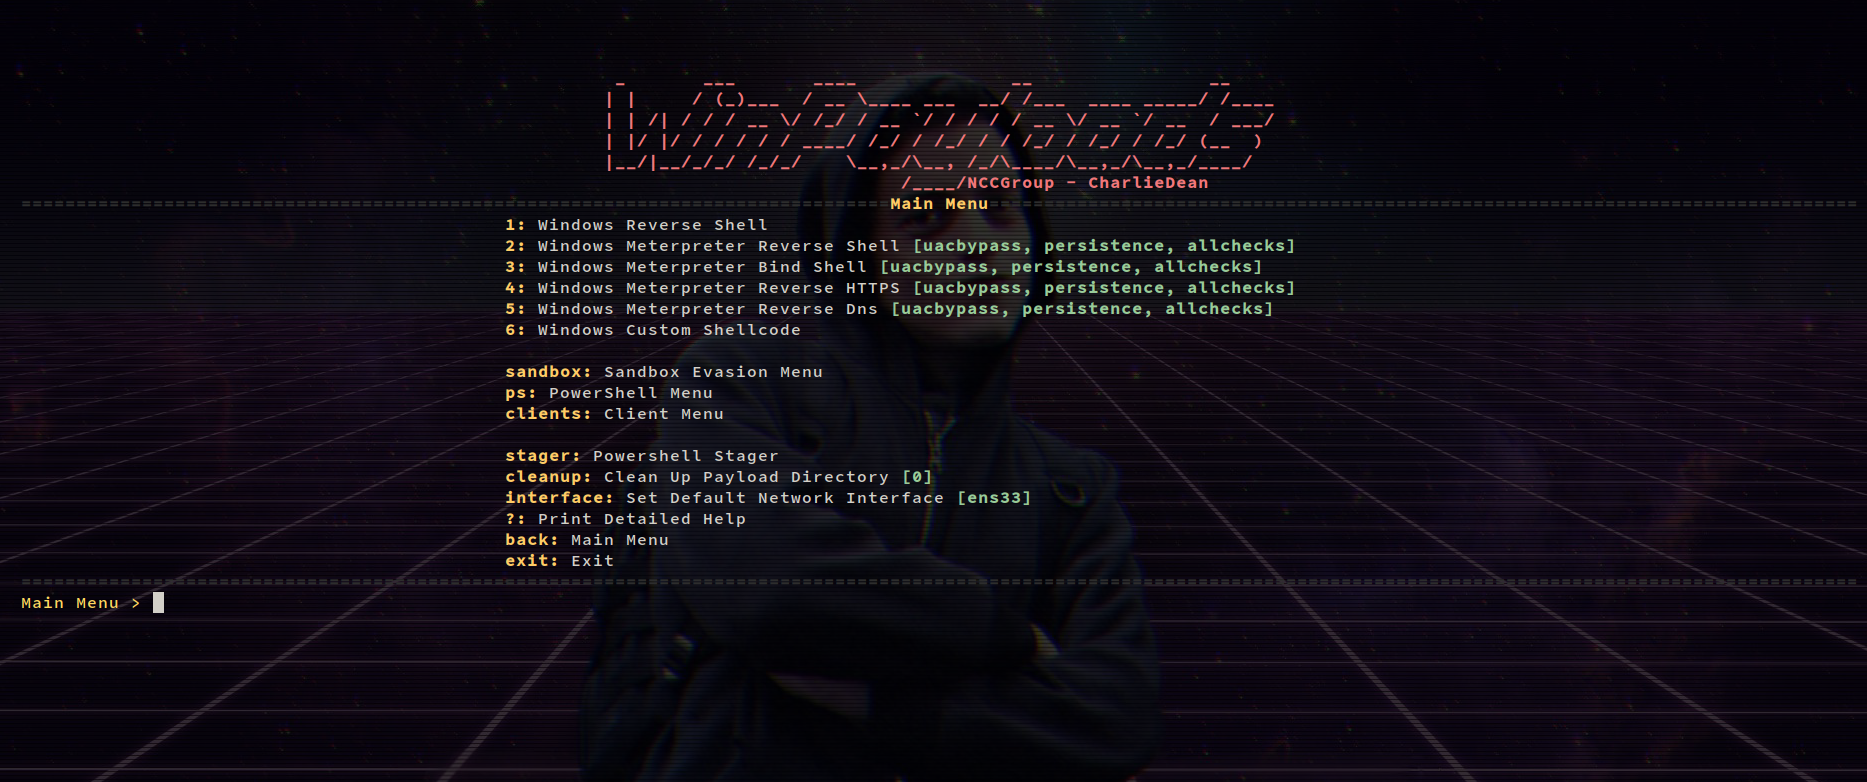 nccgroup/winpayloads
탐지 불가 Windows 페이로드 생성
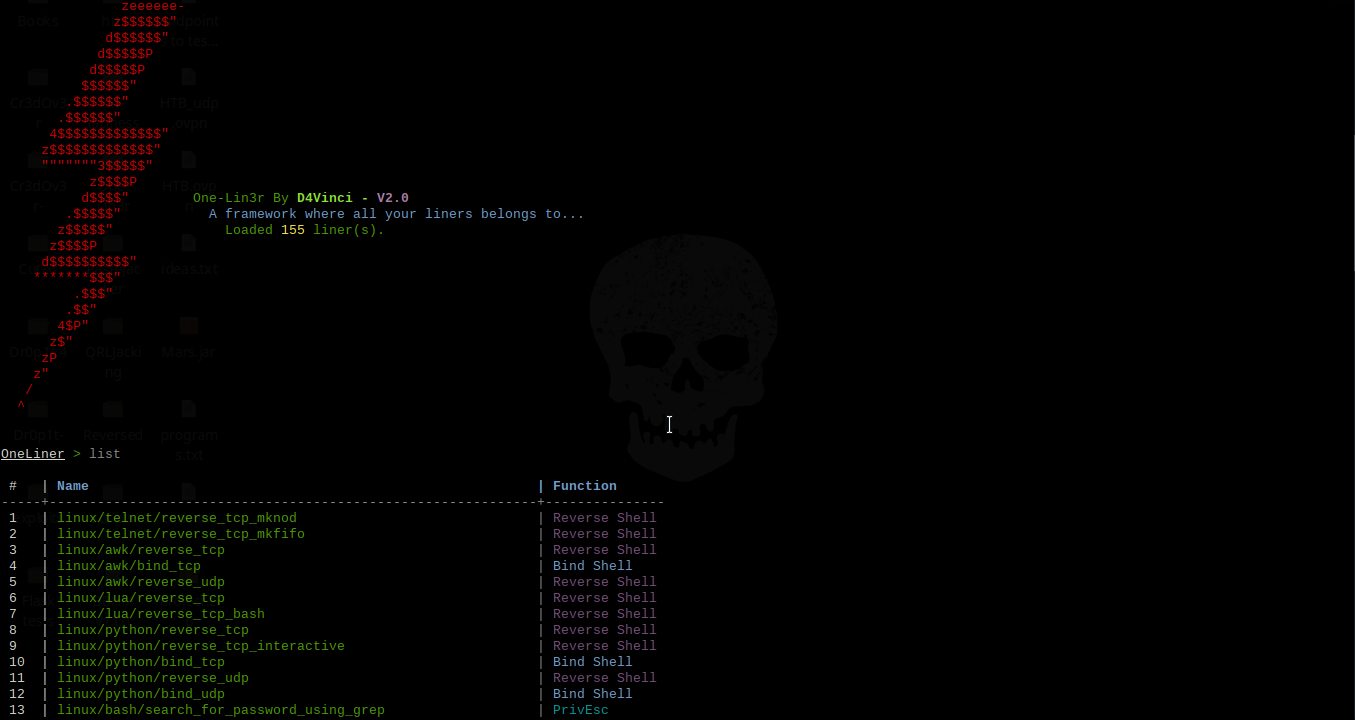 d4vinci/one-lin3r
침투 테스트 작업, 권한 상승 등에 도움이 되는 원라이너를 제공합니다.
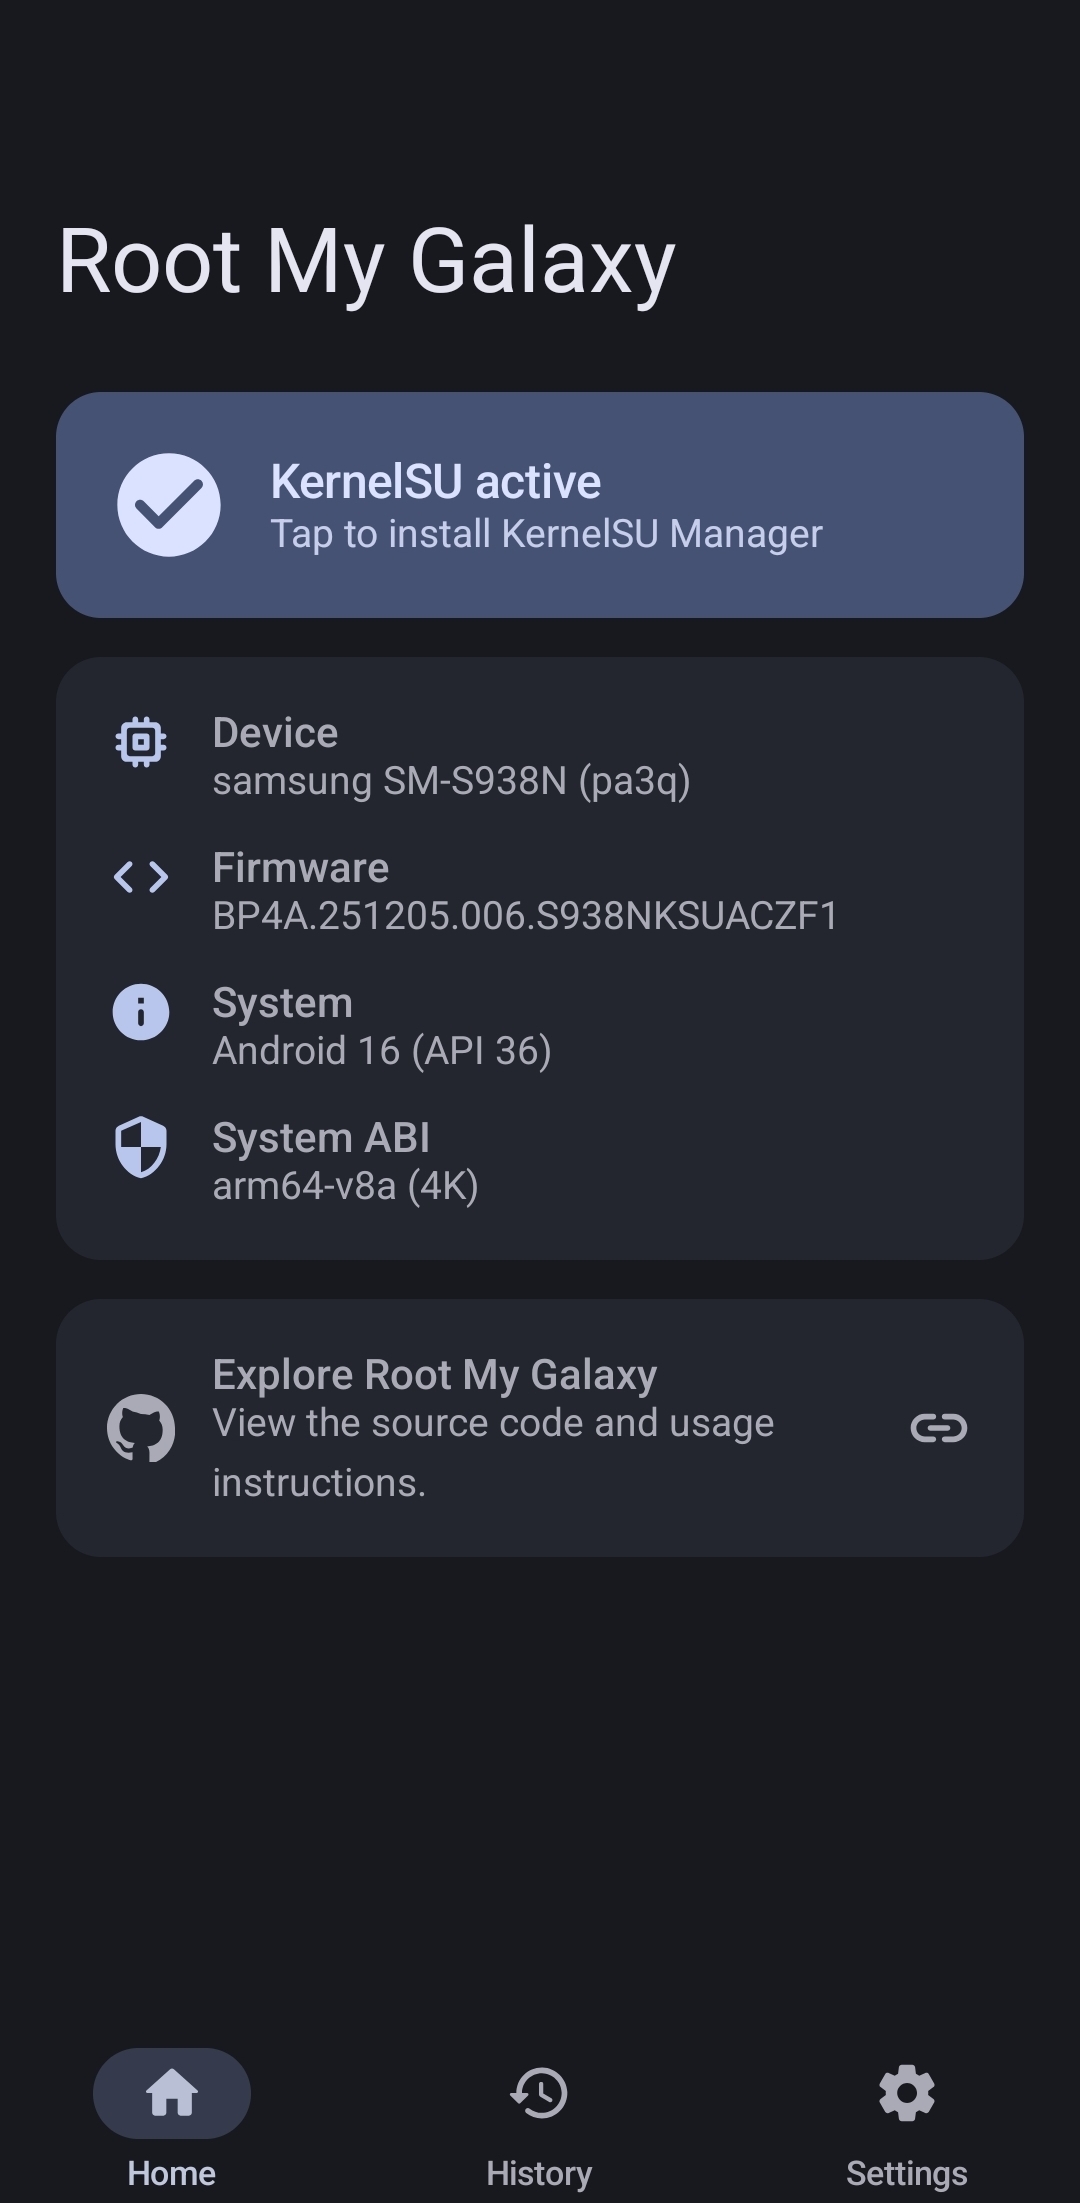 busung-dev/root-my-galaxy
지원되는 Samsung Galaxy 펌웨어용 KSU 설치 프로그램 (CVE-2026-43499)
 sleventyeleven/linuxprivchecker
로컬 리눅스 열거 스크립트로, 잘못된 구성, 전 세계에서 쓰기 가능한 파일, 평문 비밀번호, 그리고 보안 평가 및 CTF 준비를 위한 적용 가능한 익스플로잇 등 권한 상승 벡터를 식별합니다.
 wavestone-cdt/edrsandblast
취약한 서명된 드라이버를 무기화하여 EDR 커널 콜백, 오브젝트 콜백, ETW TI 공급자 및 사용자 공간 훅을 우회하고 LSASS 메모리 덤프 및 자격 증명 추출을 수행합니다.
 inguardians/peirates
Peirates - Kubernetes 침투 테스트 도구
 ascotbe/kernelhub
:palm_tree:Linux, macOS, Windows 커널 권한 상승 취약점 모음으로, 컴파일 환경, 데모 GIF 맵, 취약점 세부 정보, 실행 파일을 포함합니다 (권한 상승 취약점 모음)
 cn33liz/p0wnedshell
PowerShell Runspace 사후 익스플로잇 툴킷

 xairy/kernel-exploits
Linux 커널을 위한 제 개념 증명(PoC) 익스플로잇
 bytecode77/r77-rootkit
파일리스 링 3 루트킷으로, 설치 프로그램과 지속성을 가지며 프로세스, 파일, 네트워크 연결 등을 숨깁니다.