
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
 murguii/dev-cve-2021-4034
DEV 연습을 위한 CVE-2021-4034 취약점 관련 저장소. 오직 학술 목적으로만 제작되었습니다.
 opsecramdan/react2shell-cve-2025-55182
자동화된 익스플로잇 프레임워크로, CVE-2025-55182(Next.js RCE)를 대상으로 하며 서브도메인 열거, 취약점 스캐닝, 페이로드 생성, 파일 작업이 가능한 대화형 원격 셸을 제공합니다.
 bsdrip/cve-2025-24000-exploit
이 블로그 게시물을 기반으로 CVE-2025–24000을 악용하기 위한 짧은 Python 스크립트: https://medium.com/@security_56355/from-subscriber-to-admin-reproducing-cve-2025-24000-in-word…
 acedef/synthapt
JSON으로 정의된 공격 경로를 위치 독립적인 셸코드 페이로드로 컴파일하여 고급 탐지 및 AI 기반 조사 에이전트를 검증하는 플레이북 기반 적대자 시뮬레이션 프레임워크입니다.
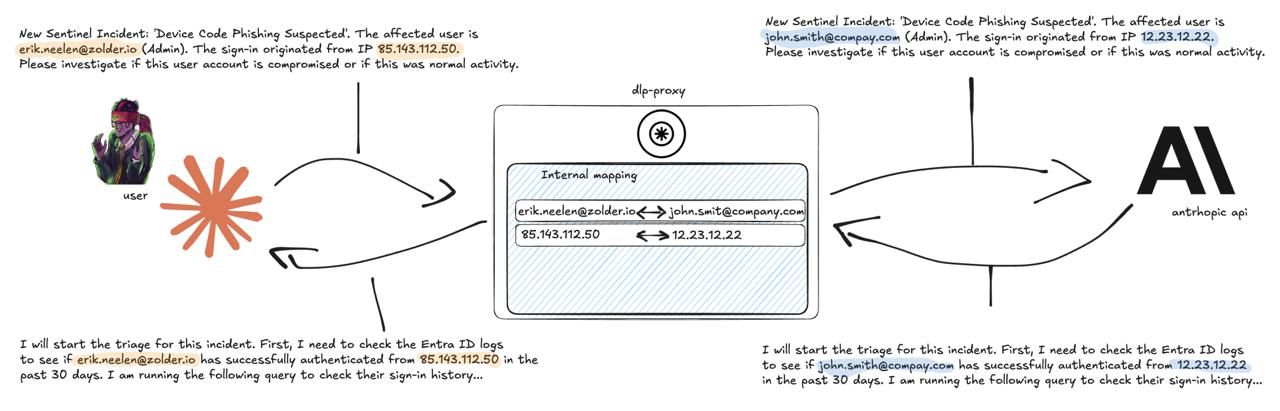 zolderio/token-proxy
LLM API 트래픽을 위한 투명한 PII 삭제 프록시입니다. 애플리케이션과 LLM 제공자(현재 Anthropic) 사이에 위치하여, 아웃바운드 시 민감 데이터를 가명 처리하고 인바운드 시 복원합니다. FastAPI + httpx로 구축되었습니다.
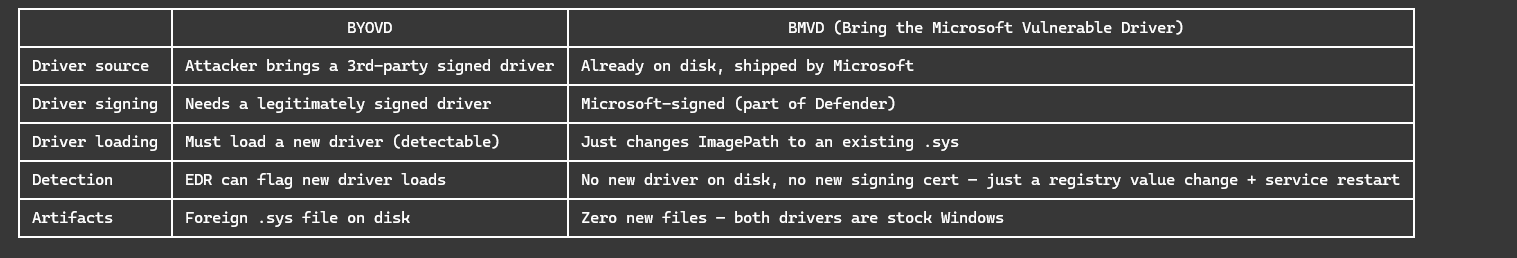 andreisss/ksldump
KslDump — Defender가 부엌에 이미 칼을 두고 갔는데, 왜 직접 칼을 가져오겠는가?
 hexbornestudio/atlas-tj-actions-poc
CVE-2025-54416 tj-actions/branch-names 명령 주입 PoC
 wojtekchwala/cve-2025-66849
Ghost CMS 권한 상승 PoC
 gmh5225/dsark64
WHQL 서명된 DsArk64.sys 드라이버를 악용하여 암호화된 IOCTL과 프로세스 할로잉을 통해 링-0 프로세스 종료 및 커널 읽기/쓰기를 수행하는 BYOVD 개념 증명.
 popyue/cve-2025-8110
Gogs 심링크 경로 탐색 → RCE
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React 서버 컴포넌트 엔드포인트가 CVE-2025-55182 (RCE)에 취약 → SUID 바이너리 열거 → /usr/bin/perl에 SUID 설정됨 → Perl의 POSIX setuid(0)를 사용하여 루트 권한 상승 →…
 bridgeralderson/cve-2025-81110-poc
Gogs의 PutContents API에서 부적절한 심볼릭 링크 처리를 통해 로컬 코드 실행이 가능합니다.
 anylnk/ksldbyovdark
KSLD 안티루트킷 드라이버의 취약점(IOCTL 0x222044)을 악용하여 PPL 보호를 우회하고 민감한 프로세스 메모리에 접근함으로써 Windows 시스템에서 로컬 권한 상승을 가능하게 합니다.
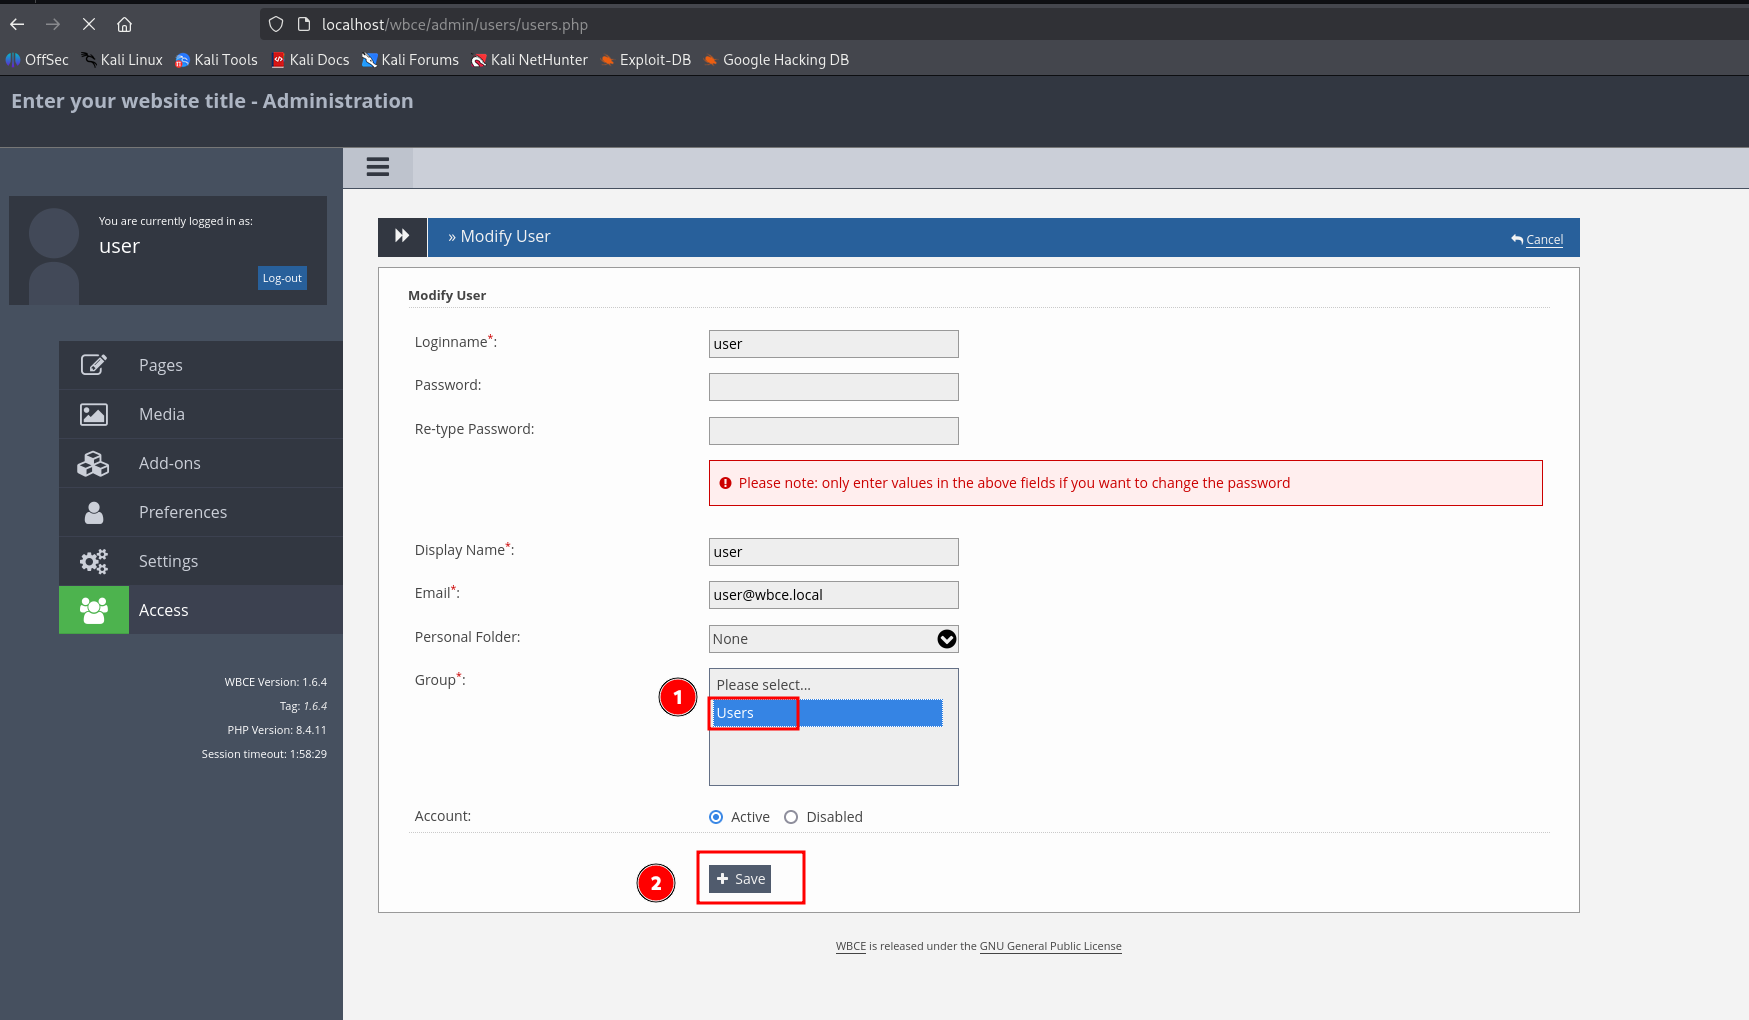 lukasz-rybak/cve-2025-65094
# CVE-2025-65094 개념 증명: WBCE CMS의 IDOR를 통한 권한 상승 그룹 ID 조작을 통해 관리자 접근 권한을 획득하는 방법을 시연하며, 상세 분석 및 수정 지침을 포함합니다.
 0xmoga/cve-2023-4911-lab
Docker 기반 CVE-2023-4911 실습 환경으로, glibc ld.so 버퍼 오버플로우를 분석하고 GDB 디버깅을 통해 로컬 권한 상승 익스플로잇을 개발하기 위한 랩입니다.
 hardenedlinux/userland-exec
유저랜드 exec PoC — 공격 벡터 기법으로 사용하기 위한 것
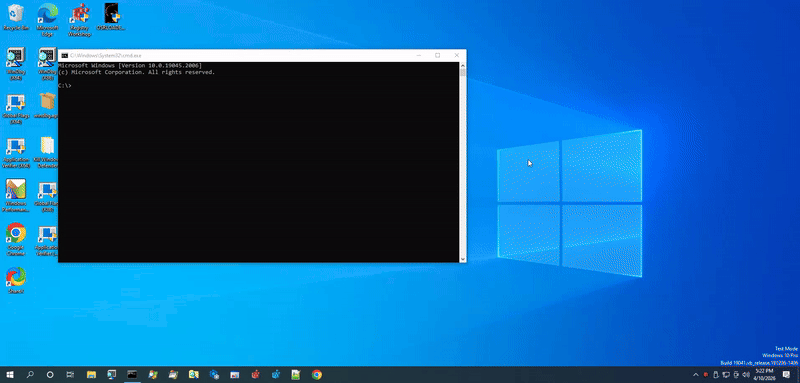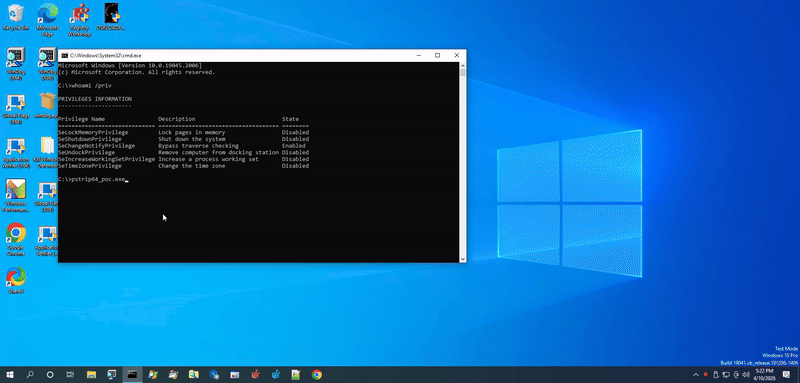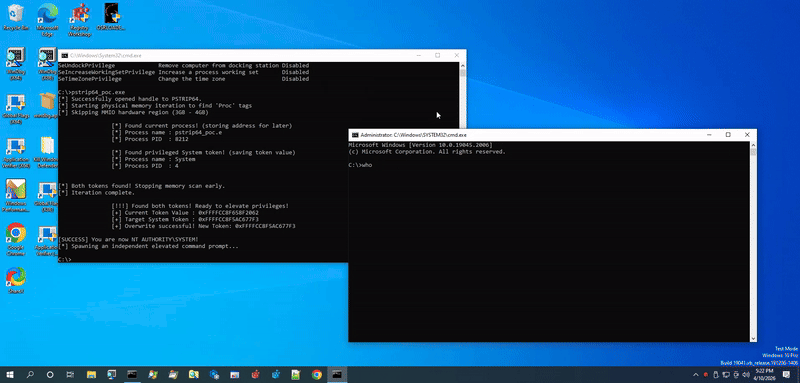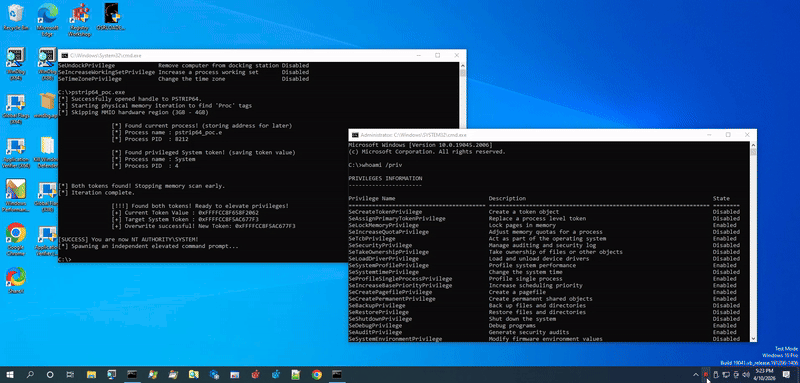 athenasec16/cve-2026-29923
CVE-2026-29923에 대한 개념 증명 익스플로잇, pstrip64.sys의 BYOVD 권한 상승. IOCTL을 통한 물리 메모리 읽기/쓰기를 시연하여 SYSTEM 토큰을 탈취하고 상승된 셸을 생성합니다.
 rasta-mouse/crystal-loaders
Cobalt Strike와 함께 사용하도록 설계된 Crystal Palace PIC 로더의 소규모 모음입니다.








