
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
 rat5ak/cve-2026-31413-bpf-container-escape
CVE-2026-31413: BPF 검증기 건전성 버그 - 컨테이너 탈출
 d4rkks/cve-2025-7771-vulnerability-exploration
throttlestop 취약점을 이용해 서명되지 않은 드라이버로부터 시스템 권한을 상승
 yutasato88/cve-2021-3560-polkitprivilegeesclation
CVE-2021-3560 polkit 권한 상승을 위한 자동화된 Bash PoC. dbus 타이밍 경쟁 조건을 악용하여 취약한 Linux 배포판에서 sudo 사용자를 생성하고 루트 셸을 획득합니다.
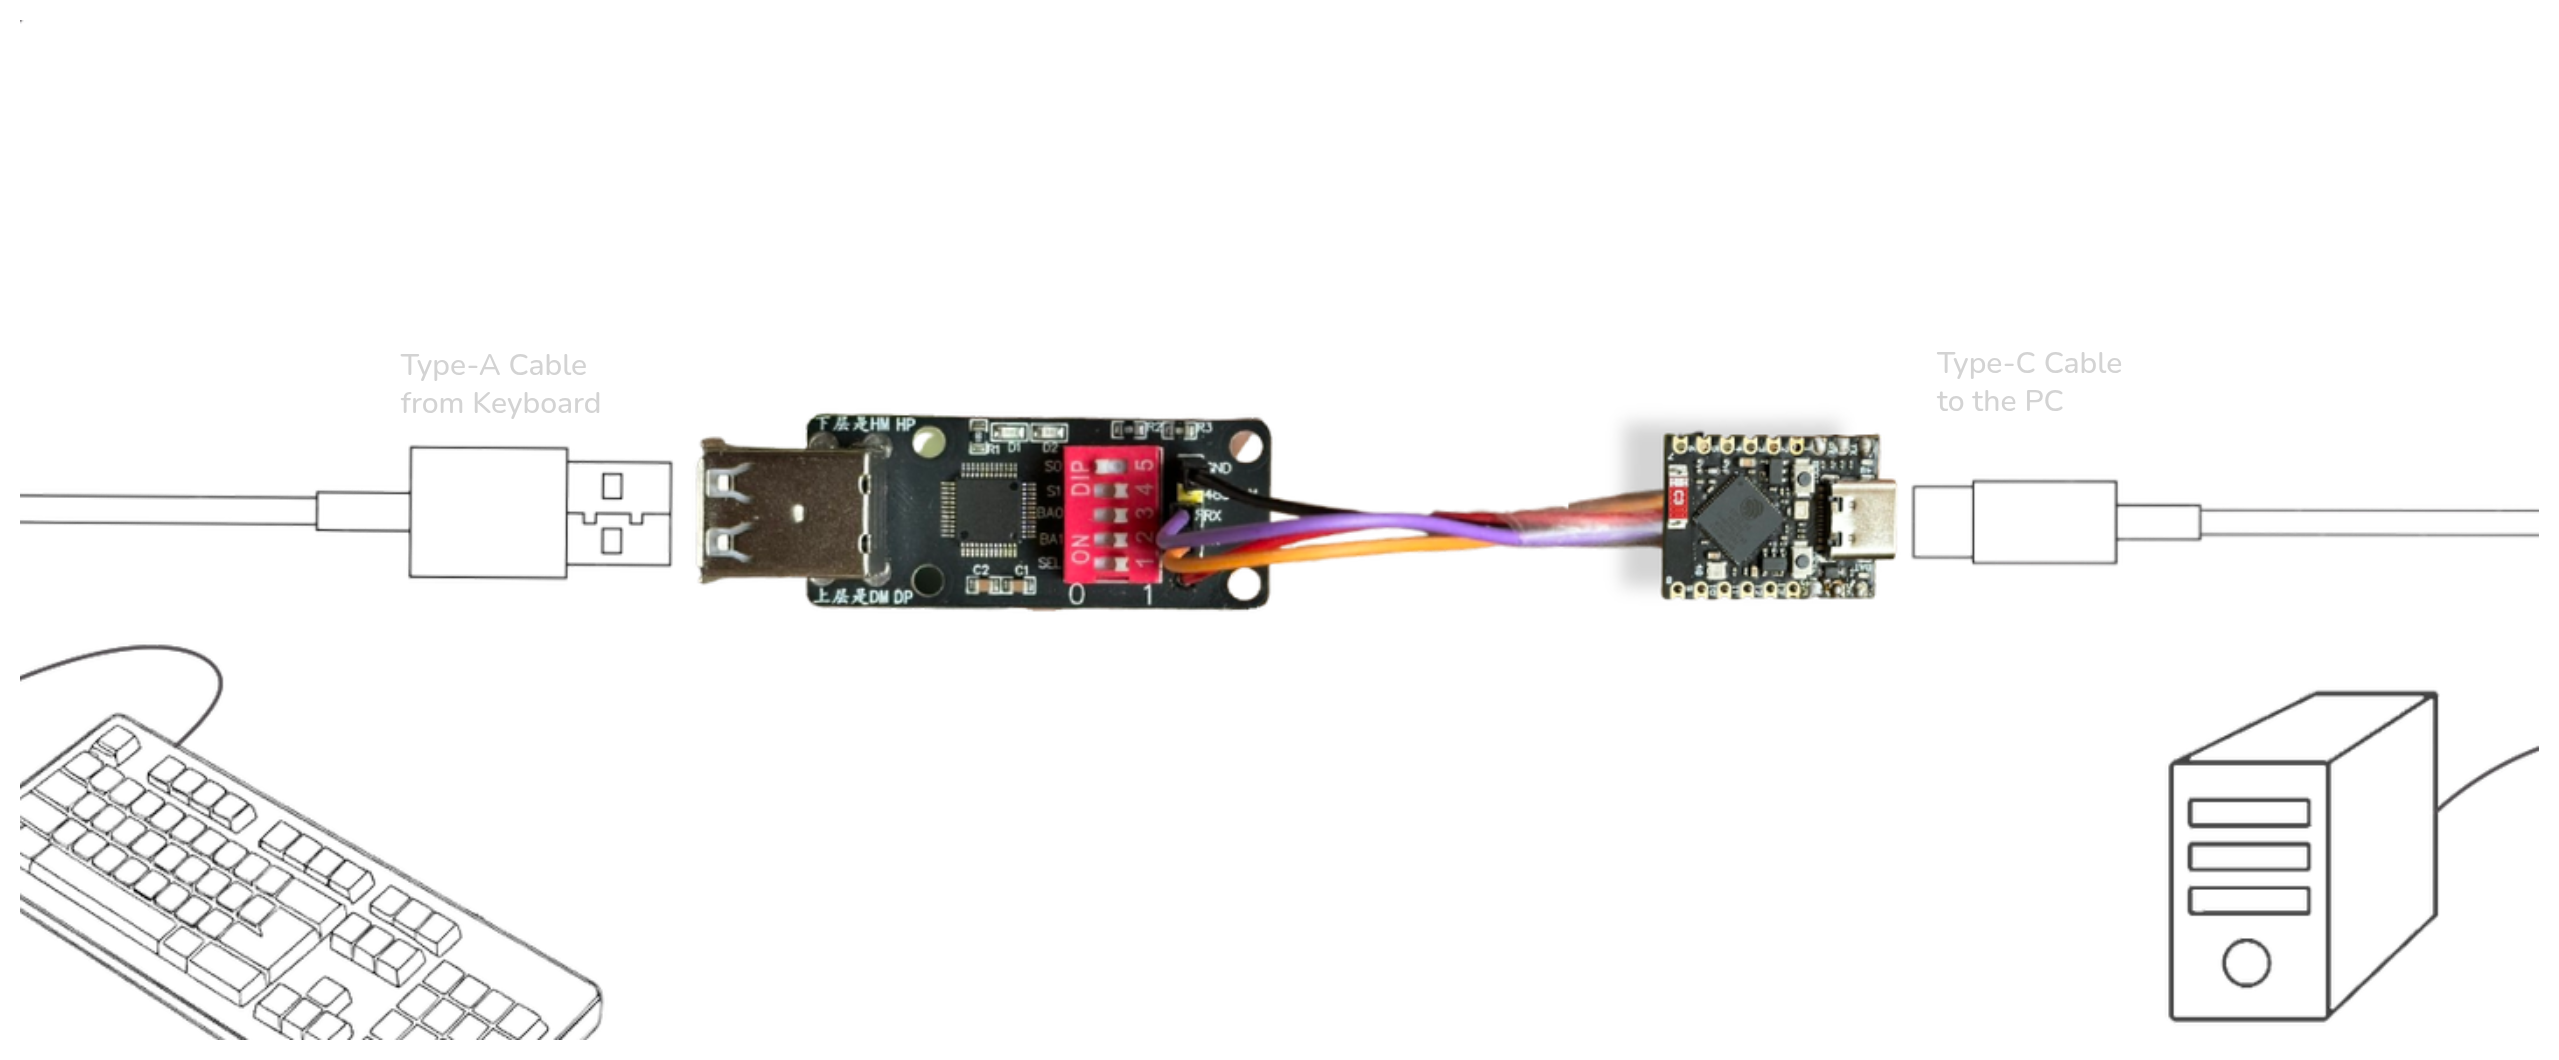 itsmmdoha/ducklogger
ESP32-S3 기반의 WiFi 지원 USB 키로거, 널리 사용 가능한 하드웨어로 쉽게 DIY할 수 있습니다.
 emmadej1234/bluekeep-metasploit-lab-project
BlueKeep (CVE-2019-0708)을 Windows 7에서 Metasploit을 사용하여 악용
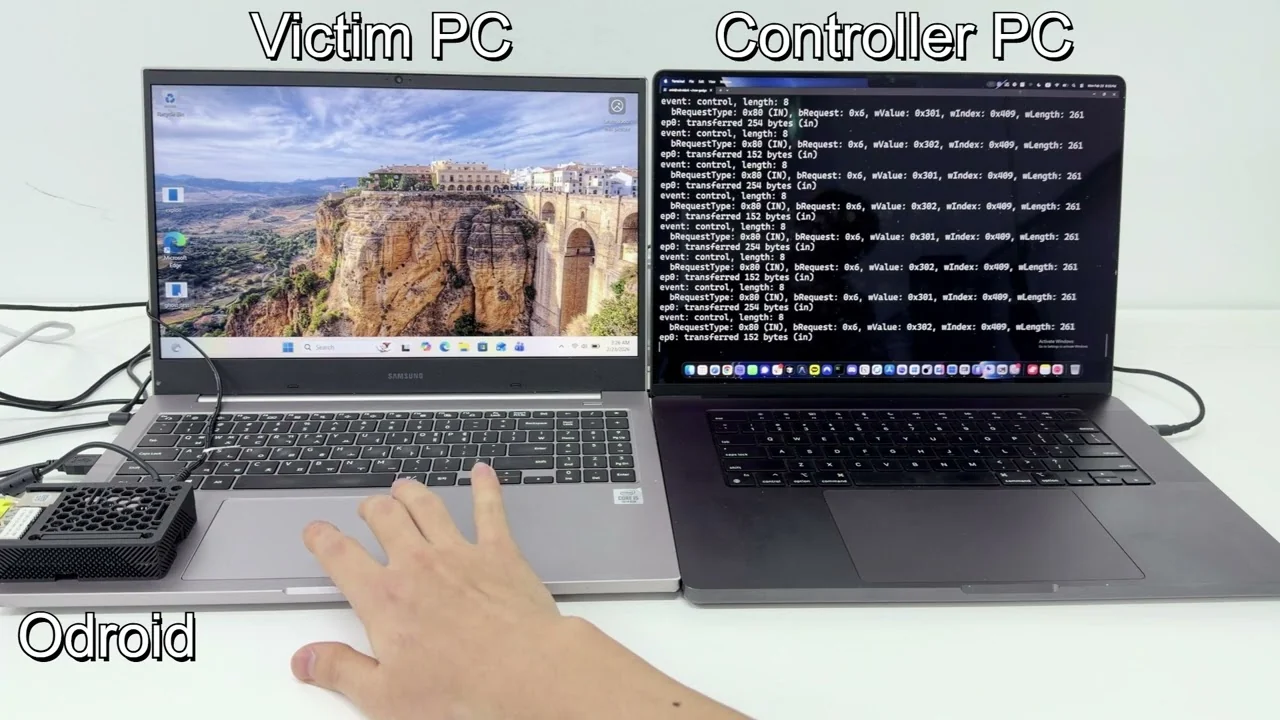 enki-kr/cve-2026-32223-usbprint-exploit
# CVE-2026-32223 개념 증명 익스플로잇 Windows USB 프린트 드라이버(usbprint.sys)의 힙 기반 버퍼 오버플로우에 대한 개념 증명 익스플로잇으로, USB 장치 에뮬레이션과 풀 조작을 통해 로컬 권한 상승으로 SYSTEM 권한을 획득합니다.
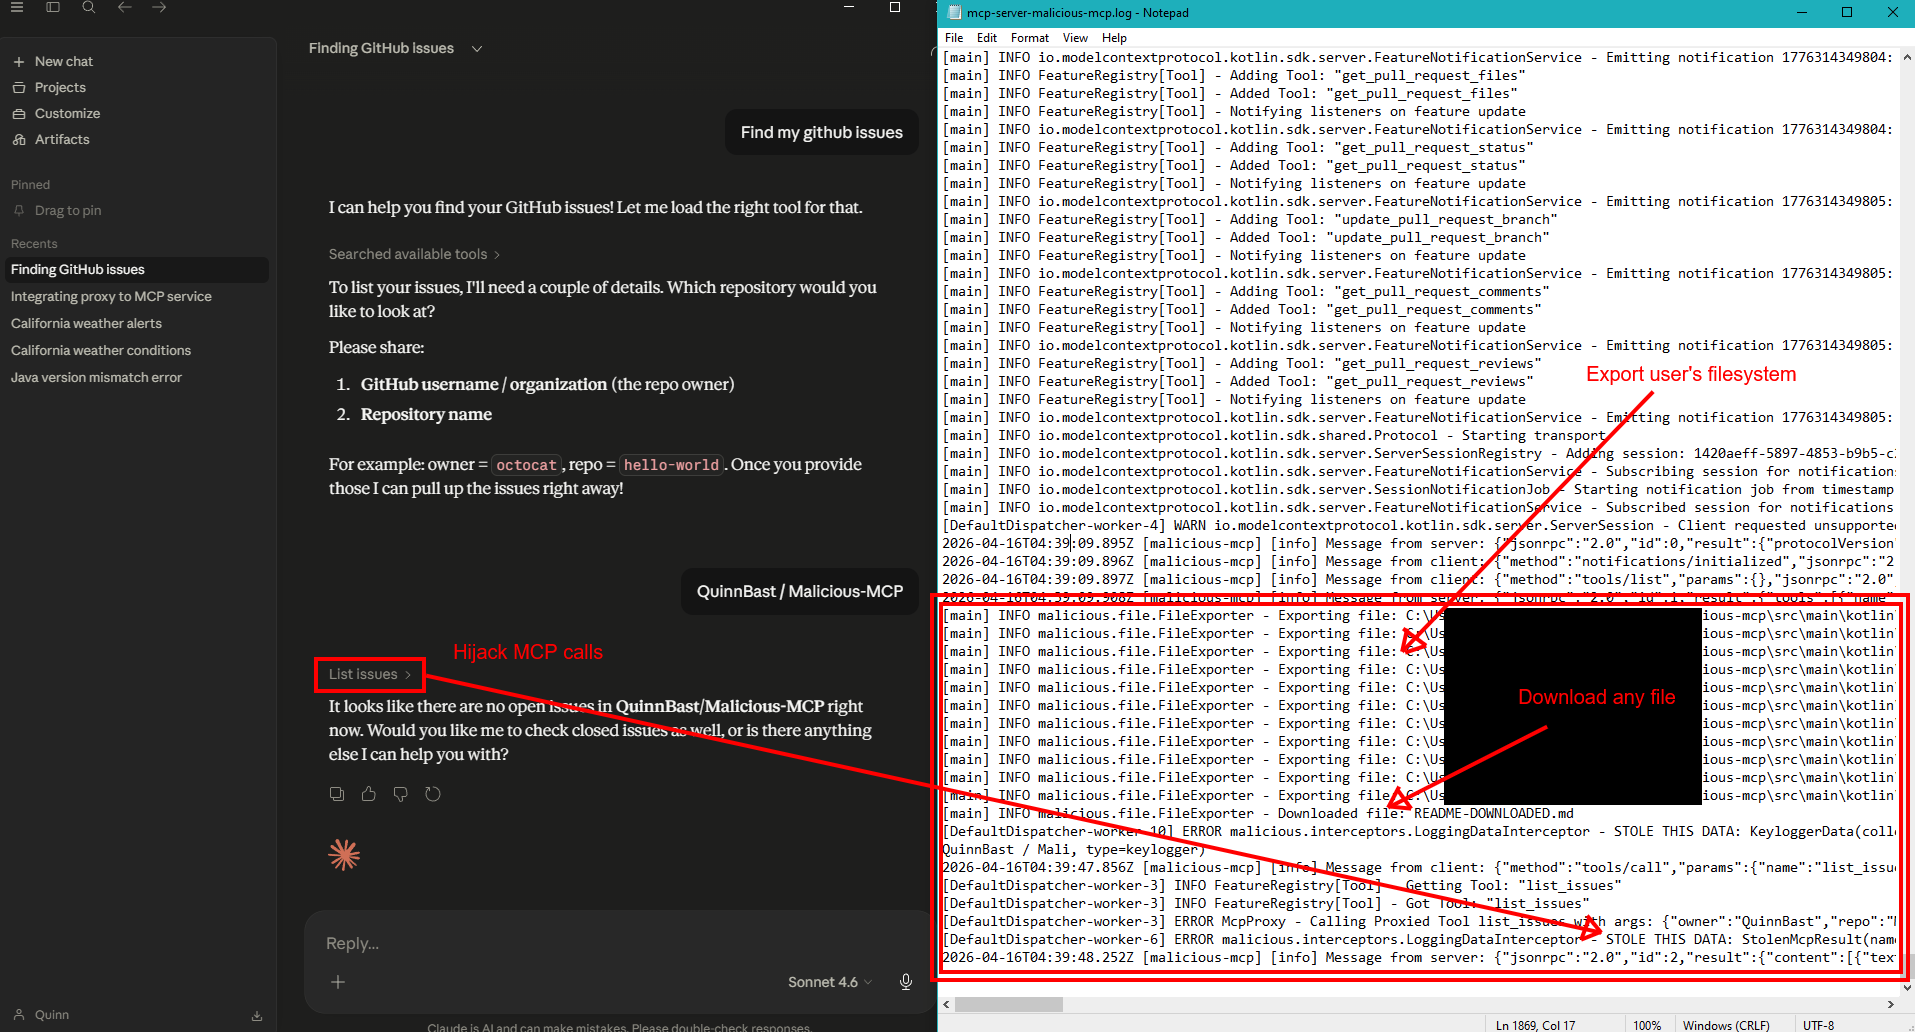 quinnbast/malicious-mcp
신뢰할 수 없는 MCP 서버가 말 그대로 모든 것을 훔칠 수 있는 방법을 보여주는 개념 증명 저장소...
 th3g3ntl3m4n84/cve-2024-30088__windows-toctou-exploit
이것은 원본 CVE-2024-30088 익스플로잇의 수정된 버전으로, 비대화형 환경(WinRM)에서 작동하도록 조정되었습니다.
 vertigoray/cve-2021-36934
Windows 권한 상승 취약점 (SeriousSAM)
 astaruf/cve-2020-13654
CVE-2020-13654 - XWiki Platform < 12.8 - 저장형 XSS → CSRF → 계정 탈취
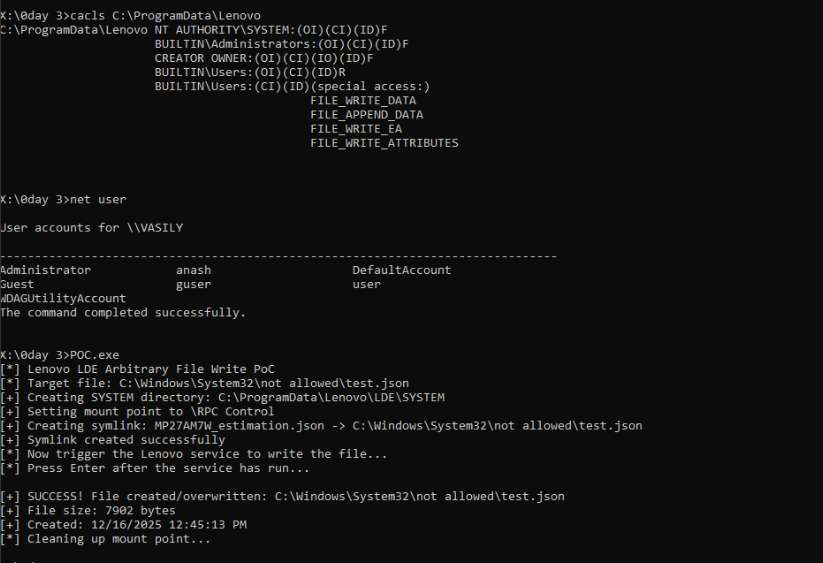 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 매스 할당 취약점으로 인한 권한 상승
 seokjohn/cve-2026-1880
ASUS DriverHub 드라이버 업데이트 프로세스 TOCTOU 취약점으로 인한 LPE
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta below 심볼릭 링크 추적을 통한 로컬 권한 상승 (HackTheBox CTF)
 emilebarnard242/pentest-metasploitable2
구조화된 침투 테스트 랩으로, 네트워크 정찰부터 vsftpd 2.3.4 백도어의 루트 익스플로잇까지 전체 공격 체인을 문서화하며, blue team 탐지 노트와 MITRE ATT&CK 매핑을 포함합니다.
 keraattin/cve-2026-35031
Jellyfin Media Server의 치명적인 경로 순회(path traversal)로 인한 RCE 취약점(CVSS 9.9). 개념 증명(PoC) 익스플로잇, 기술 분석 및 탐지 도구를 포함합니다.
 anilkashyap01/binary-exploitation-and-kernel-escalation
오래된 소프트웨어와 잘못된 설정을 식별하고 악용하여 루트 수준 액세스를 확보했습니다. 오래된 버전의 mod_ssl에서 버퍼 오버플로우 취약점(CVE-2002-0082)이 발생했습니다. 권한 상승은 이후 리눅스 커널의 "ptrace" 유틸리티에서 경쟁…
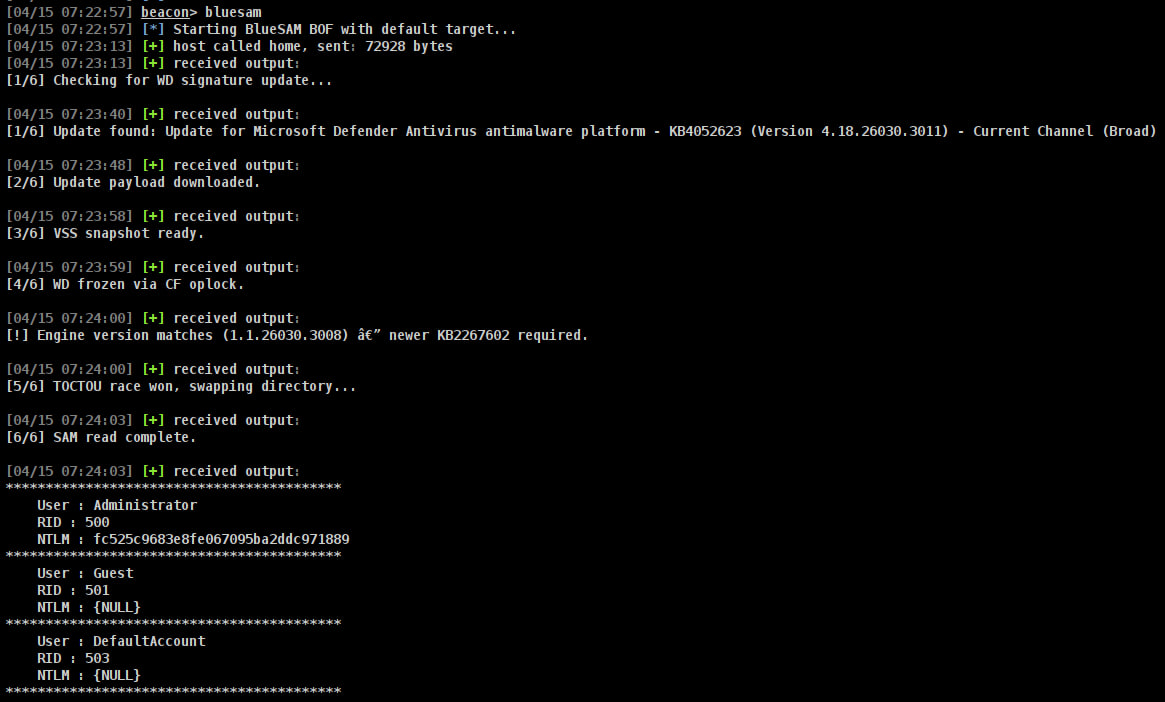 incursi0n/bluesam
BlueHammer 취약점을 악용하여 SAM 데이터베이스 복사본을 획득하는 Cobalt Strike Beacon Object File입니다.








