
 #1

 0xinfection/tidos-framework
공격적 수동 웹 애플리케이션 침투 테스트 프레임워크.
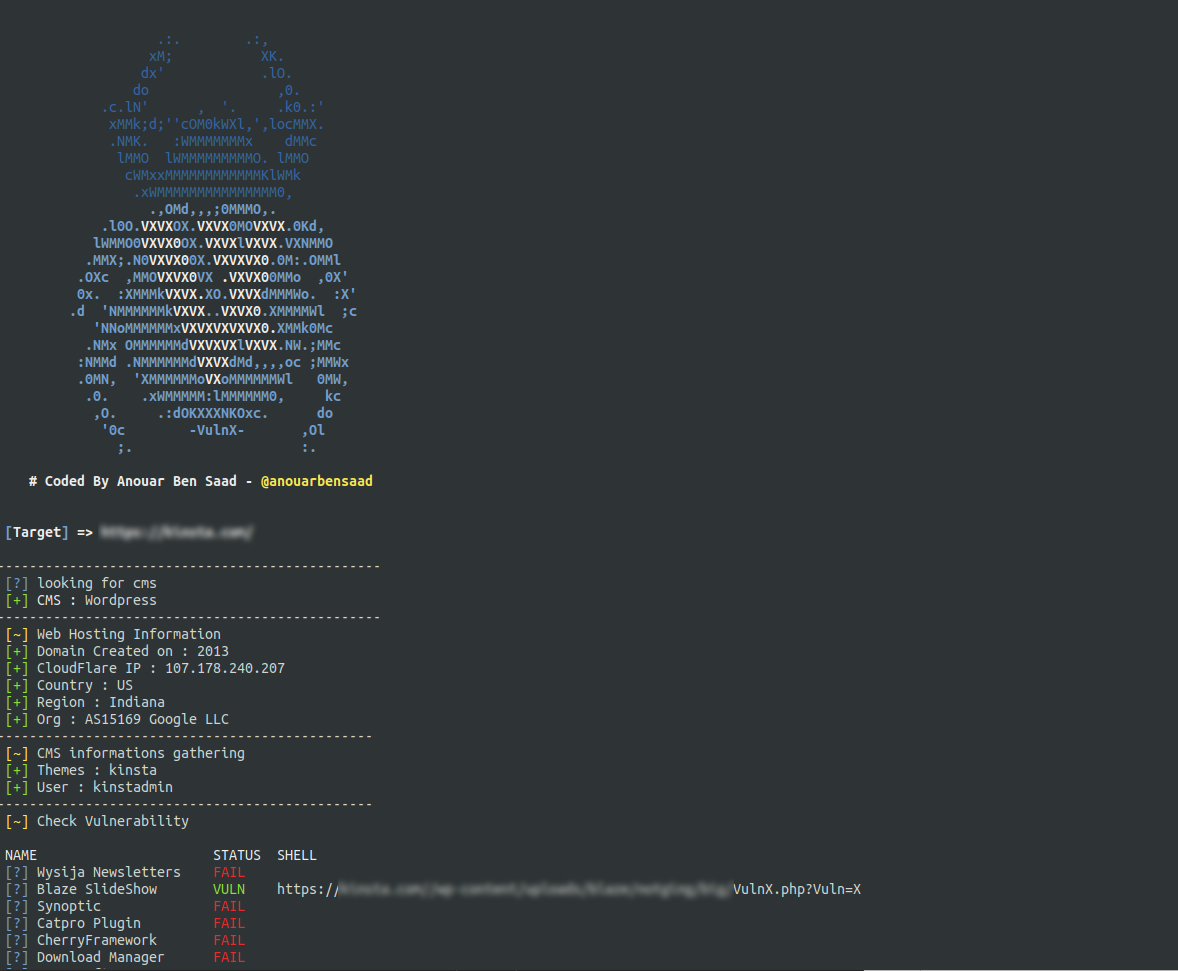 anouarbensaad/vulnx
vulnx 🕷️ 지능형 봇, 셸은 자동 주입을 수행할 수 있으며, 연구자가 CMS 시스템의 보안 취약점을 탐지하는 데 도움을 줍니다. 또한 빠른 CMS 보안 탐지, 정보 수집(서브도메인 이름, IP 주소, 국가 정보, 조직 정보 및 시간대 등 포함) 및 취약점…
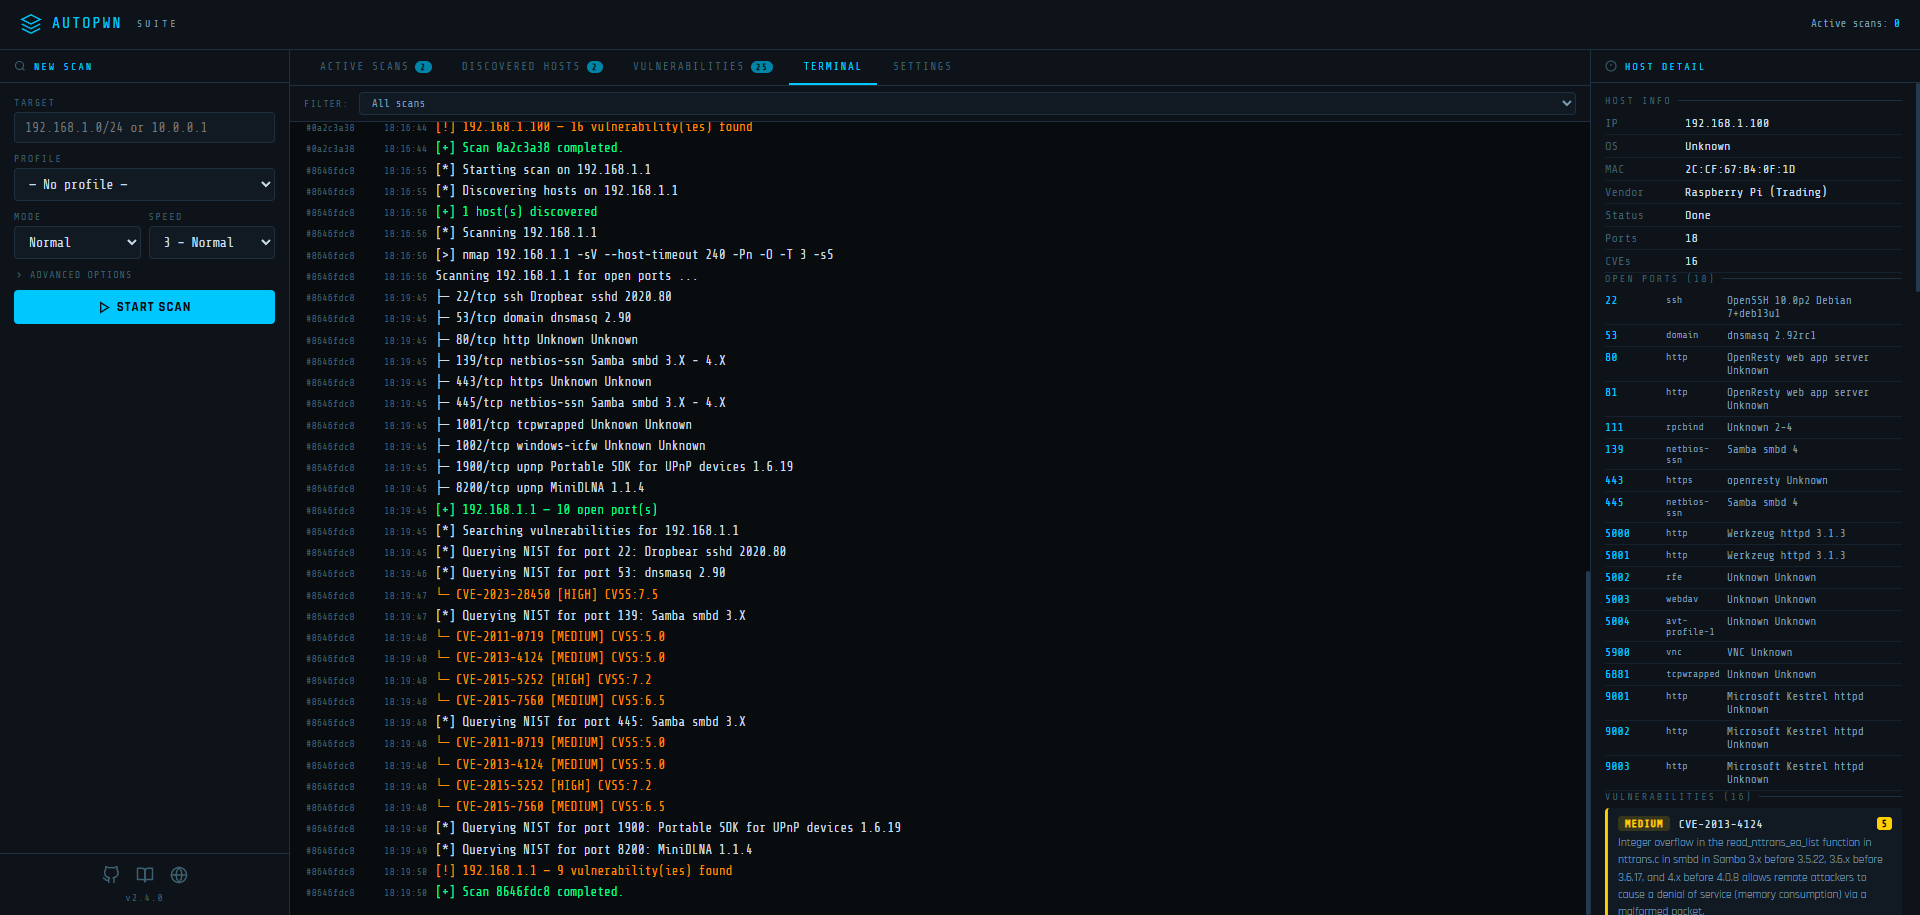 gamehunterkaan/autopwn-suite
AutoPWN Suite는 취약점을 스캔하고 시스템을 자동으로 익스플로잇하는 프로젝트입니다.
 ullaakut/nmap
네트워크 스캐너 바이너리를 호출하기 위한 관용적(idiomatic) Go 라이브러리로, 호스트 발견, 포트 스캐닝, 서비스/OS 탐지, 스크립트 기반 취약점 점검을 지원하여 보안 감사를 수행합니다.
 v-byte-cpu/sx
:vulcan_salute: 빠르고 현대적이며 사용하기 쉬운 네트워크 스캐너
 sleepingbag945/dddd
레드팀을 위한 자산 대량 수집 및 취약점 스캔 도구. Hunter, Fofa, Quake에서 대상을 가져와 핑거프린팅, 서브도메인 열거, Nuclei v3 PoC 검사를 수행한다.
 alisamtechnology/atscan
고급 dork 검색 & 대량 익스플로잇 스캐너
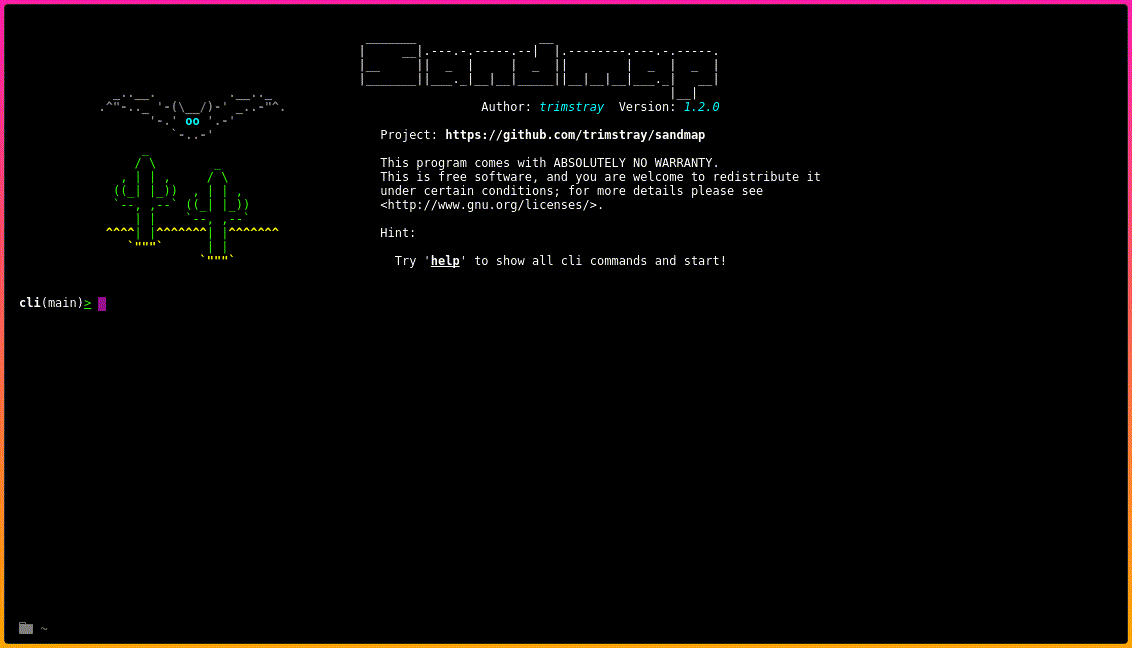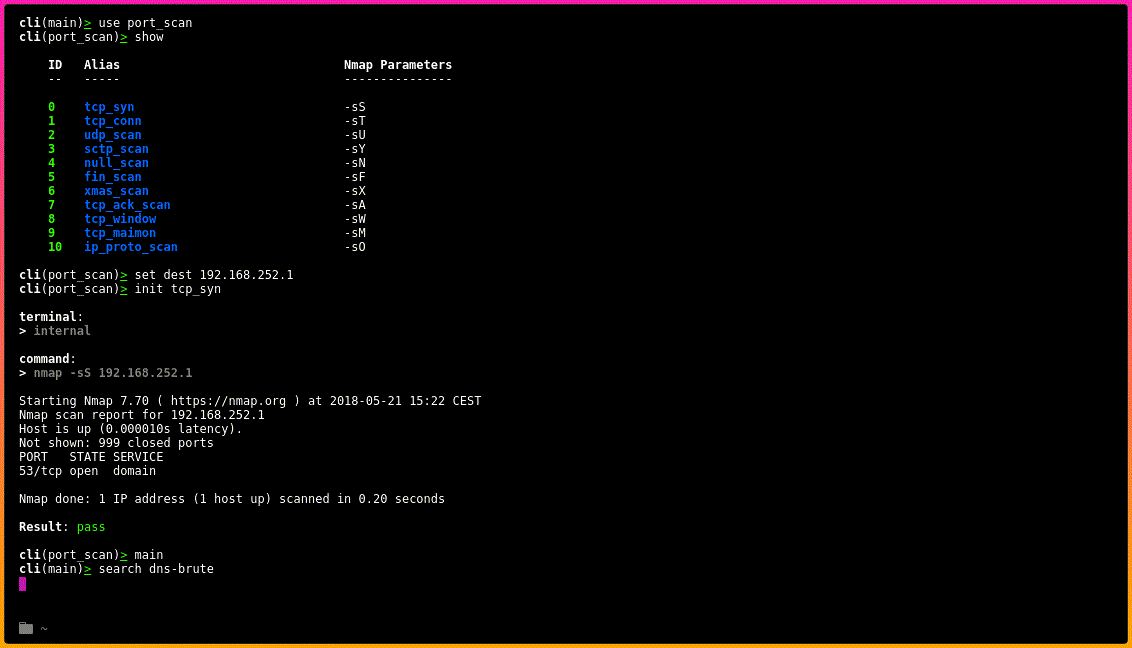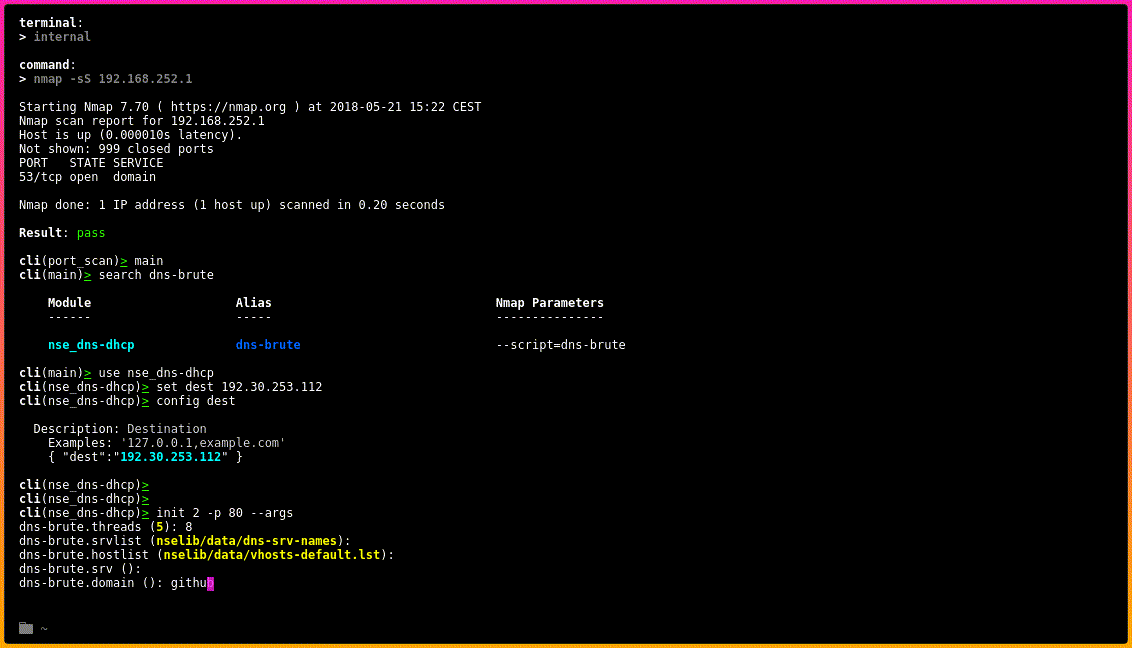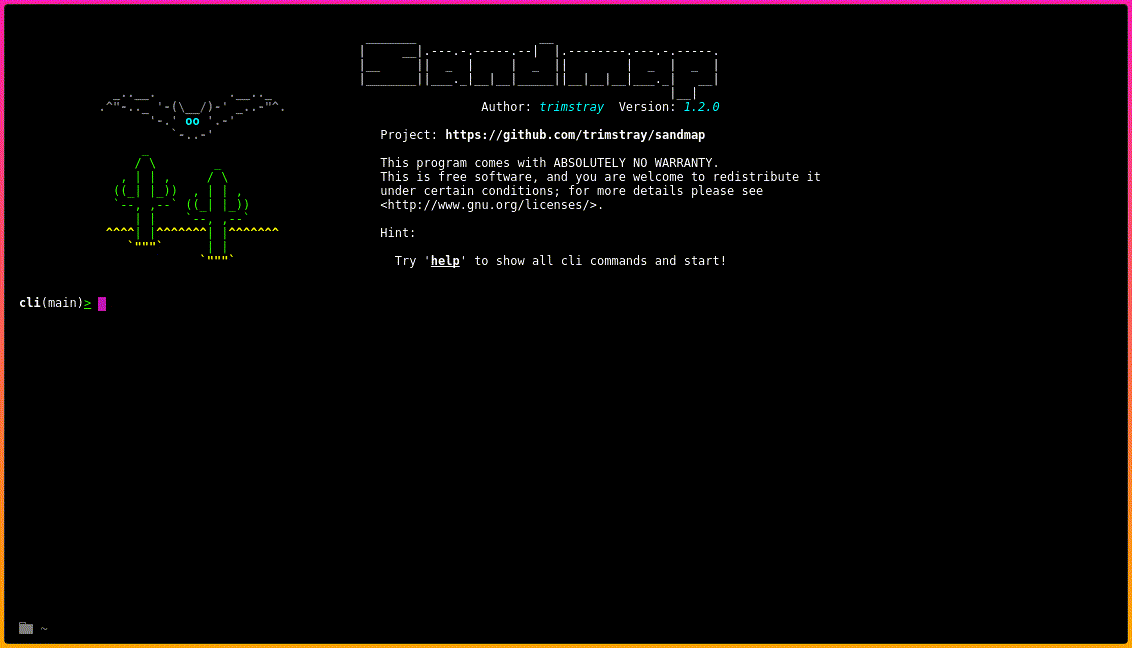 trimstray/sandmap
스테로이드를 맞은 Nmap. 순수 Nmap 엔진을 실행할 수 있는 간단한 CLI, 459개의 스캔 프로필을 가진 31개 모듈.
 cytopia/pwncat
pwncat - 강화된 netcat, 방화벽, IDS/IPS 우회, 바인드 및 리버스 셸, 자가 주입 셸, 포트 포워딩 마법 - 또한 Python(PSE)으로 완전히 스크립팅 가능
 k8gege/ladongo
Ladon for Kali 전 플랫폼 오픈소스 내부 네트워크 침투 스캐너, Windows/Linux/Mac/라우터 내부 네트워크 침투, 이를 사용하면 C 대역, B 대역, A 대역의 활성 호스트를 한 번에 쉽게 대량 탐지할 수 있으며, 고위험 취약점 탐지…
 sinfulz/justtryharder
PWK/OSCP 시험 준비를 위한 종합적인 침투 테스트 치트 시트로, 권한 상승, 비밀번호 크래킹, 페이로드 생성, 사후 침투, 포트 스캐닝, 웹 공격 및 정찰 기술을 다룹니다.
 sairson/yasso
강력한 내부 네트워크 침투 보조 도구 세트 - Yasso를 바람처럼 빠르게. rdp, ssh, redis, postgres, mongodb, mssql, mysql, winrm 등 서비스 브루트포스, 빠른 포트 스캔, 강력한 웹 핑거프린팅 인식, 다양한 내장 서비스의…
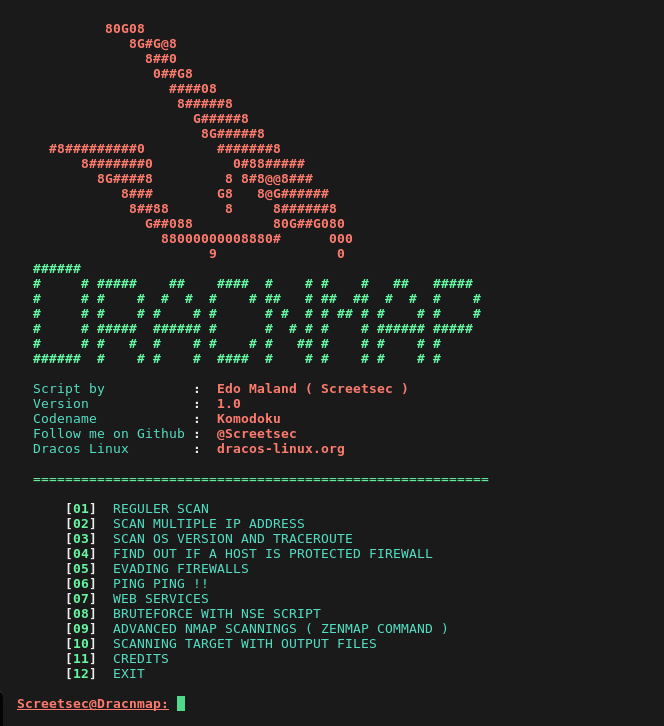 screetsec/dracnmap
Dracnmap은 nmap의 도움으로 네트워크를 공격하고 정보를 수집하는 데 사용되는 오픈 소스 프로그램입니다. Nmap 명령에는 유틸리티를 더욱 강력하게 만들지만 새 사용자가 따라가기 어려운 많은 옵션이 포함되어 있습니다. 따라서 Dracnmap은 nmap의…
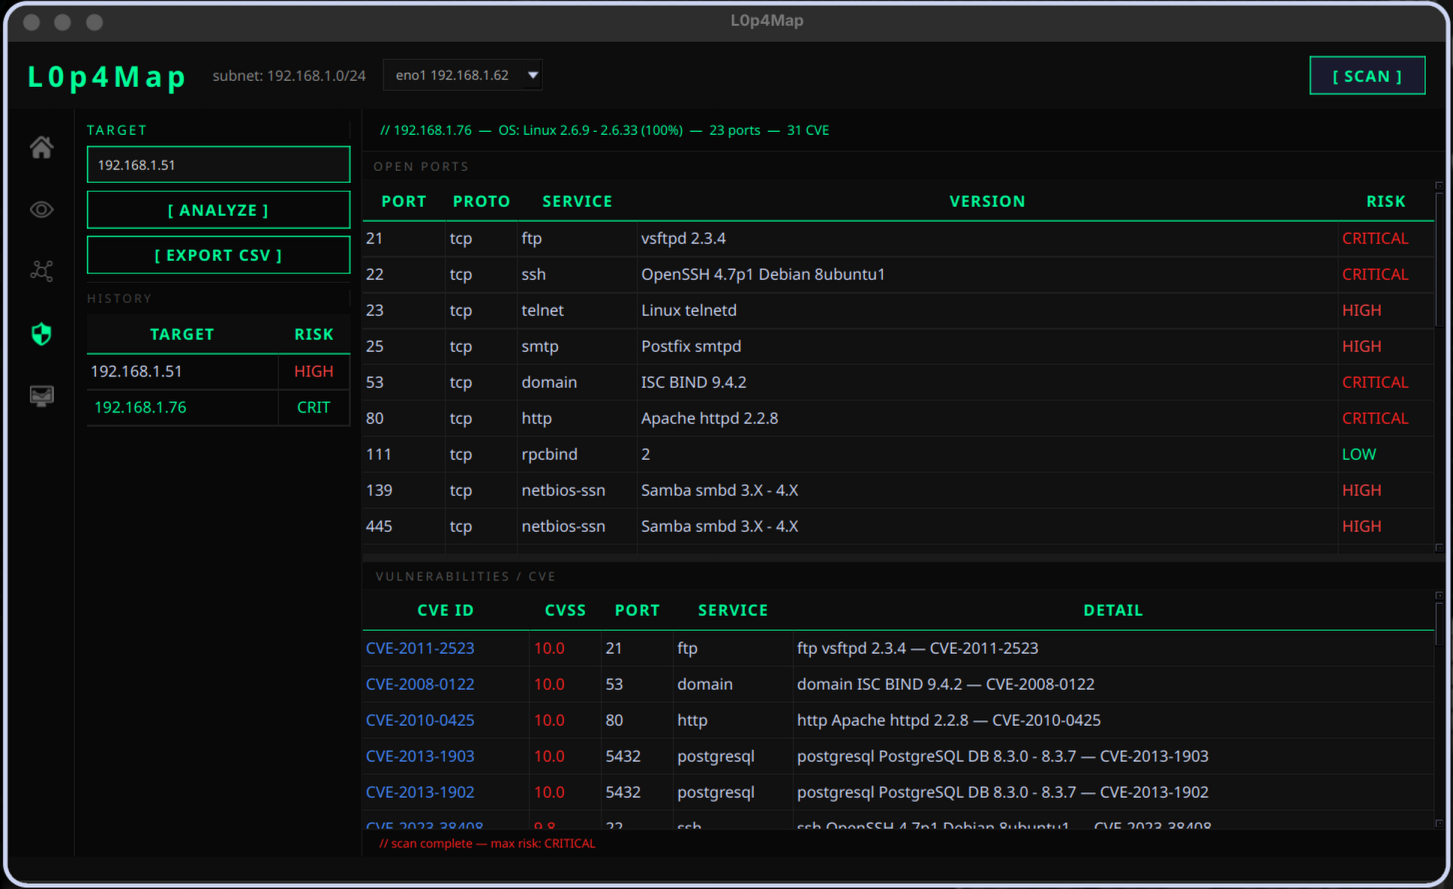 haxl0p4/l0p4map
전문적인 네트워크 모니터링 및 시각화 도구입니다. L0P4Map은 고속 ARP 발견과 완전한 nmap 통합, 실시간 대화형 네트워크 토폴로지 엔진을 결합합니다. 로컬 네트워크와 사용자 지정 IP/웹사이트 모두에서 작동합니다.
 bahaabdelwahed/killshot
침투 테스트 프레임워크, 정보 수집 도구 및 웹사이트 취약점 스캐너
 chvancooten/bugbountyscanner
버그 바운티 정찰을 위한 Bash 스크립트 및 Docker 이미지입니다. 헤드리스(CLI) 사용을 위해 설계되었습니다.
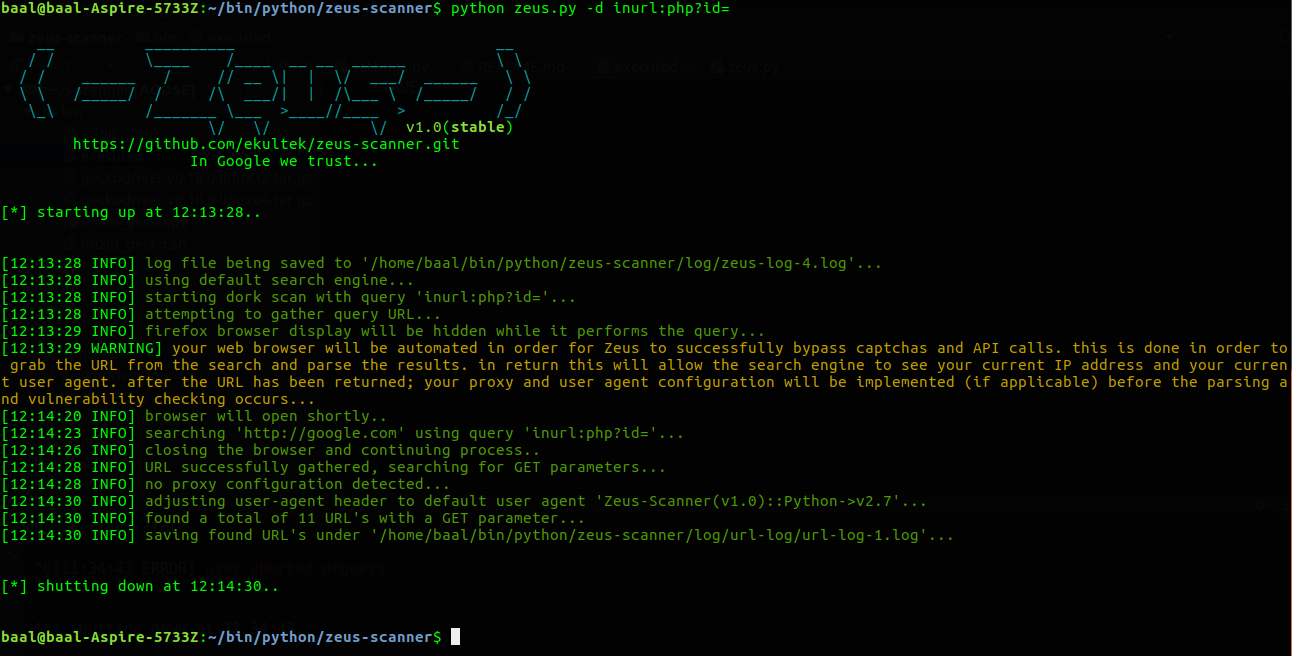 ekultek/zeus-scanner
고급 정찰 유틸리티







