
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 yakushstanislav/ultraviolet
자체 호스팅 네트워크 탐색 및 검색 엔진으로, 지속적인 포트 스캔, 약 100개 서비스에 대한 심층 프로토콜 프로빙, 로컬 CVE 매칭, 그리고 인프라 인벤토리 및 위험 모니터링을 위한 전문 검색을 제공합니다.

 wattocyber/cantina
OSCP에 적합한 네트워크 정찰 오케스트레이터로, 포트 발견, 서비스 분류, 그리고 HTTP, SMB, FTP, SNMP, SSH 등에서의 열거 전용 플러그인 디스패치를 지원합니다.
 c00ln3t/log4shellauditor
자율적이고 자기 성찰적인 Go 에이전트로, CVE-2021-44228(Log4Shell)에 대한 전체 수명 주기 보안 감사, WAF 우회, OOB LDAP 검증, 자체 복구(자동 패치) 및 규정 준수 보고를 수행합니다.

 iamthefrogy/frogy2.0
Orbis는 전체 스펙트럼 자동화된 외부 공격 표면 인텔리전스 툴킷입니다.
 v-byte-cpu/sx
:vulcan_salute: 빠르고 현대적이며 사용하기 쉬운 네트워크 스캐너
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF(TryHackMe) 문제 풀이로, 열거, 웹 익스플로잇, 스테가노그래피, SSH, 그리고 CVE-2019-14287을 통한 권한 상승을 다룹니다.
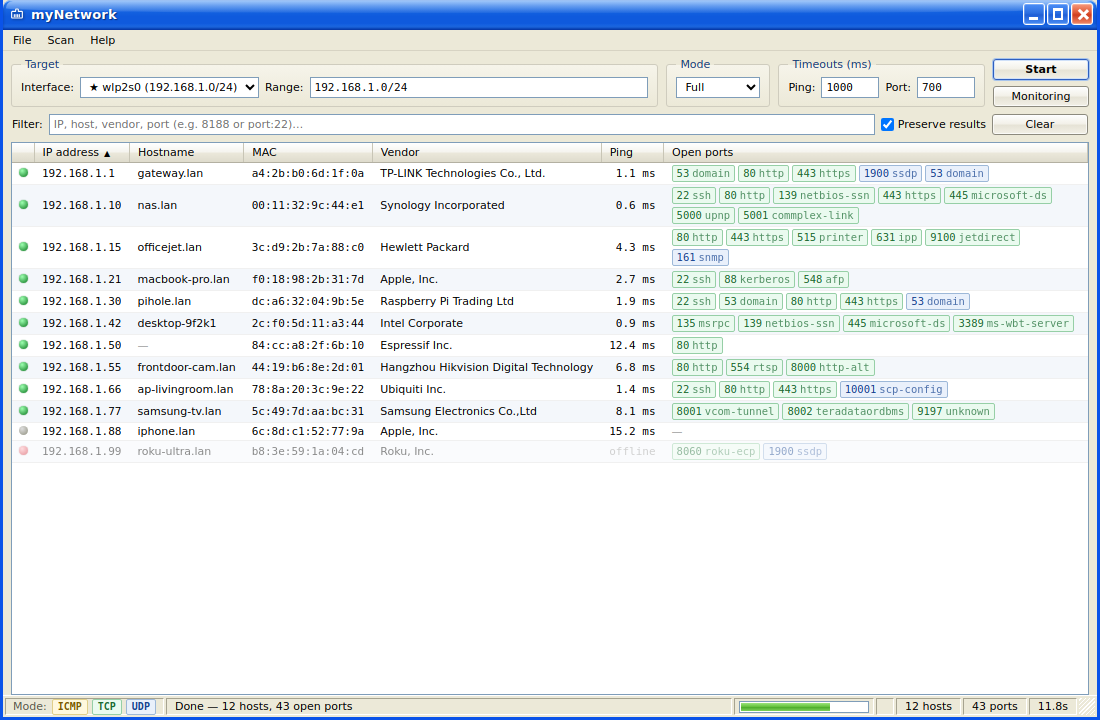 ancaferro/mynetwork
데스크톱 GUI를 갖춘 크로스 플랫폼 네트워크 및 포트 스캐너.
 znakar/sharktooth
Docker 및 Prometheus + Grafana 통합을 지원하는 포트 스캐너. 멀티스레딩과 실시간 모니터링을 지원하는 네트워크 감사 도구.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
정찰, vsFTPd 백도어 분석(CVE-2011-2523), IPTables를 사용한 능동적 전송 계층 완화를 포함하는 시스템 취약점 체크리스트 및 네트워크 보안 강화 프로젝트
 kabiri-labs/sshfinder
모든 포트를 스캔하고 SSH 배너를 검증하며 인증 방법, 취약한 암호화, Terrapin 취약점, 그리고 호스트 및 CIDR 범위 전반에 걸친 재사용된 호스트 키를 감사하는 병렬 SSH 서비스 검색 및 보안 감사 도구입니다.
 sfan5/fi6s
빠르게 설계된 IPv6 포트 스캐너로, 인터넷 스캐닝 및 탐색을 목표로 합니다.
 nullt3r/udpx
Go로 작성된 단일 패킷 UDP 스캐너로, 네트워크 전반에서 45개 이상의 서비스를 빠르게 발견합니다. 사용자 정의 프로브, CIDR 스캔, JSONL 출력을 지원합니다.
 chainreactors/gogo
레드 팀을 위한 고성능 Go 스캐닝 엔진: 구성 가능한 포트 스캐닝, 능동/수동 핑거프린팅, 정보 추출, 그리고 DSL 워크플로를 갖춘 nuclei 호환 PoC 검사.
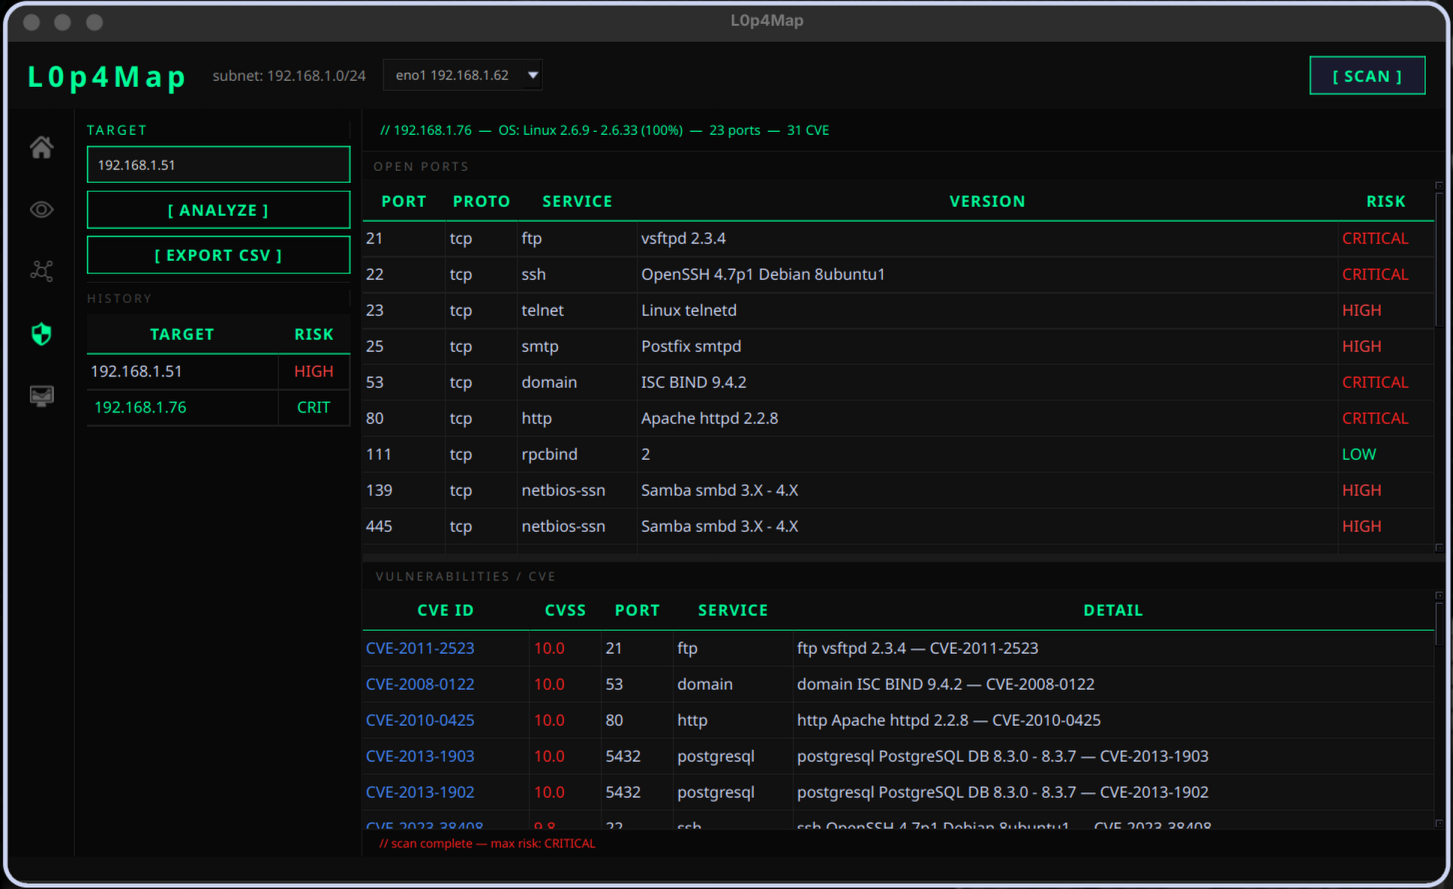 haxl0p4/l0p4map
전문적인 네트워크 모니터링 및 시각화 도구입니다. L0P4Map은 고속 ARP 발견과 완전한 nmap 통합, 실시간 대화형 네트워크 토폴로지 엔진을 결합합니다. 로컬 네트워크와 사용자 지정 IP/웹사이트 모두에서 작동합니다.
 manisso/fsociety
fsociety 해킹 도구 팩 – 침투 테스트 프레임워크
 fa1dz/internet-scanner
로컬 IPv4 네트워크를 스캔하고 (ARP + nmap 프로빙), 장치를 표시하며, 전체 포트 스캔을 실행하고 결과를 내보낼 수 있는 Tkinter GUI입니다.
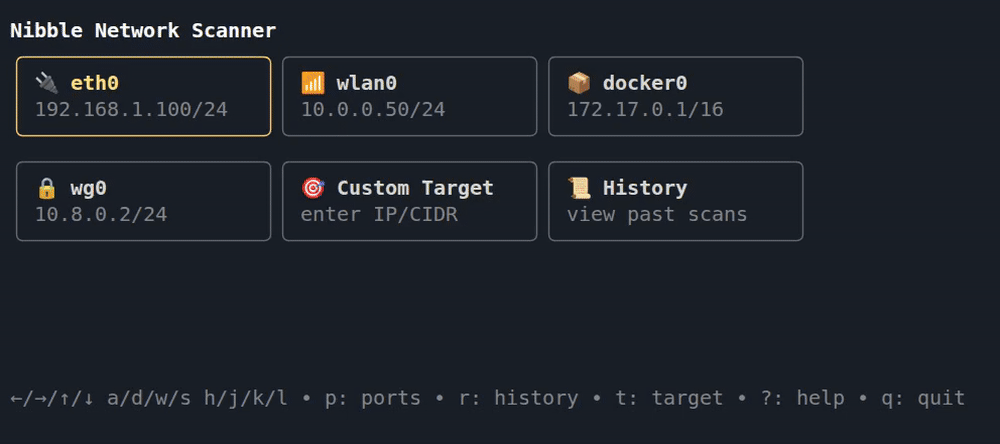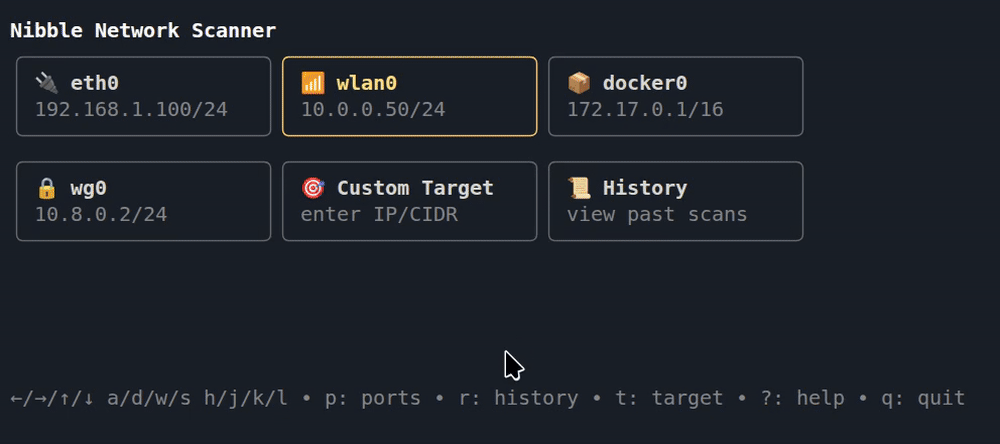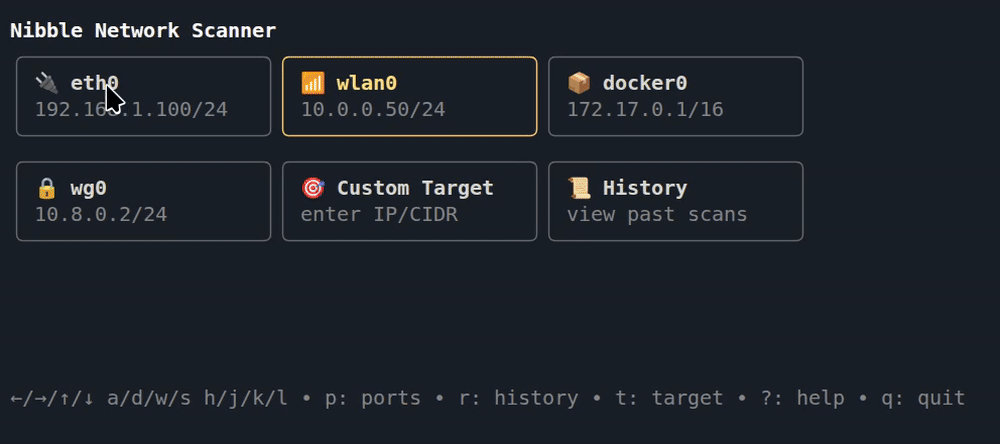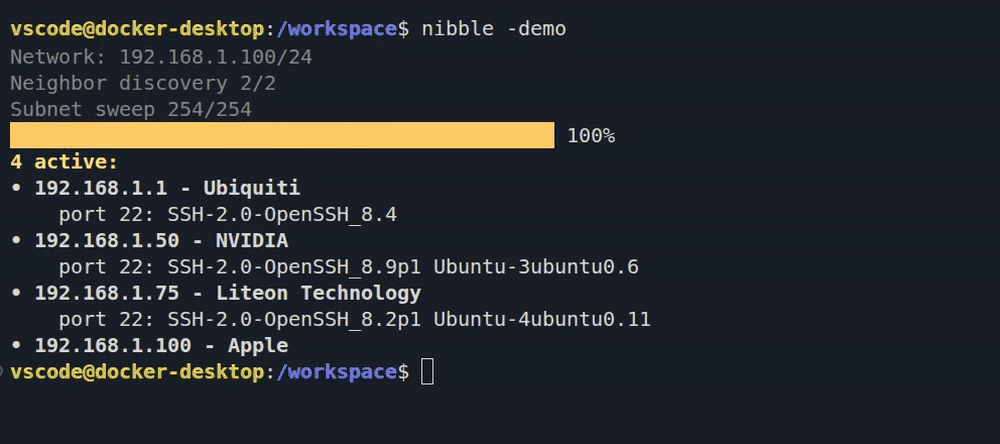 backendsystems/nibble
사용하기 쉬운 네트워크 스캐너, 클릭 가능한 TUI 인터페이스를 갖춘








