
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 etocheney/javadeserialization
CVE-2017-10271과 유사한 취약점을 대상으로 하는 Java 역직렬화 취약점 스캐너
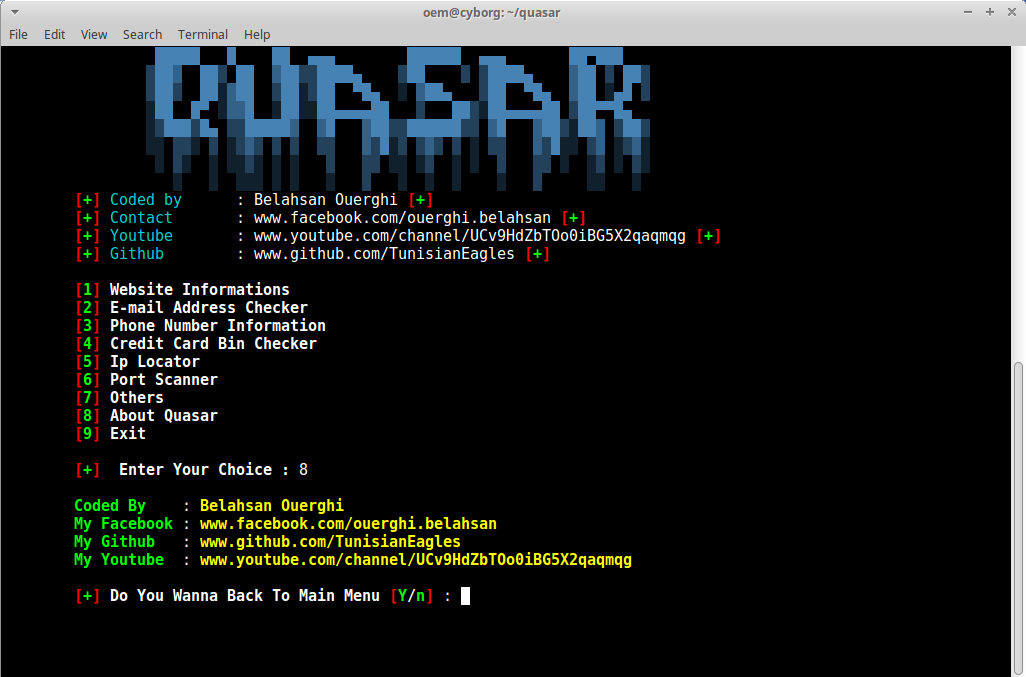 cyb0r9/quasar
모듈식 정보 수집 프레임워크로, 침투 테스터를 위해 설계되었으며 웹사이트 분석, 이메일/전화 조회, 신용카드 BIN 확인, IP 지리적 위치, 포트 스캔 기능을 제공합니다.
 reanimat0r/bpnd-libssh
멀티스레드 기반의 안정적인 CVE-2018-10933 스캐너
 gbonacini/opensshenum
CVE-2018-15473 기반의 OpenSSH 사용자 열거 도구로, 포트 스캔, 핑거프린팅, 병렬 실행을 지원하여 원격 SSH 서버에서 사용자 존재 여부를 확인합니다.


 mohemiv/tcltools
Cisco IOS 침투 테스트를 위한 TCL 스크립트 모음
 shizzz477/msploitego
Metasploit 데이터베이스의 데이터를 기반으로 한 Maltego용 침투 테스트 스위트
 iiilin/asimpleportscanner
의존성 없는 단일 파일 Python 포트 스캐너로, 멀티스레드 TCP/UDP 스캔, 배너 그래빙, HTTP 타이틀 추출, NBNS 호스트명 조회, Redis 및 MS17-010에 대한 기본 점검을 지원합니다.
 joker25000/optiva-framework
Optiva-Framework 🔎 웹 애플리케이션 스캐너🕵️
 offxec/pavelow
PAVELOW Exploit Toolbox는 KALI 배포판과 연동하여 취약점 탐색 및 익스플로잇 과정을 더 효과적으로 지원하는 BASH 스크립트이며, 몇 가지 추가 기능도 포함되어 있습니다.
 frizb/vanquish
Vanquish는 Kali Linux 기반 Enumeration Orchestrator입니다. Vanquish는 Kali의 오픈소스 열거 도구를 활용하여 여러 능동적 정보 수집 단계를 수행합니다.
 jhaddix/lazyrecon
이 스크립트는 정찰 과정을 체계적으로 자동화하기 위한 것입니다.
 gvb84/pbscan
사용자 공간 TCP/IP 스택 사용으로 인한 더 빠르고 효율적인 상태 비저장 SYN 스캐너 및 배너 그래버
 azizaltuntas/pymap-scanner
Nmap을 위한 Python 기반 GUI 래퍼로, 속도 스캔, 사용자 정의 서비스 탐지, 네트워크 정찰 및 취약점 평가를 위한 사용자 제어 매개변수를 제공합니다.

 milesrichardson/docker-onion-nmap
Tor, proxychains, dnsmasq를 사용하여 최소한의 alpine Docker 컨테이너에서 nmap으로 .onion 히든 서비스를 스캔합니다.
 screetsec/dracnmap
Dracnmap은 nmap의 도움으로 네트워크를 공격하고 정보를 수집하는 데 사용되는 오픈 소스 프로그램입니다. Nmap 명령에는 유틸리티를 더욱 강력하게 만들지만 새 사용자가 따라가기 어려운 많은 옵션이 포함되어 있습니다. 따라서 Dracnmap은 nmap의…








