
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Windows Server 2008 R2에서 MS17-010 EternalBlue 취약점을 악용하는 단계별 가이드로, 정찰, 익스플로잇, 사후 익스플로잇 및 패치 지침을 포함합니다.
 cro-thehacker/v1ew-s0urce
포트 스캐닝, 정보 수집, 네트워크 스캐닝 모듈을 제공하는 Python 기반 침투 테스트 프레임워크 및 정찰 툴킷으로, 보안 평가에 활용됩니다.
 0xinfection/tidos-framework
공격적 수동 웹 애플리케이션 침투 테스트 프레임워크.
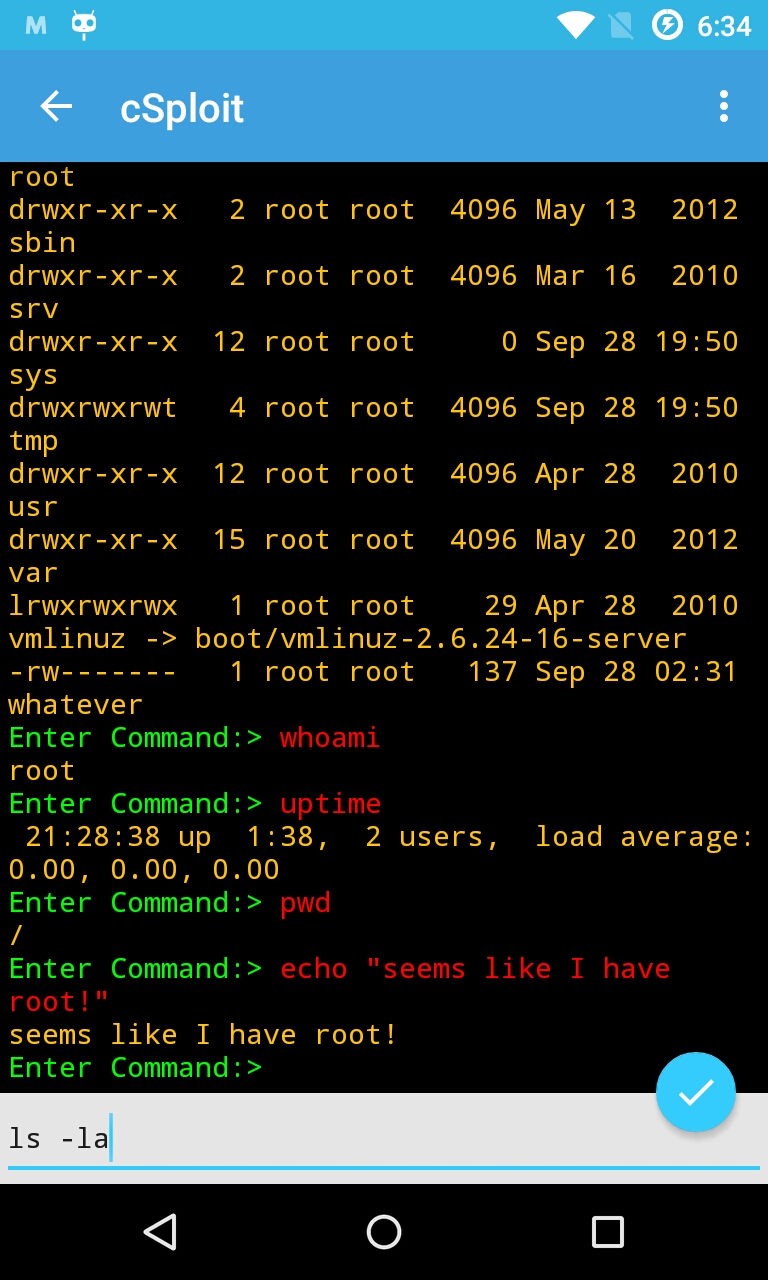 csploit/android
cSploit - Android에서 가장 완벽하고 진보된 IT 보안 전문가용 툴킷.
 farinap5/a-xex
이 프로젝트는 네트워크 보안에 중점을 둔 학교 과제의 일부입니다.
 noptrix/nullscan
모듈식 프레임워크로, 보안 테스트를 연결하고 자동화하도록 설계되었습니다.
 yukselberkay/asnap
GeoLite2 데이터베이스를 사용하여 IPv4/IPv6 주소를 조직에 매핑함으로써 정찰을 자동화하며, 통합된 nmap 포트 스캔 및 입력 파일을 통한 배치 처리를 지원합니다.
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 cldrn/rainmap-lite
Rainmap Lite - 사용자가 모바일/태블릿/웹 브라우저에서 Nmap 스캔을 실행할 수 있는 반응형 웹 기반 인터페이스!
 k8gege/pyladon
Ladon Scanner For Python, 대규모 네트워크 침투 스캐너 및 Cobalt Strike, 취약점 / 익스플로잇 / 탐지 / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 nhpt/weblogic-ssrf_cve-2014-4210
Python3 기반 Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) 익스플로잇 스크립트
 ascr0b/pcwt
웹 기반 프로젝트 관리 인터페이스로, 침투 테스트 및 버그 바운티 워크플로를 위한 도구입니다. Nmap/Masscan을 이용한 포트 스캔과 Amass, Findomain을 통한 서브도메인 열거를 자동화합니다.
 x1mdev/reconpi
ReconPi - 최신 도구로 광범위한 스캐닝을 수행하는 경량 정찰 도구.
 slsteff/cve-2020-0688-scanner
masscan을 사용하여 Microsoft Exchange 버전을 스캔합니다
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
 th3xace/offport_killer
이 도구는 수동 스캔이나 로컬에서 실행 중인 서비스를 통해 수동으로 식별된 포트 뒤에 잠재적으로 존재하는 서비스를 자동으로 식별하는 것을 목표로 합니다. 이 도구는 nmap 또는 다른 스캐닝 도구를 사용할 수 없을 때, 그리고 수동 포트 스캐닝을 수행한 후 식별된…
 leviathan36/trigmap
Nmap을 위한 래퍼로, 네트워크 스캔을 빠르게 실행할 수 있습니다.
 leviathan36/kaboom
침투 테스트를 자동화하는 도구








