
 #1
 r3curs1v3-pr0xy/vajra
Vajra는 웹 애플리케이션 침투 테스트 중 지루한 리콘 작업과 여러 대상에 대한 동일한 스캔을 자동화하기 위한, 고도로 사용자 정의 가능한 대상 및 범위 기반 자동화 웹 해킹 프레임워크입니다.
 internon/inter-recon
자동 초기 웹 및 취약점 정찰을 수행하는 스크립트

 h3x0v3rl0rd/zenmap
Nmap 네트워크 스캐너를 위한 그래픽 프론트엔드로, 네트워크 발견, 포트 스캔, 서비스 탐지를 위한 직관적인 인터페이스를 제공합니다.
 exbotanical/brutus
확장 가능한 익스플로잇 프레임워크로, 모듈형 멀티태스킹 아키텍처 기반으로 제공됩니다.
 infosecmatter/minimalistic-offensive-security-tools
제한적이고 격리된 환경에서의 침투 테스트를 위한 도구 저장소입니다.
 h3x0v3rl0rd/autonmap
Hack The Box용 자동화된 Nmap 스캐닝 스크립트로, 침투 테스트 중 포트 열거 및 정찰을 간소화합니다.
 mad-robot/spartan
서브도메인 열거, 라이브 호스트 프로빙, 포트 스캐닝, CMS 탐지 및 디렉토리 브루트 포싱을 통합한 자동화된 정찰 프레임워크로, 침투 테스트 워크플로우를 위한 것입니다.


 isnic/prober
Ansible과 BATS를 사용하여 여러 관점에서 DNS, 호스트 가용성, 열린 포트 및 TLS 구성을 검증하는 자동화되고 재현 가능한 네트워크 보안 테스트 프레임워크입니다.
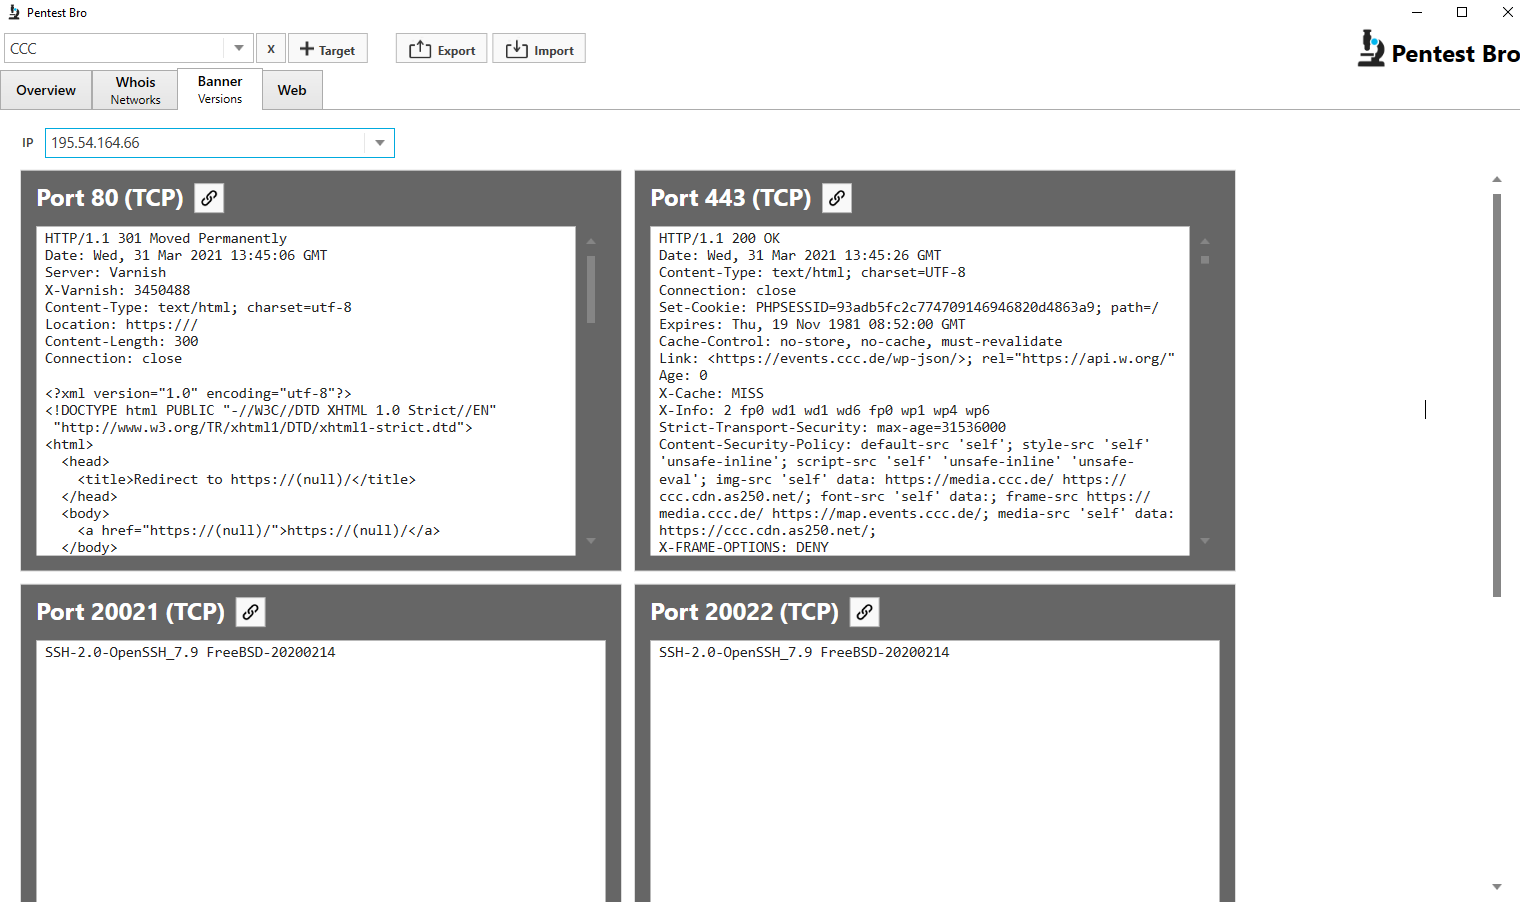 marius-rothenbuecher/pentestbro
Windows 기반 정찰 도구로, 서브도메인 열거, 포트 스캐닝, 배너 그랩, whois 조회, 웹 경로 열거를 결합하여 침투 테스트에 사용됩니다.
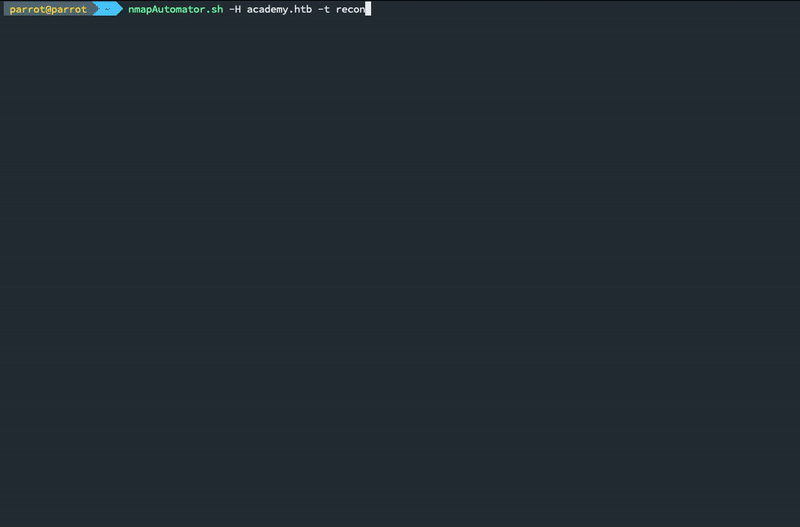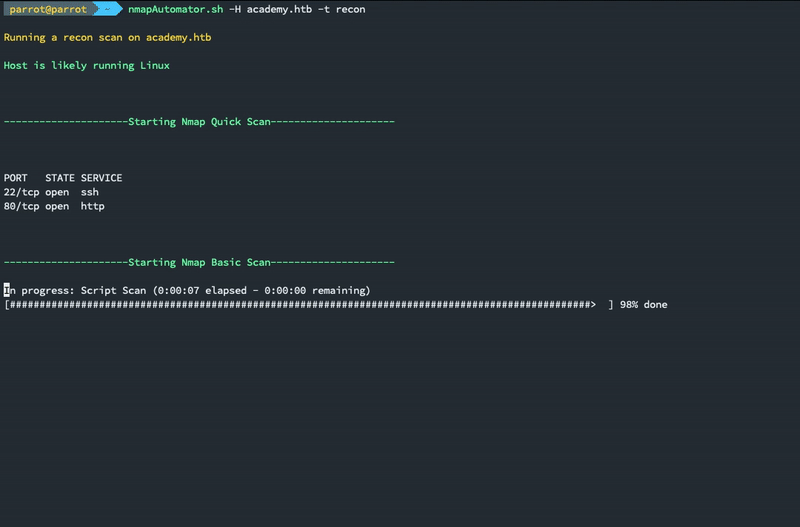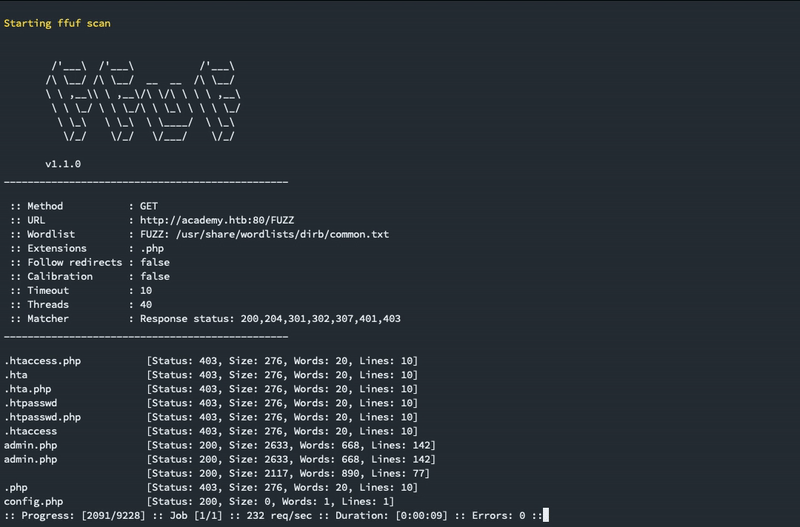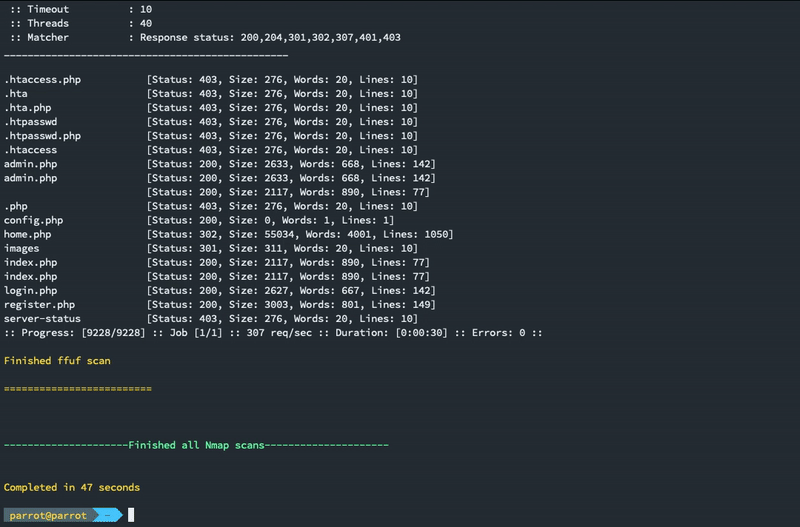 21y4d/nmapautomator
백그라운드에서 실행할 수 있는 스크립트!

 nccgroup/nsdp-discover
NSDP 서비스를 발견하고 기본 정보를 검색하는 nmap 스크립트
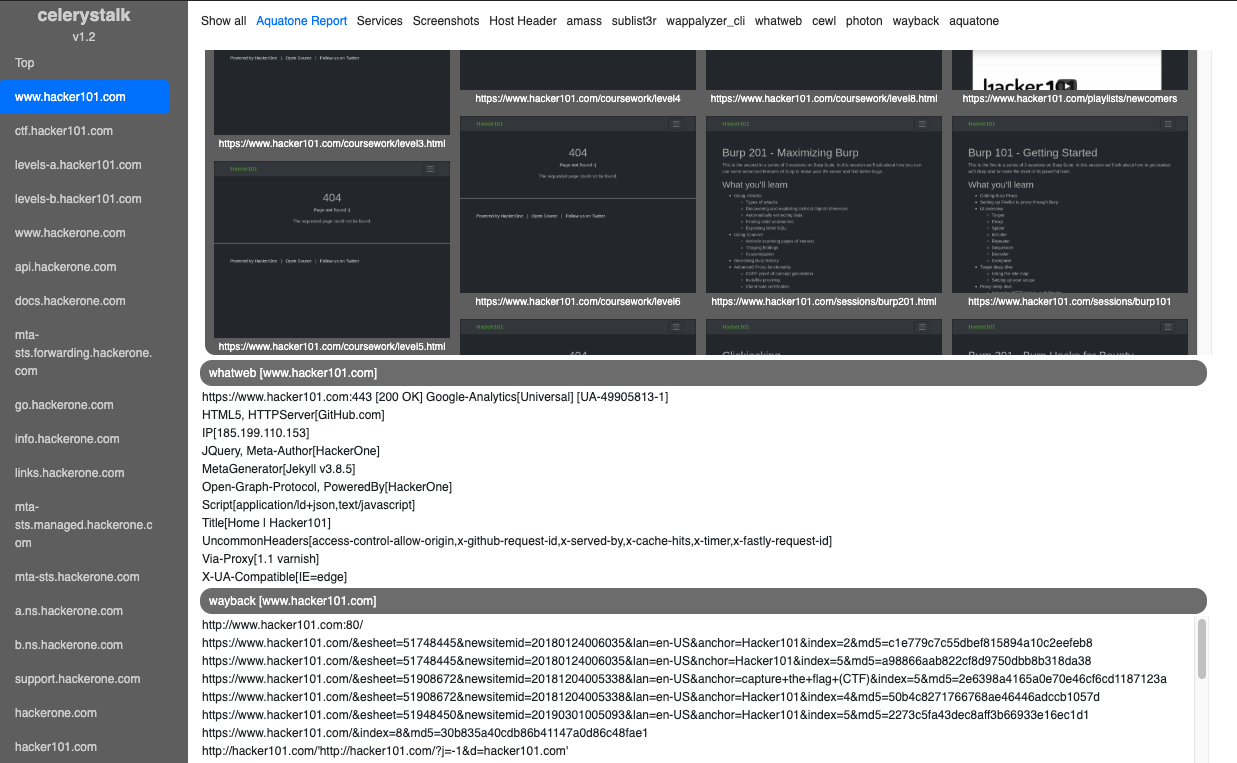 sethsec/celerystalk
비동기적 열거 및 취약점 스캐너입니다. 모든 호스트에서 모든 도구를 실행합니다.











