#1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 sleepingbag945/dddd
레드팀을 위한 자산 대량 수집 및 취약점 스캔 도구. Hunter, Fofa, Quake에서 대상을 가져와 핑거프린팅, 서브도메인 열거, Nuclei v3 PoC 검사를 수행한다.
 vmware-labs/attack-surface-framework
외부 및 내부 네트워크 공격 표면을 발견하는 도구
 bojanisc/quicmap
quicmap은 간단하면서도 빠른(!) QUIC 프로토콜 스캐너입니다.
 besimorhino/powercat
netshell은 버전 2 PowerShell의 모든 기능을 포함합니다.
 v4d1/dome
빠른 Python 기반 서브도메인 열거 도구로, 수동적 OSINT와 능동적 브루트포스 스캐닝을 결합하고, DNS 와일드카드 탐지, 포트 스캐닝, 멀티스레드 해결을 포함한 정찰 도구입니다.
 an00brektn/gopher47
Havoc Framework용 서드파티 Gopher Assassin입니다.
 ullaakut/gorsair
Gorsair는 API를 노출하는 원격 도커 컨테이너에 대한 루트 액세스를 제공합니다.
 k8gege/ladongo
Ladon for Kali 전 플랫폼 오픈소스 내부 네트워크 침투 스캐너, Windows/Linux/Mac/라우터 내부 네트워크 침투, 이를 사용하면 C 대역, B 대역, A 대역의 활성 호스트를 한 번에 쉽게 대량 탐지할 수 있으며, 고위험 취약점 탐지…

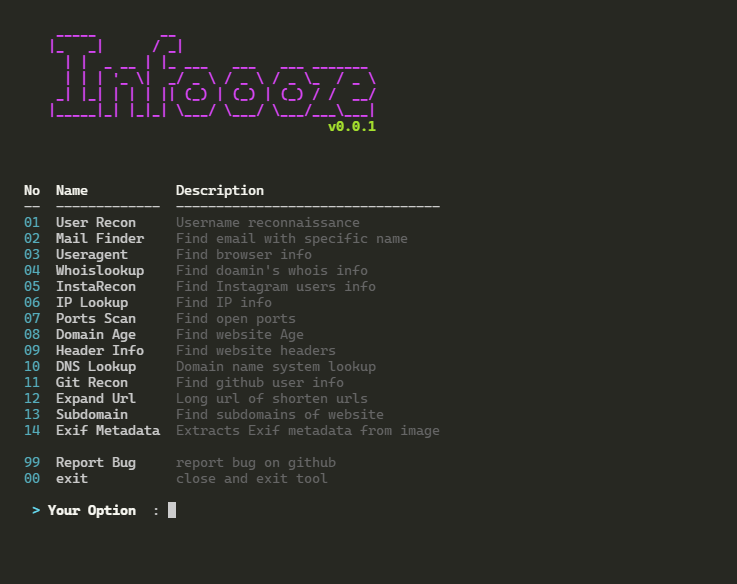 devxprite/infoooze
정보를 빠르고 효과적으로 찾을 수 있도록 도와주는 OSINT 도구입니다. 입력만 하면 나머지는 도구가 처리합니다.
 knowledge-wisdom-understanding/recon
Nmap 결과를 기반으로 대상 열거
 samh4cks/cve-2023-27163-internalprober
취약한 Request-Baskets를 사용하여 포트 스캔을 수행하는 도구
 lcvvvv/kscan
다중 프로토콜 포트 스캐너로, 핑거프린트 인식, 서비스 탐지, 무차별 대입 인증 테스트를 지원합니다. 1200개 이상의 프로토콜, 10000개 이상의 핑거프린트, 자동화된 네트워크 정찰을 지원합니다.
 injectionmethod/windows-zte-loader
Windows ZTE Loader CVE-2014-2321 Windows용 ZMAP 또는 BigEar 필요
 masjohncook/netsec-project
네트워크 보안 프로젝트 스크립트 - CVE-2021-22555 공격
 mttaggart/offensivenotion
공격 작전을 위한 플랫폼으로서의 Notion