
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 ullaakut/nmap
네트워크 스캐너 바이너리를 호출하기 위한 관용적(idiomatic) Go 라이브러리로, 호스트 발견, 포트 스캐닝, 서비스/OS 탐지, 스크립트 기반 취약점 점검을 지원하여 보안 감사를 수행합니다.
 wireshark/wireshark
심층 패킷 검사, 수백 가지 프로토콜에 걸친 프로토콜 디코딩 및 캡처 파일 지원을 통해 네트워크 트래픽을 캡처하고 분석하여 문제 해결, 포렌식, 보안 조사에 활용할 수 있습니다.
 scanopy/scanopy
Network diagrams that update themselves
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
 azmisyahrul/prismsec
AI 기반 모의 침투 테스트를 위해 nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap을 래핑하는 안전하고 모듈식 MCP 서버

 wattocyber/cantina
OSCP에 적합한 네트워크 정찰 오케스트레이터로, 포트 발견, 서비스 분류, 그리고 HTTP, SMB, FTP, SNMP, SSH 등에서의 열거 전용 플러그인 디스패치를 지원합니다.
 c00ln3t/log4shellauditor
자율적이고 자기 성찰적인 Go 에이전트로, CVE-2021-44228(Log4Shell)에 대한 전체 수명 주기 보안 감사, WAF 우회, OOB LDAP 검증, 자체 복구(자동 패치) 및 규정 준수 보고를 수행합니다.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — CVE-2018-7600(Drupalgeddon2)을 악용한 RCE, settings.php에서 DB 자격 증명 추출, 관리자 비밀번호 해시 위조, SUID find를 통한 루트 권한 상승.
 gmh5225/aisa-scanner
AISA-Scanner은 CVE를 Metasploit 익스플로잇, MITRE, CEH 및 SANS에 매핑하는 AI 기반 자율 취약점 스캐너로, 지능적이고 실시간 위험 보고서를 제공합니다.
 xephora/threat-remediation-scripts
이 저장소에는 새로운 교정 스크립트 목록이 포함되어 있습니다.
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF(TryHackMe) 문제 풀이로, 열거, 웹 익스플로잇, 스테가노그래피, SSH, 그리고 CVE-2019-14287을 통한 권한 상승을 다룹니다.
 rvrsh3ll/bof_collection
다양한 Cobalt Strike BOF
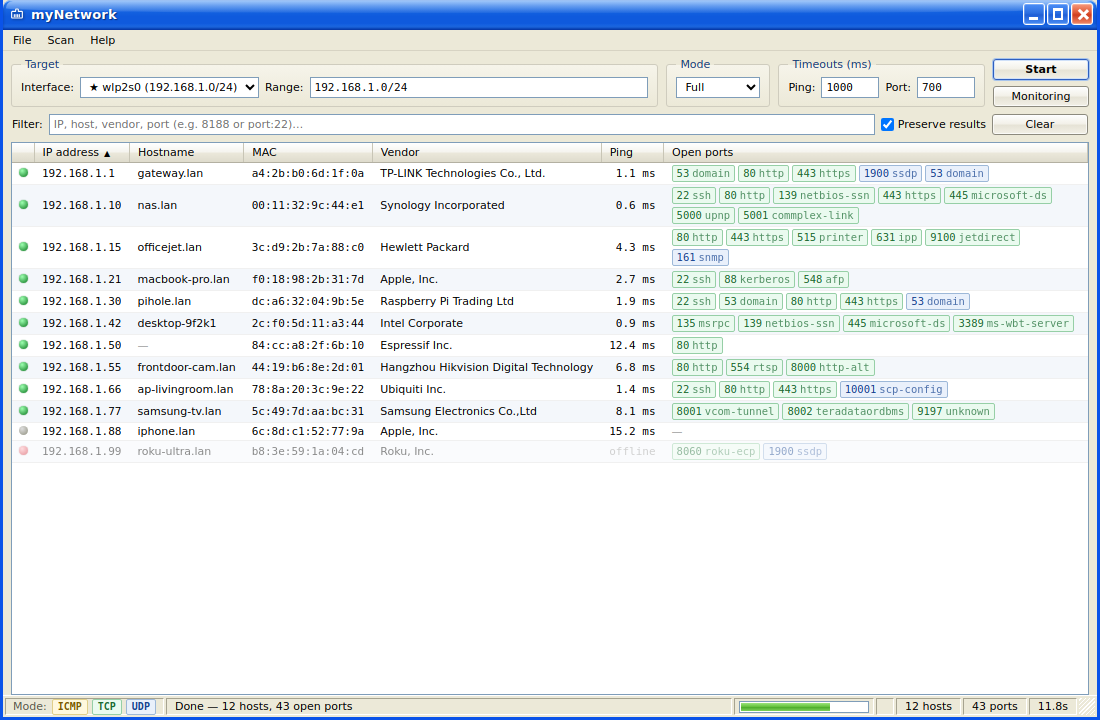 ancaferro/mynetwork
데스크톱 GUI를 갖춘 크로스 플랫폼 네트워크 및 포트 스캐너.
 an00brektn/gopher47
Havoc Framework용 서드파티 Gopher Assassin입니다.
 tomnomnom/httprobe
도메인 목록을 입력받아 작동 중인 HTTP 및 HTTPS 서버를 탐색합니다.
 0xor0ne/qscan
빠른 네트워크 스캐너 라이브러리. https://crates.io/crates/qscan
 bojanisc/quicmap
quicmap은 간단하면서도 빠른(!) QUIC 프로토콜 스캐너입니다.
 b3rito/peeko
peeko – 브라우저 기반 XSS C2로, 감염된 브라우저를 통해 은밀한 내부 네트워크 탐색을 수행합니다.






