
 #1

 gamehunterkaan/autopwn-suite
AutoPWN Suite는 취약점을 스캔하고 시스템을 자동으로 익스플로잇하는 프로젝트입니다.
 allyomalley/livetargetsfinder
대상 지정을 위한 활성 호스트 및 URL 목록을 생성하며, MassDNS, Masscan 및 nmap을 자동화하여 도달 불가능한 호스트를 걸러내고 서비스 정보를 수집합니다.
 mohemiv/tcltools
Cisco IOS 침투 테스트를 위한 TCL 스크립트 모음
 lcvvvv/kscan
다중 프로토콜 포트 스캐너로, 핑거프린트 인식, 서비스 탐지, 무차별 대입 인증 테스트를 지원합니다. 1200개 이상의 프로토콜, 10000개 이상의 핑거프린트, 자동화된 네트워크 정찰을 지원합니다.
 morpheuslord/gpt_vuln-analyzer
ChatGPT API, Bard API, Llama2, Python-Nmap, DNS Recon, PCAP 및 JWT 재구성 모듈을 사용하며, GPT3 모델을 이용하여 Nmap 스캔 데이터와 DNS 스캔 정보를 기반으로 취약점 보고서를 생성합니다. 또한 상당한 규모의…
 autorecon/autorecon
침투 테스트 및 CTF 환경을 위한 서비스 열거, 포트 스캐닝, 정보 수집을 자동화하는 멀티스레드 네트워크 정찰 도구입니다.
 ivre/ivre
네트워크 정찰 프레임워크. Shodan / ZoomEye / Censys 및 GreyNoise에 대한 자체 호스팅 및 완전히 제어 가능한 대안을 구축하고, 자체 Passive DNS 서비스를 실행하며, 맞춤형 EASM 도구를 만들고, 센서에서 네트워크 인텔리전스를…
 c0rv4x/project-black
스캐닝 모듈을 이용한 Pentest/BugBounty 진행 관리
 exbotanical/brutus
확장 가능한 익스플로잇 프레임워크로, 모듈형 멀티태스킹 아키텍처 기반으로 제공됩니다.
 jasondrawdy/forerunner
빠르고 확장 가능한 네트워크 스캐닝 라이브러리로, 멀티스레딩, 핑 프로빙, 스캔 페처를 제공합니다.
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
 yukselberkay/asnap
GeoLite2 데이터베이스를 사용하여 IPv4/IPv6 주소를 조직에 매핑함으로써 정찰을 자동화하며, 통합된 nmap 포트 스캔 및 입력 파일을 통한 배치 처리를 지원합니다.
 alechilczenko/kimi
마이크로서비스 접근 방식으로 구축된 공격 표면 탐색 도구로, 멀티스레딩을 활용하여 빠르고 인터넷 규모의 자산 인덱싱을 수행합니다.
 hcbaker/puwr
SSH로 침해된 머신을 이용하여 컴퓨터 네트워크 내부로 더 깊이 피벗하세요.
 nullt3r/udpx
Go로 작성된 단일 패킷 UDP 스캐너로, 네트워크 전반에서 45개 이상의 서비스를 빠르게 발견합니다. 사용자 정의 프로브, CIDR 스캔, JSONL 출력을 지원합니다.
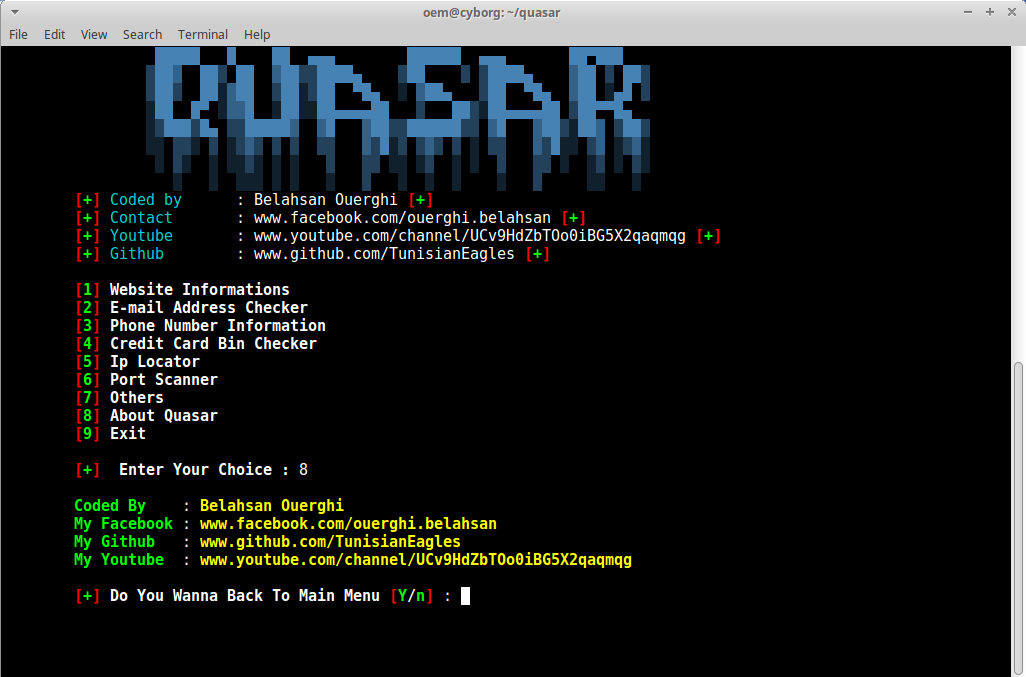 cyb0r9/quasar
모듈식 정보 수집 프레임워크로, 침투 테스터를 위해 설계되었으며 웹사이트 분석, 이메일/전화 조회, 신용카드 BIN 확인, IP 지리적 위치, 포트 스캔 기능을 제공합니다.
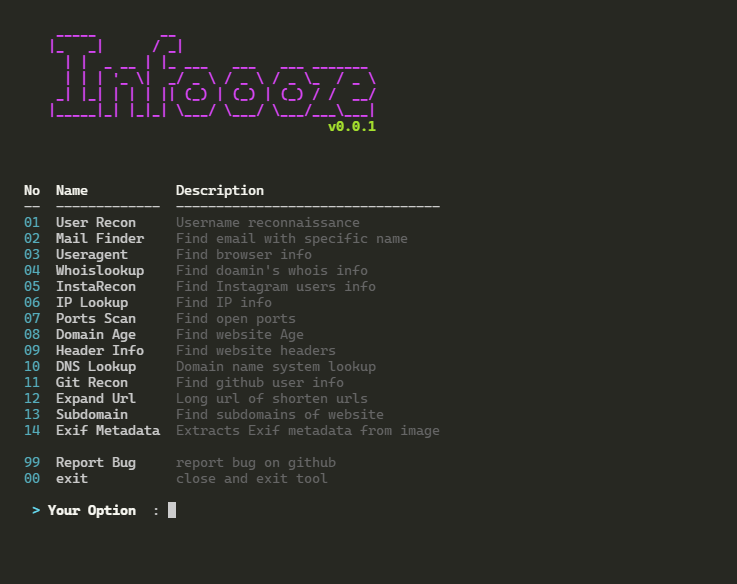 devxprite/infoooze
정보를 빠르고 효과적으로 찾을 수 있도록 도와주는 OSINT 도구입니다. 입력만 하면 나머지는 도구가 처리합니다.
 morpheuslord/nmap-api
Nmap을 래핑하는 RESTful API로, 자동화된 네트워크 스캔, 포트 탐지, 서비스 식별, 취약점 분석을 수행하며 선택적으로 AI 기반 보고서 생성을 지원합니다.








