
 #1

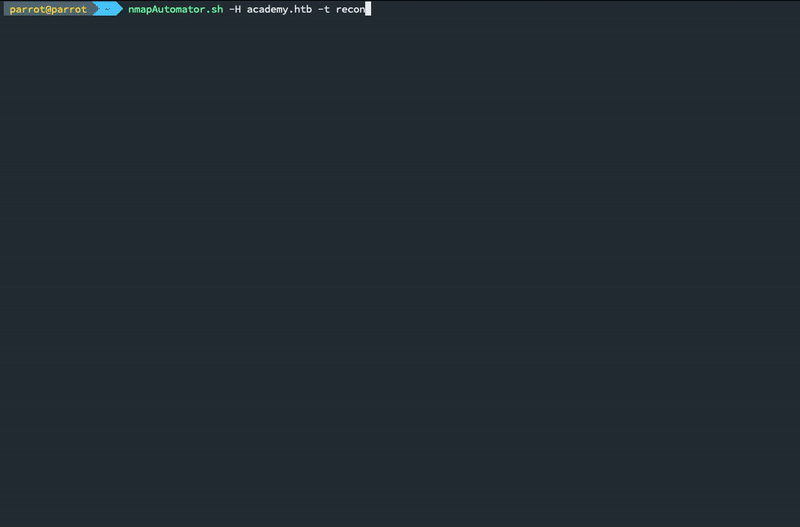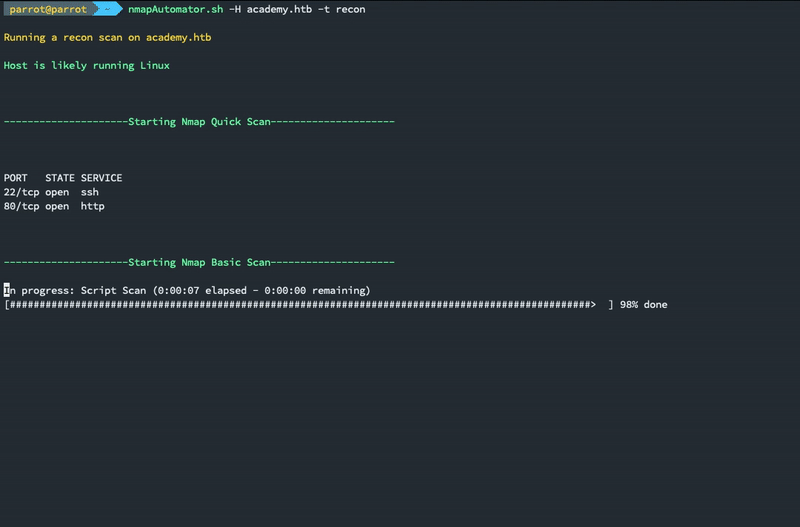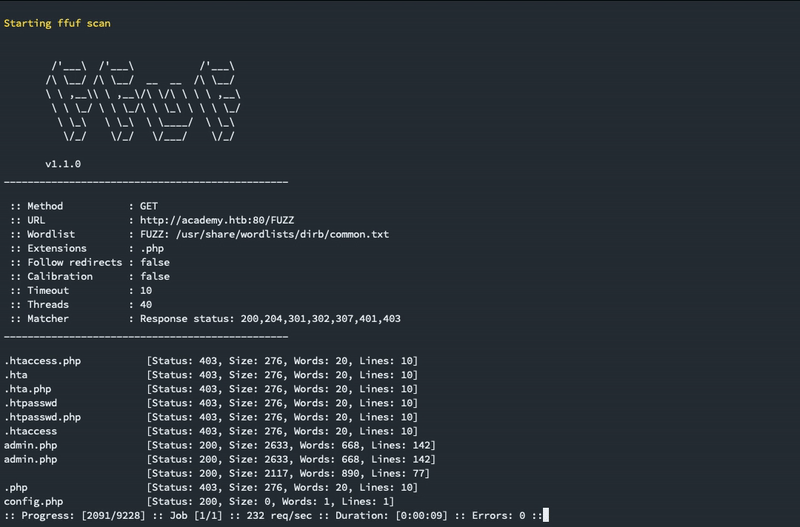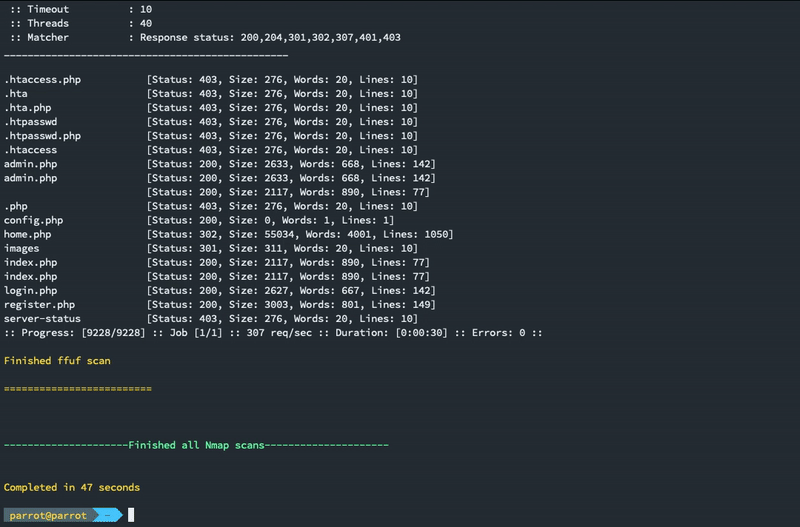
 21y4d/nmapautomator
백그라운드에서 실행할 수 있는 스크립트!


 elevenpaths/siemframework
모듈식 Python3 공격 프레임워크로서, 자격 증명 도용, 페이로드 배포 및 사후 침투 모듈을 통해 SIEM 플랫폼(Splunk, Graylog, OSSIM, QRadar, McAfee)의 악용을 자동화합니다.

 noptrix/nullscan
모듈식 프레임워크로, 보안 테스트를 연결하고 자동화하도록 설계되었습니다.
 ritvikb99/dark-fantasy-hack-tool
DDOS 도구: HTTP FLOOD로 소규모 웹사이트를 마비시킵니다. 포트 스캐너: 사이트의 열린 포트를 확인합니다. FTP 비밀번호 크래커: 웹사이트의 파일 시스템을 해킹합니다.. 배너 그래버: 포트에서 실행 중인 서비스나 소프트웨어를 확인합니다. (실행 중인…
 knowledge-wisdom-understanding/recon
Nmap 결과를 기반으로 대상 열거

 infosecmatter/minimalistic-offensive-security-tools
제한적이고 격리된 환경에서의 침투 테스트를 위한 도구 저장소입니다.

 mindedsecurity/behave
Behave! 'bad boi'처럼 행동하는 페이지를 모니터링하는 브라우저 확장 프로그램


 reddyyz/astsu
Python 3과 scapy를 사용하여 개발된 네트워크 스캐너 도구입니다.
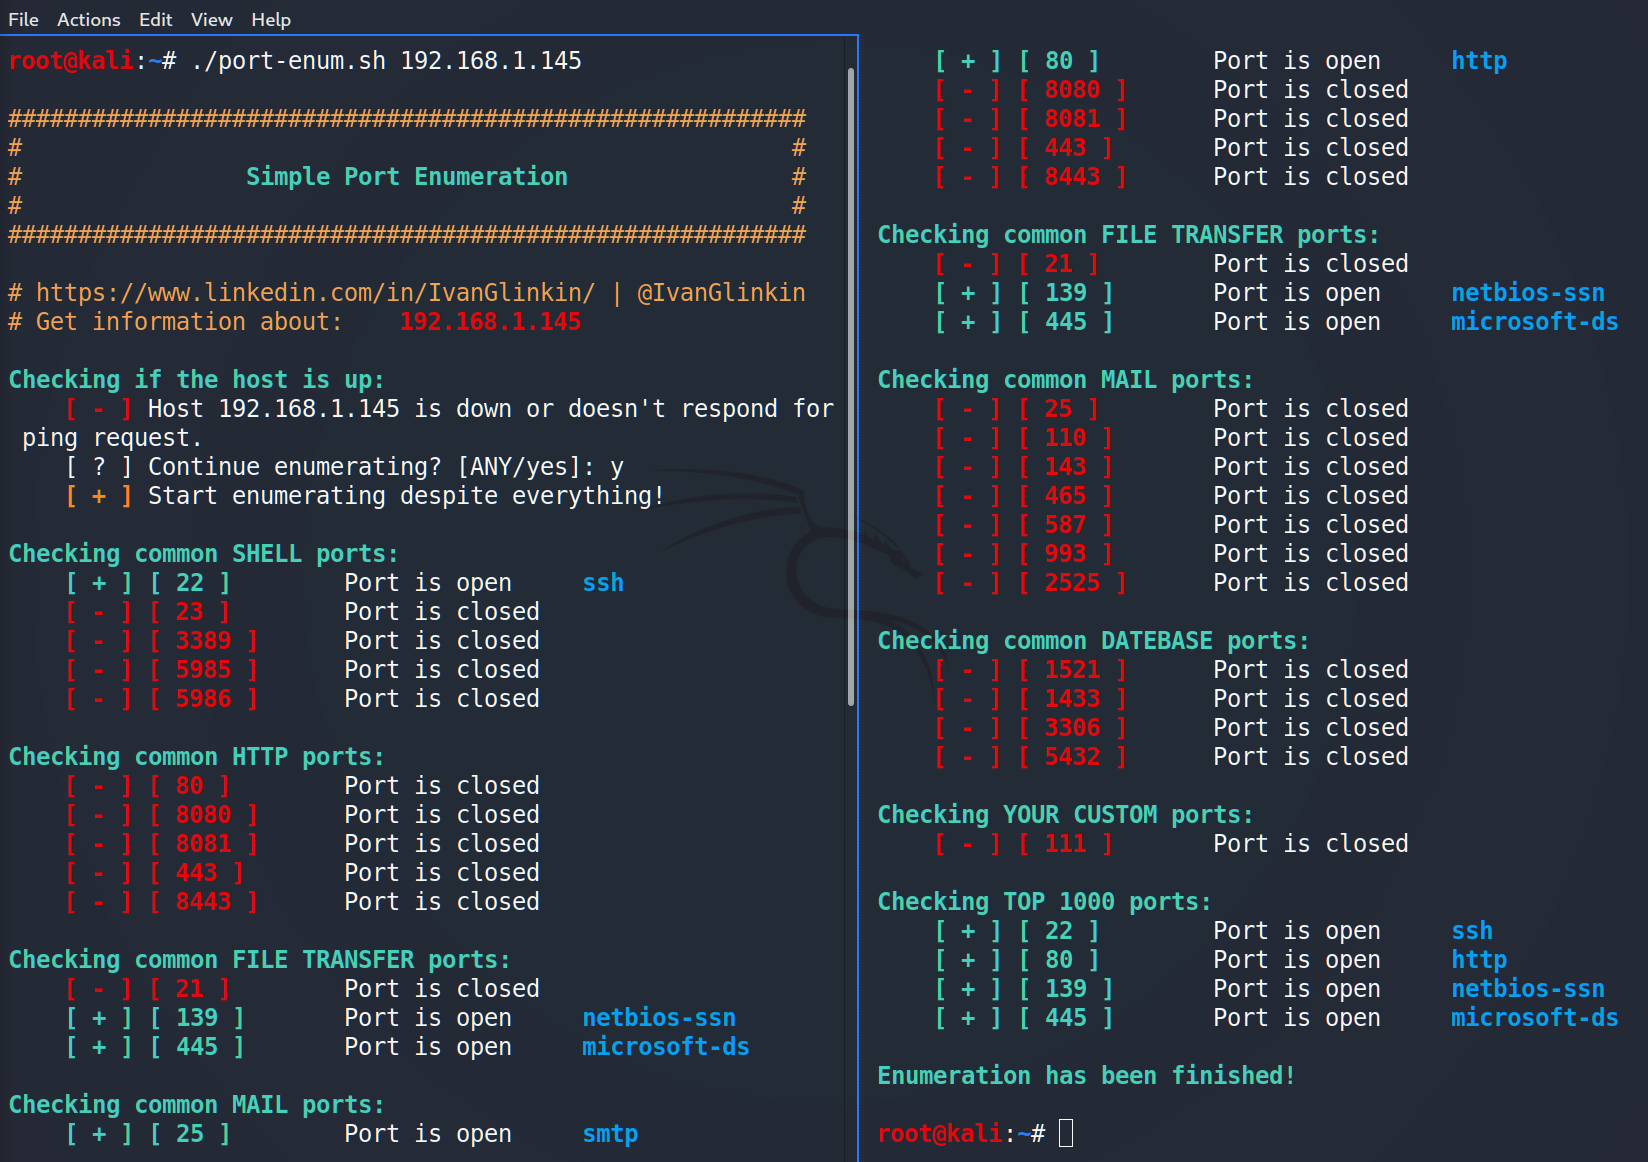 ivanglinkin/port-enumeration
NMap을 사용할 수 없는 상황에 직면한 적이 있나요? 예를 들어 권한이 없는 사용자로 리버스 쉘을 획득했는데 유용한 도구가 미리 설치되어 있지 않은 경우가 있죠? 이 스크립트는 아무것도 없는 상태에서 네트워크를 스캔할 수 있도록 도와주는 작은 스크립트입니다.









