
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천
 xdavidhu/portspider
🕷 모듈을 갖춘 초고속 멀티스레드 네트워크 스캐너 프레임워크.
 isgroup/openmagic
OpenSSL TLS 하트비트 읽기 오버런 (CVE-2014-0160)
 nhpt/weblogic-ssrf_cve-2014-4210
Python3 기반 Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) 익스플로잇 스크립트
 internon/inter-recon
자동 초기 웹 및 취약점 정찰을 수행하는 스크립트

 znakar/sharktooth
Docker 및 Prometheus + Grafana 통합을 지원하는 포트 스캐너. 멀티스레딩과 실시간 모니터링을 지원하는 네트워크 감사 도구.
 r4tw1z/cve-2024-6387
이 스크립트는 R4Tw1z에 의해 제작되었으며, 잠재적으로 취약한 버전의 OpenSSH가 실행 중인지 확인하기 위해 IP 주소를 스캔하도록 설계되었습니다. 이 도구는 멀티스레딩을 활용하여 스캔 성능을 최적화하고 여러 IP 주소를 동시에 처리합니다.
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
사이버두데비바시(CYBERDUDEBIVASH) 에코시스템의 승인된 고영향 도구로, CVE-2025-64155(FortiSIEM phMonitor 명령 주입)를 탐지합니다. 윤리적으로 열린 포트와 취약한 행위를 스캔합니다.

 rek2/goenumerator
대상에 대한 일반적인 초기 열거 단계를 위한 GO 기반 개인 도구
 sairson/yasso
강력한 내부 네트워크 침투 보조 도구 세트 - Yasso를 바람처럼 빠르게. rdp, ssh, redis, postgres, mongodb, mssql, mysql, winrm 등 서비스 브루트포스, 빠른 포트 스캔, 강력한 웹 핑거프린팅 인식, 다양한 내장 서비스의…

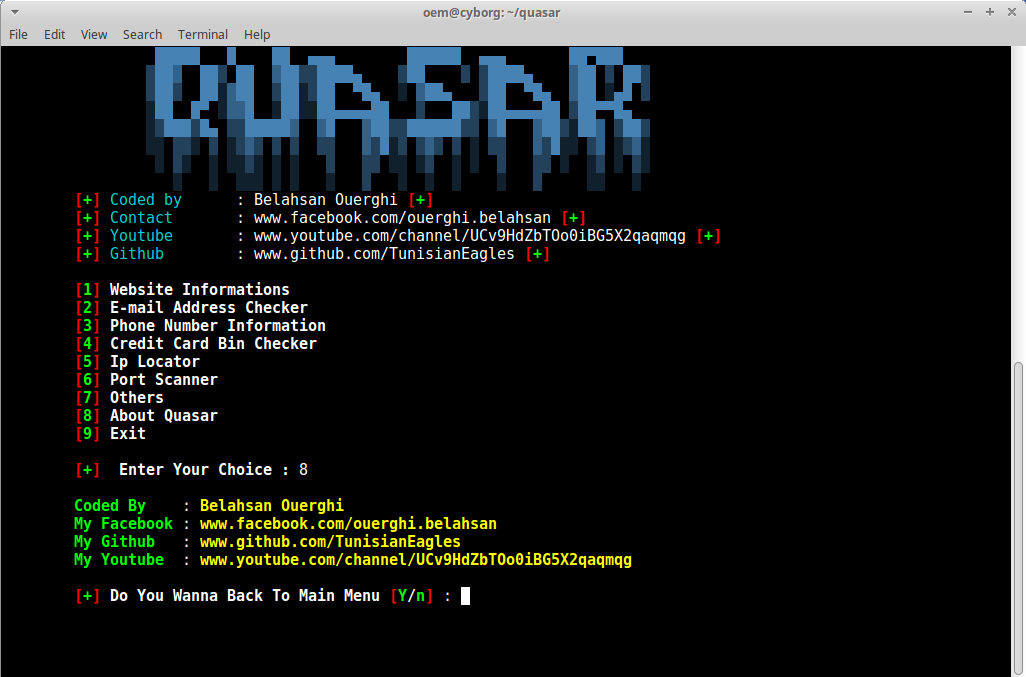 cyb0r9/quasar
모듈식 정보 수집 프레임워크로, 침투 테스터를 위해 설계되었으며 웹사이트 분석, 이메일/전화 조회, 신용카드 BIN 확인, IP 지리적 위치, 포트 스캔 기능을 제공합니다.
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387 익스플로잇

 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check는 취약한 버전의 OpenSSH에서 운영되는 서버를 탐지하기 위해 만들어진 간결하고 효율적인 도구입니다.
 slsteff/cve-2020-0688-scanner
masscan을 사용하여 Microsoft Exchange 버전을 스캔합니다
 parbatzone/reconvault
🔍 버그 바운티 헌터와 CTF 플레이어를 위한 정찰 노트 정리 도구 — 서브도메인, 포트, 엔드포인트, 취약점을 한 곳에.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
이것은 requests-baskets v 1.2.1의 SSRF로 인한 내부 포트 스캔을 자동화하는 간단한 스크립트입니다. 이 스크립트는 또한 hackthebox의 'SAU' 머신을 푸는 데 도움을 줄 수 있습니다.








