#1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 kabiri-labs/sshfinder
모든 포트를 스캔하고 SSH 배너를 검증하며 인증 방법, 취약한 암호화, Terrapin 취약점, 그리고 호스트 및 CIDR 범위 전반에 걸친 재사용된 호스트 키를 감사하는 병렬 SSH 서비스 검색 및 보안 감사 도구입니다.
 haishanzheng/cve-2019-0708-generate-hosts
nmap을 사용하여 열린 포트 3389(RDP)가 있는 Windows 시스템을 식별하는 CIDR 기반 호스트 검색 도구로, CVE-2019-0708 취약점 스캐닝을 위한 대상 IP를 줄입니다.

 h3x0v3rl0rd/zenmap
Nmap 네트워크 스캐너를 위한 그래픽 프론트엔드로, 네트워크 발견, 포트 스캔, 서비스 탐지를 위한 직관적인 인터페이스를 제공합니다.
 0xinfection/logmepwn
완전 자동화되고, 신뢰할 수 있으며, 초고속인 Log4J RCE CVE-2021-44228 취약점 스캐닝 및 검증 툴킷입니다.

 cldrn/rainmap-lite
Rainmap Lite - 사용자가 모바일/태블릿/웹 브라우저에서 Nmap 스캔을 실행할 수 있는 반응형 웹 기반 인터페이스!
 mr-rizwan-syed/chomtesh
CHOMTE.SH는 침투 테스트 중 정찰 작업을 자동화하도록 설계된 강력한 셸 스크립트입니다. 다양한 Go 기반 도구를 활용하여 정보를 수집하고 공격 표면을 식별하므로, 버그 바운티 헌터와 침투 테스터에게 귀중한 도구입니다.
 0xor0ne/qscan
빠른 네트워크 스캐너 라이브러리. https://crates.io/crates/qscan
 tjnull/cygor
반복적인 수동 작업을 자동화하기 위해 Python으로 작성된 모듈식 자산 발견 프레임워크
 morpheuslord/nmap-api
Nmap을 래핑하는 RESTful API로, 자동화된 네트워크 스캔, 포트 탐지, 서비스 식별, 취약점 분석을 수행하며 선택적으로 AI 기반 보고서 생성을 지원합니다.
 noptrix/nullscan
모듈식 프레임워크로, 보안 테스트를 연결하고 자동화하도록 설계되었습니다.
 amirrezamarzban/portscan-cve-2026-41940
IP CIDR(아마도 입력으로, 명령줄 또는 파일일 수 있음)을 받아 포트 2083과 2087이 열려 있는지 확인합니다.
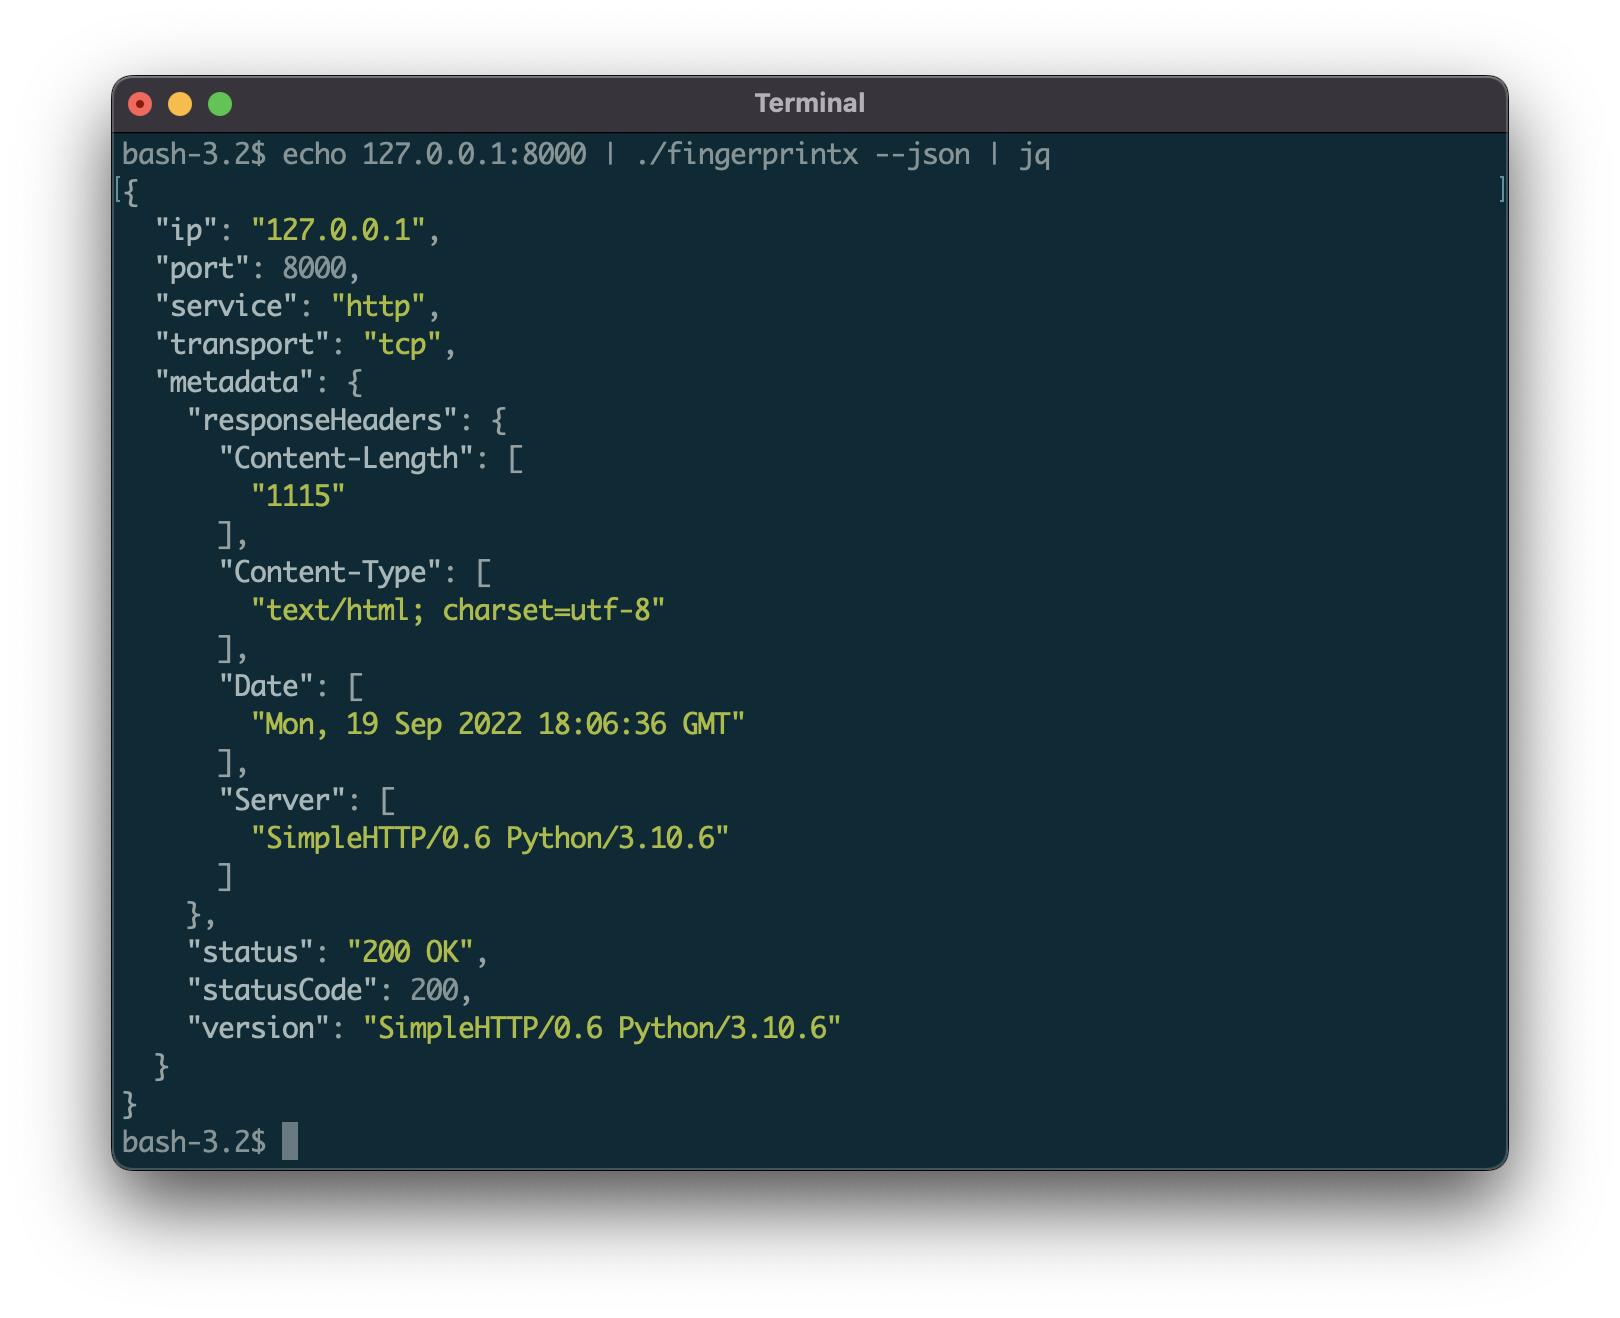 praetorian-inc/fingerprintx
오픈 포트에서 서비스 검색을 위한 독립 실행형 유틸리티!
 x1mdev/reconpi
ReconPi - 최신 도구로 광범위한 스캐닝을 수행하는 경량 정찰 도구.
 dirtyfilthy/freshonions-torscraper
Fresh Onions는 zlal32teyptf4tvi.onion에서 호스팅되는 오픈 소스 TOR 스파이더 / 히든 서비스 onion 크롤러입니다.
 gvb84/pbscan
사용자 공간 TCP/IP 스택 사용으로 인한 더 빠르고 효율적인 상태 비저장 SYN 스캐너 및 배너 그래버