#1

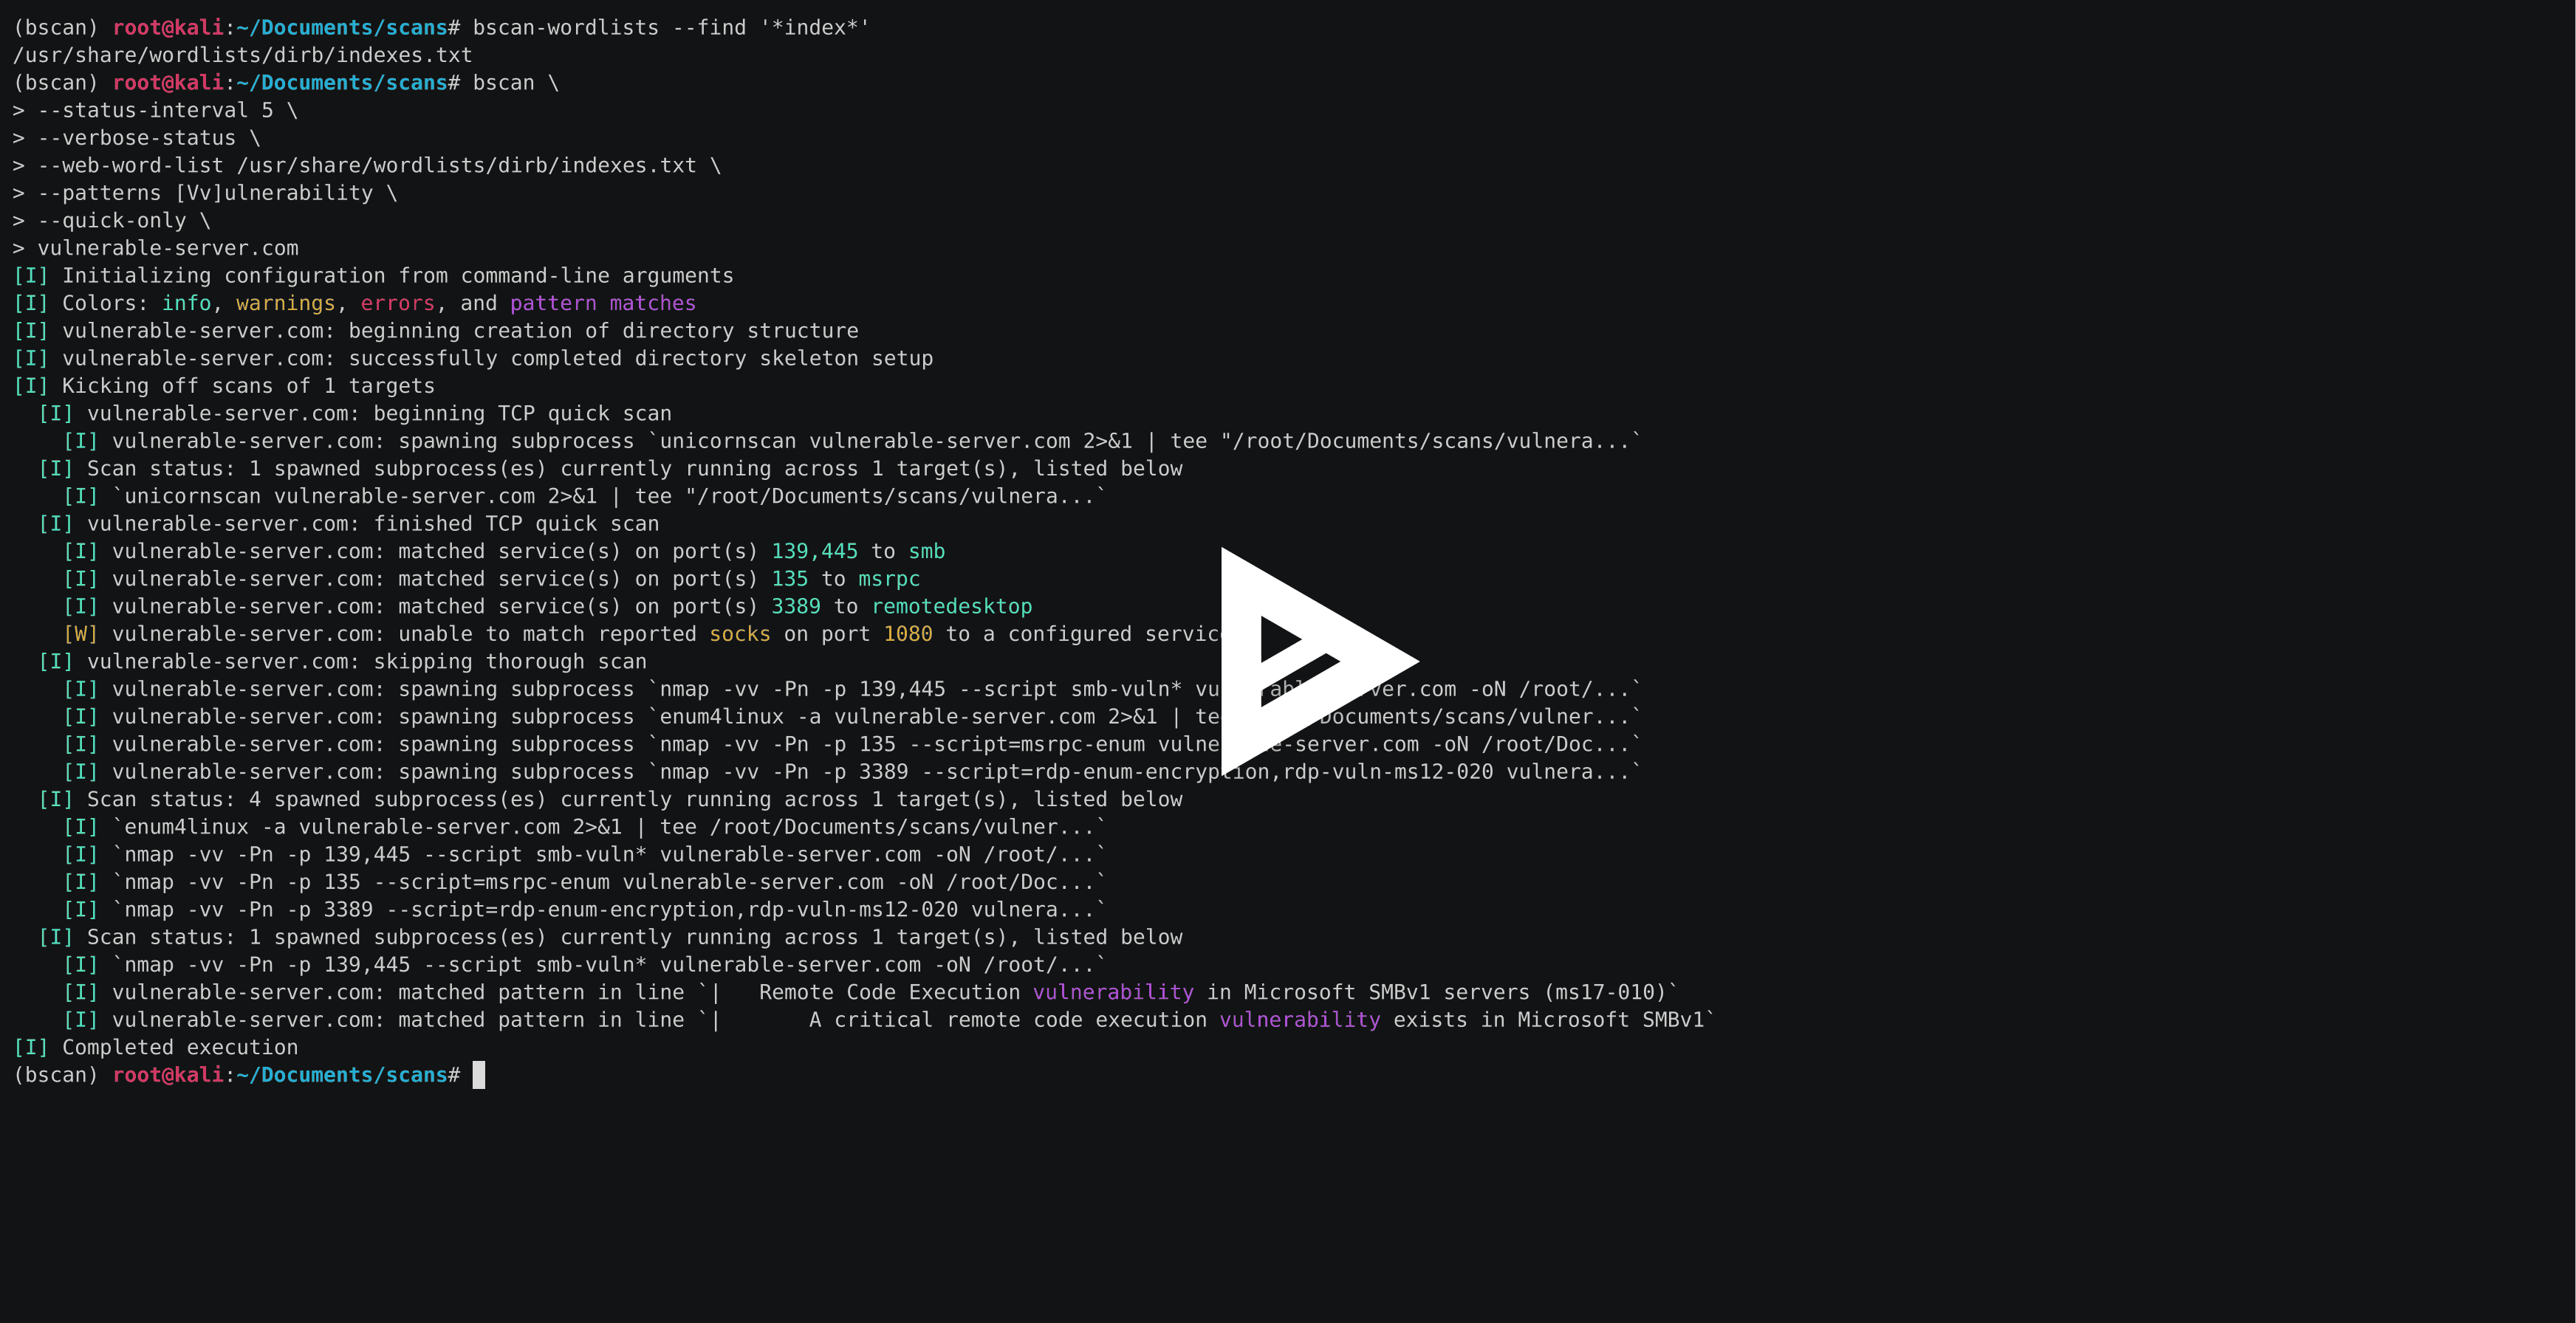
 chvancooten/bugbountyscanner
버그 바운티 정찰을 위한 Bash 스크립트 및 Docker 이미지입니다. 헤드리스(CLI) 사용을 위해 설계되었습니다.
 nullt3r/jfscan
JF⚡can - Masscan과 Nmap을 사용한 초고속 포트 스캐닝 및 서비스 탐색. Masscan으로 대규모 네트워크를 스캔하고 Nmap의 스크립팅 기능을 사용하여 서비스에 대한 정보를 탐색합니다. 보고서를 생성합니다.
 ginjachris/pentmenu
정찰 및 DOS 공격을 위한 bash 스크립트
 reddyyz/astsu
Python 3과 scapy를 사용하여 개발된 네트워크 스캐너 도구입니다.
 enenumxela/ps.sh
지정된 대상 호스트에 대한 포트 스캔을 자동화하는 bash 스크립트입니다. 스크립트의 목표는 스캔 시간을 줄이고, 스캔 효율성을 높이며, 워크플로우를 자동화하는 것입니다.
 j0ey17/exploit_cve-2023-27163
Requests Basket v1.2.1 및 이전 버전에서 서버 측 요청 위조(SSRF) 취약점에 대한 개념 증명 익스플로잇
 nonosticisiguzo-command/nmap-scan-results
scanme.nmap.org에서 CVE-2023-38408 (9.8 치명적)을 포함하여 200개 이상의 취약점 발견
 artofscripting/masscan-report
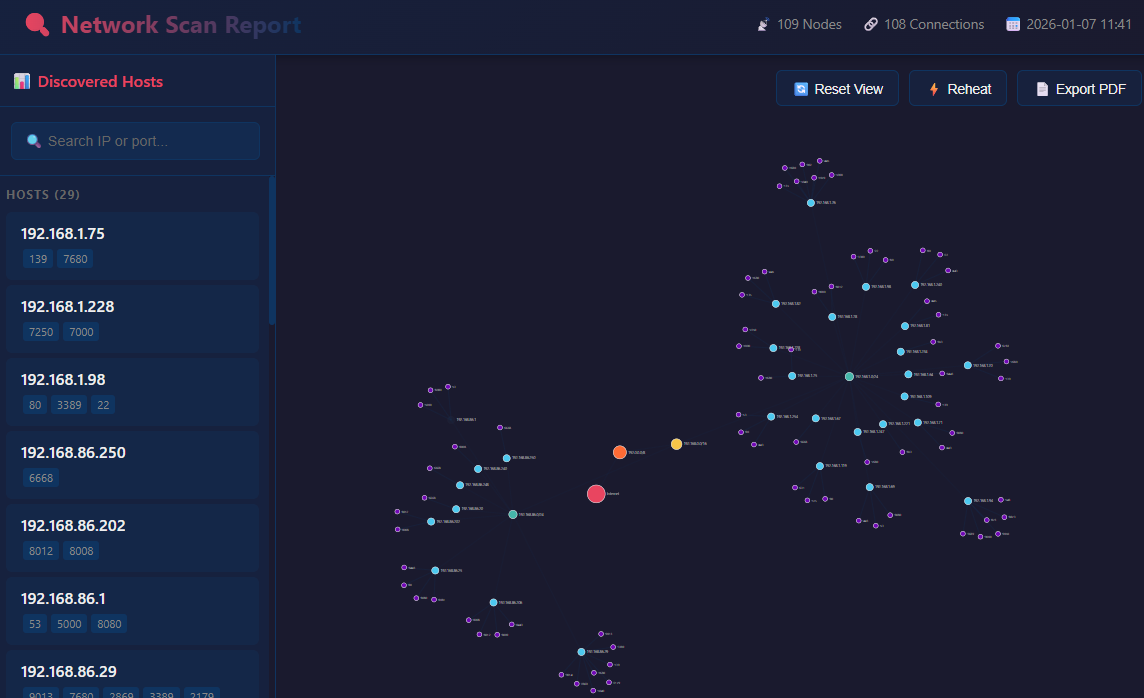
masscan JSON 출력에서 대화형 React 기반 HTML 시각화를 생성하는 Python 도구로, D3.js 힘-방향 네트워크 그래프를 특징으로 합니다.
 besimorhino/powercat
netshell은 버전 2 PowerShell의 모든 기능을 포함합니다.
 ekultek/zeus-scanner
고급 정찰 유틸리티
 infosecmatter/minimalistic-offensive-security-tools
제한적이고 격리된 환경에서의 침투 테스트를 위한 도구 저장소입니다.

 milesrichardson/docker-onion-nmap
Tor, proxychains, dnsmasq를 사용하여 최소한의 alpine Docker 컨테이너에서 nmap으로 .onion 히든 서비스를 스캔합니다.

 flipkart-incubator/rta
Red team Arsenal - 회사 레이어 7 자산의 보안 취약점을 탐지하는 지능형 스캐너.
 spyboy-productions/omnisci3nt
Omnisci3nt는 도메인에서 심층 기술 인사이트를 추출하는 오픈소스 웹 정찰 및 정보 수집 도구입니다. 서브도메인, SSL 인증서, 노출된 서비스, 보관된 콘텐츠, 구성 데이터 등을 포함합니다. — Omnisci3nt는 몇 초 만에 전체 상황을 파악할 수 있습니다.