
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천

 mertdas/redpersist
예약 작업, WMI 이벤트, 시작 폴더, 레지스트리 하이재킹 등 여러 기술을 통해 Windows 지속성을 확립하기 위한 C# 도구로, 레드 팀 작전을 위해 설계되었습니다.
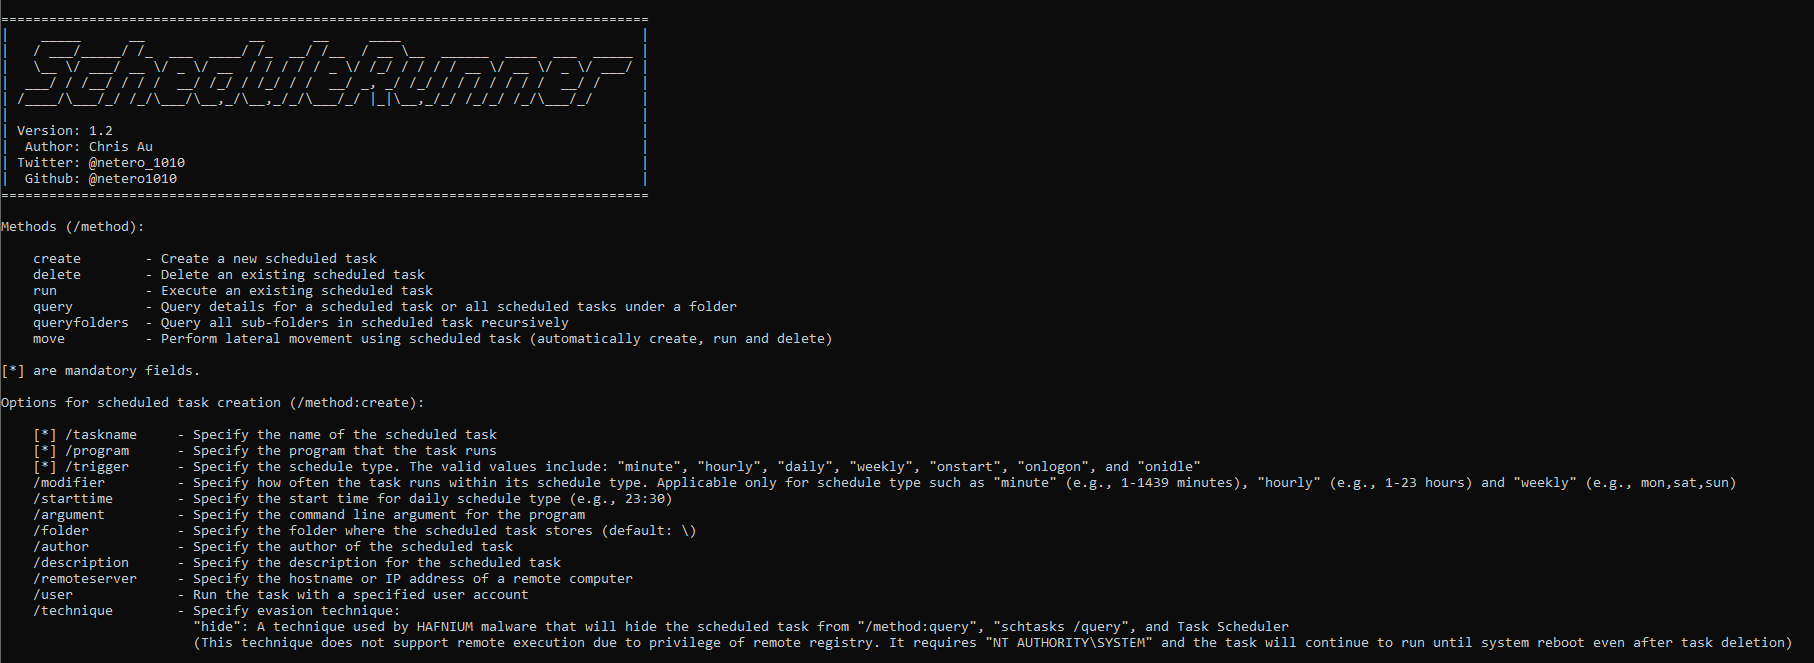 netero1010/schedulerunner
레드 팀 운영에서 지속성과 측면 이동을 위해 예약된 작업을 더 유연하게 사용자 지정할 수 있는 C# 도구
 trustedsec/specula
Microsoft Outlook의 홈 페이지 기능을 악용하여 은밀한 지속성, 원격 액세스 및 사후 침투(포스트 익스플로잇)를 제공하는 모듈식 명령 및 제어(C2) 프레임워크
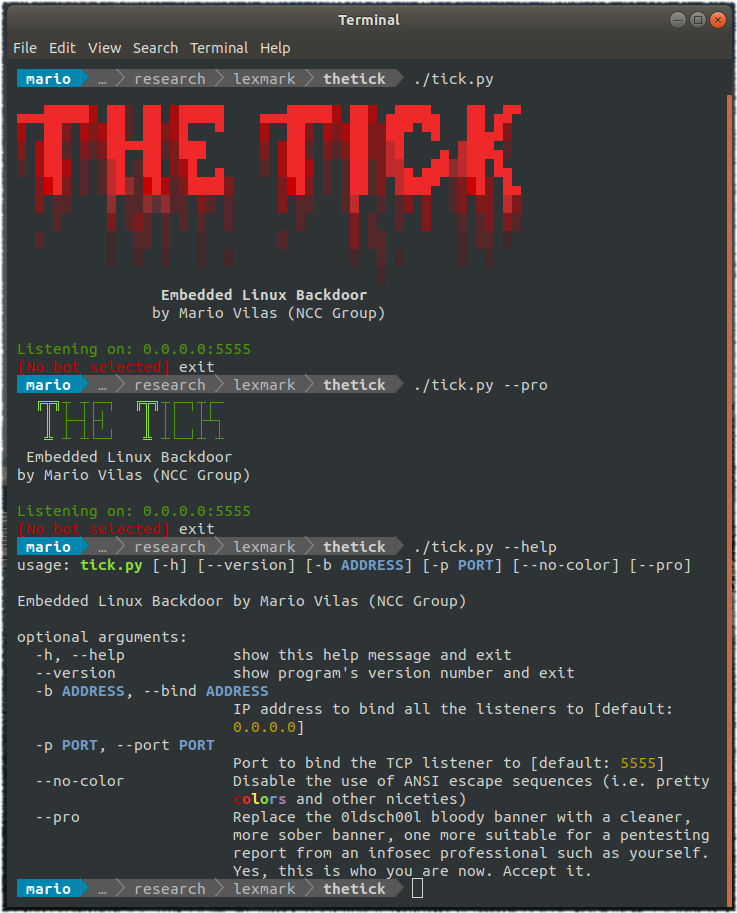 nccgroup/thetick
간단한 임베디드 리눅스 백도어.
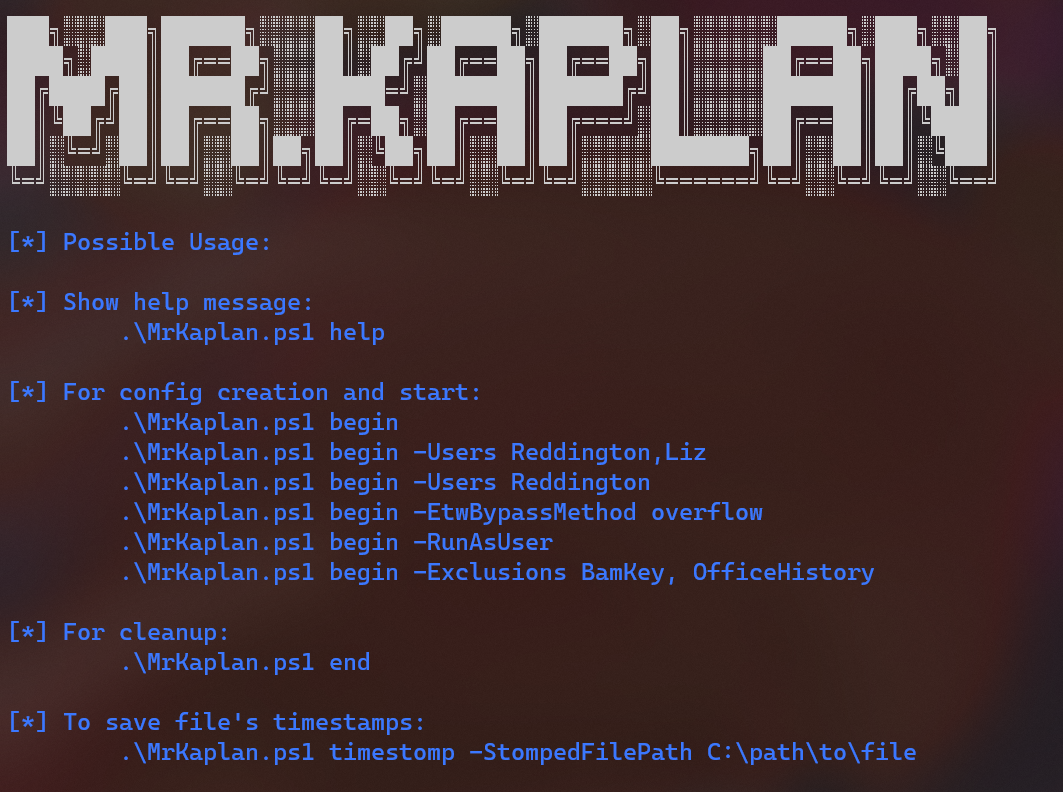 idov31/mrkaplan
레드 팀러를 위한 PowerShell 도구로, 이벤트 로깅을 중지하고 파일 및 레지스트리 아티팩트를 제거하며 Windows 시스템의 여러 사용자 간 타임스탬프를 저장하여 실행 증거를 지웁니다.
 malwaretech/fakembr
TDL4 스타일 루트킷으로, 마스터 부트 레코드에 대한 읽기/쓰기 요청을 스푸핑합니다.
 alessandroz/pupy
Pupy는 주로 파이썬으로 작성된 오픈소스, 다중 플랫폼(Windows, Linux, OSX, Android), 다기능 RAT(원격 관리 도구)입니다. 모든 것을 메모리에서 실행하는 방식을 갖추고 있어 시스템에 매우 낮은 풋프린트(흔적)를 남깁니다. Pupy는 다양한…
 twosevenonet/edr-redir
Bind Filter(bindflt.sys)를 사용하여 EDR 작업 폴더를 리디렉션함으로써 엔드포인트 탐지를 우회하고, EDR 서비스를 손상시키거나, 공격자 제어 디렉터리로 대체하여 레드팀 작전을 수행합니다.
 ekomssavior/airborne-poc
CVE-2025-24252 & CVE-2025-24132용 poc
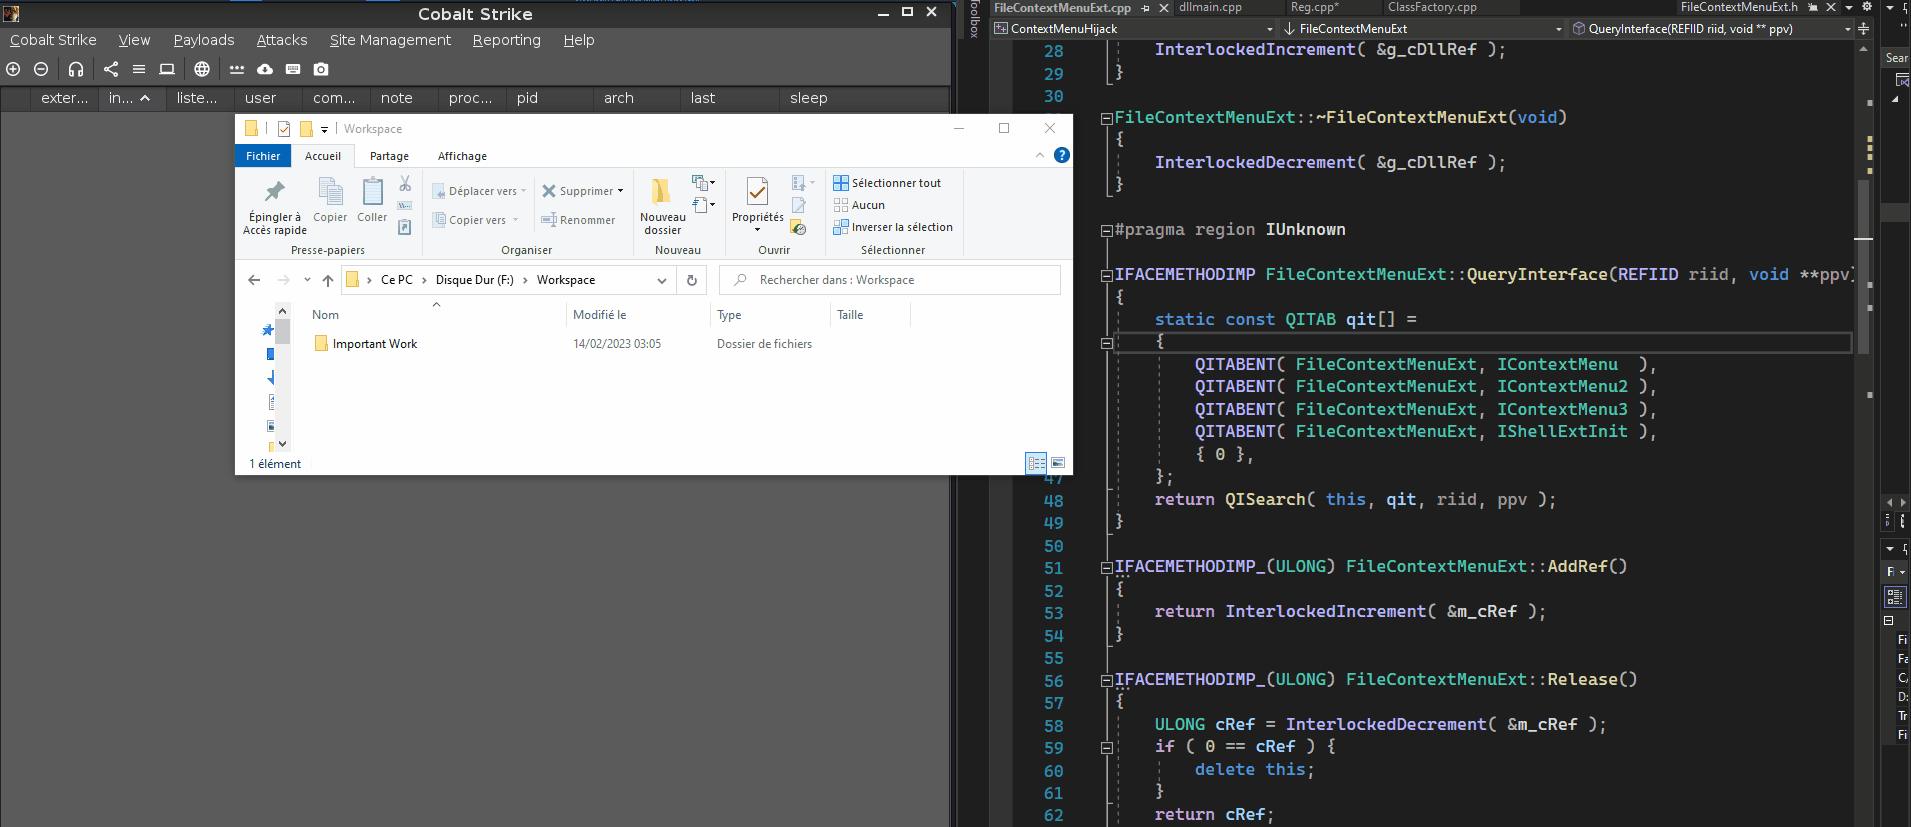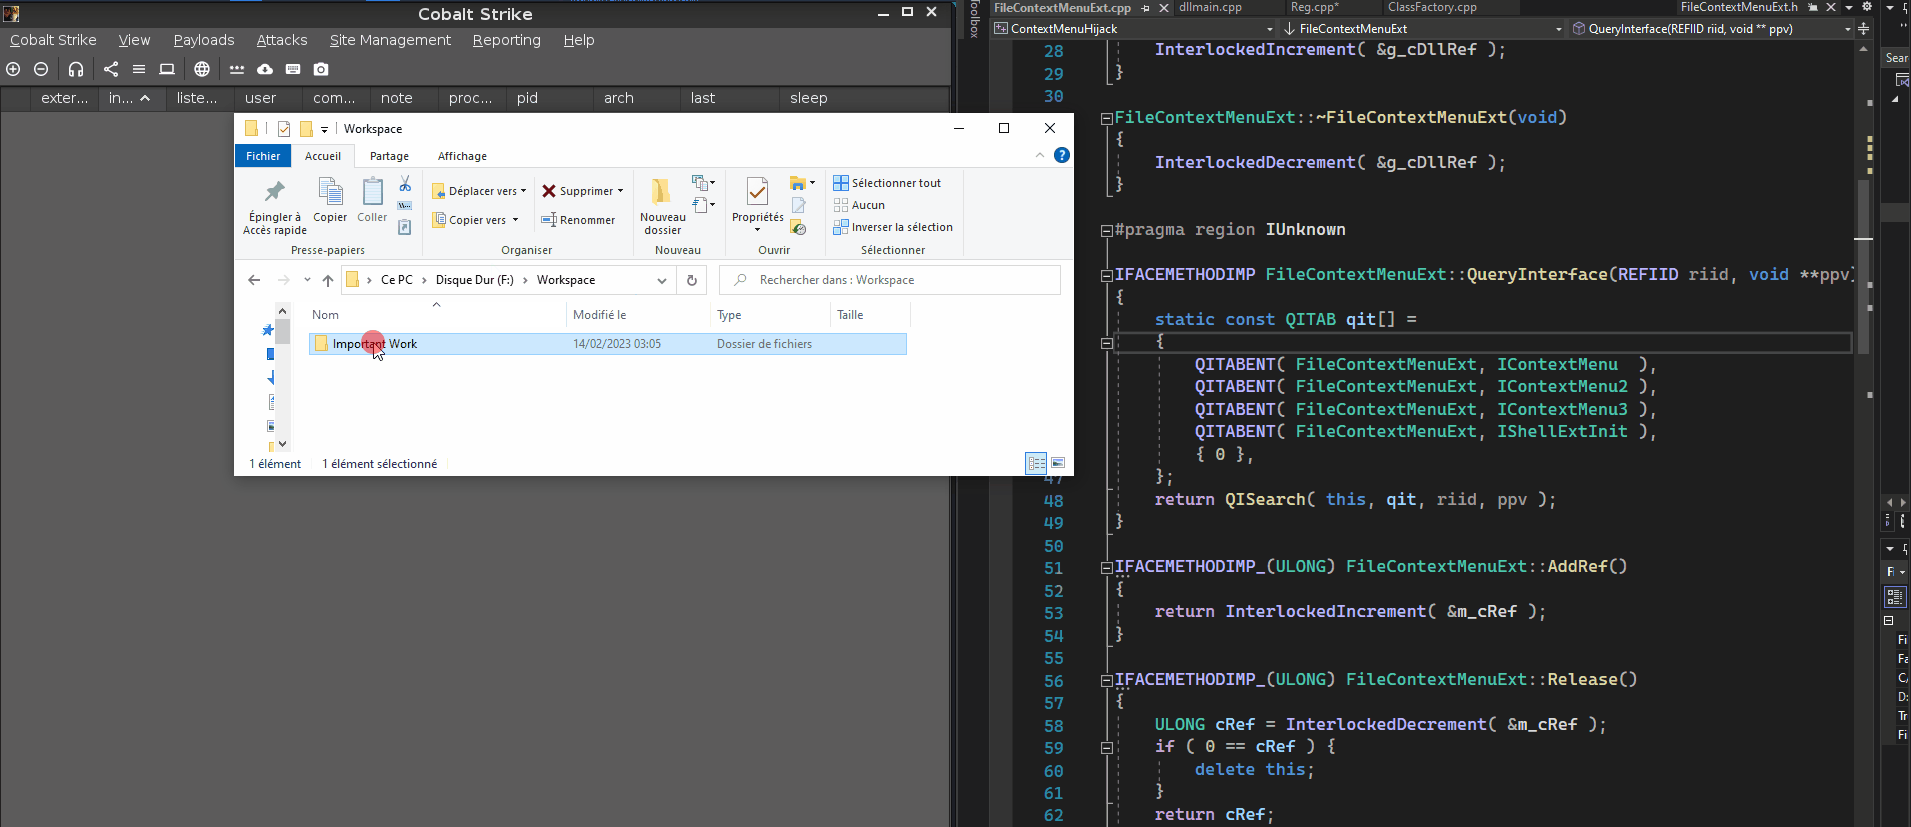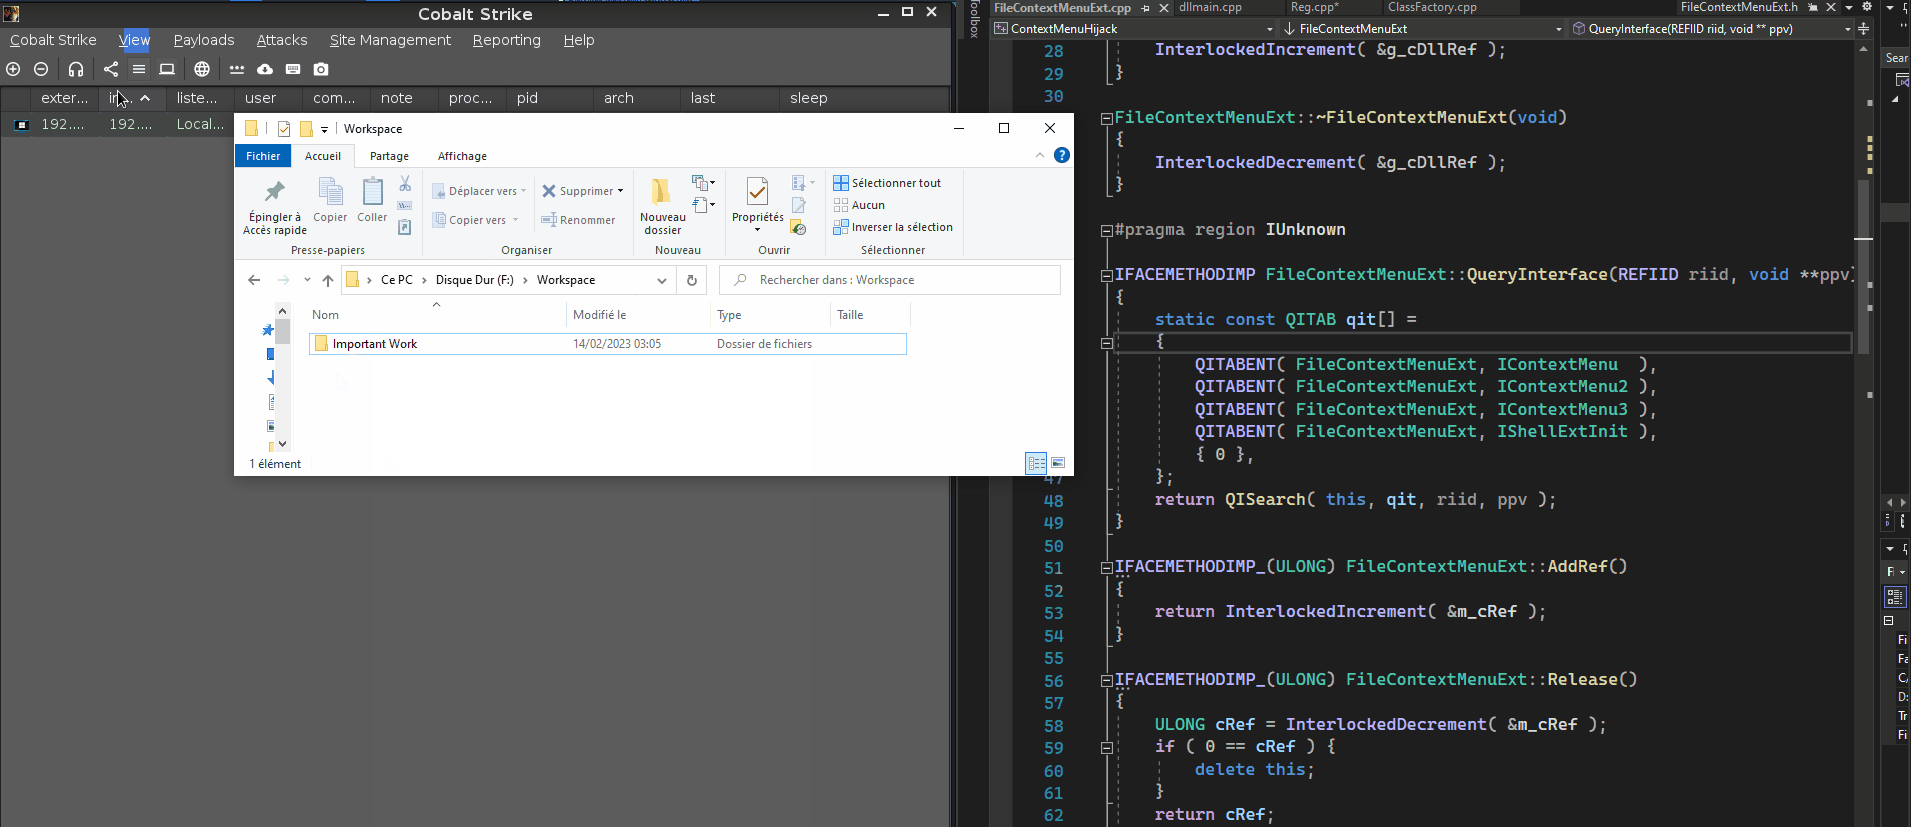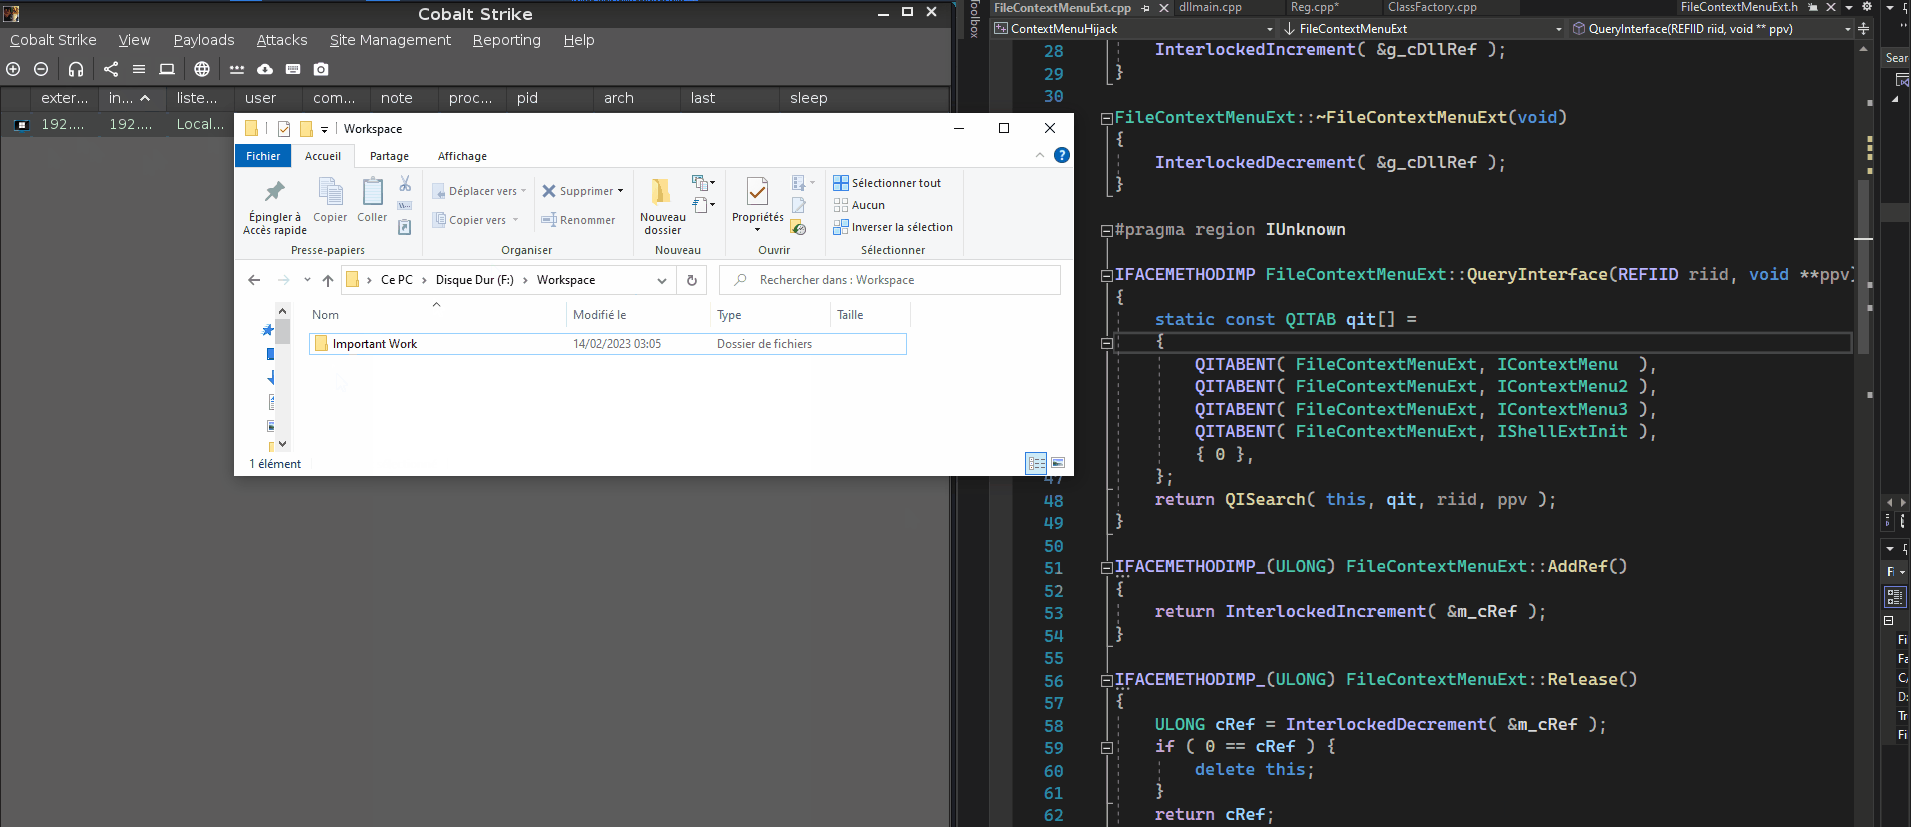 ristbs/contextmenuhijack
탐색기 메뉴에서 파일/폴더를 우클릭할 때마다 페이로드를 실행하여 지속성을 유지합니다.
 nccgroup/gitpwnd
GitPwnd는 손상된 머신의 명령 및 제어(C2)를 위해 git 저장소를 사용할 수 있게 해주는 네트워크 침투 도구입니다.
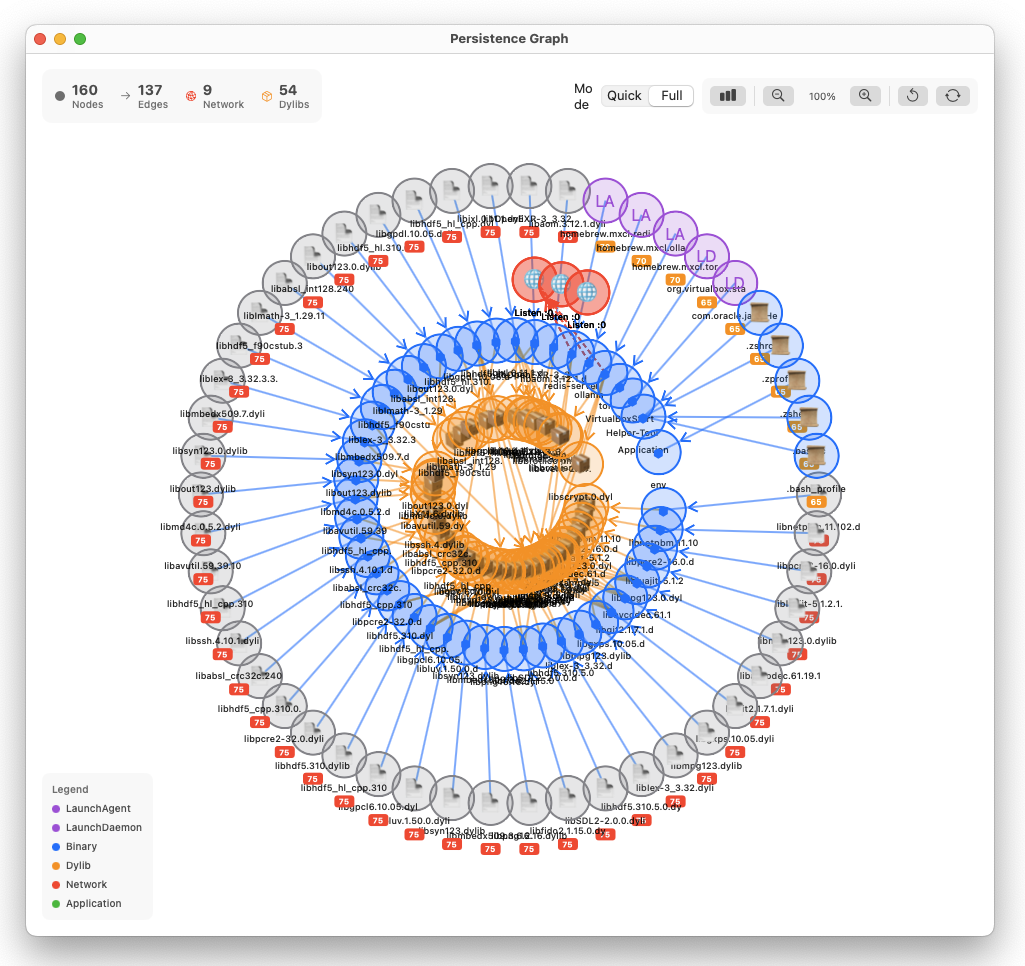 pinperepette/macpersistencechecker
macOS 지속성 메커니즘 스캐너 (코드 서명 검증 및 타임라인 추적 포함)
 nvisosecurity/cobaltwhispers
CobaltWhispers는 Cobalt Strike용 Beacon Object File(BOF) 모음집을 활용하는 aggressor 스크립트로, 직접 시스템 콜(SysWhispers2)을 이용해 EDR/AV를 우회하면서 프로세스 인젝션,…
 ustayready/casperstager
저수준 Windows Kernel API 호출을 사용하여 Windows Notification Facility (WNF) 상태 이름에 .NET 페이로드를 유지하기 위한 PoC
 1135/1135-cobaltstrike-toolkit
CobaltStrike에 대해








