#1

 snaffcon/snaffler
침투 테스터들이 맛있는 사탕을 찾는 데 도움을 주는 도구, by @l0ss and @Sh3r4 ( Twitter: @/mikeloss and @/sh3r4_hax )
 praetorian-inc/portbender
TCP 포트 리디렉션 유틸리티
 ghostpack/rubeus
세 머리 개를 길들이려는 중.
 ghostpack/seatbelt
Seatbelt는 공격 및 방어 보안 관점에서 모두 중요한 보안 지향 호스트 조사 "안전 점검"을 수행하는 C# 프로젝트입니다.
 ghostpack/sharpdpapi
SharpDPAPI는 일부 Mimikatz DPAPI 기능의 C# 포트입니다.
 its-a-feature/mythic
협업형 멀티플랫폼 레드 팀 프레임워크
 0xthirteen/sharpstay
레지스트리 키, 예약된 작업, 서비스, WMI 이벤트, COM 하이재킹 및 LNK 백도어를 통해 Windows 지속성을 설치하는 .NET 도구이며, 상승된 컨텍스트와 비상승된 컨텍스트를 모두 지원합니다.
 bytecode77/r77-rootkit
파일리스 링 3 루트킷으로, 설치 프로그램과 지속성을 가지며 프로세스, 파일, 네트워크 연결 등을 숨깁니다.
 cyborgsecurity/poisonapple
macOS 지속성 메커니즘을 적용 및 제거하기 위한 CLI 도구로, 위협 에뮬레이션 및 레드 팀 운영을 위해 설계되었습니다. LaunchAgents, Cron, LoginHooks를 포함한 17가지 기술을 지원합니다.
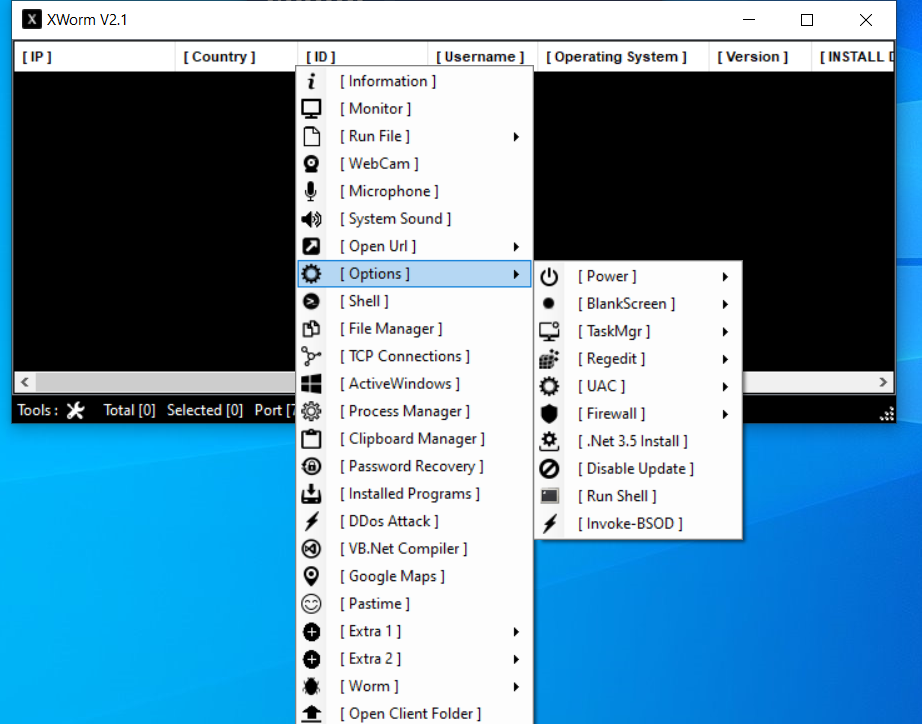
 manturever/xworm-rat
⭐️유명한 XWorm RAT, 버전 2.1. 교육 목적으로만 사용하세요.
 niker-lixy/postex
Windows 사후 침투 정찰 에이전트로, 시스템 정보, 권한, 패치, 방어 체계, 네트워크 구성, 자격 증명, 지속성 메커니즘을 수집하여 구조화된 JSON 보고서를 출력하며, 선택적으로 AI 기반 공격 경로 분석을 제공합니다.
 memn0ps/illusion-rs
Rusty Hypervisor - Rust로 구현된 Windows UEFI 블루 필 Type-1 하이퍼바이저 (코드명: Illusion)
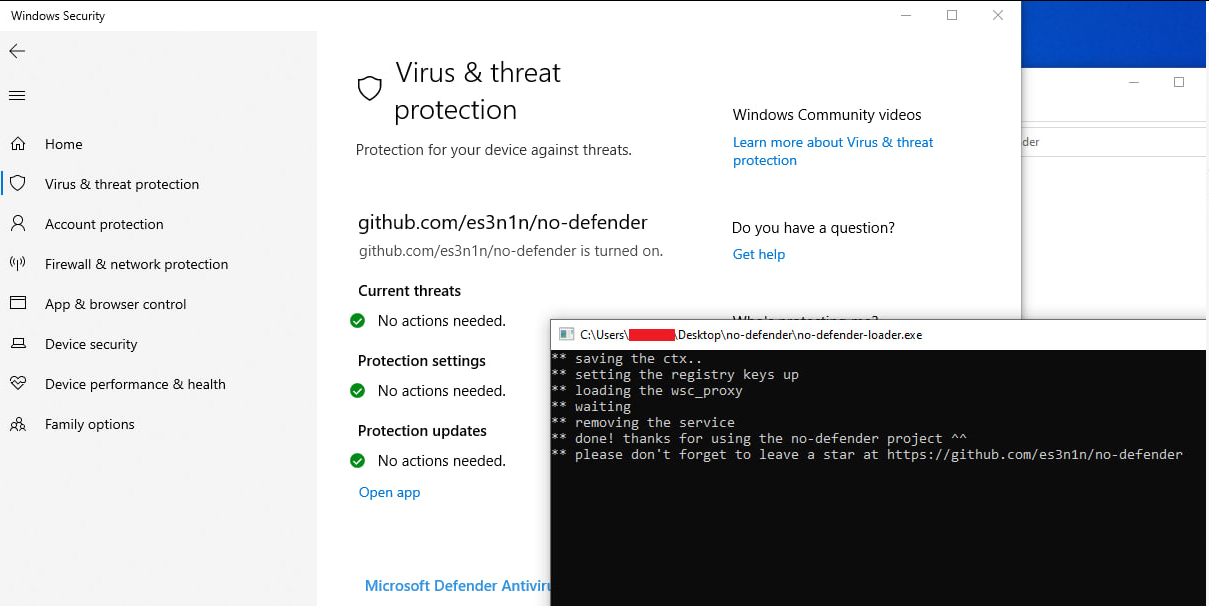 es3n1n/no-defender
Windows Defender와 방화벽을 비활성화하는 약간 더 재미있는 방법. (WSC api를 통한)
 xaff-xaff/cronos-rootkit
Cronos는 Windows 10/11 x64 ring 0 루트킷입니다. Cronos는 프로세스를 숨기고, 보호하며, 토큰 조작을 통해 권한을 상승시킬 수 있습니다.
 mandiant/sharpersist
C# 기반 툴킷으로, 레지스트리 키, 예약된 작업, 서비스, 시작 폴더, KeePass 구성 및 TortoiseSVN 후크를 통해 Windows 지속성을 설정하고 관리합니다.