
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천
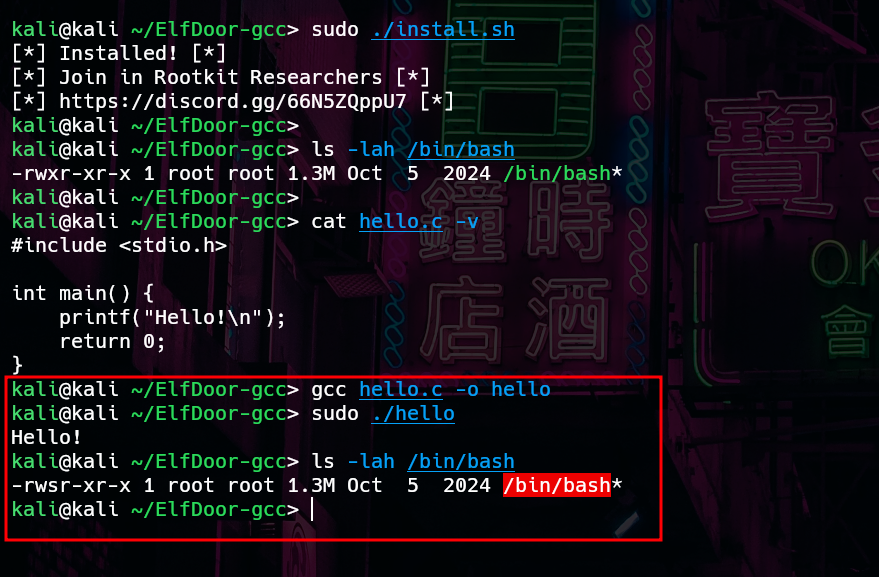
 matheuzsecurity/elfdoor-gcc
LD_PRELOAD 기반 도구로, gcc를 하이재킹하여 링킹 과정에서 바이너리에 악성 코드를 주입합니다. 이를 통해 소스 코드 수정 없이 은밀한 백도어 배포가 가능합니다.
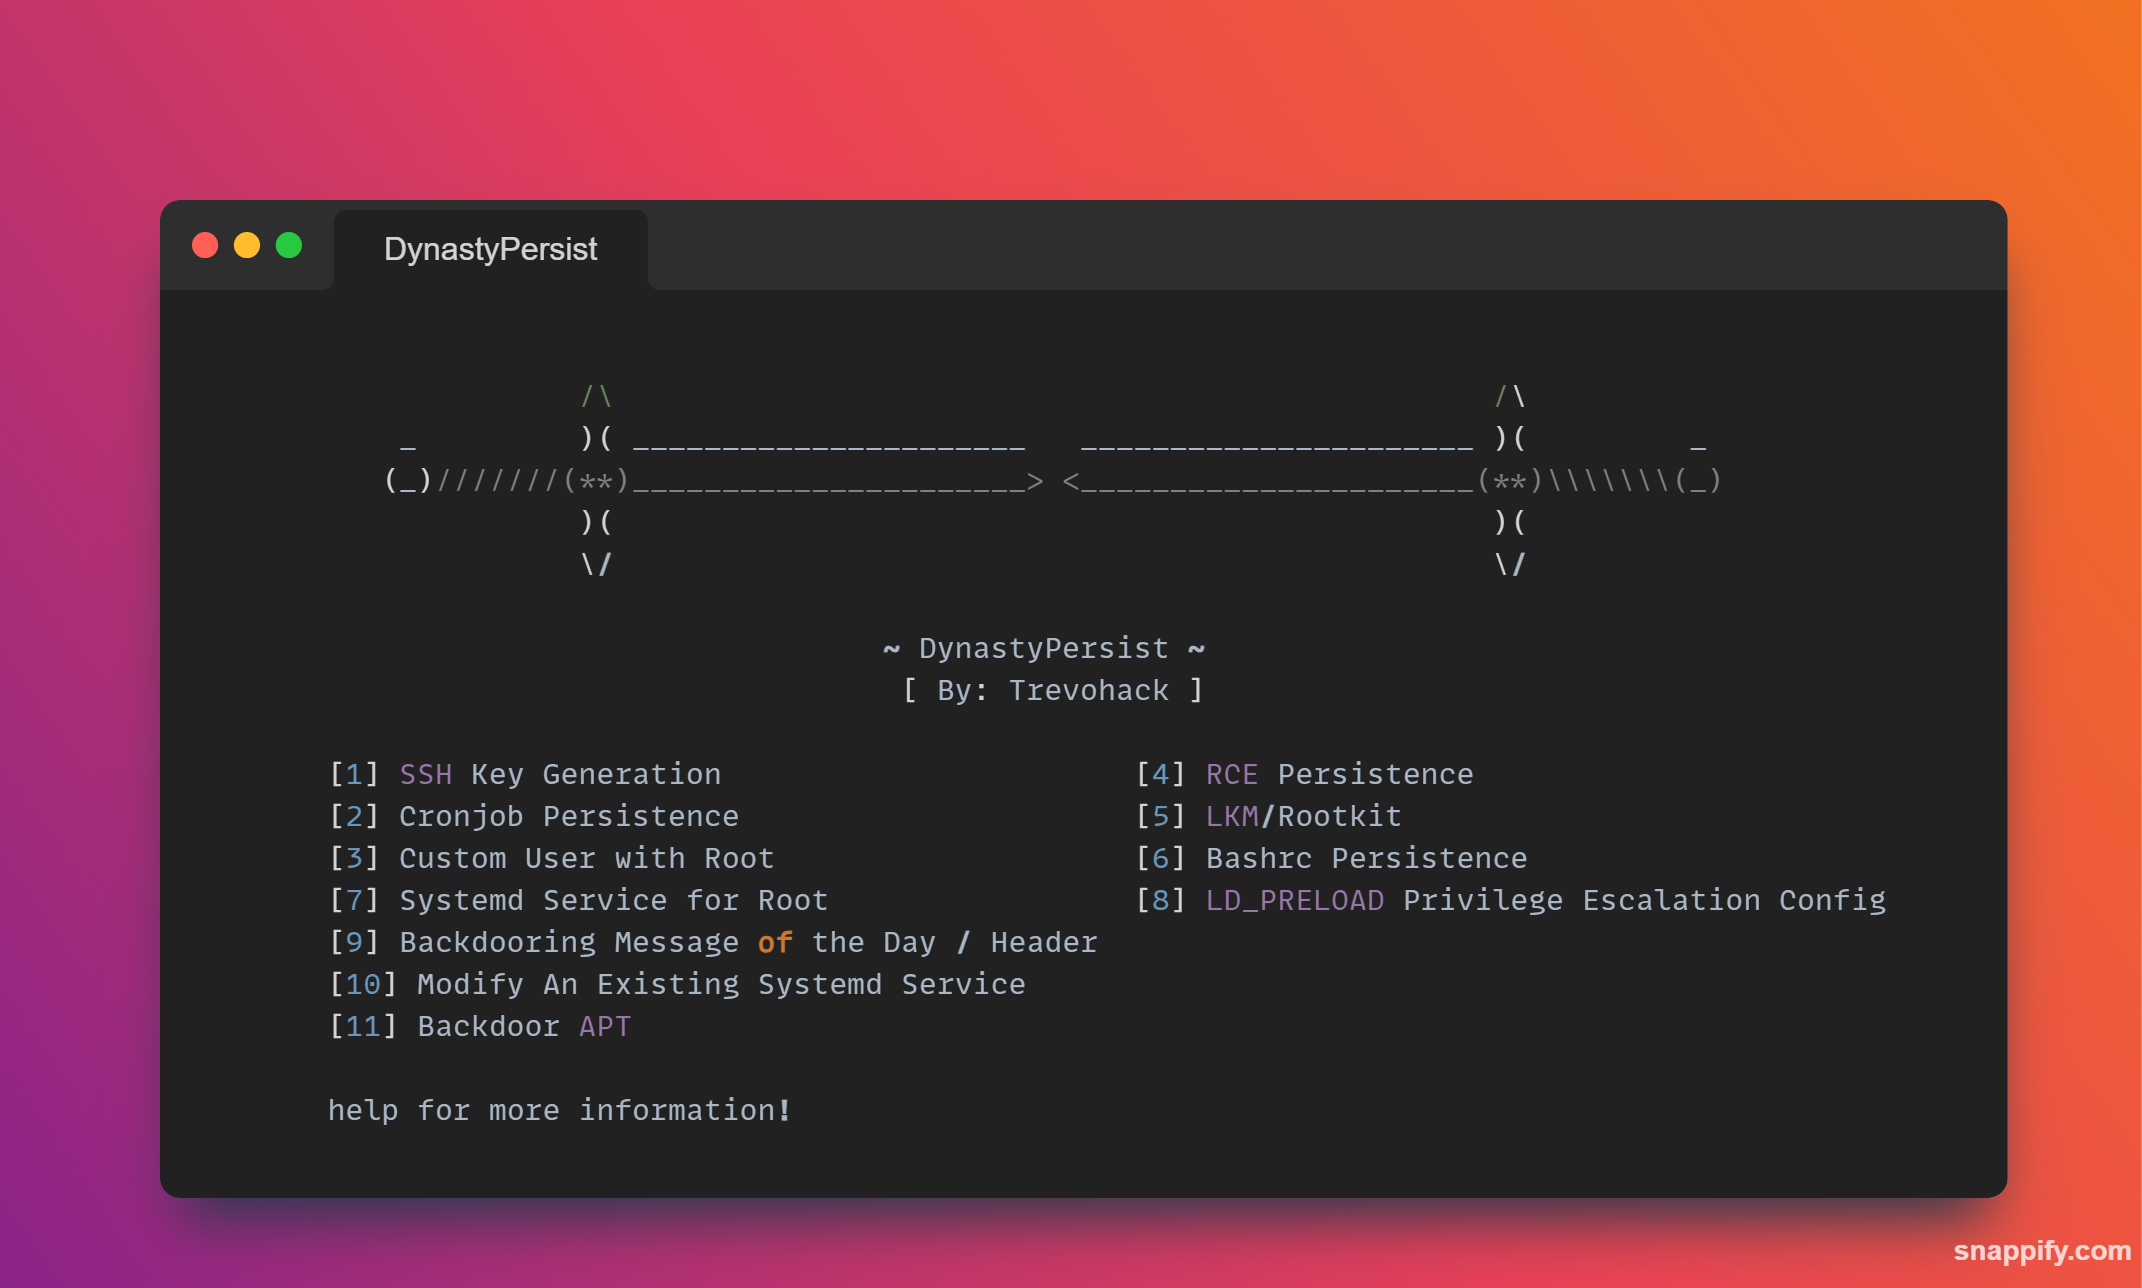 trevohack/dynastypersist
Linux 지속성 툴킷 - SSH 키 백도어, 크론 작업, systemd 서비스, LKM 루트킷, LD_PRELOAD 권한 상승을 위한 11개의 모듈을 포함합니다. CTF 대회 및 레드 팀 운영을 위해 설계되었습니다.
 peass-ng/peass-ng
PEASS - 권한 상승 멋진 스크립트 스위트 (색상 포함)
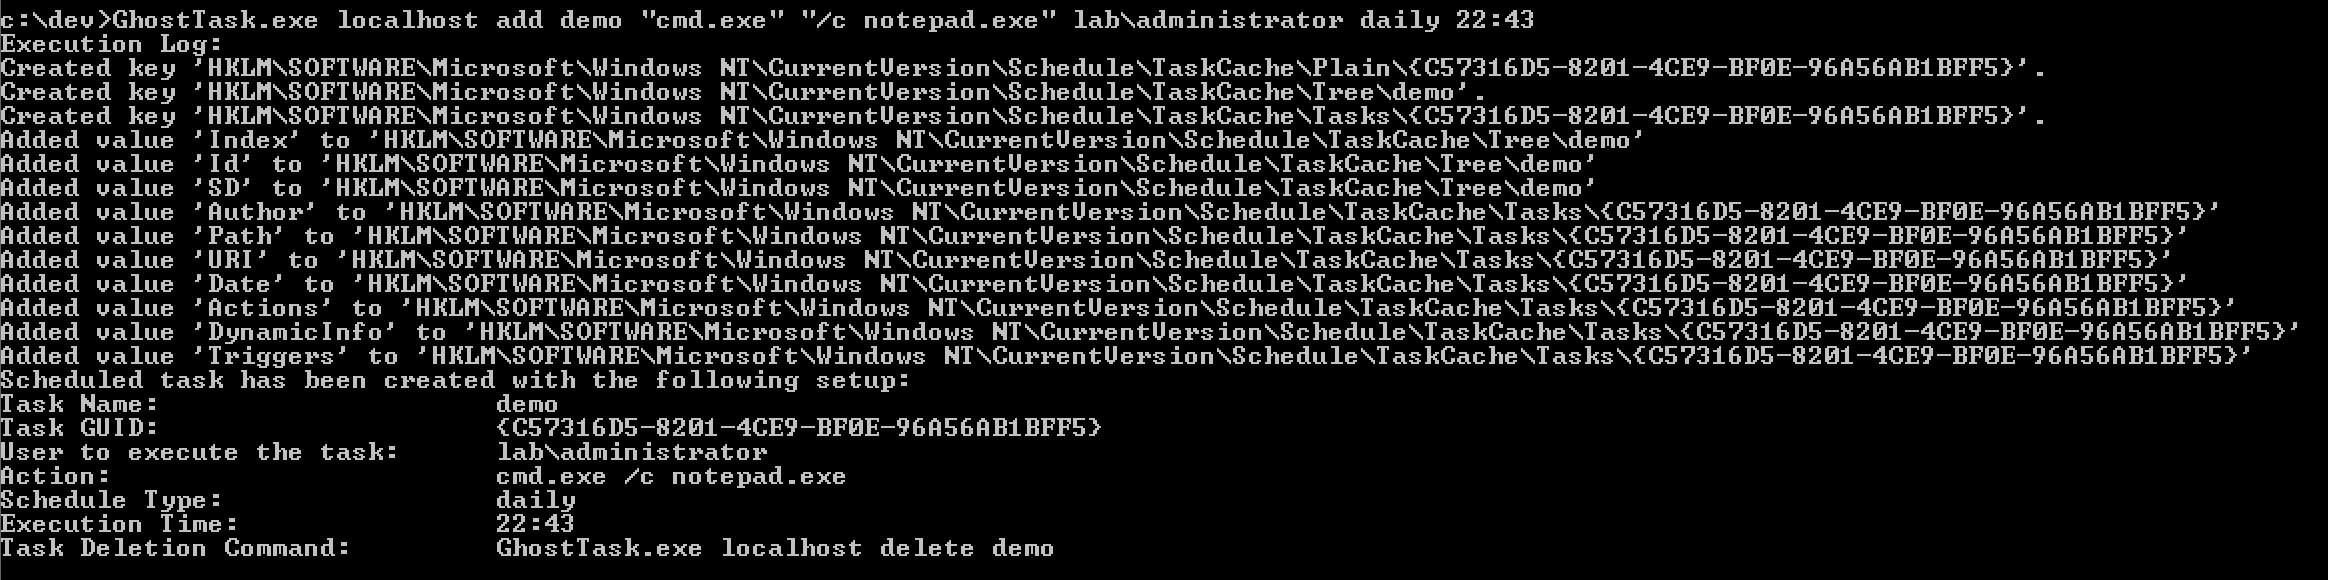 netero1010/ghosttask
이 도구는 일반적인 이벤트 로그를 트리거하지 않고 직접 레지스트리 조작을 통해 예약된 작업을 생성합니다.
 mertdas/redpersist
예약 작업, WMI 이벤트, 시작 폴더, 레지스트리 하이재킹 등 여러 기술을 통해 Windows 지속성을 확립하기 위한 C# 도구로, 레드 팀 작전을 위해 설계되었습니다.
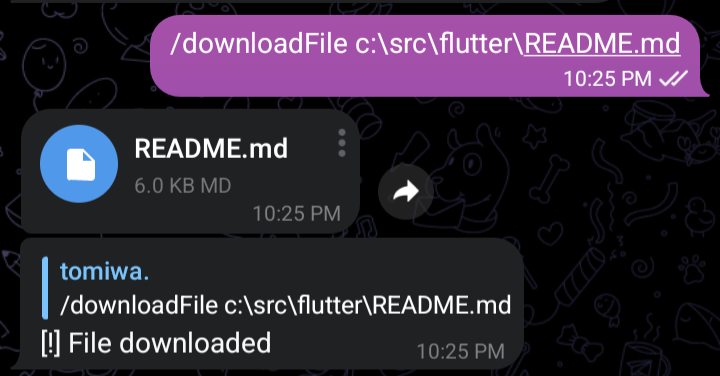 tomiwa-ot/telegram-c2
텔레그램을 통해 시스템을 원격으로 제어합니다.
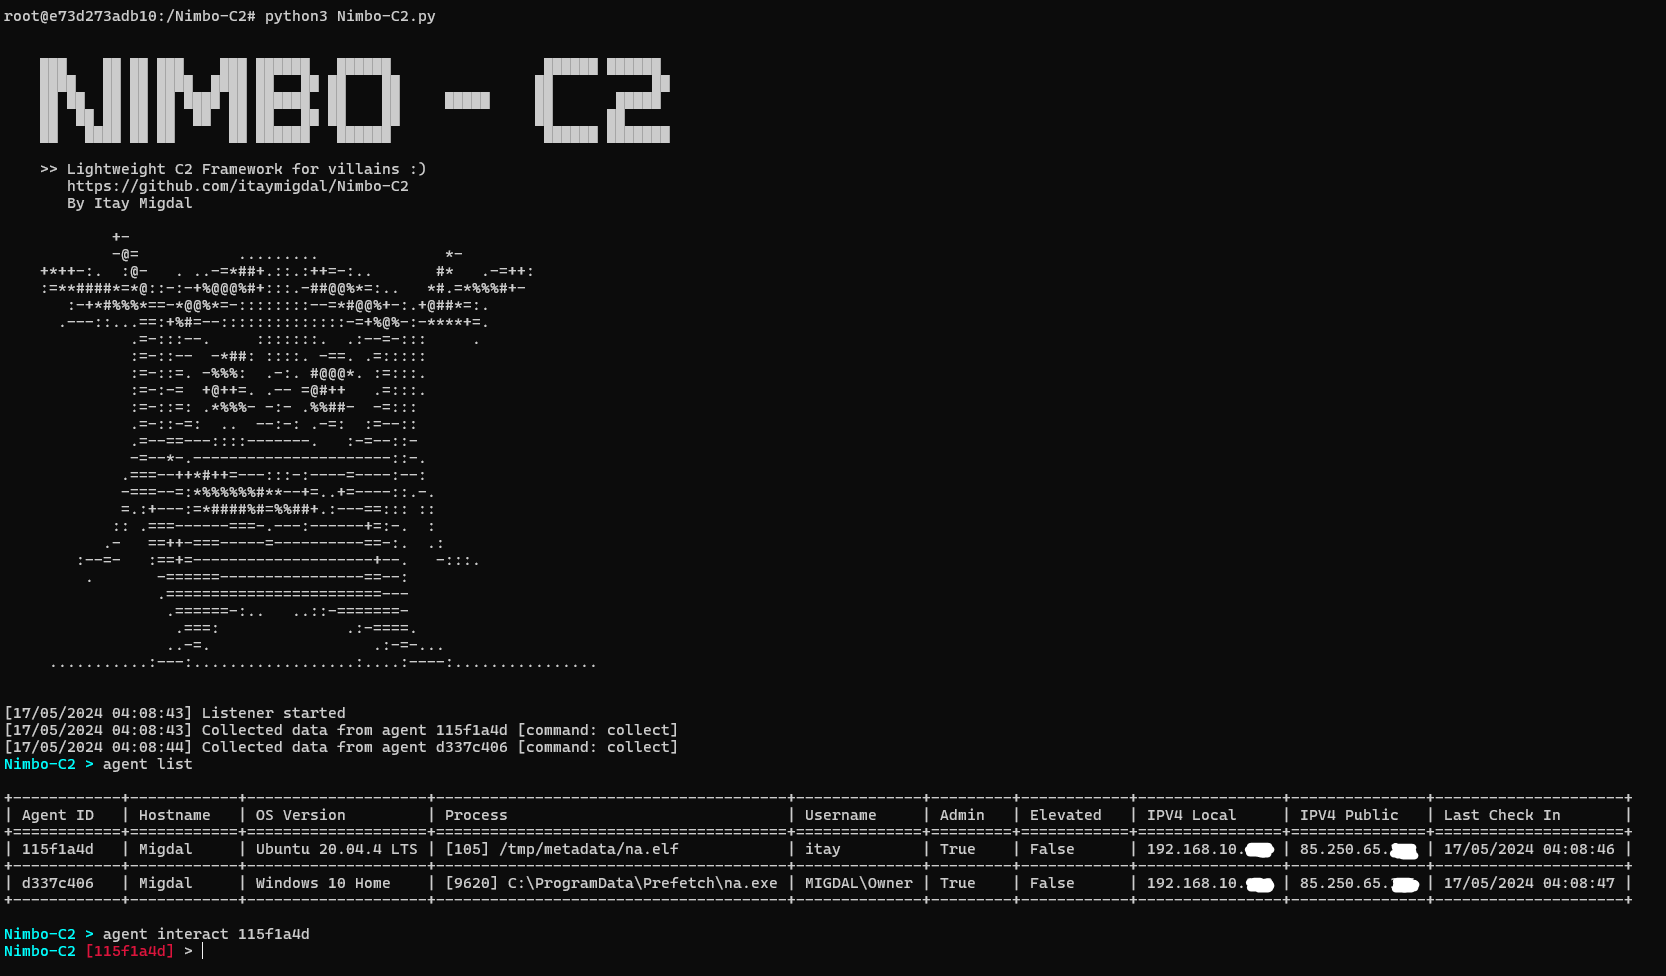 itaymigdal/nimbo-c2
Nimbo-C2는 또 다른 (간단하고 가벼운) C2 프레임워크입니다.
 octoberfest7/dropspawn_bof
DLL 애플리케이션 디렉터리 하이재킹을 사용하여 Beacons을 생성하는 CobaltStrike BOF
 daem0nc0re/vectorkernel
커널 모드 루트킷 기술 연구를 위한 PoCs
 h4wkst3r/adokit
모듈형 공격 툴킷으로, 도난된 쿠키나 PAT를 사용하여 Azure DevOps REST API를 악용해 정찰, 권한 상승 및 지속성을 확보합니다.
 jkornev/hidden
프로세스, 파일 시스템 및 레지스트리 객체를 숨기고 프로세스를 보호하는 등의 기능을 제공하는 사용자 모드 인터페이스를 갖춘 Windows 드라이버
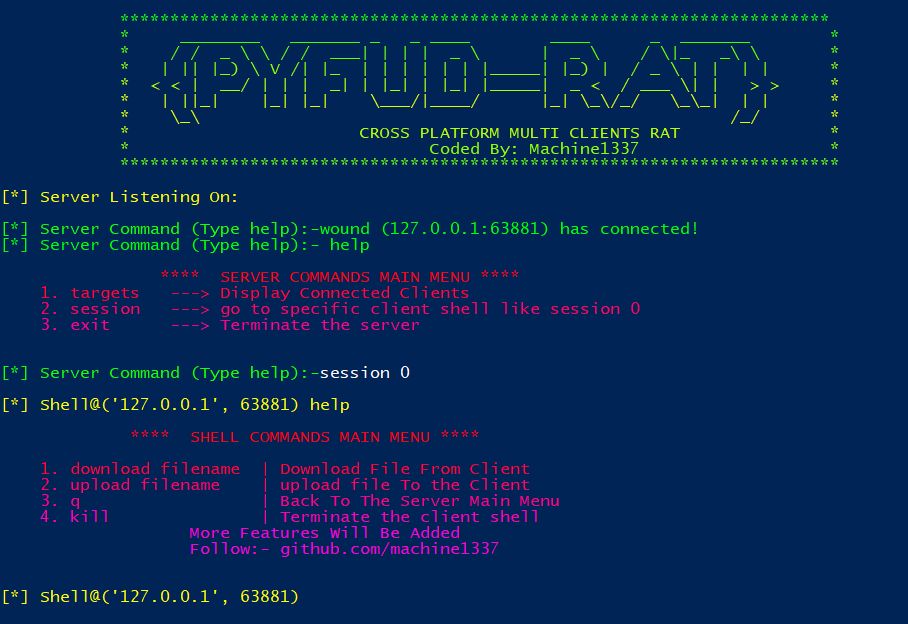 machine1337/pyfud
크로스 플랫폼 원격 접속 트로이 목마 (RAT)
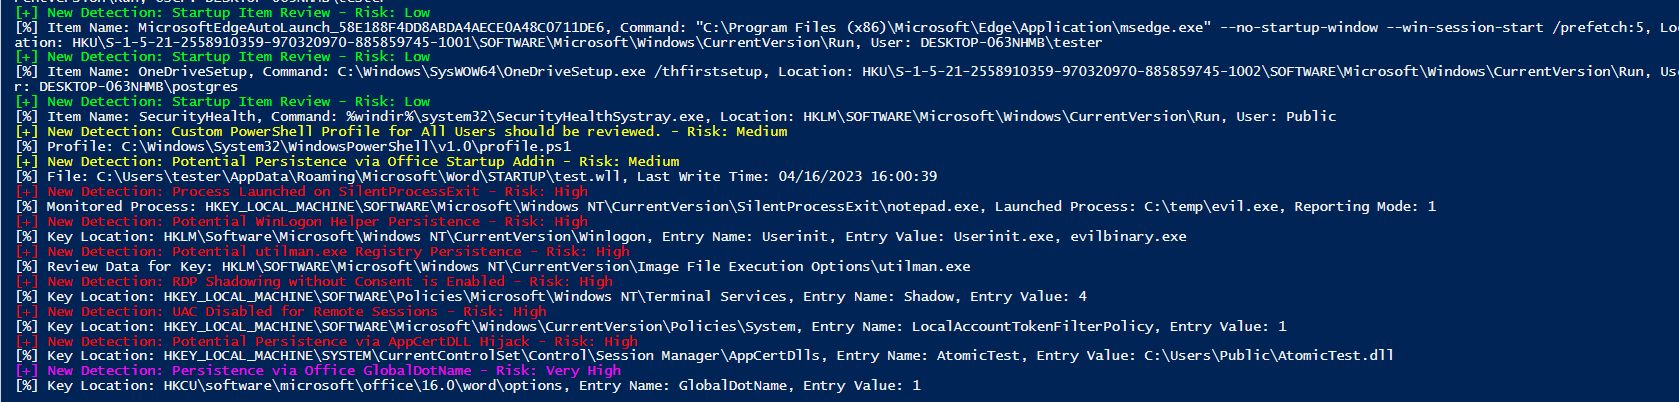 joeavanzato/trawler
사고 대응자가 잠재적인 공격자 지속성 메커니즘을 발견할 수 있도록 도와주는 PowerShell 스크립트입니다.
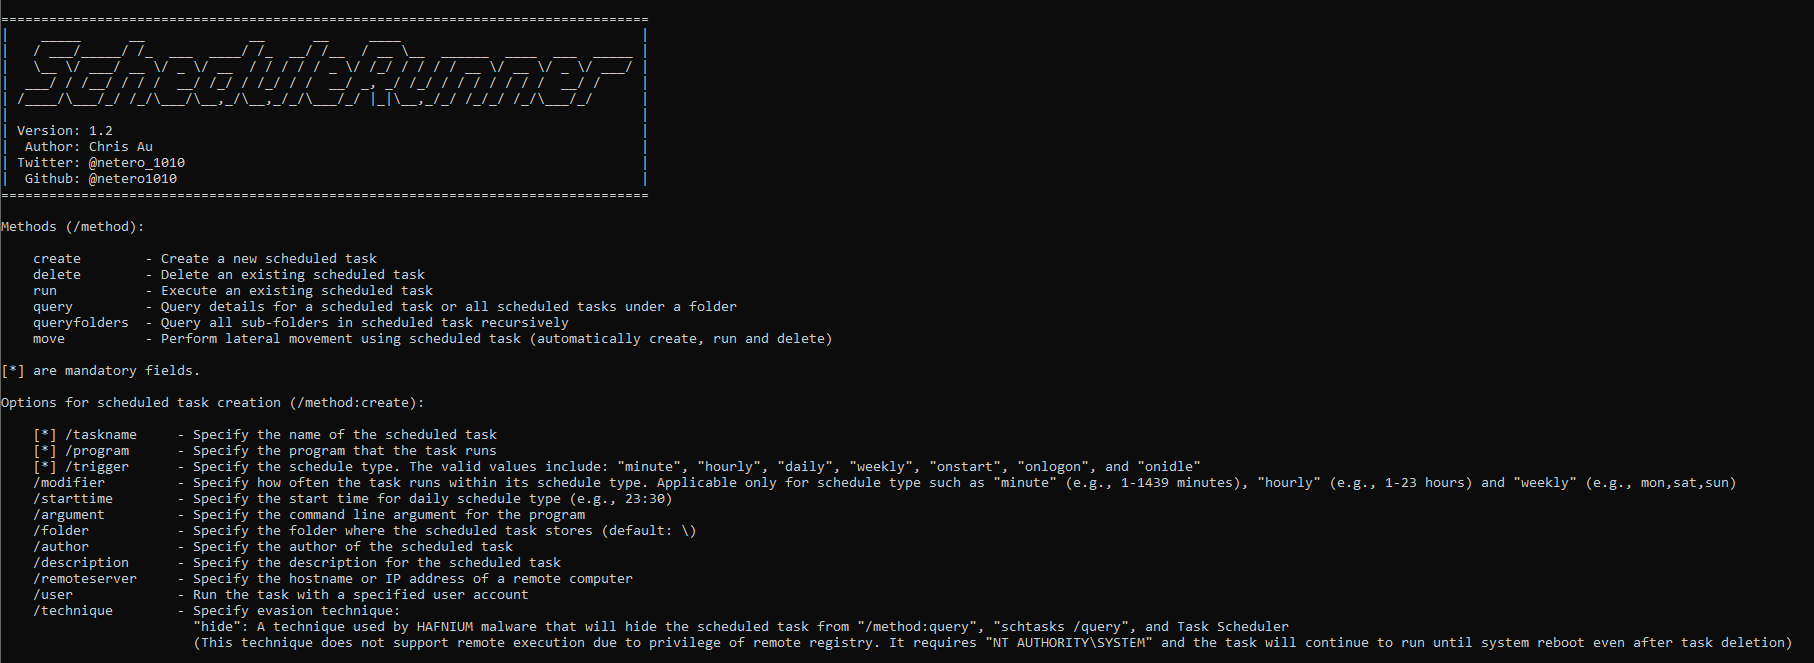 netero1010/schedulerunner
레드 팀 운영에서 지속성과 측면 이동을 위해 예약된 작업을 더 유연하게 사용자 지정할 수 있는 C# 도구
 0xthirteen/staykit
Cobalt Strike용 확장 프로그램으로, SharpStay .NET 어셈블리를 이용한 사후 침투 지속성을 제공합니다. 레지스트리 키, 예약 작업, WMI 이벤트, LNK 백도어 등을 통해 GUI 기반 지속성을 제공합니다.
 redcode-labs/bashark
Bash 사후 침투 도구 키트
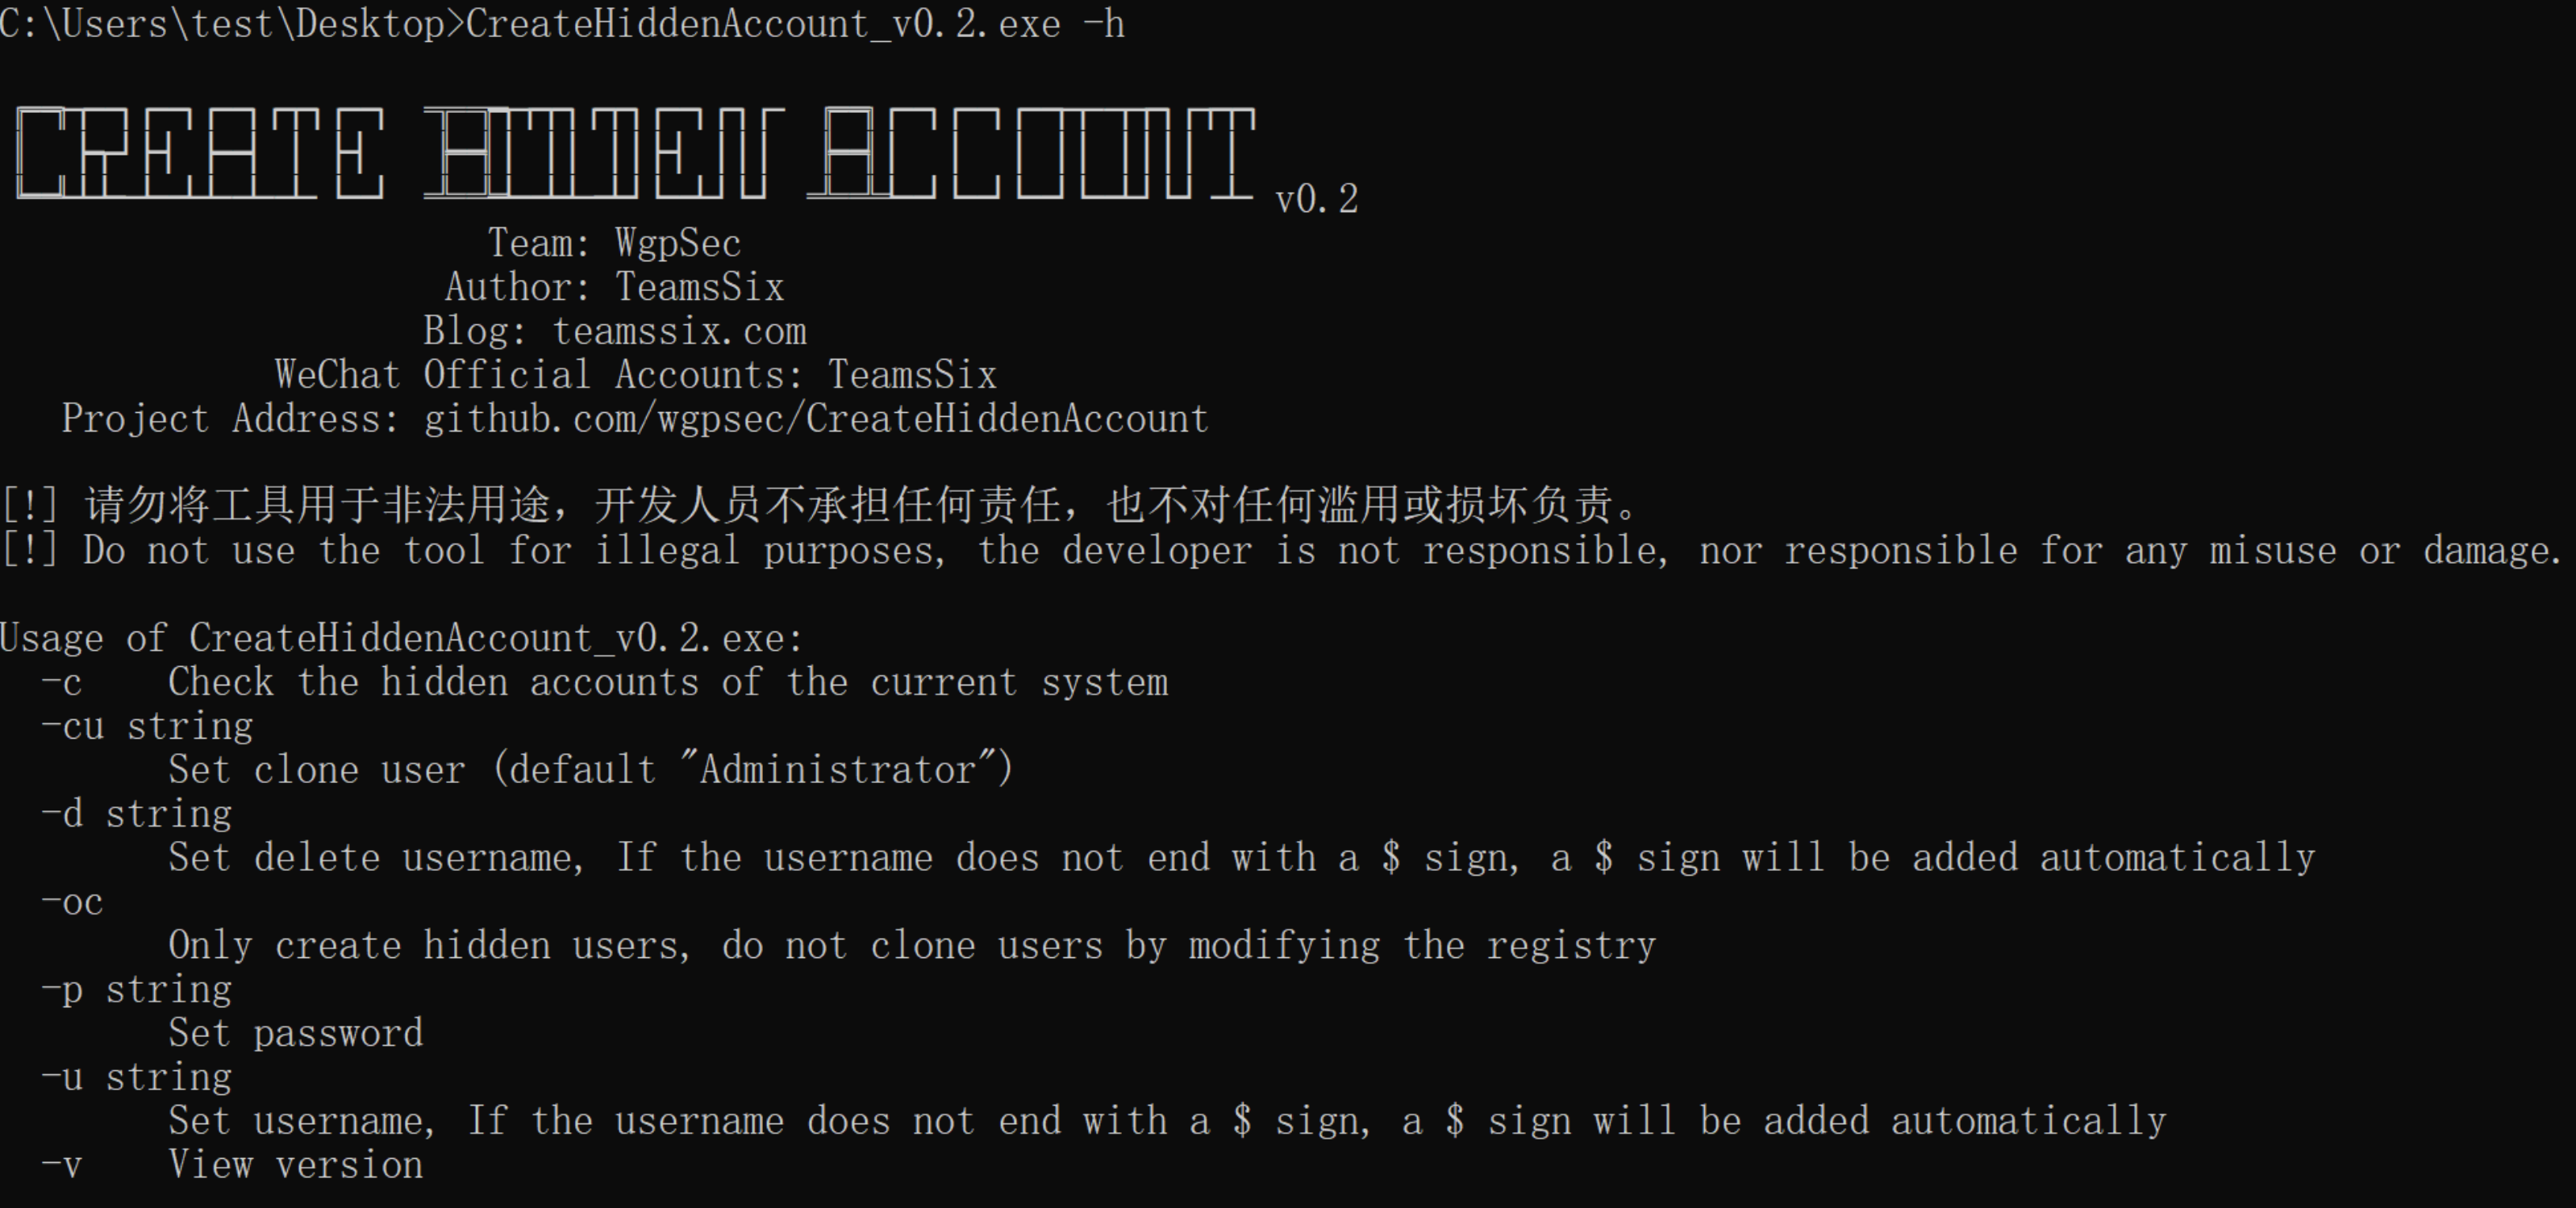 wgpsec/createhiddenaccount
레지스트리를 사용하여 숨겨진 계정을 생성하는 도구
 allevon412/teamsimplant
은밀한 DLL 프록싱 임플란트로, Microsoft Teams에 AES 암호화된 셸코드를 언후킹 기법을 통해 주입하여 Metasploit Meterpreter 세션으로 지속적인 백도어 접근을 제공합니다.








