
 #1
Tools for recovering passwords from hashes, encrypted sources, or through brute-force/dictionary attacks.
Kitploit 추천

 jeevananand1202/penetration-test
`IP`(Ubuntu VM)에 대한 전체 침투 테스트 보고서. 공격 체인: 디렉터리 열거 → 백업 파일 발견 → 비밀번호 크래킹 → CMS 파일 업로드 → 리버스 셸 → 커널 권한 상승(Dirty Pipe, CVE-2022-0847).
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413에 관한 사례 연구. TryHackMe Moniker Link (CVE-2024-21413) 방을 매개변수로 사용. exploit에 claude code로 편집을 수행했습니다.
 sallocinavalcante/lab-smb-responder-cve-2024-21413
CVE 2024-214113(MONIKER LINK) 취약점에 대한 PenTest를 위해 만들어진 실험실.
 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link 취약점)에 대한 기술 문서
 karimelsheikh1/htb-facts-writeup
HackTheBox Facts 머신 라이트업 — CVE-2025-2304, MinIO S3 열거, SSH 키 크래킹 및 facter 권한 상승.
 fbm31/audit-blackbox-web-to-root
Drupal 7 서버에 대한 Black Box 보안 감사. 전체 Kill Chain 시연: SQL 인젝션(CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ Root 권한 상승(SUID). 이 저장소에는 상세 기술 보고서, PoC 악용 증명 및…
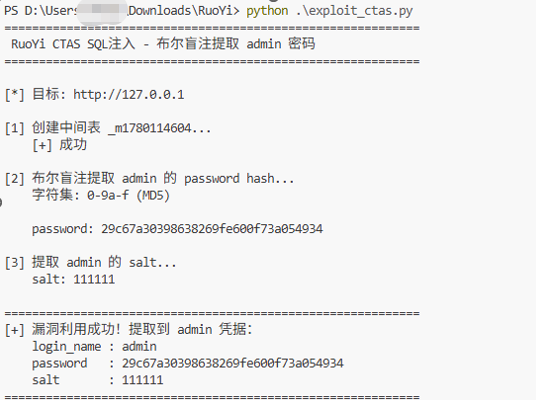 chinesespeople/cve-2026-52614
Ruoyi v4.8.3 백엔드에 SQL 삽입 취약점이 존재합니다.
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — 하드코딩된 RC4 키를 이용한 Lansweeper lsrunase 2.0 / lsencrypt 2.0 오프라인 평문 비밀번호 복구. PoC + 기술 권고.
 cspanias/rconfig_rce
rConfig용 통합 PoC: SQL 인젝션 (CVE-2020-10220) & 명령어 인젝션 (CVE-2020-10879)
 kalidas-7/cve-2019-9053
CMS Made Simple <= 2.2.9에 대한 인증되지 않은 시간 기반 블라인드 SQL 인젝션 익스플로잇. 관리자 자격 증명을 추출하고 선택적으로 워드리스트를 사용하여 비밀번호 해시를 크랙합니다.
 seecret.it/seecret.it
Seecret.it은 암호화된 일회용 링크를 통해 민감한 정보를 안전하게 공유하는 서비스입니다. 비밀번호, 문서 또는 기밀 메시지를 노출하지 않고 전송하는 데 이상적입니다. 간단하고 빠르며 기밀성을 위해 설계되었습니다.
 kyomahooin/cve-2008-6970
블라인드 SQL 인젝션 무차별 대입.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 rahultb-sec/cve-2026-33829-writeup
취약점 사례 연구: CVE-2026-33829 (Windows 캡처 도구 NTLM 강제)
 f4dee-backup/cve-2025-24071
조작된 ZIP/RAR 파일을 추출하여 .library-ms 파일 처리를 악용함으로써 Windows에서 NTLM 해시를 유출하는 CVE-2025-24071용 익스플로잇 스크립트. 쓰기 권한이 있는 SMB 공유가 필요합니다.
 caelumisme/cve-2019-9053-poc
CVE-2019-9053에 대한 Python 3 익스플로잇으로, CMS Made Simple < 2.2.10에서 인증되지 않은 시간 기반 블라인드 SQL 삽입을 통해 관리자 자격 증명을 추출하고 선택적으로 비밀번호 해시를 크랙합니다.
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
HTML 이메일에서 Moniker Link를 사용하여 SMB 연결을 트리거하고 Responder를 통해 netNTLMv2 해시를 캡처하는 CVE-2024-21413에 대한 개념 증명 익스플로잇입니다. 침투 테스트, Python 스크립팅 및 네트워크 프로토콜 분석…
 maikneysm/autopwn-titanic.htb
Hack The Box 머신 *Titanic*을 위한 자동화된 익스플로잇 스크립트입니다. LFI를 통해 Gitea 사용자 해시를 추출하고, 이를 크래킹하는 데 도움을 주며, 악성 공유 라이브러리를 통해 루트 접근 권한을 얻기 위해 ImageMagick…








