#1

 jul10l1r4/getrails
Get trails lib: 대상의 색인된 모든 URL 가져오기
 gmh5225/logineo-scraper
Logineo 인스턴스에서 개인 정보를 스크래핑하는 빠른 스크립트
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
SOC 분석가를 위한 CVE-2024-3400 (PAN-OS 명령어 삽입) 조사 및 해결 단계별 워크스루. 탐지, 로그 분석, 위협 인텔리전스, 차단, 그리고 아티팩트와 IOCs를 통한 복구를 다룹니다.

 drskelebones/go-sherlock
Go로 작성된 고성능 사용자 이름 검색 엔진. 수백 개의 소셜 네트워크 및 웹사이트를 스캔하여 주어진 사용자 이름과 연결된 계정을 발견하며, 원래 Sherlock보다 향상된 정확도와 속도를 제공합니다.
 shadowguardai/ti-a-ti-cveexploitchecker
지정된 CVE에 대해 공개 익스플로잇이 존재하는지 판별합니다. exploit-db나 NVD 같은 API를 사용하여 식별합니다.
 gmh5225/disclosure-check
패키지/프로젝트의 보안 취약점을 비공개로 공개하기 위한 최적의 메커니즘을 식별하는 도구입니다.
 sh1katagana1/threatintelligence
사이버 위협 인텔리전스에 관한 모든 것을 담은 저장소
 spiralbl0ck/cve-2024-31320-
CVE-2024-31320 및 블루투스를 사용하여 악용된 장치의 지리적 위치(GeoLocation) 확인
 randomrobbiebf/elastic-search-email-extractor
이메일 주소를 위해 Elasticsearch 데이터베이스 검색
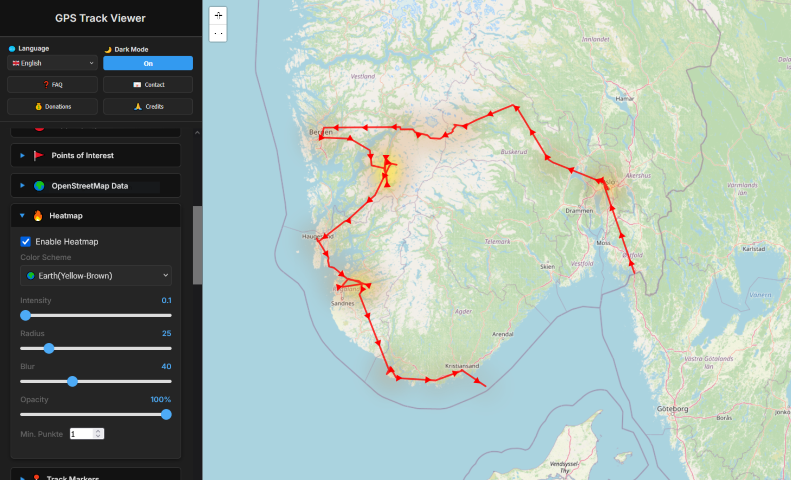 lukawe/localexifgeomap
강력한 프라이버시 중심의 브라우저 기반 도구로, 사진에서 GPS 데이터를 시각화하고 분석할 수 있습니다. 이미지를 드래그 앤 드롭하기만 하면 대화형 지도, 히트맵, 고도 프로필, 여행 통계를 생성합니다.
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134은(는) 인증되지 않은 공격자가 Confluence Server 또는 Data Center 인스턴스에서 임의 코드를 실행할 수 있게 하는 OGNL 인젝션 취약점입니다. 이는 CVE-2022-26134 익스플로잇 스크립트입니다.
 mohwahyudi/cve-2021-41773
Python 스크립트로, Shodan을 사용하여 CVE-2021-41773 경로 탐색 및 파일 노출에 취약한 Apache HTTP Server 2.4.49 인스턴스를 탐지합니다.
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Responder를 통한 NTLM 해시 캡처와 CVE-2024-21413을 악용한 피싱 이메일 실행을 통해 시스템을 손상시키는 방법을 보여줍니다.
 elzerjp/nuclei-ciscorv320dump-cve-2019-1653
Cisco 라우터 구성 노출(CVE-2019-1653)을 탐지하고 악용하기 위한 자동화된 Nuclei 템플릿 및 Shodan 워크플로우로, 보안 감사용으로 설계되었습니다.
 dream434/cve-2017-5487
CVE-2017-5487용 익스플로잇으로, REST API를 통해 WordPress 사용자 계정을 열거하여 취약한 4.7 설치 환경에서 민감한 정보를 추출합니다.
 anldori/cve-2021-41773-scanner
CVE-2021-41773 Shodan 스캐너
 tadash10/detect-cve-2024-0762
CVE-2024-0762와 같은 취약점, 특히 UEFI 펌웨어에서의 취약점을 탐지하는 것은 저수준 특성 때문에 상당히 어렵습니다.