
 #1
Tools for collecting and analyzing publicly available information from online sources.
Kitploit 추천

 darkrx1/rxscan
네트워크 정찰을 위한 Rust CLI: TCP/UDP 포트 탐색, 서비스 식별, DNS/TLS/HTTP 증거 수집, 그리고 상관 분석을 통한 공개 출처 사용자 이름 검색.
 clark-prog/blackout-public
Blackout — 공식 Blackout 공개 FAFO 저장소.
 d3ckx1/omniscan
다중 엔진 취약점 스캐너로, 내장된 Nuclei Lite, Afrog, XRay 엔진을 포함합니다. FOFA/Shodan을 통한 자산 탐색, OOB 상호작용 탐지, Python 플러그인 시스템, 레드 팀 작전을 위한 실시간 결과 관리 기능을 제공합니다.
 pxmme/stalker
단일 닉네임을 사용하여 소셜 네트워크 및 기타 웹사이트를 자동으로 스캔하는 OSINT 도구
 alsatianconsulting/skyprofile
가벼운 항공 인텔리전스 도구로, 꼬리 번호 또는 ICAO 식별자를 사용하여 ADSB-Exchange 비행 데이터를 조회하고 항공기 활동을 신속하게 프로파일링합니다.
 jgalego/hiddensteps
HiddenSteps — 로컬 우선 개인 워크플로우 인텔리전스 플랫폼
 alexkaos32/hunterscrape
hunter.io API를 사용하여 대상 도메인에서 이메일 주소를 수집하고 비밀번호 스프레이 공격을 위한 대상 목록을 생성하는 Python 스크립트입니다.
 crussella0129/tricorne
침투 테스트 및 purple hat 도구에 초점을 맞춘 Fedora 리믹스
 b3rito/oopso
검색 엔진 전반에서 노출된 파일 관리자를 발견하기 위한, 사용하기 쉬운 클라이언트 측 OSINT 쿼리 빌더
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 pduggusa/dugganusa-ietf
DugganUSA의 IETF Hackathon 기여 위협 인텔리전스: 실제 환경의 에이전트 공격 벤치마크 벡터, CVE-2026-33697 증명 분석, MCP 검증.
 functori/argos/argos
의심스러운 작업 그래프의 분석 및 표현 (Analyse et Représentation des Graphes des Opérations Suspectes)
 ankhcorp/nuke.sh
Bash 기반 수동 정찰 + 공격 표면 매핑 스크립트로, 공용 API와 기본 Linux 도구(curl, dig, openssl, nmap, python3)만 사용합니다.
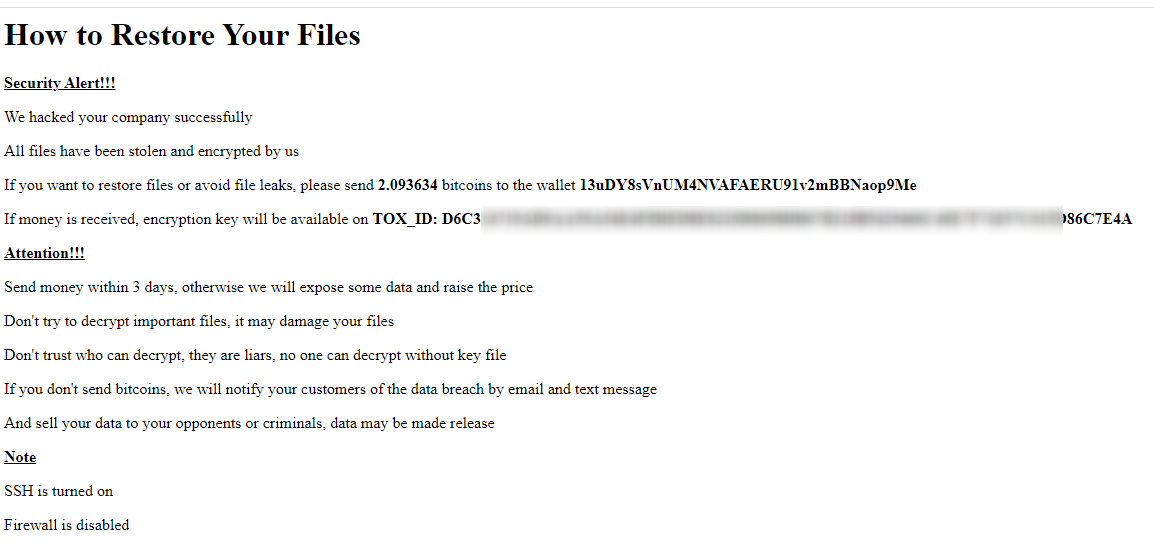 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi 반자동 랜섬웨어 공격 비트코인 지갑
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
CVE-2009-4496에 대한 방어적 분석: Boa 웹 서버 로그로의 터미널 이스케이프 시퀀스 주입 — 소스 검토, 패치 분석 및 재현 가능한 점검.
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
 sc4rfurry/r4venzcl4w
파이썬으로 작성된 침투 테스터와 버그 헌터를 위한 모듈형 프레임워크
 bishopfox/cirro-azcli-ext
Cirro 컬렉션용 Azure CLI 확장








