#1
 milesrichardson/docker-onion-nmap
Tor, proxychains, dnsmasq를 사용하여 최소한의 alpine Docker 컨테이너에서 nmap으로 .onion 히든 서비스를 스캔합니다.
 graniet/operative-framework
operative framework는 Rust 기반의 조사 OSINT 프레임워크로, 다중 대상과 상호작용하고, 여러 모듈을 실행하며, 대상과 링크를 생성하고, 보고서를 PDF 파일로 내보내며, 대상 또는 결과에 메모를 추가하고, RESTFul API와 상호작용하며,…
 fwaeytens/dnsenum
dnsenum은 DNS 정보를 열거하는 perl 스크립트입니다.
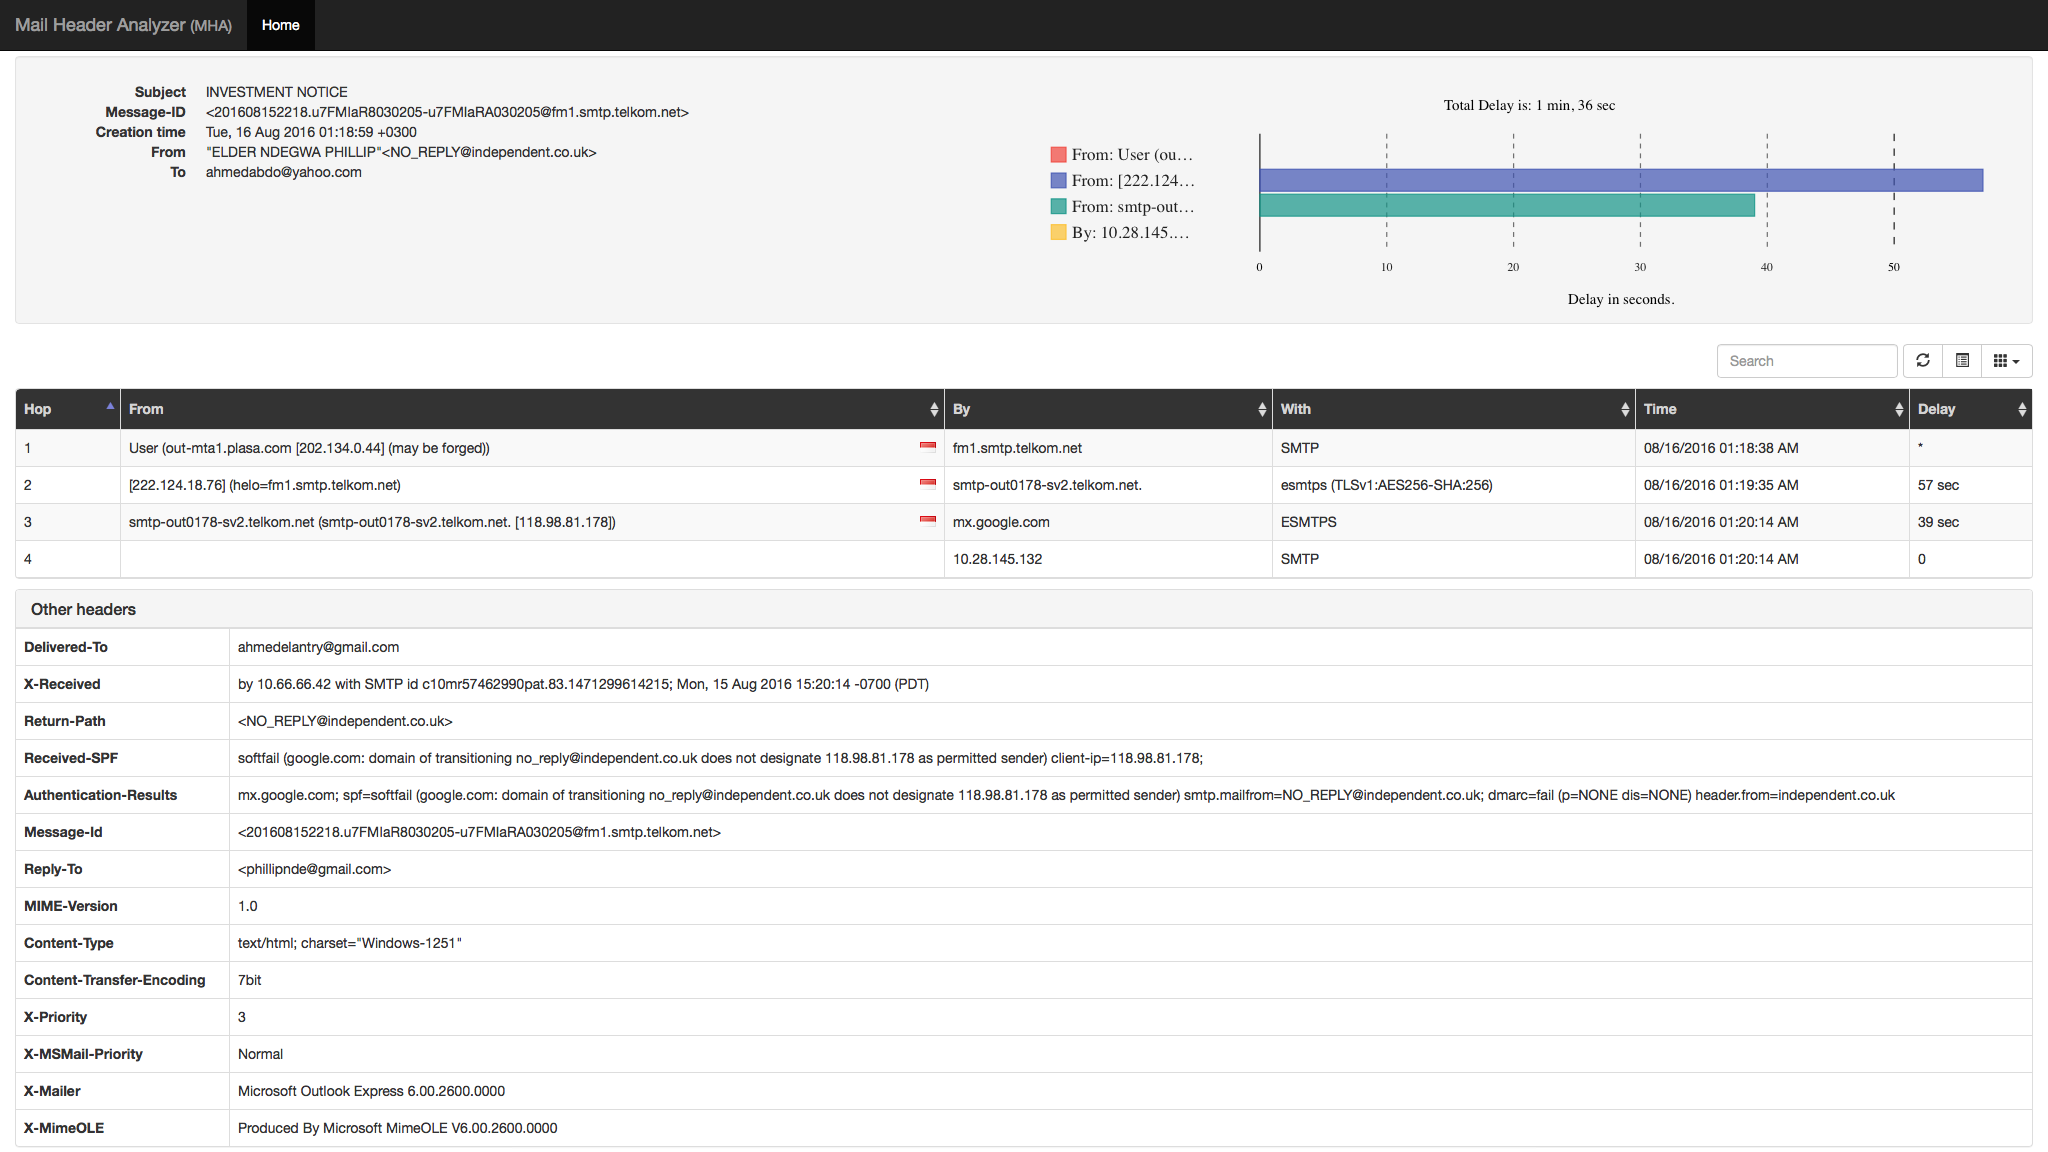 cyberdefenders/email-header-analyzer
이메일 헤더 분석기
 gokulapap/reconator
서브도메인 열거, 디렉터리 브루트포싱, JS/링크 마이닝, WAF 핑거프린팅, 테이크오버 탐지를 위한 17개 이상의 모듈을 갖춘 자동화 정찰 프레임워크. FastAPI 백엔드, React 대시보드, Telegram 알림, 대량 대상 처리를 특징으로 합니다.
 mxrch/gitfive
GitHub 프로필을 조사하기 위한 OSINT 도구: 사용자명/이름 변경 기록 추적, 이메일을 계정에 매핑, 분석을 위해 리포지토리 복제, 보조 계정 발견, SSH 키 덤프.
 l4rm4nd/linkedindumper
LinkedIn API로부터 회사 직원을 덤프/스크래핑/추출하는 Python 3 스크립트
 rajanagori/nightingale
Nightingale Docker for Pentesters는 침투 테스트 및 취약점 평가를 위해 맞춤화된 종합 Docker 환경입니다. 효율적인 취약점 평가 및 침투 테스트(VAPT)에 필요한 모든 필수 도구와 유틸리티가 사전 구성되어 있어 보안 전문가의 설정…
 tuhinshubhra/extanalysis
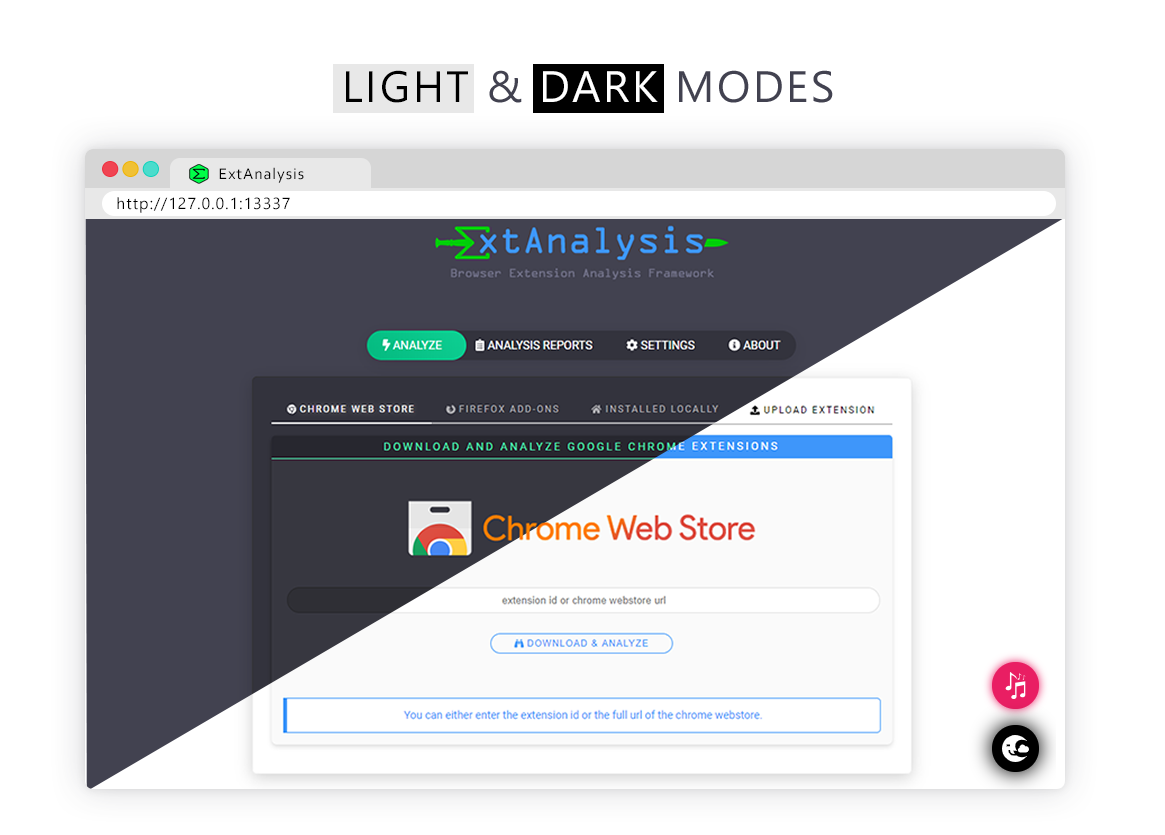
브라우저 확장 프로그램 분석 프레임워크 - Chrome, Firefox, Brave 확장 프로그램의 취약점 및 정보를 스캔하고 분석합니다
 chris408/ct-exposer
인증서 투명성 로그를 검색하여 서브도메인을 발견하는 OSINT 도구
 censys/censys-python
Censys API를 위한 사용하기 쉽고 가벼운 API 래퍼입니다.
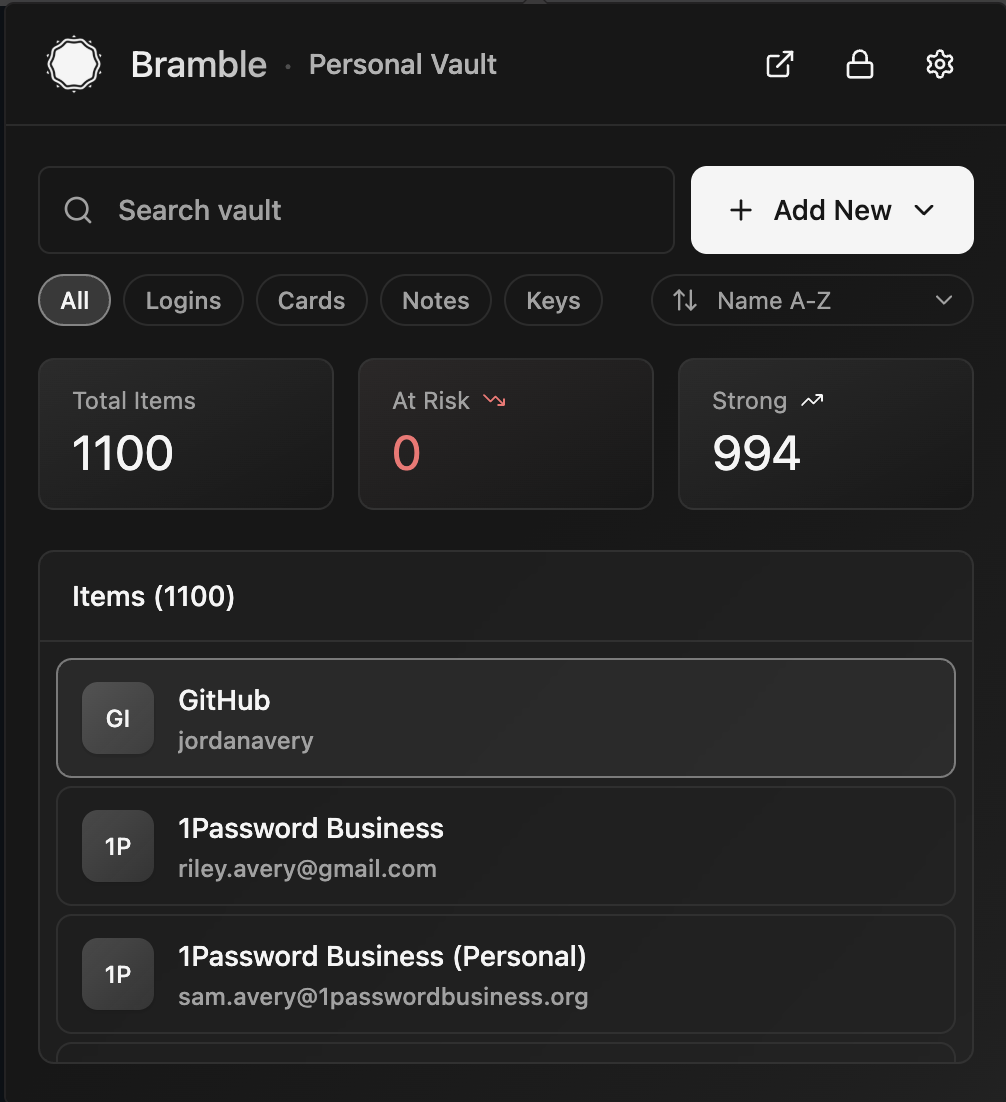 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
 ronin-rb/ronin
Ronin은 보안 연구 및 개발을 위한 무료 오픈 소스 Ruby 툴킷입니다. Ronin은 또한 타사 git 저장소를 통해 코드, 익스플로잇, 페이로드 등을 신속하게 개발하고 배포할 수 있습니다.
 firefart/hijagger
모든 NPM 및 Pypi 패키지의 모든 관리자를 검사하여 도메인 재등록을 통해 하이재킹 가능한 패키지를 식별합니다.