#1
 ffmancera/pentesting-multitool
침투 테스트 및 해킹을 위한 다양한 유틸리티 스크립트.
 corelight/cve-2021-44228
Zeek 패키지로, HTTP 헤더 페이로드, LDAP Java 클래스 다운로드, 2단계 Java 클래스 다운로드를 통해 Log4j CVE-2021-44228 악용 시도를 탐지하며, 구성 가능한 로깅 및 공지 생성 기능을 제공합니다.
 horizon3ai/cyanide
Responder 포이즈닝과 Impacket 릴레이 및 secretsdump를 결합하여 자격 증명 탈취, 해시 릴레이, 측면 이동을 수행하는 자동화된 NTLM 릴레이 공격 도구
 synacktiv/amsi-bypass
AMSI 트리거 목록 (VBA, JScript / VBScript)
 mephistolist/soviet
Linux ELF 바이너리용 C로 작성된 런타임 크립터.
 antisurveillanceagency/shadownet
ShadowNet은 모든 연결(시스템 전체)이 Tor를 통하도록 강제하면서 Mixnet과 유사한 기술/운영 체제 강화를 구현하는 익명 라우팅 프로토콜입니다.
 commonexploits/weape
Weape-Wireless-EAP-Extractor
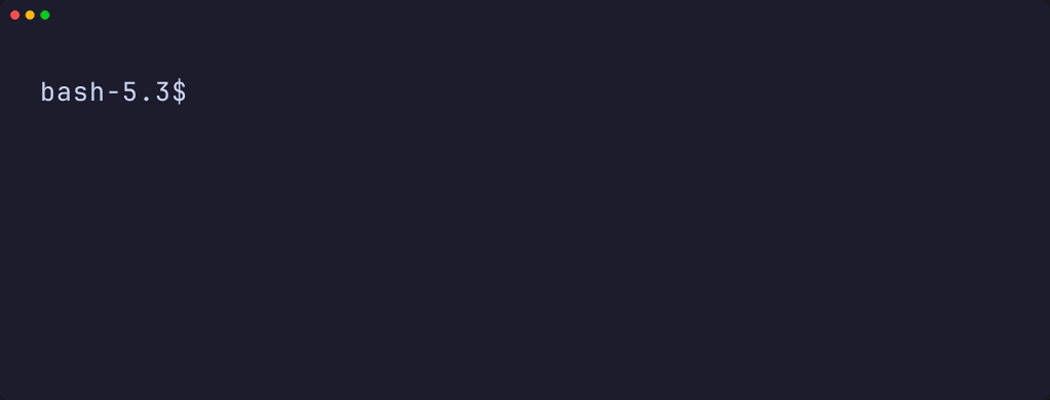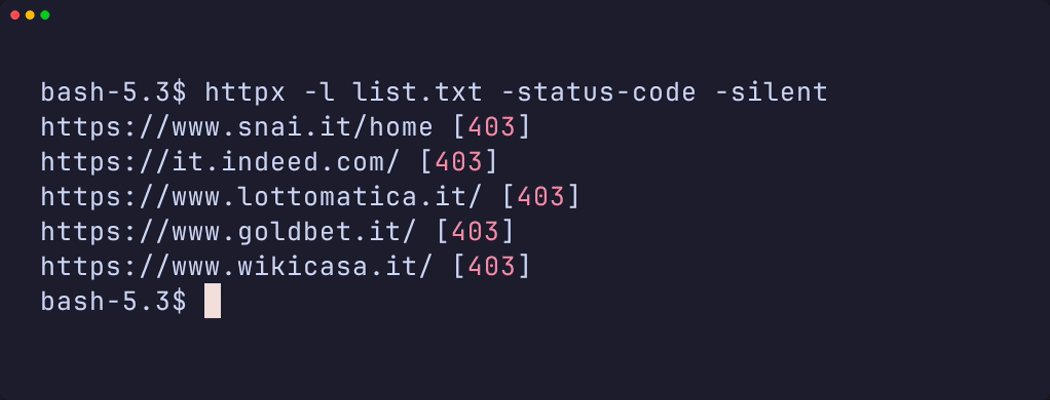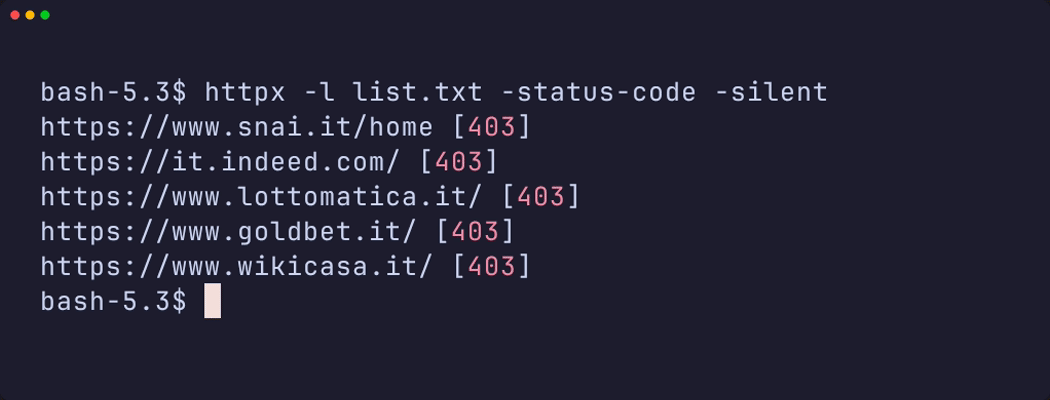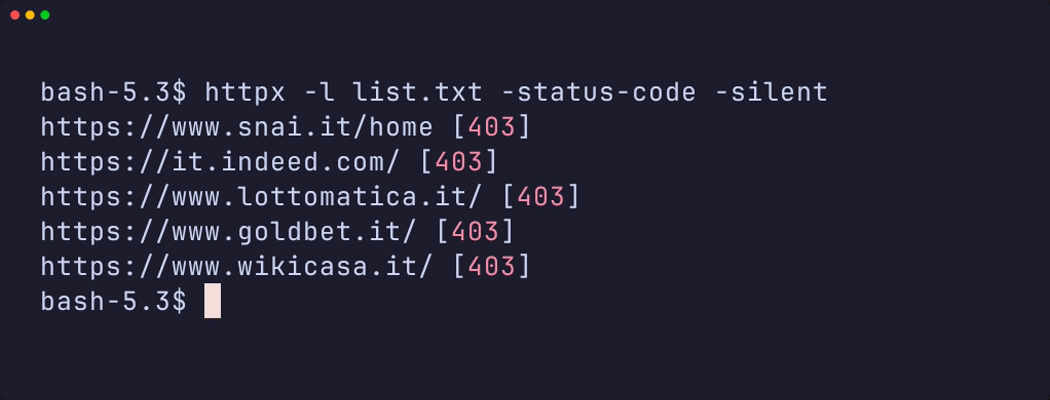 michele0303/undetected-httpx
더 이상 403 Forbidden 오류를 받지 마세요. WAF 우회를 위한 특화된 httpx 유사 도구 키트입니다.
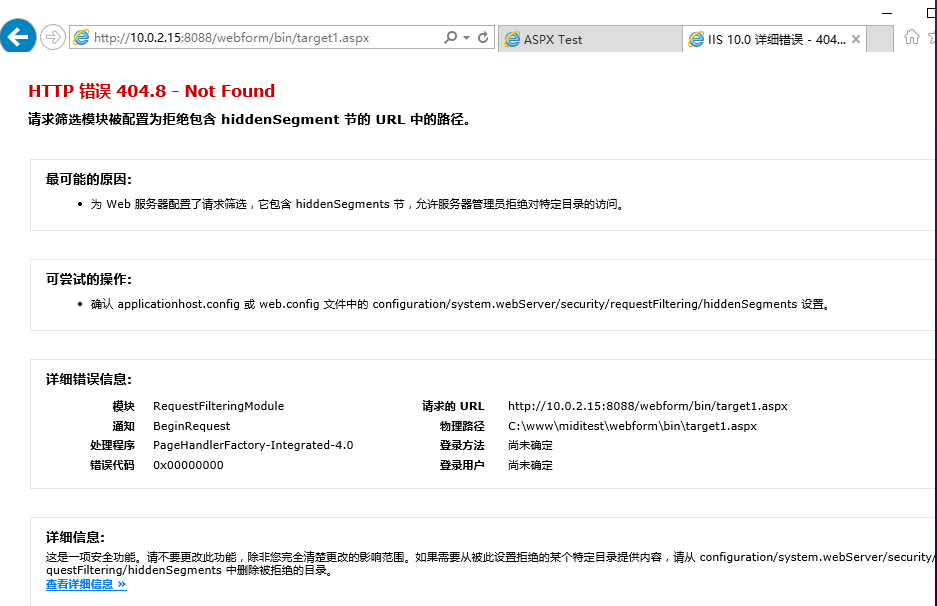 midisec/cve-2023-36899
CVE-2023-36899 취약점의 재현 환경 및 도구로, ASP.NET 프레임워크의 쿠키 없는 세션 인증 우회를 대상으로 합니다.
 sinologicnet/sipcheck
Asterisk 인증 로그를 모니터링하고, iptables를 사용하여 반복된 로그인 실패 시도가 있는 IP를 자동으로 차단하며, 구성 가능한 임계값과 영구 블랙리스트 기능을 제공합니다.
 ig-labs/edr-alpc-block-poc
Object Manager의 네임스페이스에 자체 IPC 개체를 등록하여 Windows EDR 에이전트를 차단합니다 (CVE-2023-3280, CVE-2024-5909, CVE-2024-20671)
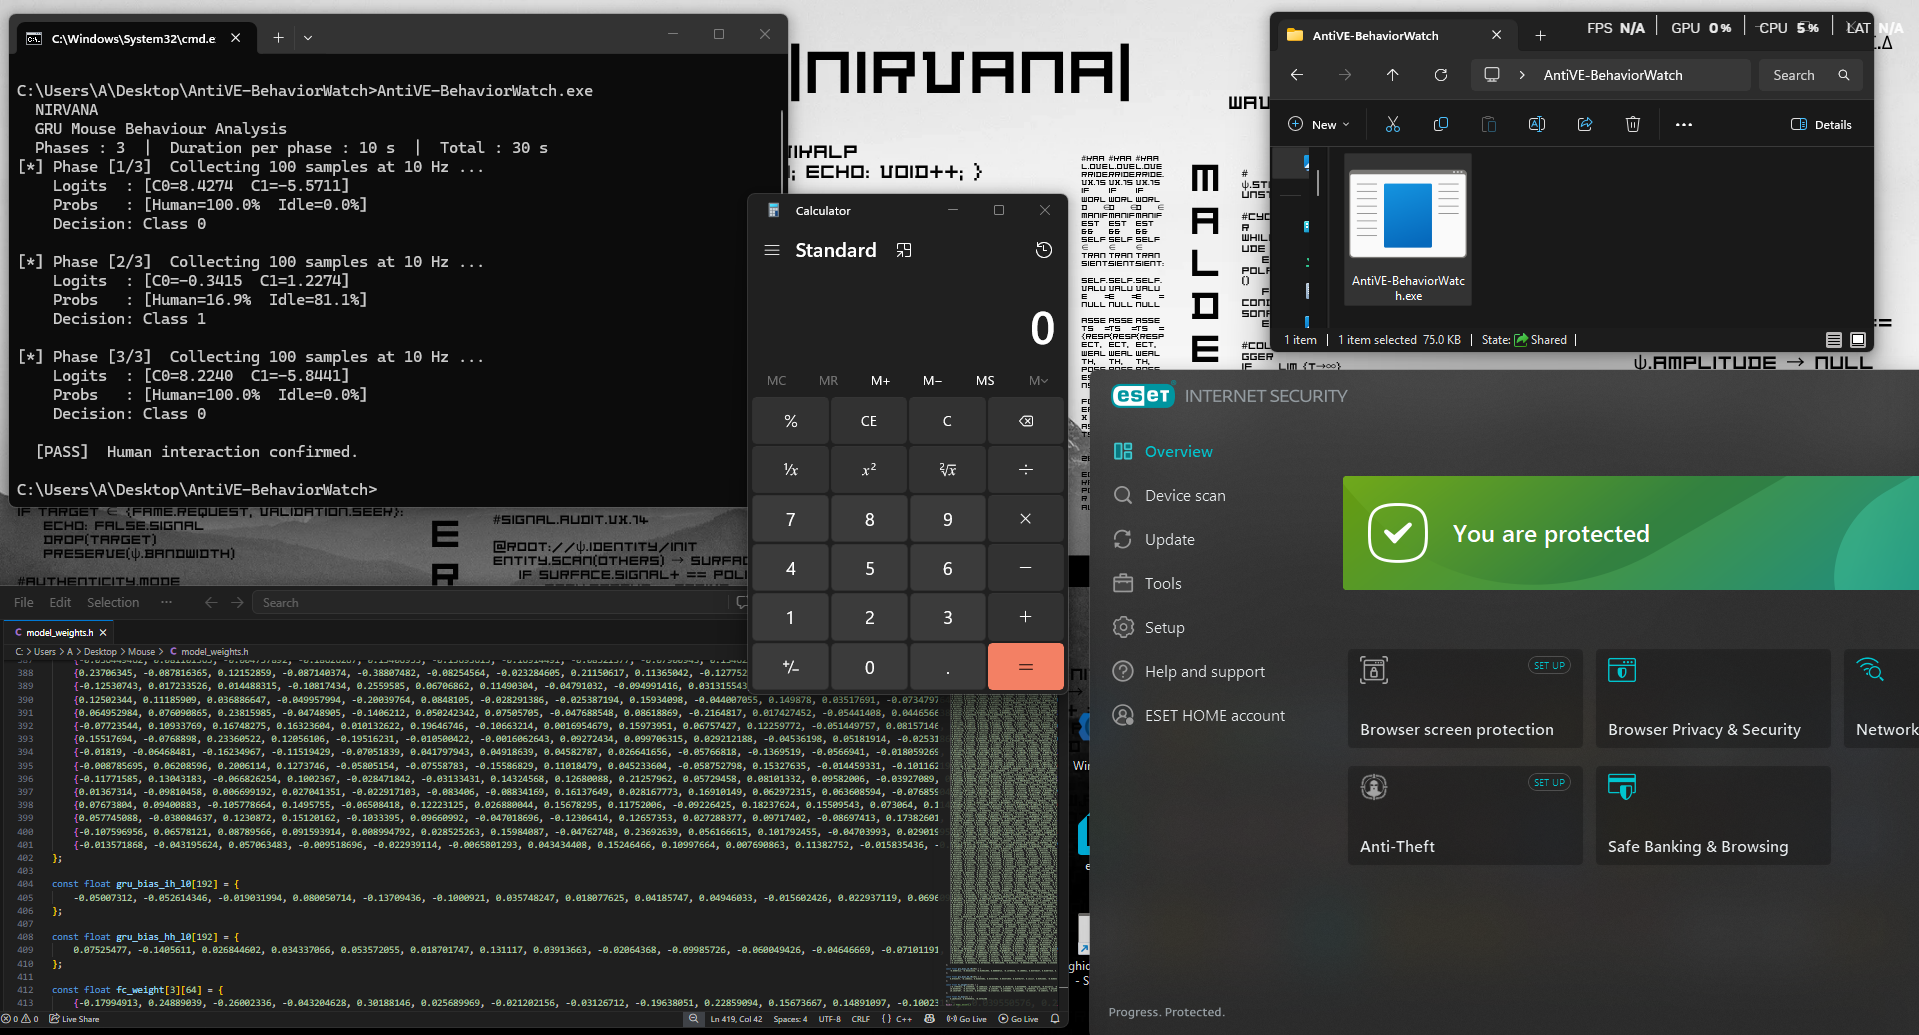 nirvanaon/antive-behaviorwatch
마우스 움직임 분석을 통한 실시간 인간 행동 검증을 위해 내장된 GRU 신경망으로, Windows에서 자동화된 분석 시스템, 샌드박스 및 에뮬레이션 환경을 탐지합니다.
 ryandamour/crlfmap
CRLFMap은 HTTP 스플리팅 취약점을 찾는 도구입니다.
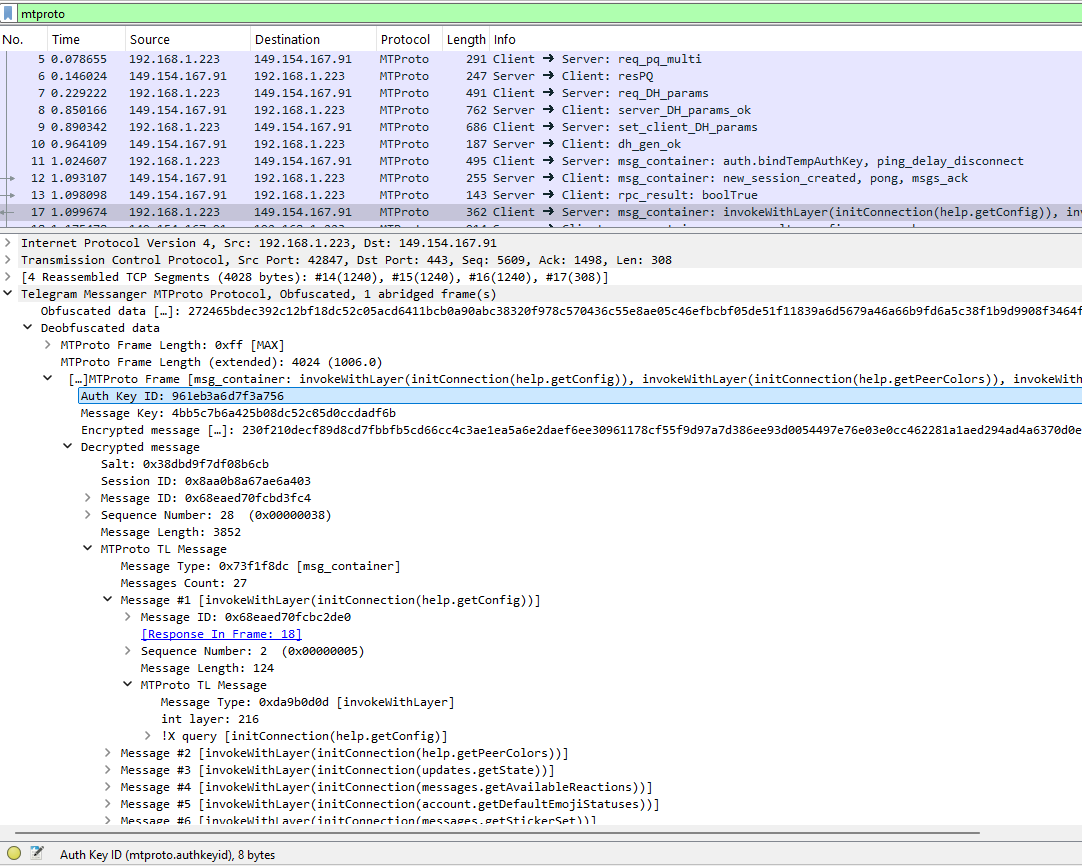 tomer8007/mtproto-dissector
Wireshark 플러그인 - Telegram 프로토콜 분석용
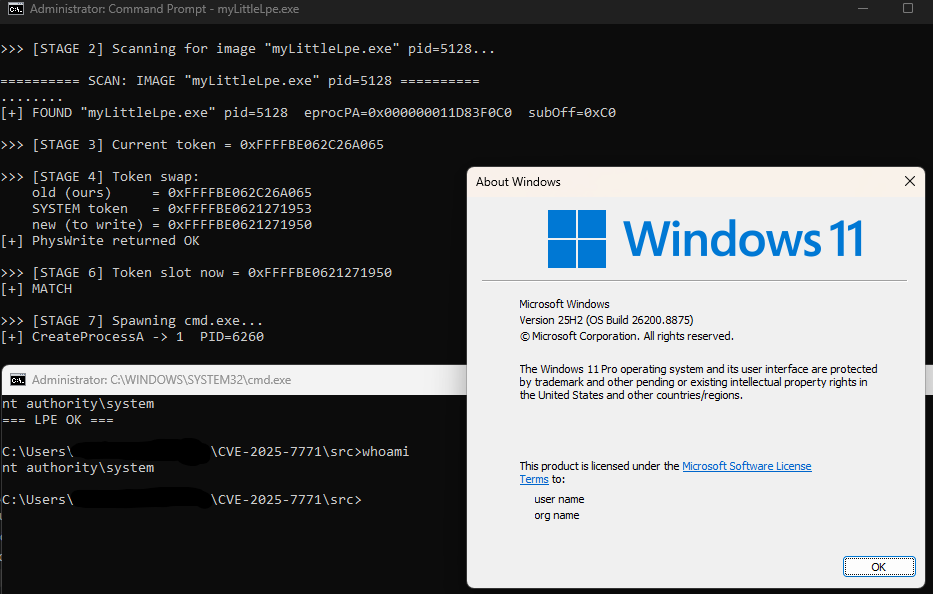 enessakircolak/cve-2025-7771
ThrottleStop.sys 임의 물리 메모리 읽기/쓰기