#1
 imgp3dev/drmitm
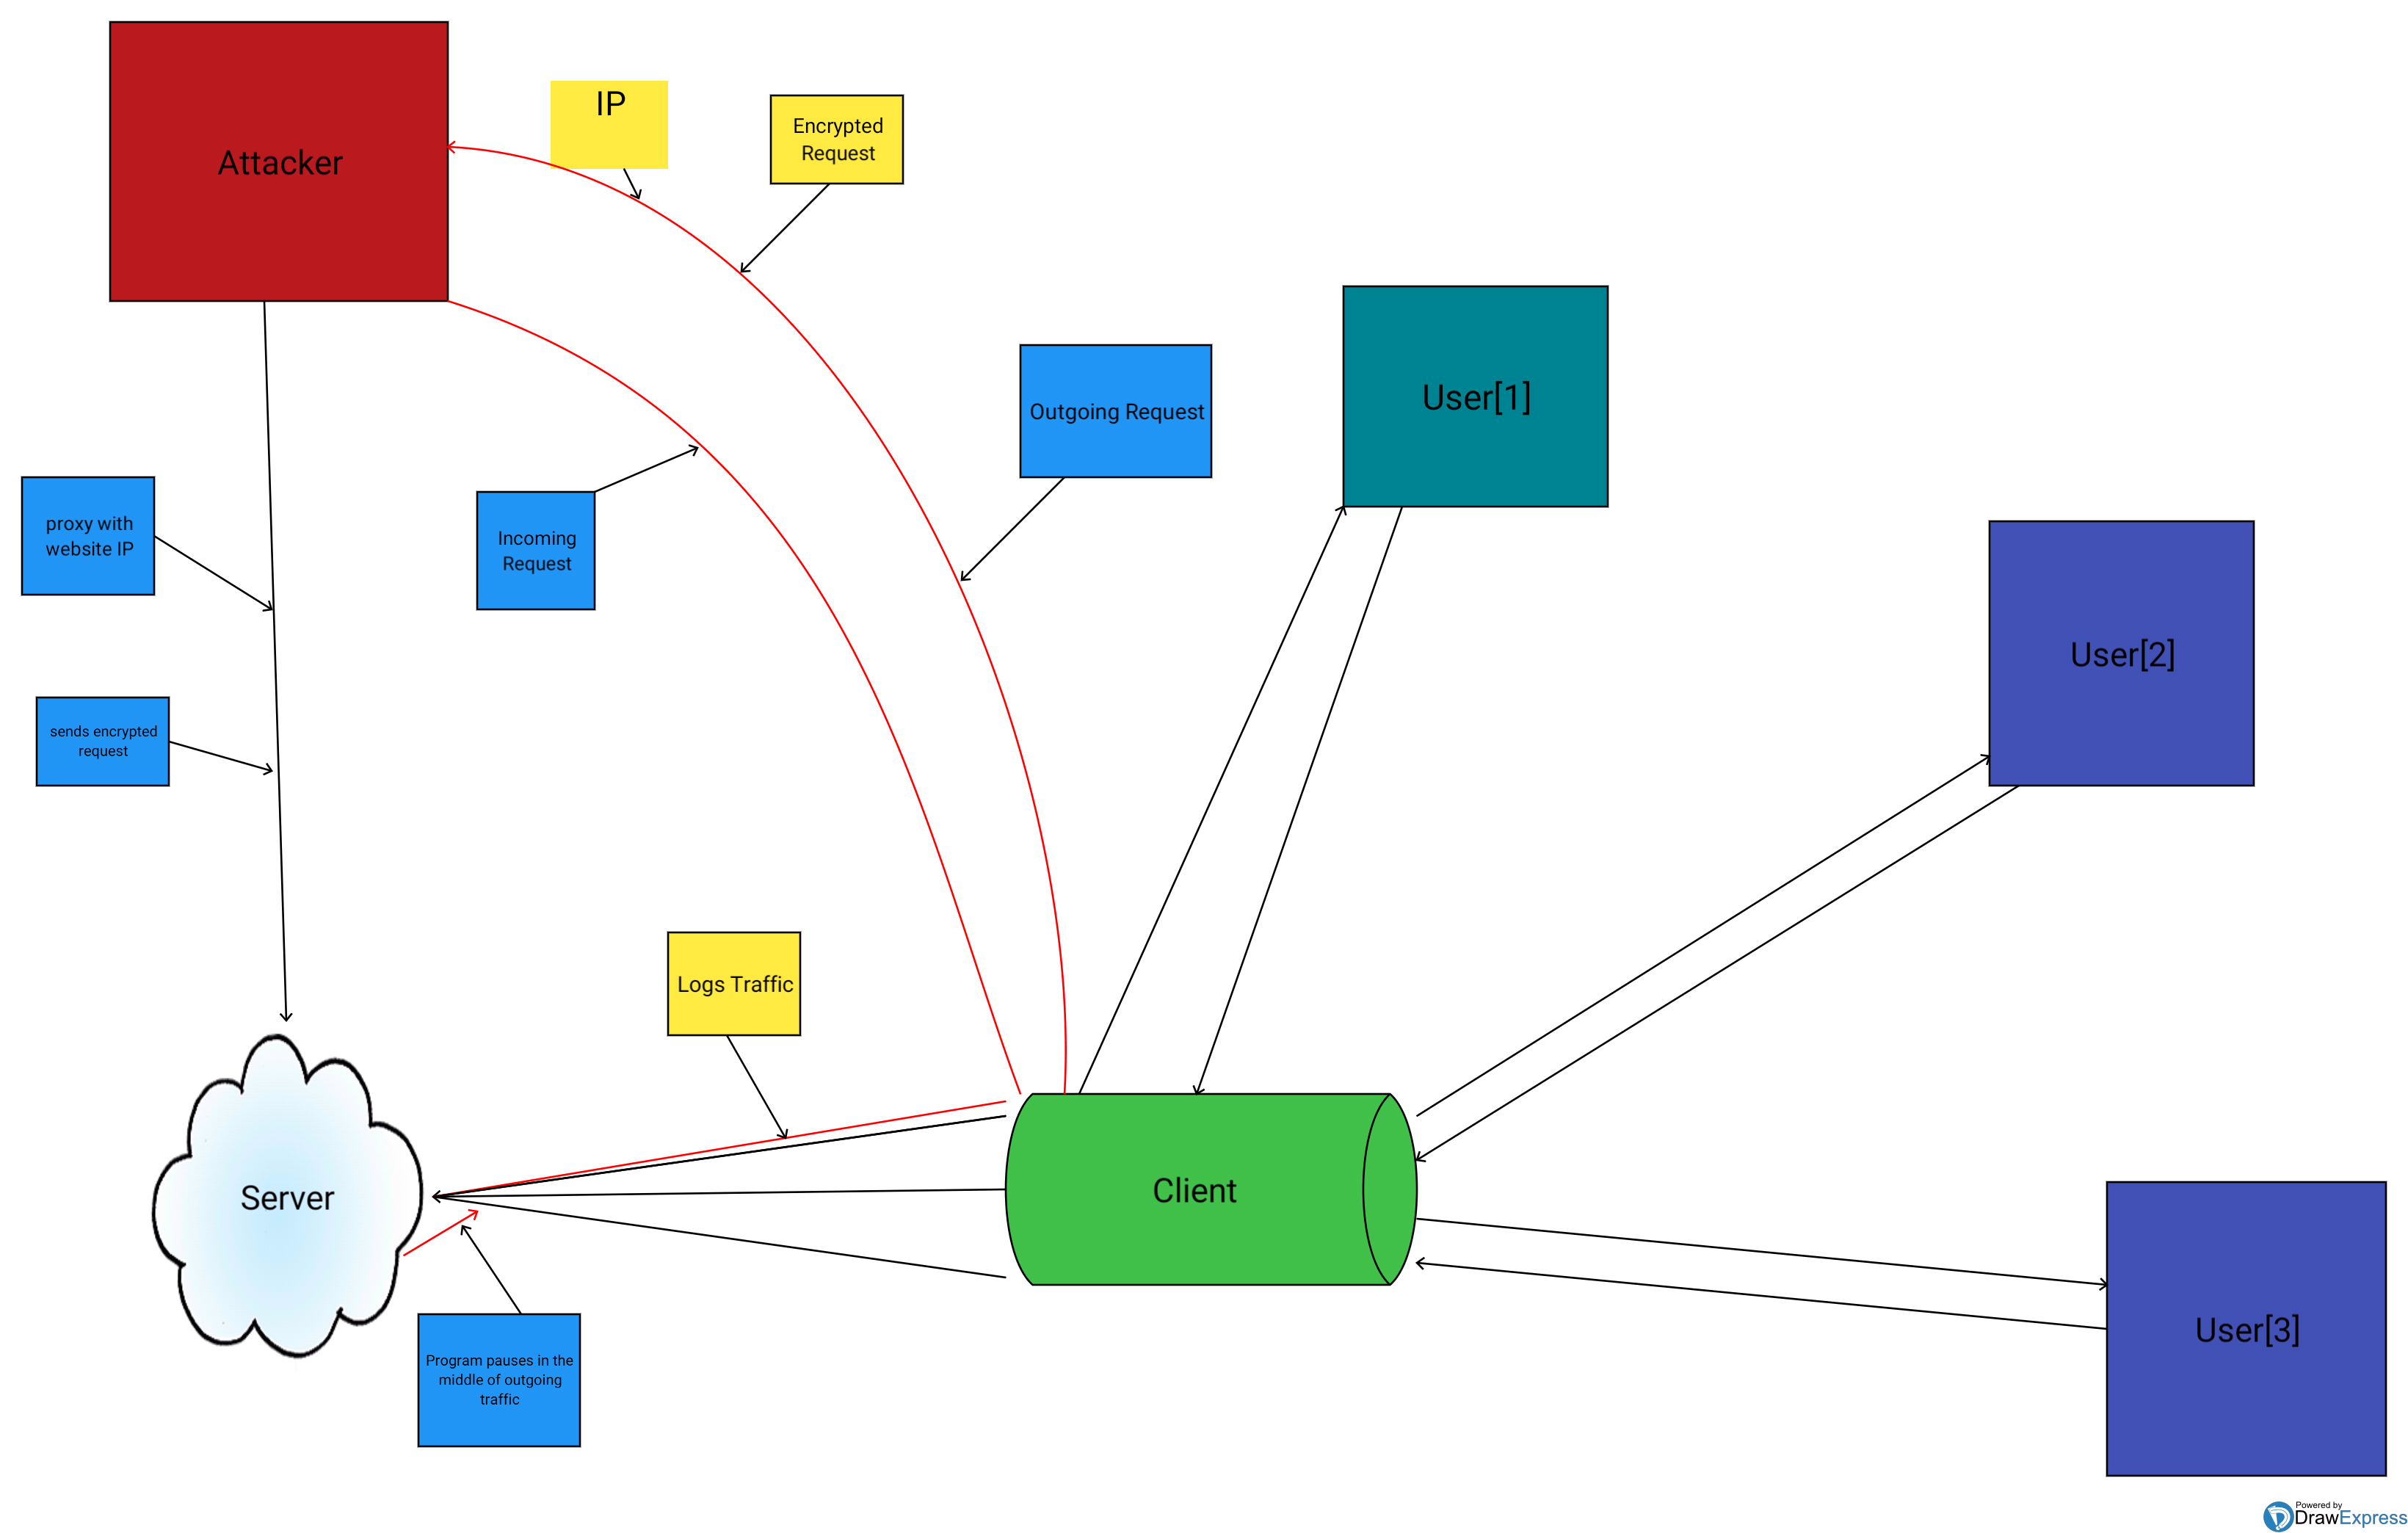
DrMITM은 웹사이트의 모든 트래픽을 전역적으로 기록하도록 설계된 프로그램입니다.
 nccgroup/shouganaiyo-loader
shouganaiyo-loader는 JVM이 에이전트 연결 API를 비활성화했는지 여부와 관계없이 Java 프로세스가 Java/JVMTI 에이전트를 로드하도록 강제하는 크로스 플랫폼 Frida 기반 Node.js 명령줄 도구입니다.
 zcyberseclab/zscan
빠르고 사용자 정의 가능한 서비스 탐지 도구로, 유연한 핑거프린트 시스템을 기반으로 합니다. 인프라 전반의 서비스, API 및 네트워크 구성을 식별하는 데 도움을 줍니다.
 efchatz/quic-attacks
주요 QUIC 지원 서버를 대상으로 CVE-2022-30591 악용, 플러딩, slowloris 기법을 포함한 QUIC 프로토콜 공격을 시연하는 교육용 스크립트입니다.
 nu11secur1ty/iis-backdoor
숨겨진 ISAPI 필터를 사용하는 은밀한 IIS 백도어로, 사용자 정의 HTTP 헤더를 통해 지속적인 원격 액세스, 데이터 유출, 그리고 즉석 익스플로잇 주입을 제공합니다.
 corelight/ripple20
A Treck TCP/IP 스택의 "Ripple20" 취약점을 수동 탐지하기 위한 Zeek 패키지입니다.
 ciprianster/osips
디렉토리의 모든 텍스트 파일에서 유효한 모든 IP 주소를 수집하고, Whois 데이터베이스, TOR 릴레이 및 위치와 대조하여 확인하는 Python 스크립트입니다.
 cappricio-securities/ghostrecon
gh0str3con은 올인원 클라우드 기반 웹 리콘 도구입니다.
 nccgroup/cecster
HDMI CEC(Consumer Electronics Control) 및 HEC(HDMI Ethernet Channel) 프로토콜에 대해 보안 테스트를 수행하는 GUI 기반 도구.
 sys-dissect/jiopc-architecture-whitepaper
JioPC 클라우드 VDI 아키텍처를 분석한 기술 백서로, 하드웨어 사양, 세션 종료 메커니즘, 보안 한계를 다루며, 지속적인 개발을 위한 엔지니어링 우회 방법을 포함합니다.
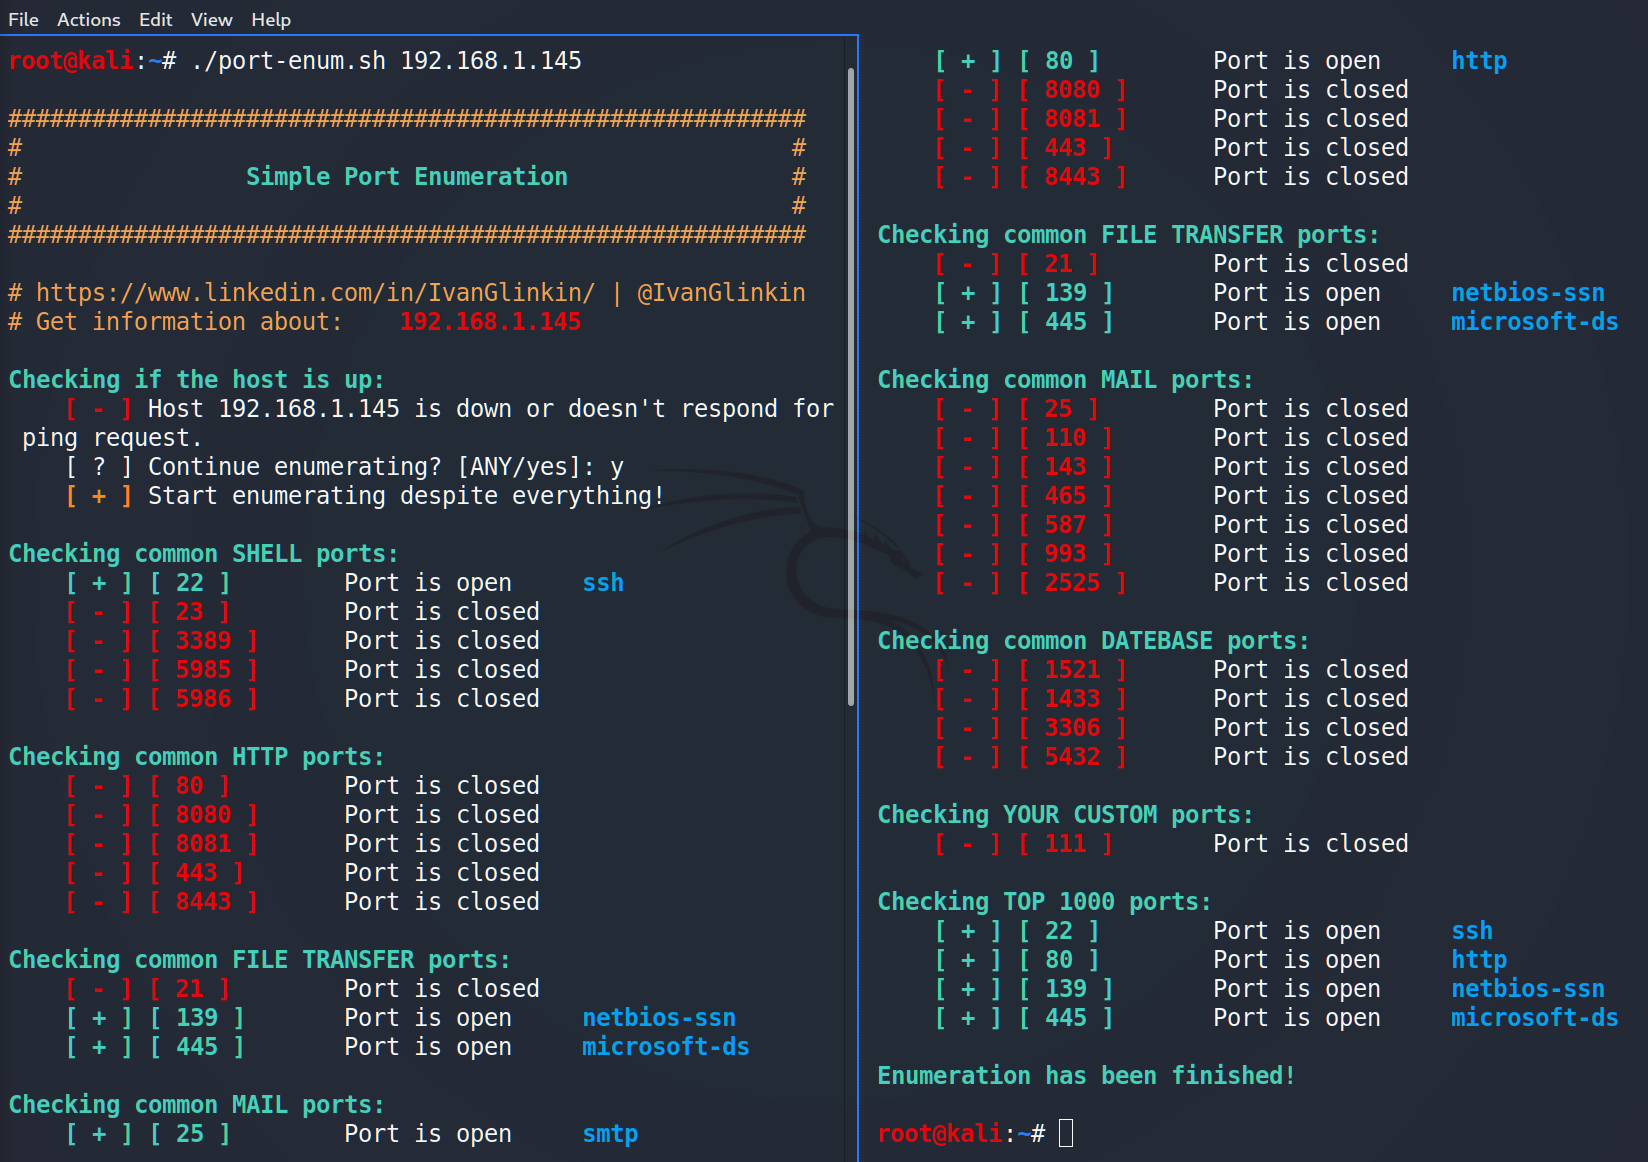 ivanglinkin/port-enumeration
NMap을 사용할 수 없는 상황에 직면한 적이 있나요? 예를 들어 권한이 없는 사용자로 리버스 쉘을 획득했는데 유용한 도구가 미리 설치되어 있지 않은 경우가 있죠? 이 스크립트는 아무것도 없는 상태에서 네트워크를 스캔할 수 있도록 도와주는 작은 스크립트입니다.
 d4vinci/ssh-honeypot
Python으로 기본 SSH 허니팟 만들기
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - 에이전트
 kismetwireless/kismet-docs
# Kismet 문서 저장소 Kismet(무선 네트워크 탐지기, 스니퍼, 침입 탐지 시스템)에 대한 문서 저장소입니다. Wi-Fi, Bluetooth, 소프트웨어 정의 라디오 모니터링을 위한 가이드, 구성 참조, 사용 예제를 포함합니다.
 robertdavis1/pix-c2
Ping 데이터 유출 명령 및 제어 (PiX-C2)