
 #1

 secforce/sharpwhispers
SysWhispers2의 C# 포팅 버전입니다. SharpASM을 사용하여 시스템 콜 스텁 실행을 위한 코드 케이브를 찾습니다.
 mahdamin/esp-idf-injection-ng
ESP-IDF v5+/v6+에서 단일 명령 `objcopy --weaken-symbol` 패치를 통한 원시 802.11 프레임 주입. `esp_wifi_80211_tx()`를 통해 인증(SAE Commit), Deauth, Reassoc, Disassoc 및 제어…
 carmaa/nacker
Nacker는 유선 LAN에서 802.1x 네트워크 접근 제어(NAC)를 우회하기 위한 도구입니다. Nacker는 서브넷에서 802.1x 설정이 불가능한 호스트를 찾아내고 해당 호스트의 MAC 주소를 스푸핑하여 스위치에 인증된 것처럼 보이게 해 줍니다.
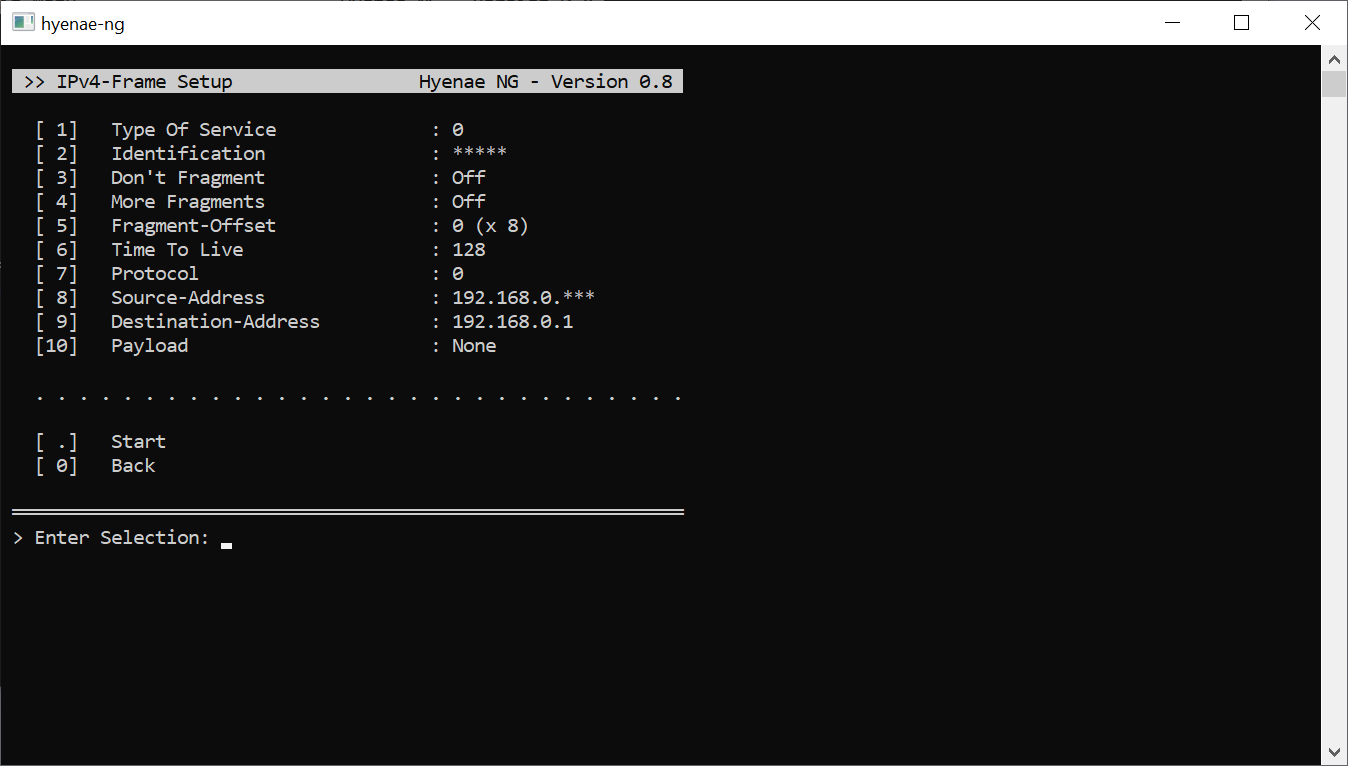 r-richter/hyenae-ng
크로스 플랫폼 네트워크 패킷 생성기로, 전체 계층 스푸핑, 패턴 기반 주소 무작위화, 플러드 탐지 회피 기능을 통해 스트레스 테스트 및 침투 테스트 시나리오에 사용됩니다.
 projectdiscovery/tinydns
초소형 임베디드 DNS 서버
 venkatkrishna07/mkdev
신뢰할 수 있는 localhost HTTPS — 로컬 CA, /etc/hosts, mDNS LAN 공유, 리버스 프록시. https://name.local → localhost:port로 매핑합니다.
 adamlaurie/hdmi-sniff
HDMI DDC(I2C) 트래픽 스니핑
 mister-iks/pcybox-attackgraph
공격이 인프라를 통과하는 모습을 지켜보고 방어가 작동하는지 확인할 수 있도록, 시뮬레이션된 인프라를 구축하는 오픈 소스 브라우저 랩.
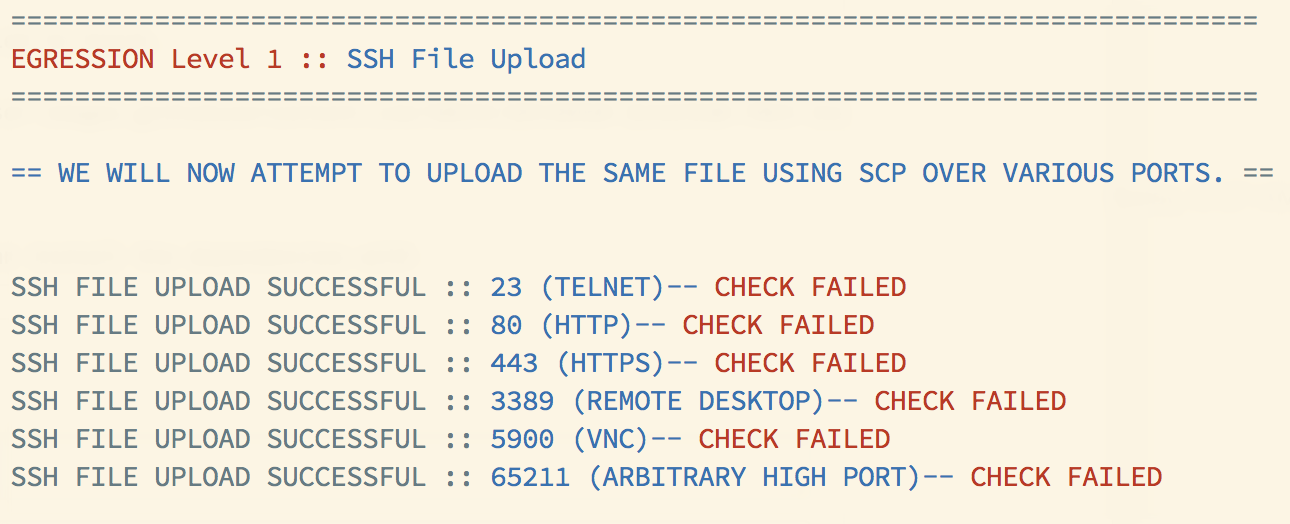 danielmiessler/egression
네트워크의 이그레스 제어를 다양한 성공 및 실패 수준으로 테스트하세요.

 duhirsch/moveedr
로컬 관리자 권한으로 EDR을 영구적으로 비활성화
 bc-security/ironsharppack
IronSharpPack은 AMSI 우회를 실행한 다음 C# 프로젝트를 리플렉티브 로드하는 IronPython 스크립트에 포함된 인기 있는 C# 프로젝트들의 저장소입니다.
 gen0sec/jailer
Jailer는 Linux를 위한 강제 접근 제어(MAC)를 제공하는 eBPF 기반 프로세스 격리 시스템입니다. BPF task_storage 맵을 사용하여 프로세스를 추적하고 파일 액세스, 네트워크 작업 및 프로세스 실행에 대한 역할 기반 정책을 적용합니다.
 reddyyz/astsu
Python 3과 scapy를 사용하여 개발된 네트워크 스캐너 도구입니다.
 division-36/z-jail
네임스페이스, pivot_root, seccomp-bpf, capability 드롭 및 증거 기반 평결 엔진(Truthimatics Public Version)을 결합하여 안전하고 감사 가능한 코드 실행을 제공하는 가볍고 다층적인 Linux 샌드박스입니다.
 peterpt/eternal_check
IP 취약점 검사 - Eternal Blue, Romance, Synergy, Champion, Erraticgopher & Eagerlever 대상









