#1

 pilot-protocol/pilotprotocol
오버레이 네트워크 프로토콜로, AI 에이전트에 영구 주소, 인증된 암호화 터널, UDP 기반 신뢰 모델을 제공합니다. NAT 트래버설, 피어투피어 메시징, Node.js, Python 및 Swift용 SDK를 포함합니다.
 stealth/fraud-bridge
검열을 우회하기 위한 ICMP, DNS 및 NTP 터널링 도구로, HMAC 무결성 보호와 제한된 네트워크에서 효율적인 웹 세션을 위한 MSS 클램핑을 제공합니다.
 leviathan36/trigmap
Nmap을 위한 래퍼로, 네트워크 스캔을 빠르게 실행할 수 있습니다.
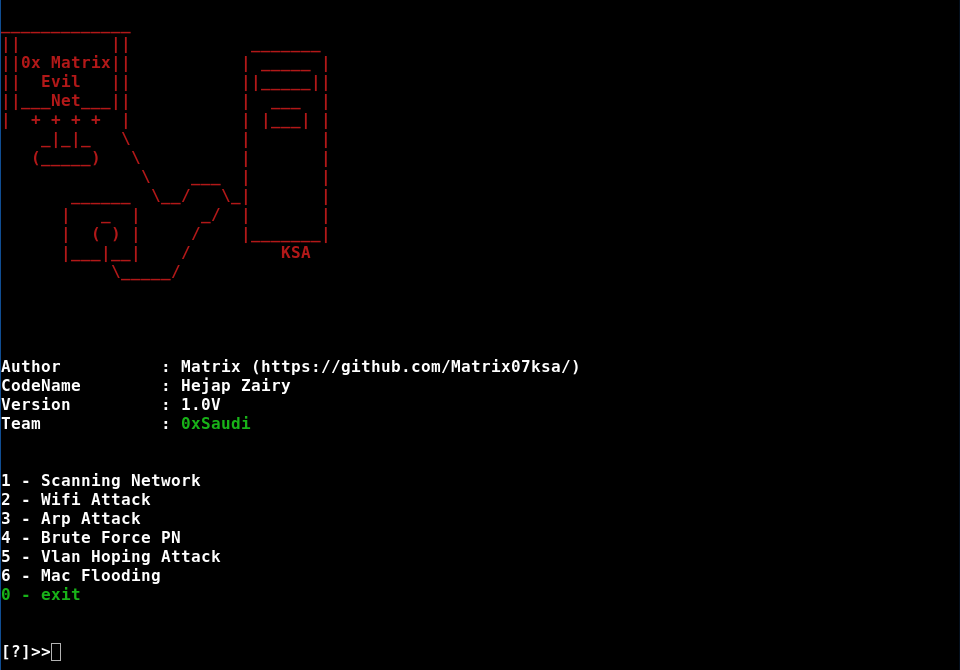 matrix07ksa/evilnet
네트워크 공격 wifi 공격 vlan 공격 arp 공격 Mac Attack 공격 공개 등../
 s12cybersecurity/hyperloader
하이퍼바이저 격리 셸코드 실행 환경. 호스트 프로세스 메모리를 게스트 vCPU에 매핑하고, DLL 실행 폴트를 가로채며, API 호출을 호스트로 프록시하며, Stardust PIC 셸코드와 호환됩니다.

 galkan/flashlight
모의 침투 테스터(Pentester)는 정보 수집 단계에서 너무 많은 시간을 소비합니다. Flashlight(Fener)는 네트워크/포트 스캔과 대상 네트워크에 대한 정보를 신속하게 수집하는 서비스를 제공합니다. 따라서 Flashlight는 침투 테스트 중…
 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
이 획기적인 NtQueueApcThreadEx 사용 방식은 ApcRoutine 및 SystemArgument[0-3] 매개변수를 악용하고 임의의 pop r32; ret 가젯을 전달함으로써 은밀한 코드 주입에 사용될 수 있습니다.
 faisal-p27/wareed-dns-c2
DNS 전용 C2(명령 및 제어) 프레임워크로, Windows 에이전트, 페이로드 생성, 원격 셸 실행, 셸코드 주입, 그리고 은밀한 작전을 위한 SOCKS5 프록시 지원을 포함합니다.
 mspicer/pcapinator
tshark를 사용하여 많은 pcap 파일을 처리하는 도구
 d00movenok/htmlsmuggler
✉️ HTML Smuggling generator&obfuscator (레드팀 운영을 위한)
 infosecn1nja/veiltransfer
VeilTransfer는 탐지 기능을 테스트하고 강화하기 위해 설계된 데이터 유출 유틸리티입니다. 이 도구는 고급 위협 행위자가 사용하는 실제 데이터 유출 기법을 시뮬레이션하여, 조직이 보안 태세를 평가하고 개선할 수 있도록 지원합니다.
 alperenugurlu/network_assessment
Wireshark 또는 TCPdump를 사용하면, 모니터링하는 네트워크에서 기록한 네트워크 트래픽에 유해한 활동이 있는지 확인할 수 있습니다.
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
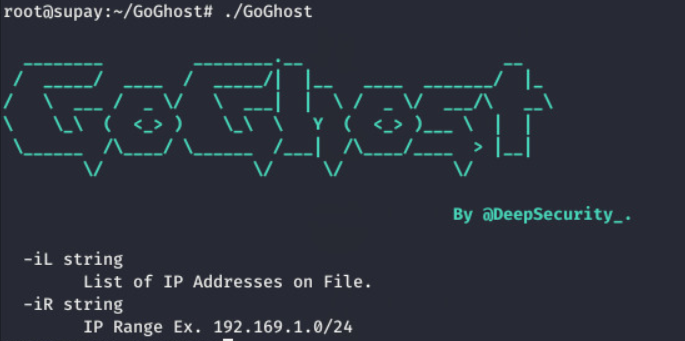 deepsecurity-pe/goghost
대량 SMBGhost 스캔을 위한 고성능, 경량, 휴대용 오픈 소스 도구
 bishopfox/imperva_gzip_waf_bypass
Imperva Cloud WAF 우회를 위한 익스플로잇으로, gzip Content-Encoding 헤더를 사용하여 HTTP POST 요청의 WAF 규칙을 회피합니다. 탐지 스크립트와 수동 테스트 절차를 포함합니다.