
 #1
Tools for analyzing, monitoring, and securing network infrastructure and protocols.
Kitploit 추천
 calligraf0/cve-2024-0311
CVE-2024-0311에 대한 개념 증명 익스플로잇으로, 프로세스 인젝션과 명명된 파이프 조작을 통해 Skyhigh Client Proxy 정책을 우회하며, AV/EDR 제한을 회피하기 위한 맞춤형 셸코드를 포함합니다.
 vulncheck-oss/cisco-ios-xe-implant-scanner
Cisco IOS XE 시스템에 이식된(implanted) 침해 여부를 탐지하는 Go 기반 스캐너로, 조작된 HTTP 요청을 전송하여 침해된 디바이스와 취약한 버전을 식별합니다.
 p33d/cve-2024-23113
CVE-2024-23113을 탐지하는 Python 스크립트로, FortiGate FGFM 서비스(TCP/541)의 포맷 문자열 취약점을 SSL 연결과 조작된 페이로드를 사용하여 메모리 손상을 유발합니다.
 nbaertsch/nimvoke
Indirect syscalls + DInvoke를 간단하게.
 corelight/cve-2022-22954
CVE-2022-22954 익스플로잇 시도를 탐지하는 Zeek 패키지로, 익스플로잇 URI와 공격자 응답 데이터를 기록하여 사고 대응 및 네트워크 보안 모니터링을 지원합니다.
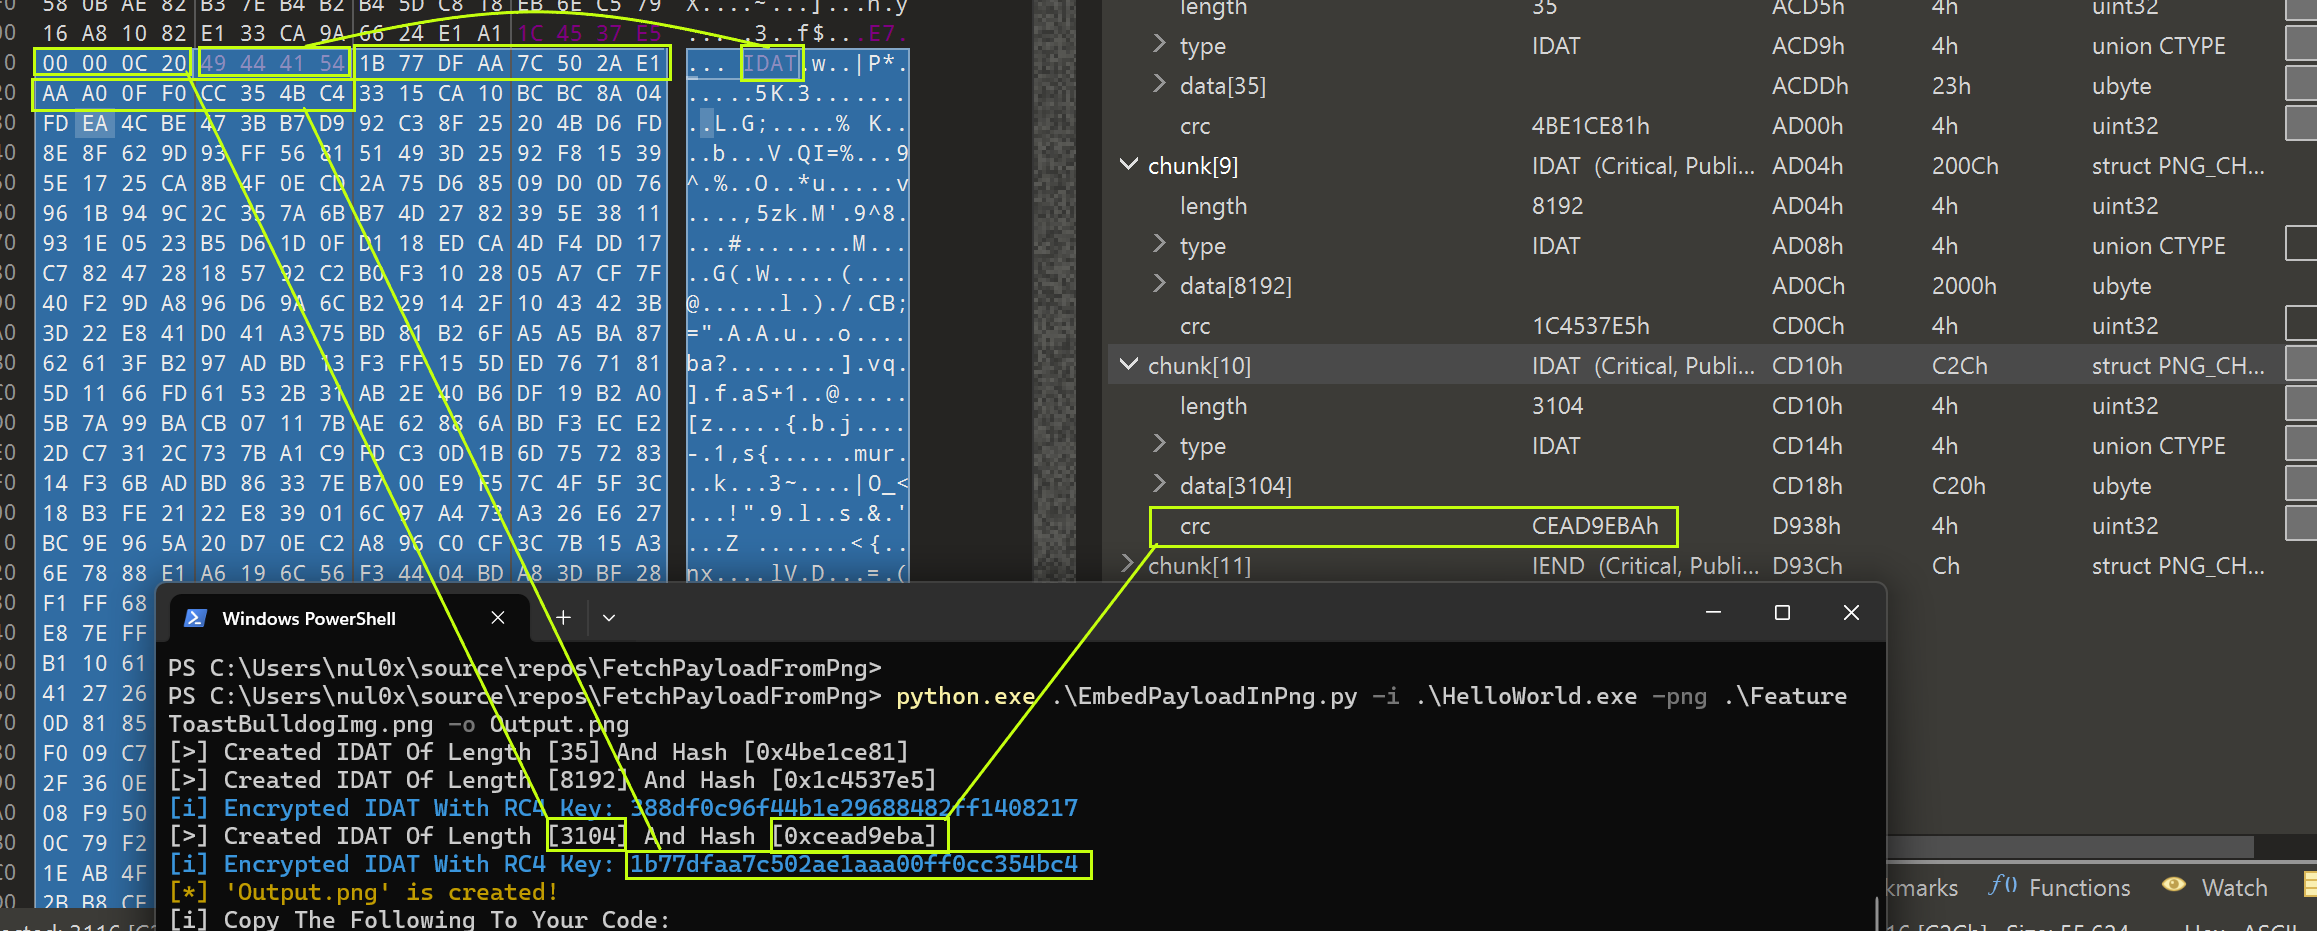 maldev-academy/embedpayloadinpng
PNG 파일 내부에 페이로드를 삽입합니다
 syssec-kaist/ltesniffer
오픈소스 LTE 하향링크/상향링크 도청기
 fortra/no-consolation
관리되지 않는 PE를 인라인으로 실행하는 BOF
 thewover/donut
x86, x64, 또는 AMD64+x86 포지션 독립적 셸코드를 생성하여, 메모리에서 .NET 어셈블리, PE 파일 및 기타 Windows 페이로드를 로드하고 매개변수와 함께 실행합니다.
 jaksi/sshesame
간편하게 설정하고 사용할 수 있는 SSH 허니팟으로, 누구든 접속할 수 있게 해주고 그들의 활동을 기록하는 가짜 SSH 서버
 corelight/zeek-cve-enrichment
Zeek 스크립트와 Python 유틸리티로, 네트워크 보안 모니터링 로그에 CVE 식별자를 추가하여 위협 인텔리전스 및 취약점 상관 분석을 개선합니다.
 projectdiscovery/naabu-action
신뢰성과 단순성에 중점을 둔 Go로 작성된 빠른 포트 스캐너입니다.
 uthrasri/openssl_v.1.1.1g
TLS/SSL 프로토콜과 암호화, 복호화, 인증서 관리 및 안전한 통신을 위한 완전한 강도의 암호화 라이브러리를 구현하는 강력한 오픈소스 툴킷
 l-urk/cve-2024-6387
regreSSHion 익스플로잇을 위한 개념 증명 파이썬 스크립트.
 gianlu111/cups-cve-2024-47176
CVE-2024-47176 취약점을 탐지하기 위해 설계된 대규모 스캐너로, CUPS(Common Unix Printing System)를 실행하는 시스템 전반을 대상으로 합니다.
 nestyf/ssh_enum_cve-2018-15473
OpenSSH 2.3 ~ 7.7을 대상으로 하는 SSH 사용자 이름 열거 취약점 (CVE-2018-15473)입니다. Paramiko 라이브러리를 사용하는 Python 스크립트를 통해 개별적으로 또는 단어 목록에서 유효한 사용자를 열거합니다.
 fazilbaig1/cve_2023_38408_scanner
# CVE-2023-38408 스캐너 OpenSSH 9.3p2 미만 버전을 대상으로 하는 Python 기반 CVE-2023-38408 스캐너입니다. 네트워크 프로브를 통해 취약한 SSH 에이전트 포워딩 구성을 탐지합니다.
 corelight/cve-2021-31166
# CVE-2021-31166 HTTP 프로토콜 스택 취약점 탐지 규칙 (Suricata + Zeek) Windows IIS 서버를 대상으로 한 익스플로잇 시도에 대한 네트워크 수준 경고를 제공하는 CVE-2021-31166 HTTP 프로토콜 스택 취약점 탐지 규칙…








