#1
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
자동화 툴킷: CVE-2026-42945 (nginx의 중요 RCE)를 스캔, 익스플로잇 및 패치하기 위한 도구입니다. 네트워크 스캐너, 힙 스프레이 익스플로잇, HTML/JSON 보고 기능이 있는 배치 패처를 포함합니다.
 sc4rfurry/r4venzcl4w
파이썬으로 작성된 침투 테스터와 버그 헌터를 위한 모듈형 프레임워크
 vqkro/higernes
사용자 이름, 이메일, 도메인, IP, 전화번호, 해시를 대상으로 하는 Python 및 C++ 기반 수동형 OSINT 툴킷. 키도, 로그인도 필요 없습니다.
 vighnesh91/omnisec-hex
모바일 APK/IPA 트리아지, 클라이언트 측 DAST 퍼징, OSINT 디렉터리, 오프라인 AI 위협 스코어링, 네트워크 포트/CSP 감사를 위한 6개 모듈로 구성된 브라우저 로컬 보안 모노레포.
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
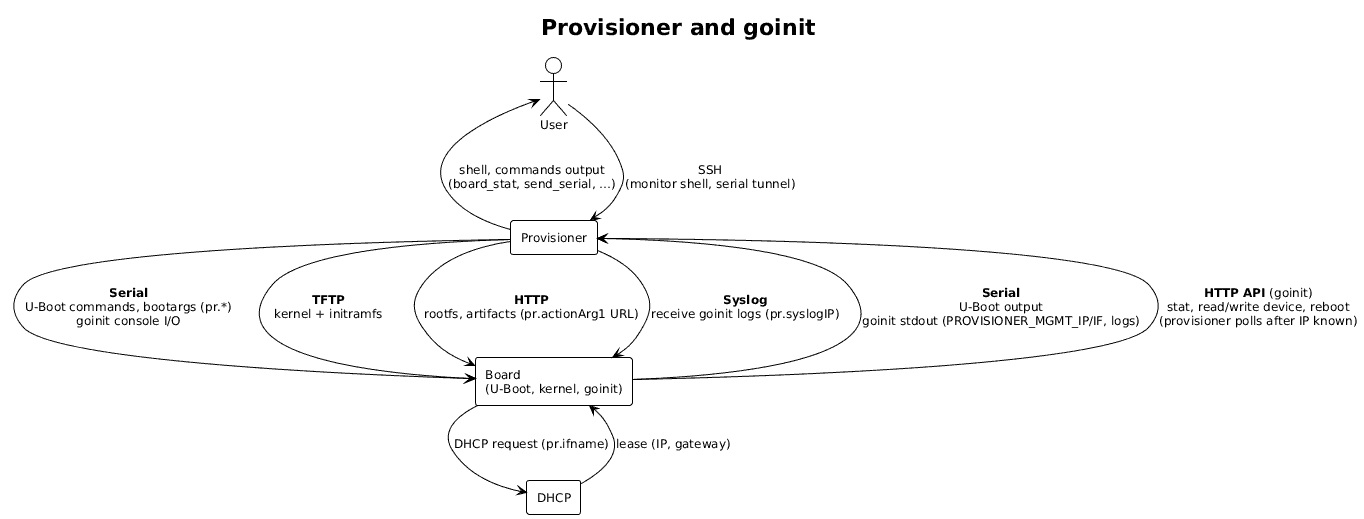 alessandrocarminati/provisioner
SBCs를 위한 프로비저닝 및 공유 시스템
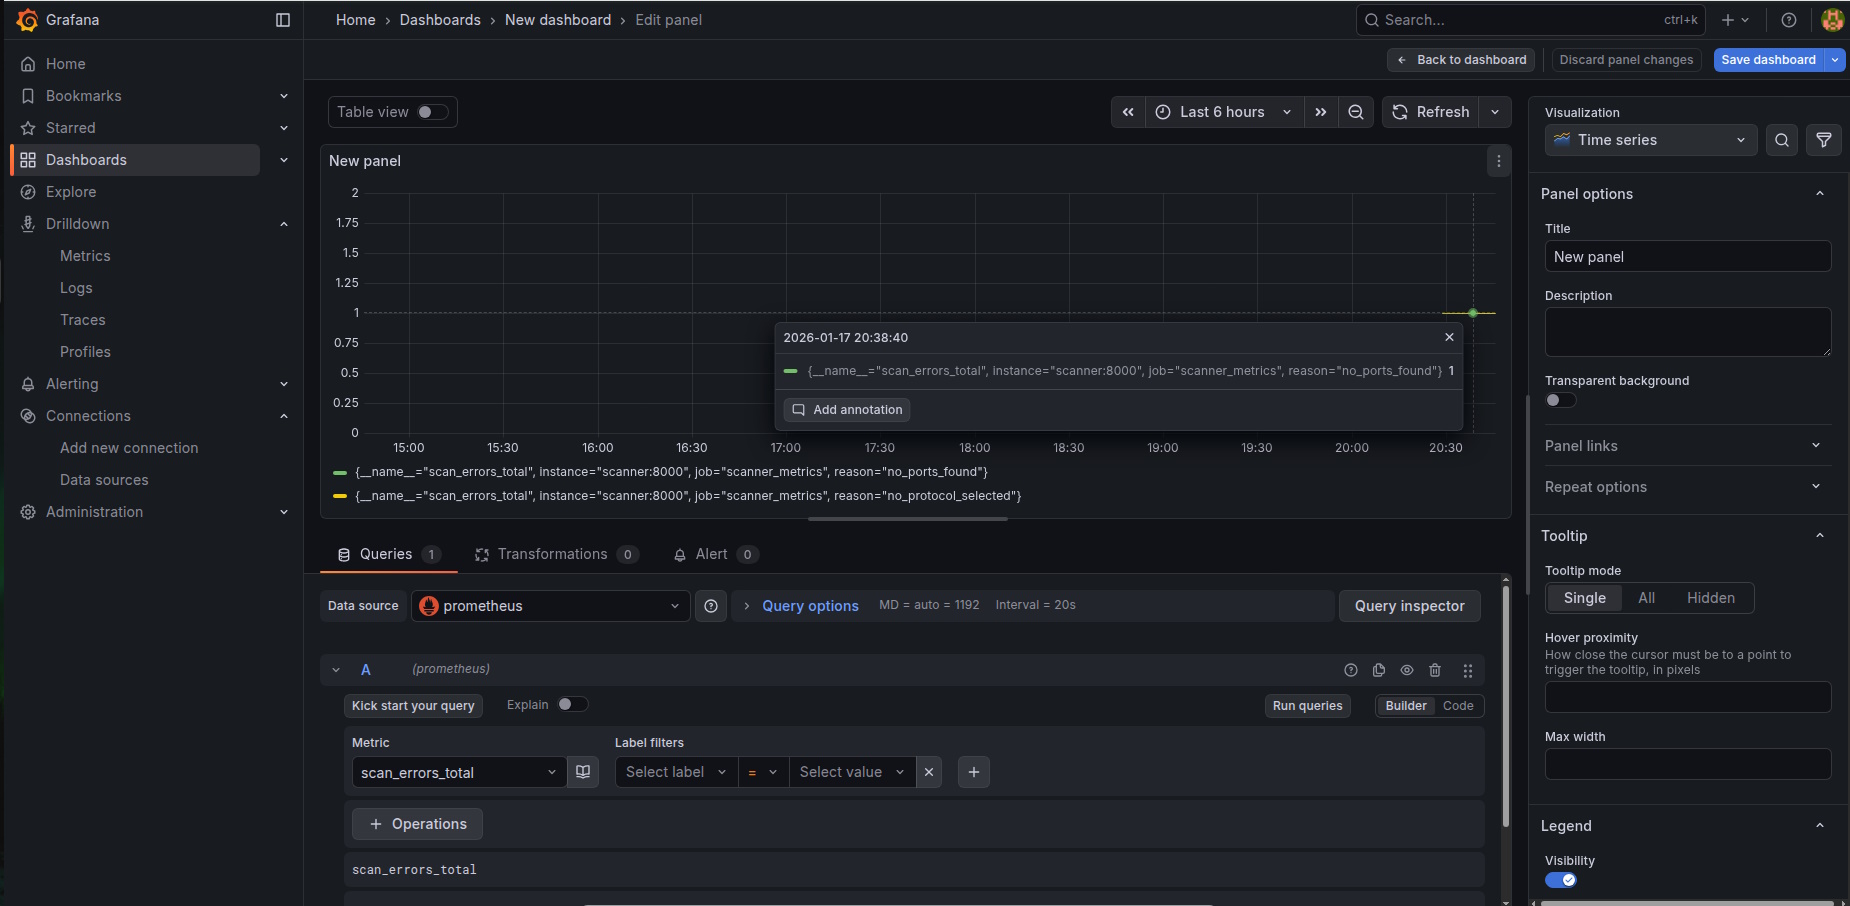 znakar/sharktooth
Docker 및 Prometheus + Grafana 통합을 지원하는 포트 스캐너. 멀티스레딩과 실시간 모니터링을 지원하는 네트워크 감사 도구.
 haruu77g/phantomprint
패시브 하이브리드 핑거프린팅 엔진 — 단일 패킷 전송 없이 호스트 식별
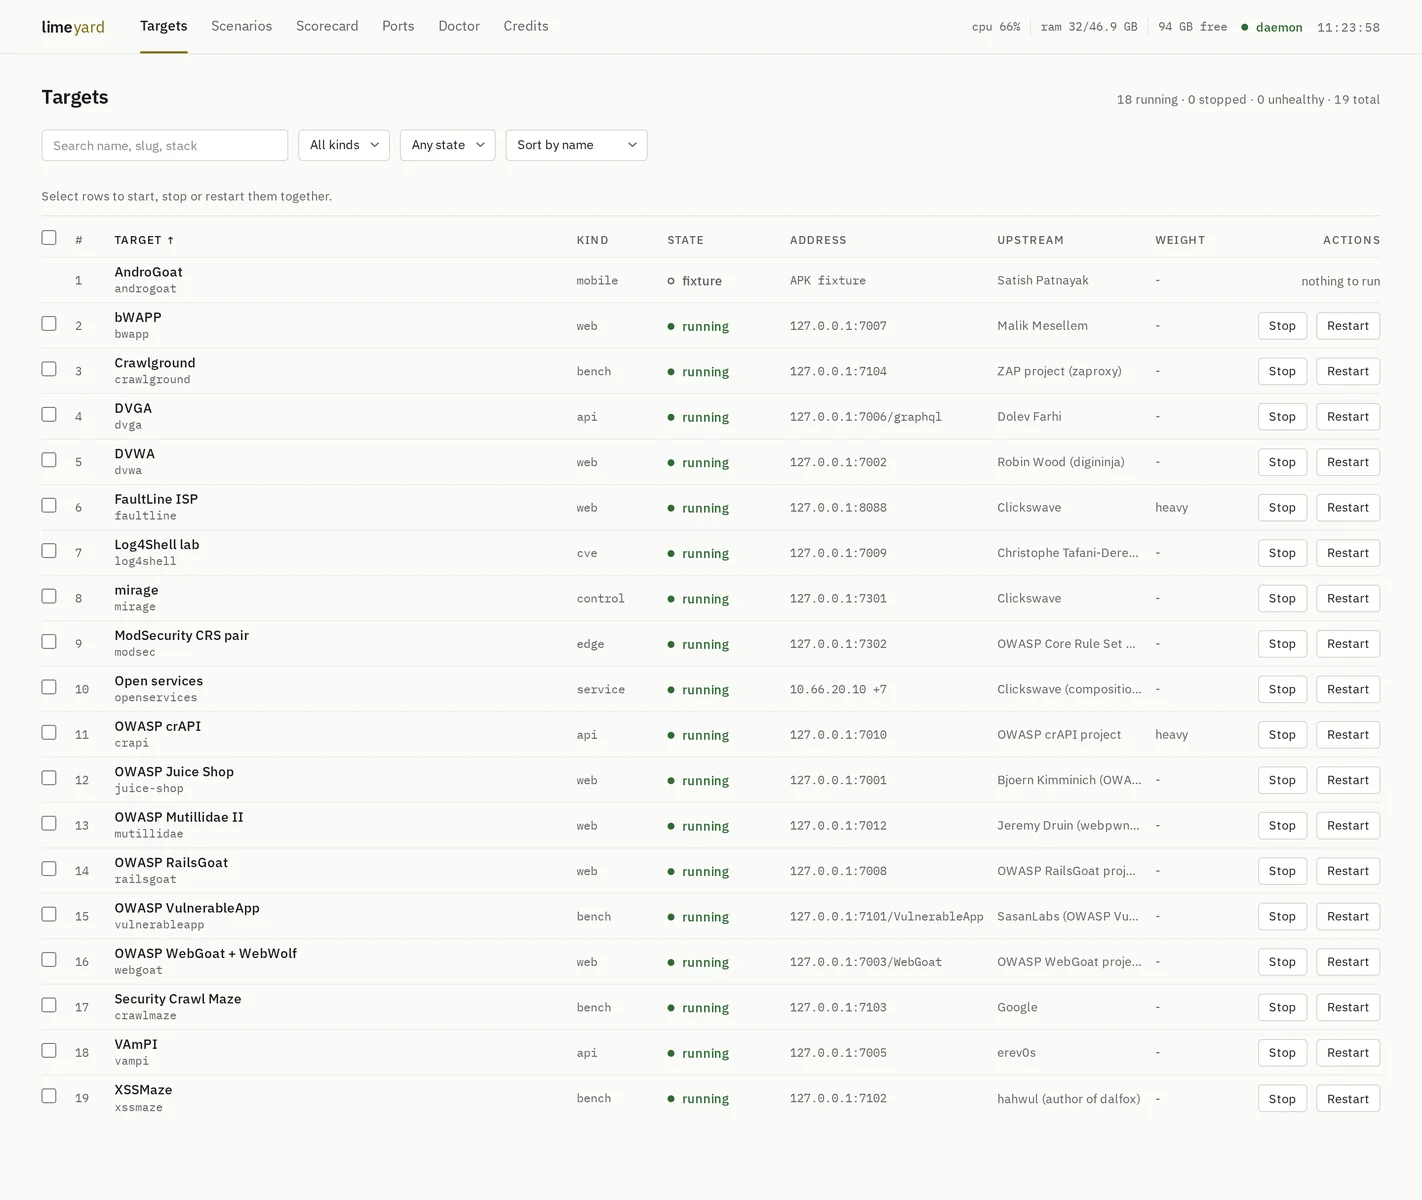 clickswave/limeyard
라우팅 가능한 DNS 환경과 대상별 기계 판독 가능 정답 키를 갖춘 의도적으로 취약한 Docker 실습 환경으로, 스캐너의 정밀도, 재현율, 범위를 로컬에서 채점합니다.
 lkarlslund/jugular
초고속 CUPS-browsed 스캐너 (CVE-2024-47176)
 antecursor/antecursor
네트워크 기반 정보 수집 및 공격을 위한 자율적이고 모듈식 시스템. 웹 인터페이스는 여기: https://antecursor.fr/ 자세한 정보는 여기: https://doc.antecursor.fr/
 sinakeshmiri/log4jscan
간단한 파이썬 스캐너로 네트워크가 CVE-2021-44228에 취약한지 확인하세요
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — MCP 기반 리눅스 커널 LPE 테스터
 darkrx1/rxscan
네트워크 정찰을 위한 Rust CLI: TCP/UDP 포트 탐색, 서비스 식별, DNS/TLS/HTTP 증거 수집, 그리고 상관 분석을 통한 공개 출처 사용자 이름 검색.
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC