#1
 thanhuutuan/telerik_cve-2019-18935
TelerikUI 취약점 스캐너 (CVE-2019-18935)
 nccgroup/fat-finger
finger를 통해 사용자를 열거하는 NMAP 스크립트
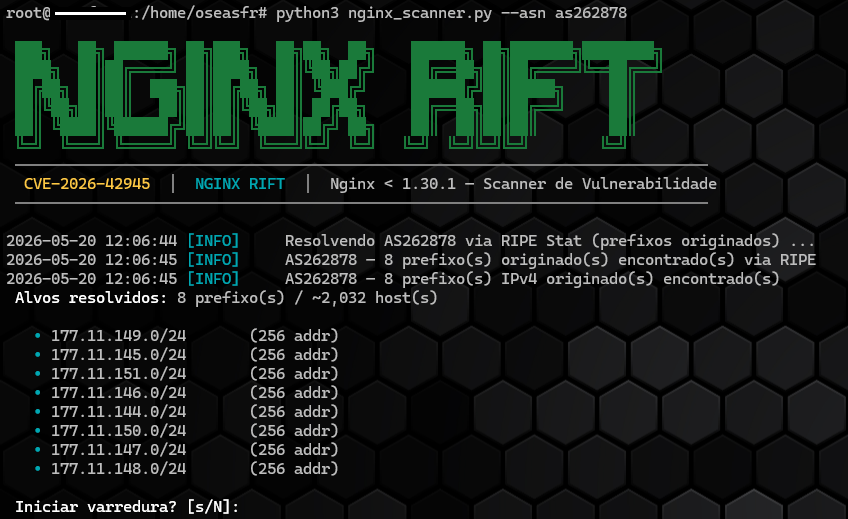 oseasfr/scanner_cve_2026-42945
CVE-2026-42945에 취약한 Nginx 인스턴스를 IP, CIDR 및 ASN에서 탐지하는 Python 스크립트.
 enenumxela/ps.sh
지정된 대상 호스트에 대한 포트 스캔을 자동화하는 bash 스크립트입니다. 스크립트의 목표는 스캔 시간을 줄이고, 스캔 효율성을 높이며, 워크플로우를 자동화하는 것입니다.
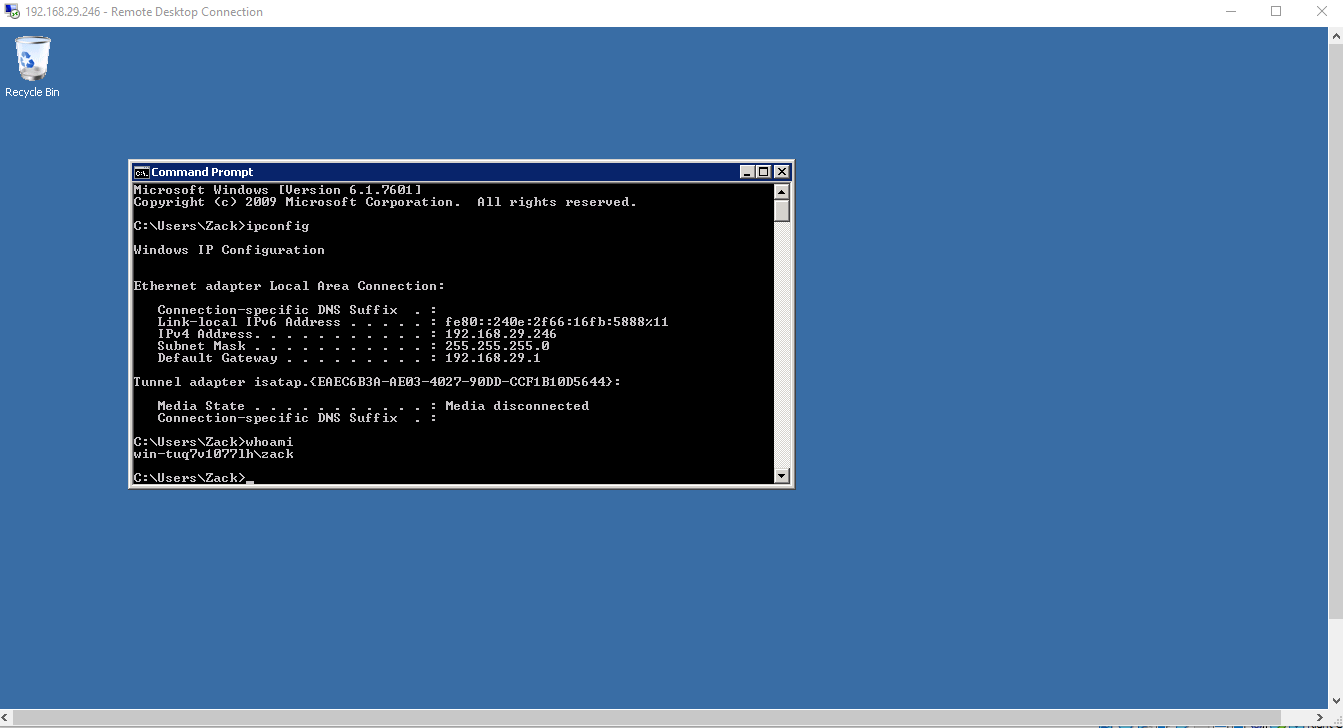 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Windows Server 2008 R2에서 MS17-010 EternalBlue 취약점을 악용하는 단계별 가이드로, 정찰, 익스플로잇, 사후 익스플로잇 및 패치 지침을 포함합니다.
 kevincrrl/evillimiter-ng
EvilLimiter 차세대: 대역폭 모니터링, 분석 및 제한
 projectdiscovery/dnsx-action
빠르고 다목적 DNS 툴킷으로, 여러 DNS 쿼리를 실행할 수 있습니다.
 jolovicdev/hayduk
그래픽 기반 공격 관리 콘솔 for Metasploit: 단일 Go 바이너리와 브라우저 UI로 제공되는 Armitage의 계보. 실시간 네트워크 토폴로지, 캠페인 워크플로우, Hail Mary, 세션, 보고서 내보내기, 팀 모드를 지원합니다.
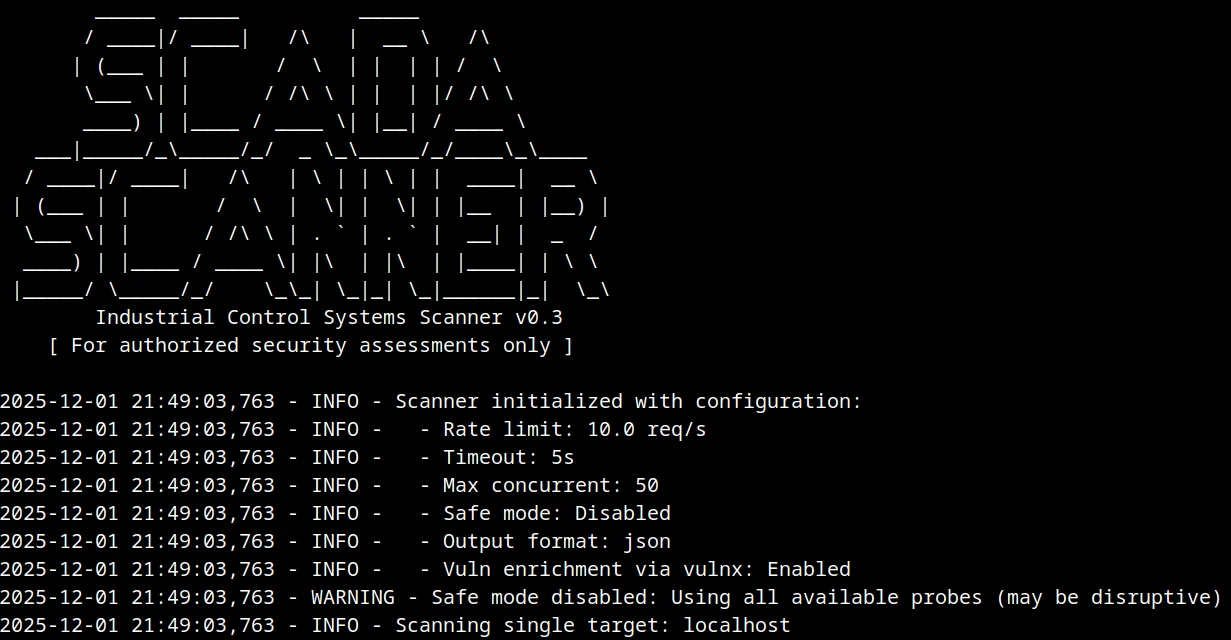 geeknik/scada-scanner
고성능 비동기 SCADA/ICS 스캐너
 qkaiser/awind-research
이 저장소는 Awindinc가 제조하고 여러 제조업체에 OEM 공급한 무선 프레젠테이션 장치에 대해 제가 수행한 연구와 관련된 흥미로운 자료들을 담고 있습니다.
 xcodeon1/ssh-killv2
탈옥된 iPhone을 대상으로 기본 비밀번호 'alpine'을 사용하는 SSH 브루트포스 도구로, 네트워크 스캔, 워드리스트 기반 크래킹, 파일 덤프 기능을 제공합니다.
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 corelight/zeek-spicy-ospf
Spicy 기반의 Zeek OSPF 패킷 분석기.
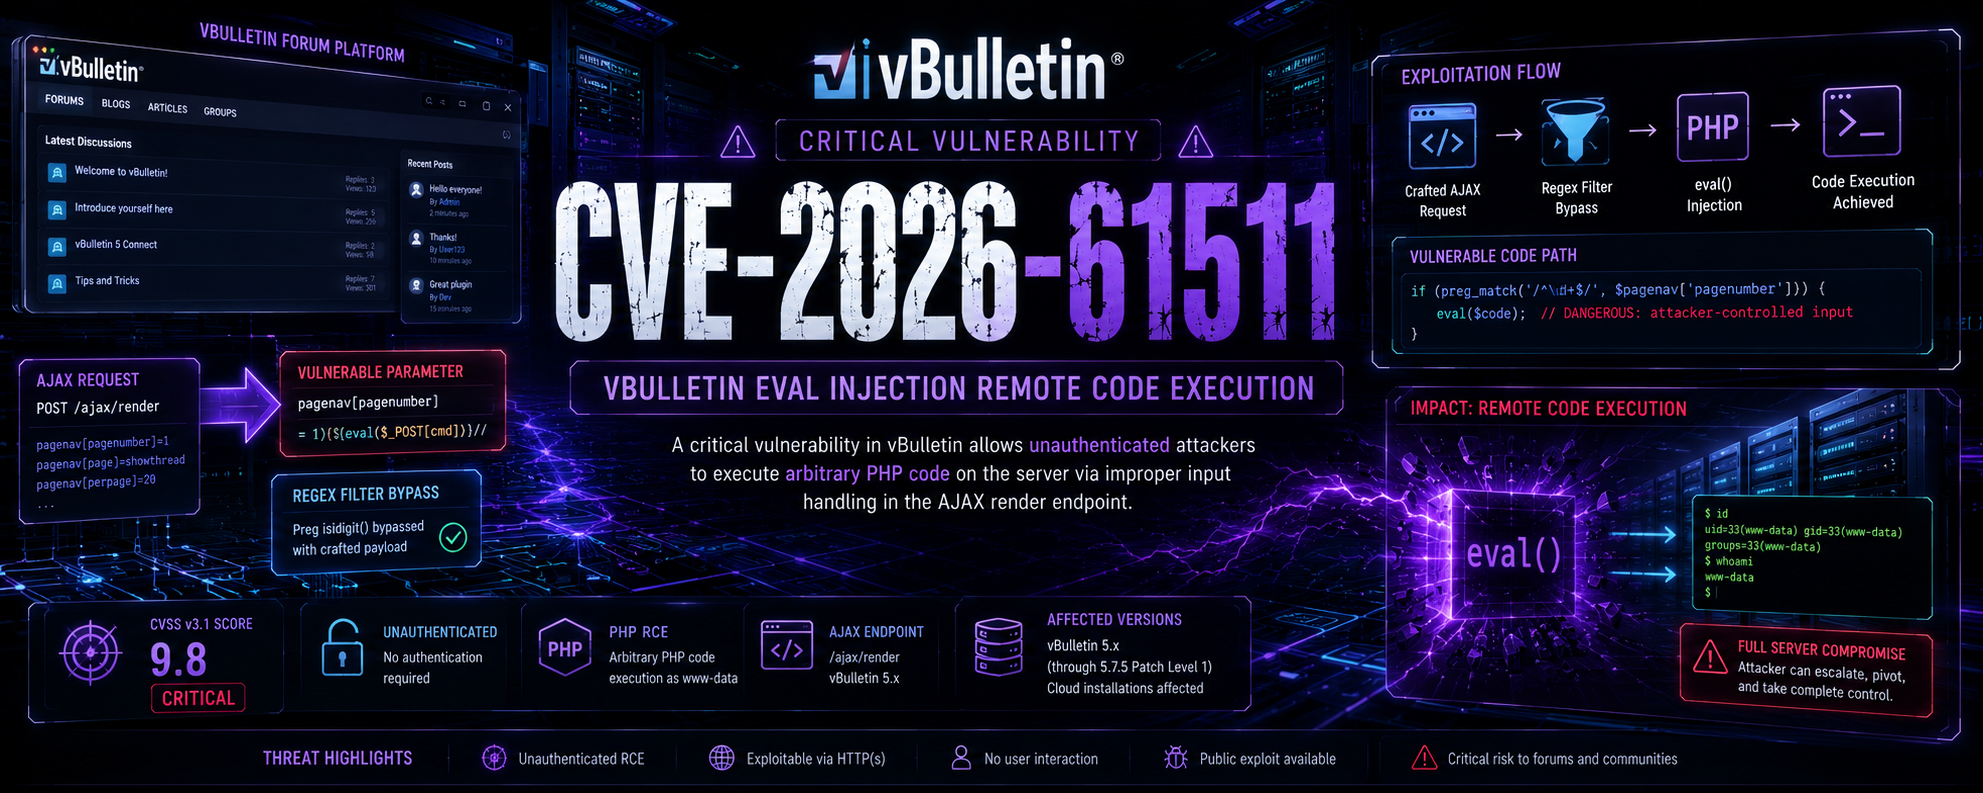 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 사전 인증 RCE (CVSS 9.8). 취약한 버전 5.x/6.x (패치되지 않음). Endpoint Pool, AJAX, PHPFuck WAF 우회를 통한 다중 익스플로잇. 전체 툴킷: 리버스 셸, 프록시, 지속성,…
 davidsonrafaelk/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구