#1
 w-digital-scanner/w12scan-client
네트워크 자산 탐지 및 스캔 클라이언트로, 대규모 자산 식별, 포트 스캔, 취약점 스캔을 위해 nmap과 masscan을 통합합니다.
 gojue/ehids-agent
eBPF 기반의 Linux 호스트 기반 침입 탐지 시스템.
 commonexploits/port-scan-automation
NMAP 스캔을 자동화하고 맞춤형 Nessus 정책을 자동 생성합니다.
 p0dalirius/sharehound
네트워크 공유의 접근 권한을 BloodHound OpenGraphs로 쉽게 매핑하는 Python 도구
 danmcinerney/wifi-monitor
로컬 네트워크에서 가장 많은 패킷을 전송하는 IP들을 출력합니다.
 zeronetworks/bloodhound-tools
네트워크 차원을 Bloodhound의 데이터에 반영하는 도구 모음
 sfan5/fi6s
빠르게 설계된 IPv6 포트 스캐너로, 인터넷 스캐닝 및 탐색을 목표로 합니다.
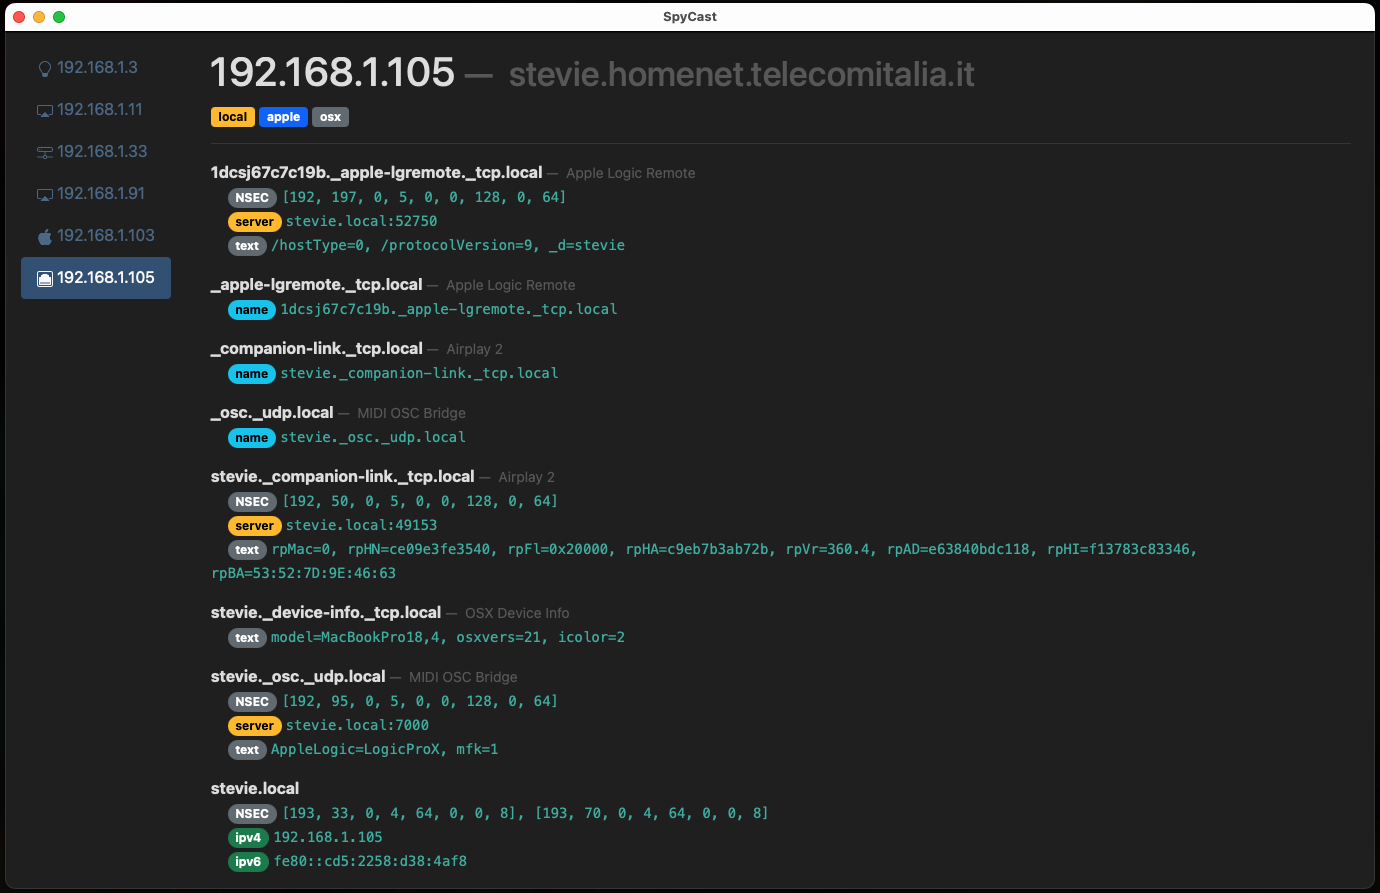
 dviros/excalibur
Excalibur는 Bashbunny 프로젝트를 위한 "Powershell" 기반 Eternalblue 익스플로잇 페이로드입니다.
 alechilczenko/kimi
마이크로서비스 접근 방식으로 구축된 공격 표면 탐색 도구로, 멀티스레딩을 활용하여 빠르고 인터넷 규모의 자산 인덱싱을 수행합니다.
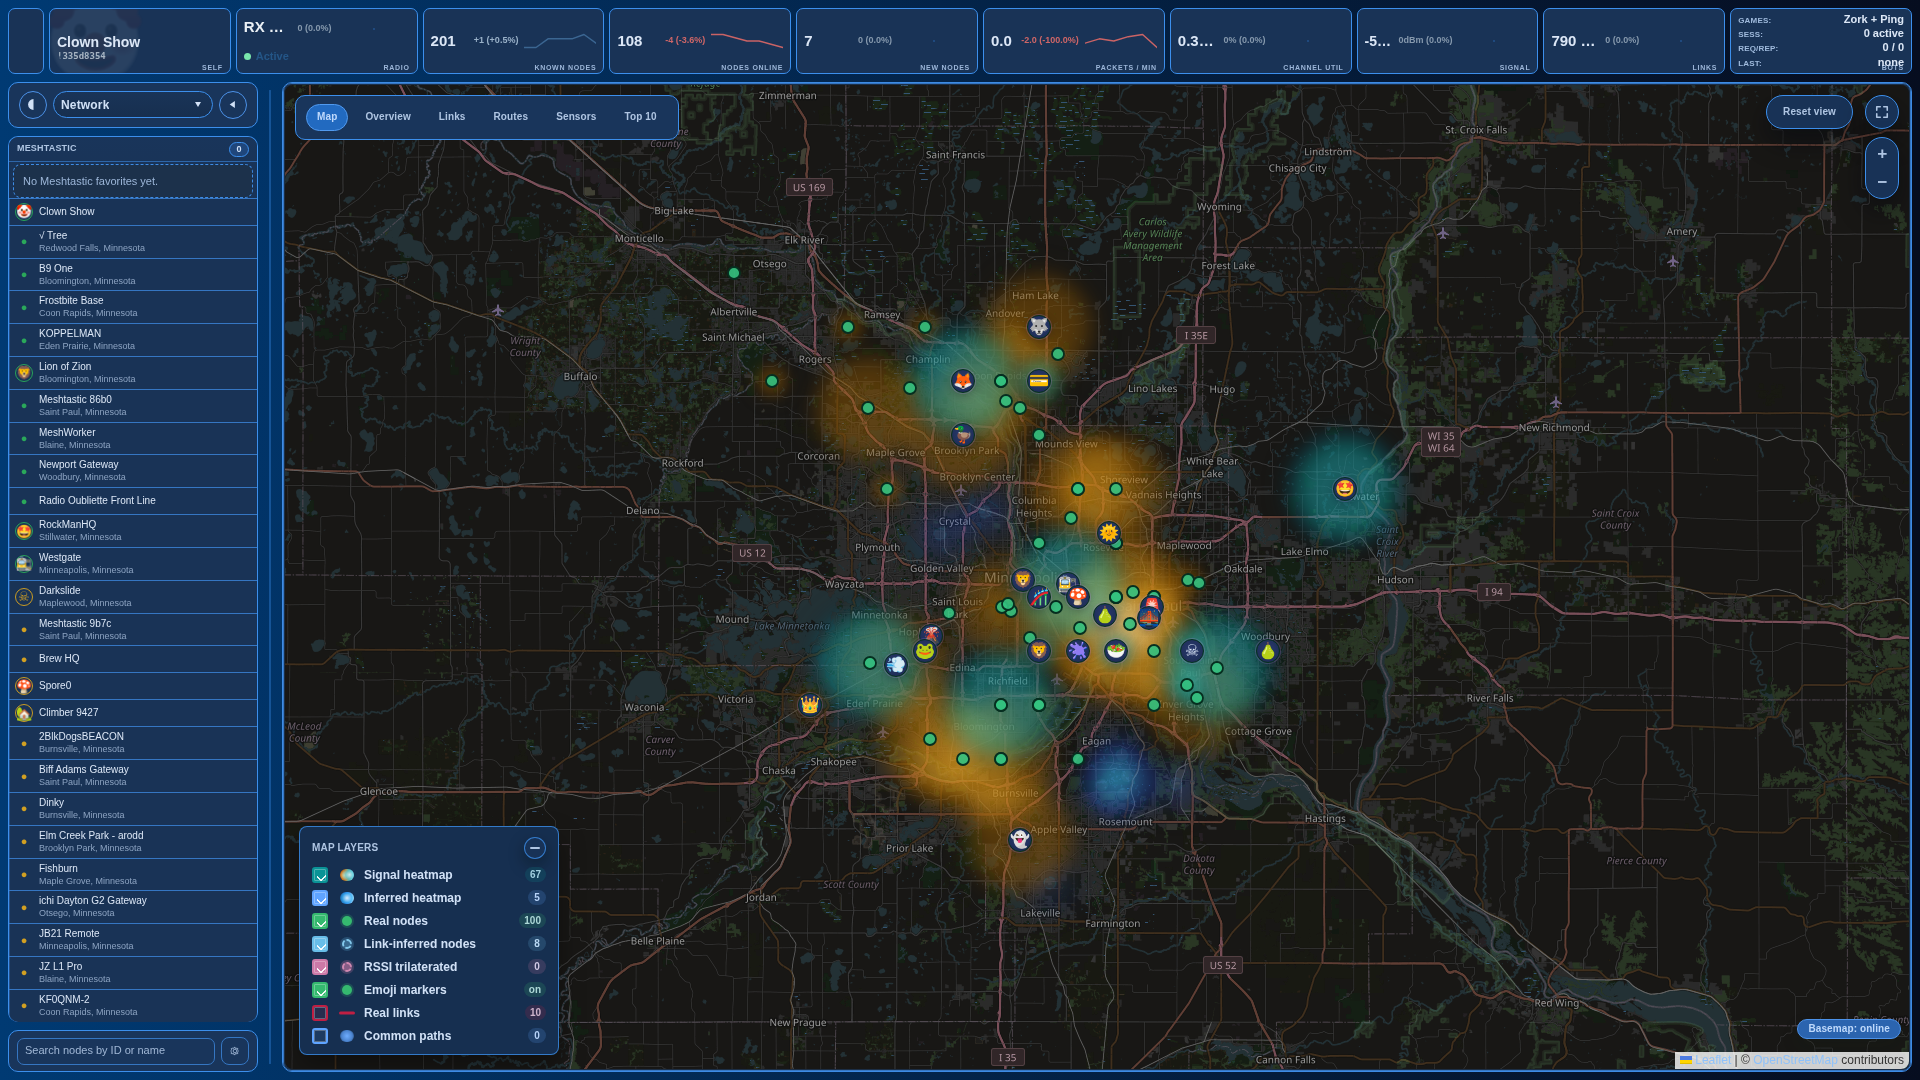 jaronmcd/meshyface
단일 페이지 웹 대시보드로, Meshtastic 메시 네트워크를 위한 실시간 네트워크 매핑, 패킷 분석, 채팅, 센서 원격 측정, 토폴로지 시각화 기능을 제공합니다. SQLite 기반 기록 저장소를 갖춘 Python 서비스로 실행됩니다.
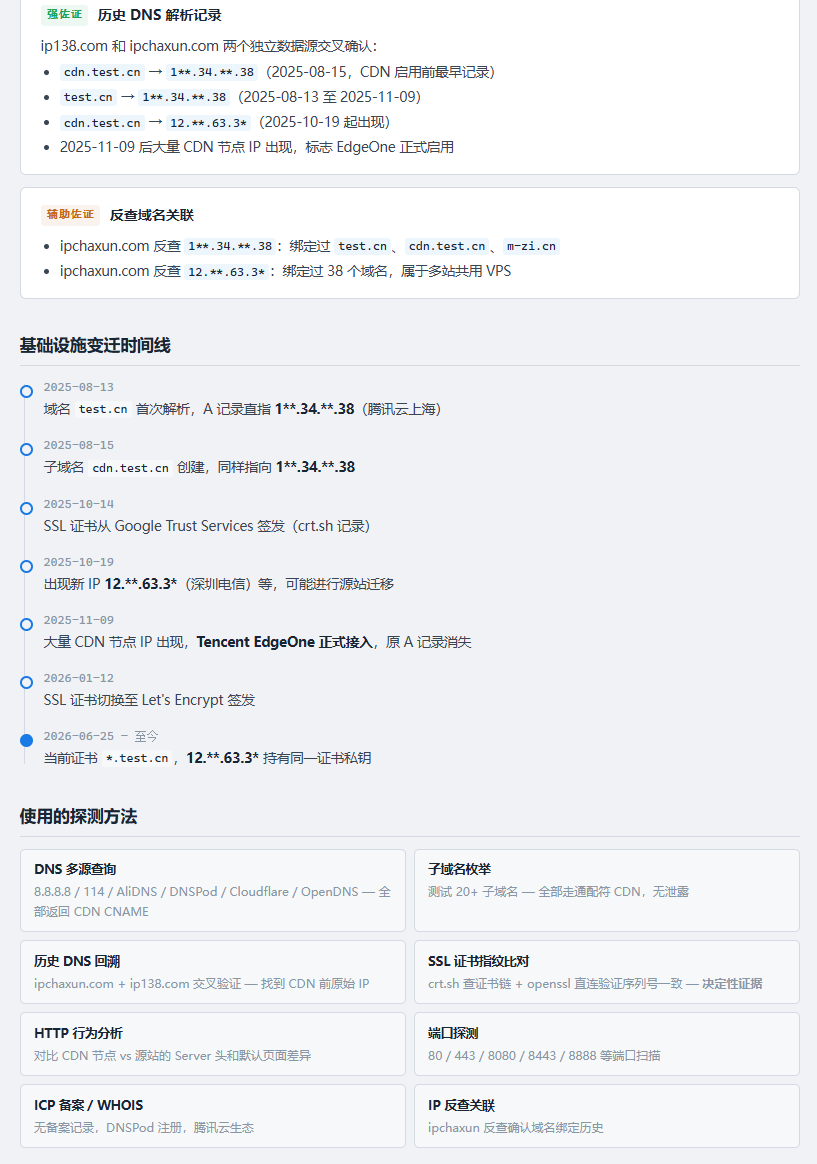 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
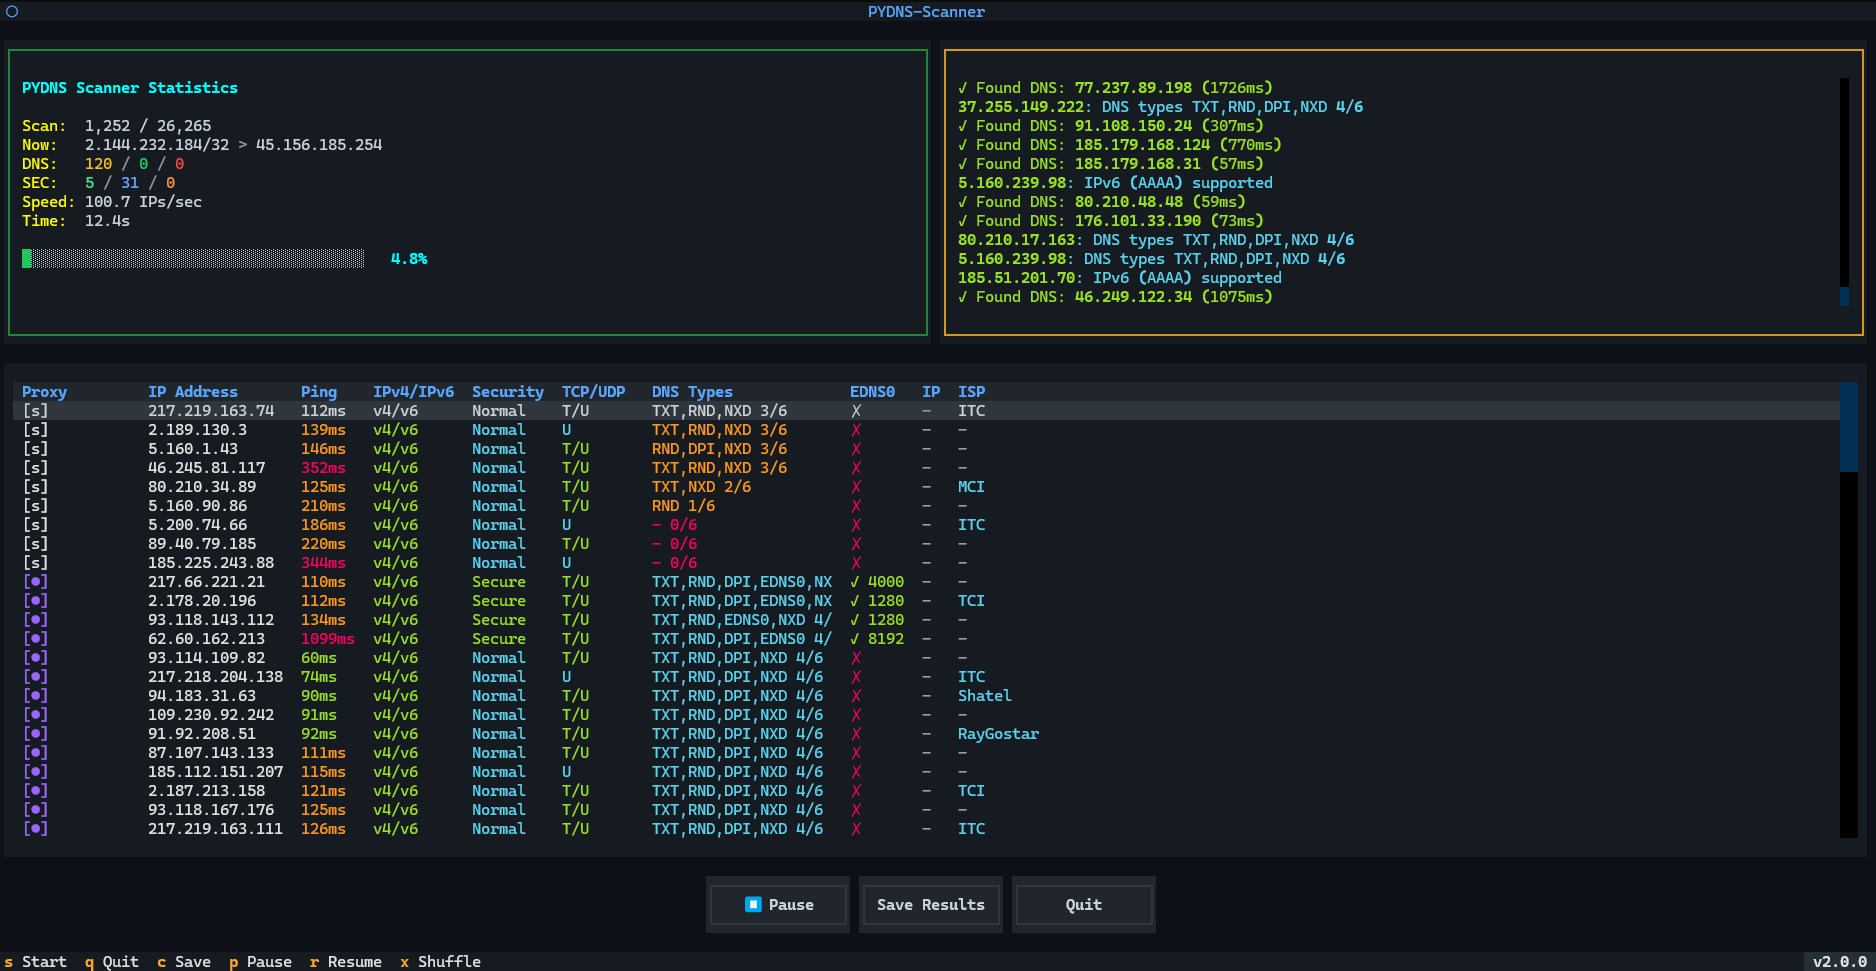 xullexer/pydns-scanner
현대적이고 고성능의 DNS 스캐너로, Textual로 구축된 아름다운 터미널 사용자 인터페이스(TUI)를 갖추고 있습니다. 이 도구는 수백만 개의 IP 주소를 스캔하여 작동하는 DNS 서버를 찾을 수 있으며, 선택적 Slipstream 프록시 테스트와 자동 멀티…
 mubix/netview
Netview는 WinAPI 호출을 사용하여 시스템을 열거합니다.
 postmodern/ruby-nmap
Ruby를 위한 nmap 인터페이스로, 탐색 도구이자 보안/포트 스캐너입니다. nmap 자동화와 nmap XML 파일 파싱을 지원합니다.
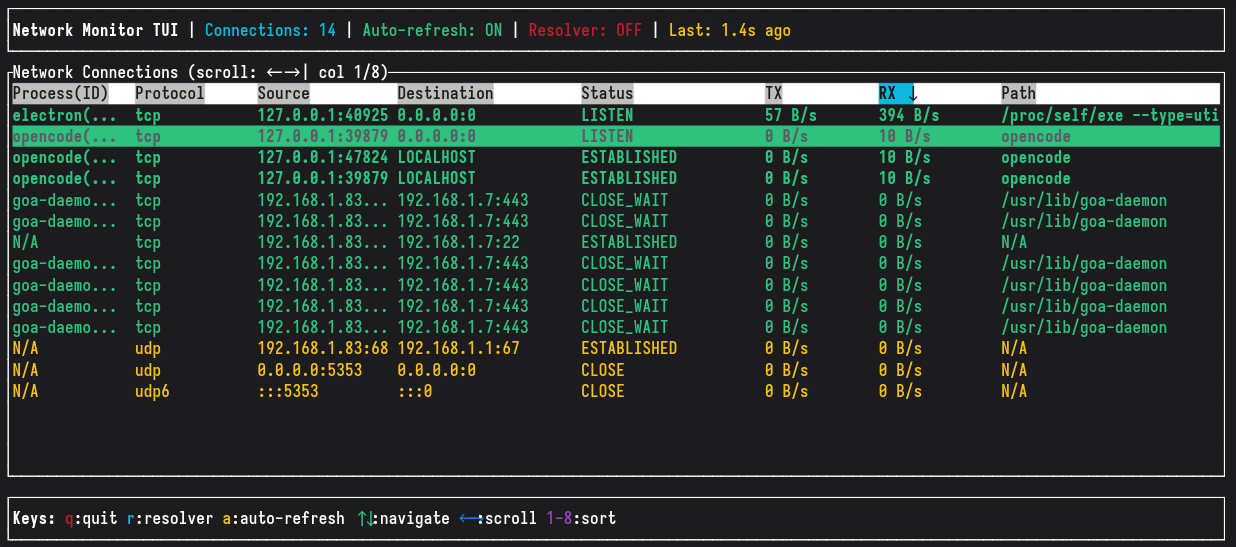 grigio/network-monitor
Rust와 GTK4로 구축된 실시간 네트워크 연결 모니터링 도구로, 최신 그래픽 인터페이스에서 활성 연결과 실시간 I/O 통계를 표시합니다.
 rickdejager/cupshax
최근 CUPS 취약점을 이용한 빠른 개념 증명으로, PPD 주입 및 DNS-SD 프린터 검색을 통해 원격 코드 실행을 가능하게 합니다. 취약한 Unix 시스템에서 임의의 명령을 실행합니다.