
 #1
Tools for assessing, testing, and exploiting mobile applications and devices (Android, iOS).
Kitploit 추천

 abhi-r3v0/adhrit
Ghera 벤치마크를 기반으로 심층 정찰 및 정적 바이트코드 분석을 위한 Android 보안 제품군입니다.
 googleprojectzero/sockfuzzer
커버리지 기반 커널 퍼징 프레임워크로, XNU를 사용자 공간 라이브러리로 실행하여 BSD, Mach, 가상 메모리 및 프로세스 서브시스템 전반에서 취약점을 발견합니다.
 superandroidanalyzer/super
안전하고, 통합된, 강력하며 확장 가능한 Rust Android 분석기
 androidhooker/hooker
Hooker는 Android 애플리케이션의 동적 분석을 위한 오픈소스 프로젝트입니다. 이 프로젝트는 대상 애플리케이션에서 발생하는 모든 API 호출을 자동으로 가로채고 수정하는 데 사용할 수 있는 다양한 도구와 애플리케이션을 제공합니다.
 novoda/gradle-static-analysis-plugin
Android 및 Java 프로젝트를 위한 정적 분석 도구의 간편한 설정.
 nowsecure/android-forensics
오픈 소스 Android 포렌식 앱 및 프레임워크
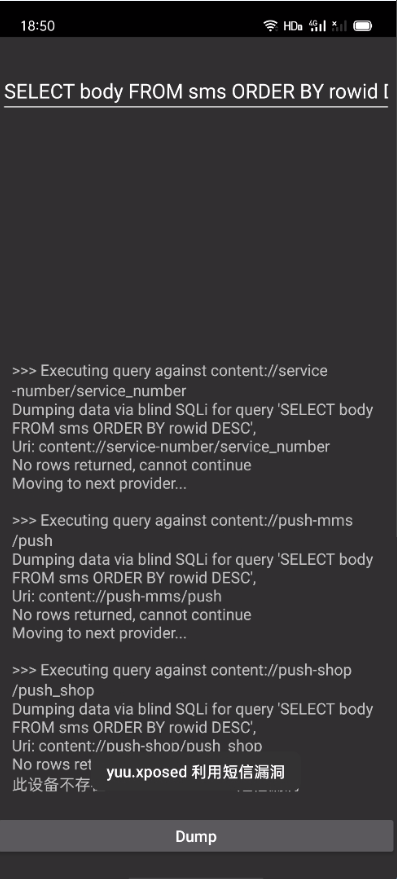 yuuouu/coloros-cve-2025-10184
ColorOS SMS 취약점 및 사용자 자가 대처 방안
 1ultimat3/badintent
Burp Suite를 사용해 Android의 Binder 트랜잭션을 가로채고, 수정하고, 반복하며 공격하세요.
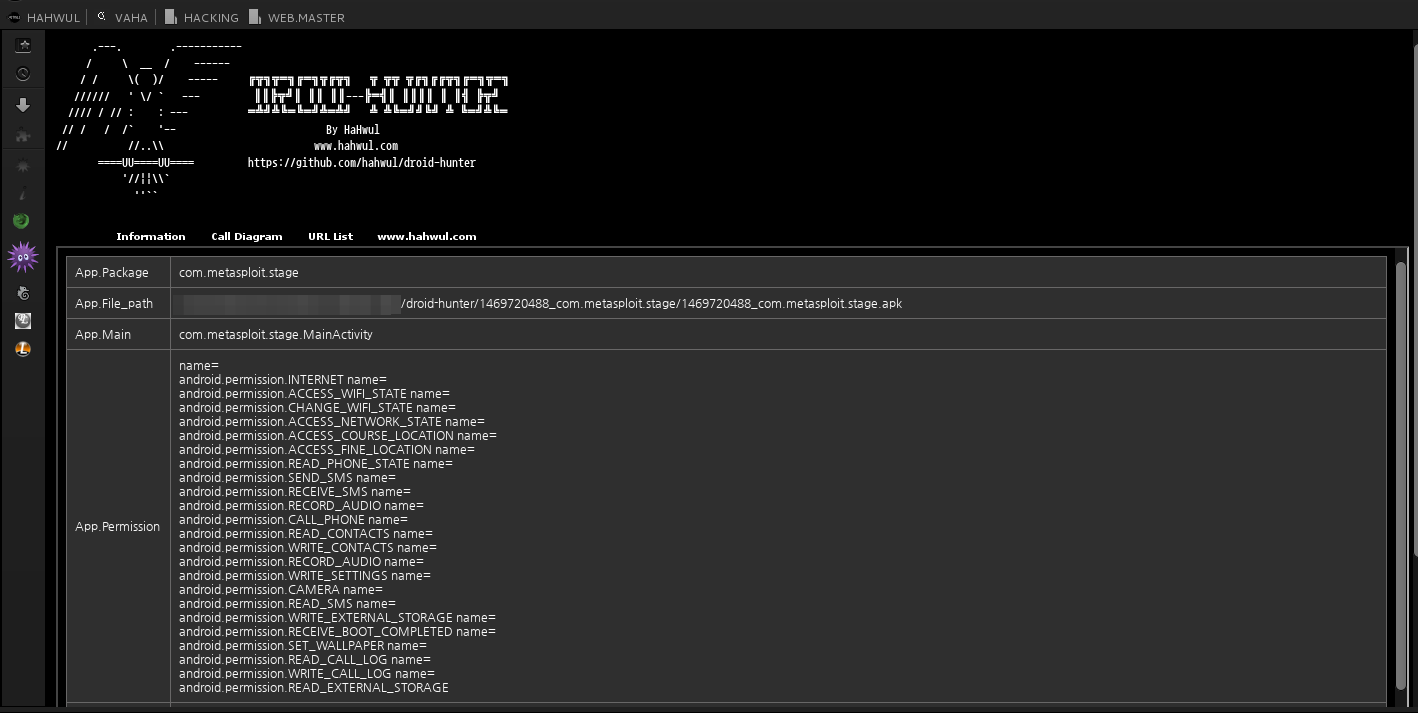 hahwul/droid-hunter
(더 이상 사용되지 않음) Android 애플리케이션 취약점 분석 및 Android 침투 테스트 도구
 certcc/keyfinder
개인(및 공개) 키 파일을 찾고 분석하는 도구로, Android APK 파일도 지원합니다.
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) 안드로이드 6.0.1 Marshmallow용 PoC
 nvisium-jack-mannino/owasp-goatdroid-project
*이 프로젝트는 더 이상 유지보수되지 않습니다* OWASP GoatDroid는 개발자와 테스터에게 Android 보안을 교육하기 위한 완전한 기능을 갖춘 독립형 교육 환경입니다. GoatDroid는 최소한의 의존성만 요구하며 Android 초보자와 고급 사용자…
 asdfugil/haxx
iOS 14 - iOS 14.8.1에서 루트 권한으로 언테더드 + 비샌드박스 코드 실행 핵.
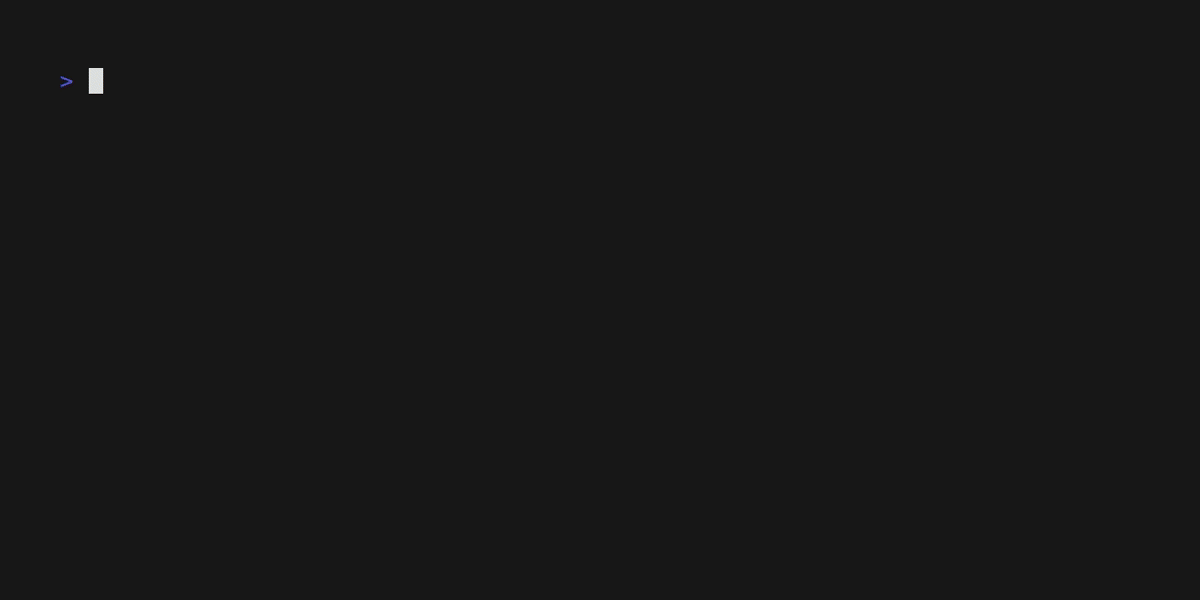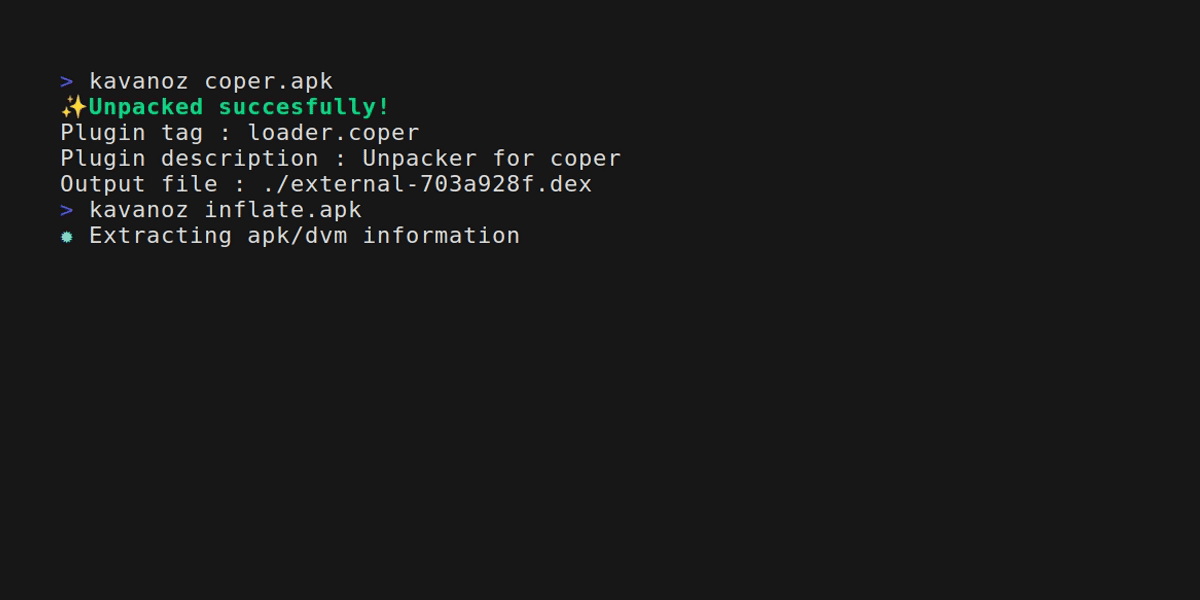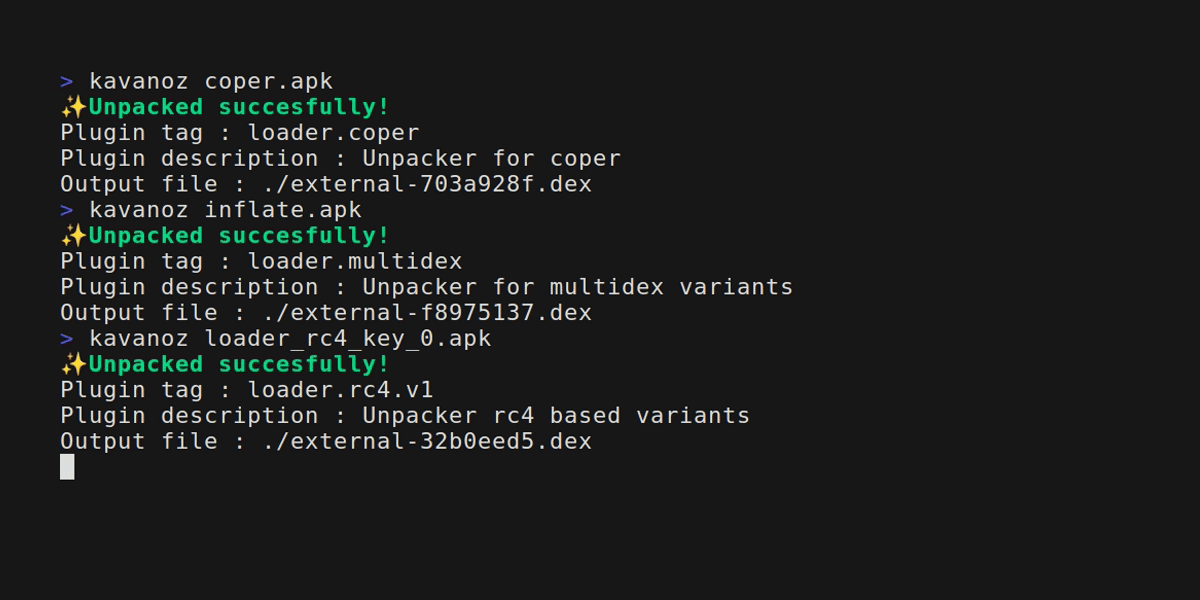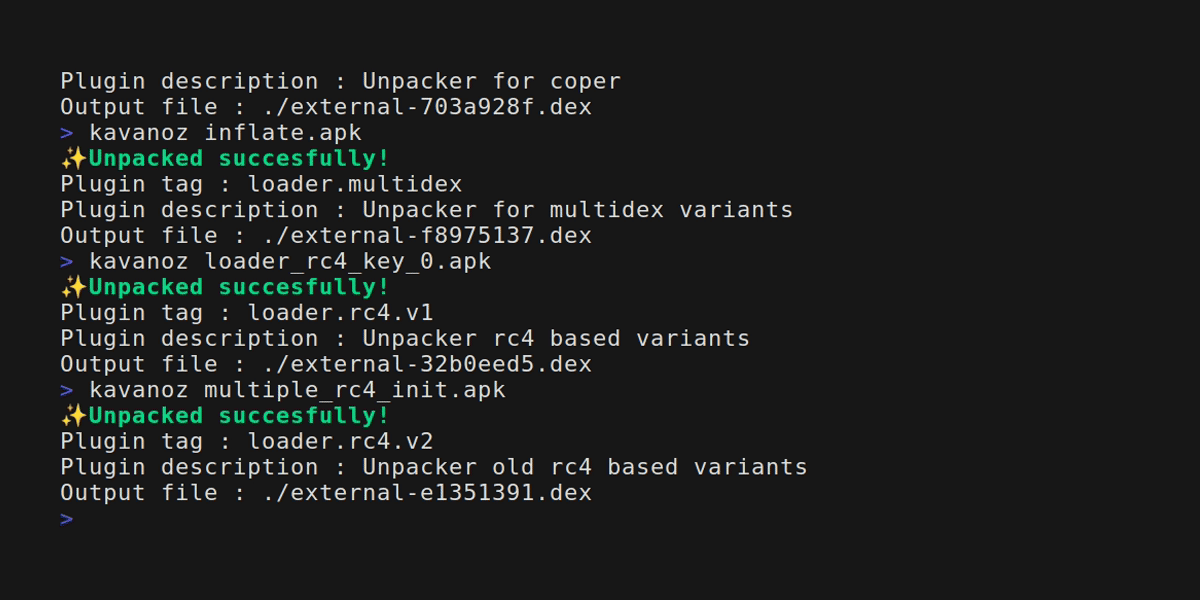 eybisi/kavanoz
일반적인 안드로이드 뱅커 악성코드를 정적으로 언패킹합니다.
 labcif/fama
모바일 앱 포렌식 분석(FAMA) -- Autopsy 포렌식 브라우저용 모듈
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
CVE-2026-43499 기반 8E5 모델 자동 잠금 해제 보조 도구로, 승인된 보안 연구 및 본인 소유 기기에서만 사용할 수 있습니다.
 k0mraid3/k0mraid3s-system-shell-prebuilt
2022년 10월에 발견한 익스플로잇으로, 안드로이드의 패키지 관리자 바이너리(pm)와 디버깅 플래그 처리 방식과 관련이 있으며, 2023년 3월에 패치되었습니다. CVE-2019-16253을 페이로드로 사용하여 시스템 셸을 획득합니다.








