
 #1
Tools for assessing, testing, and exploiting mobile applications and devices (Android, iOS).
Kitploit 추천

 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLife 보안 취약점으로 인한 계정 탈취: 100K+ Google Play 다운로드 및 CVE-2026-86552부터 CVE-2026-86555까지.
 abdgalaxy36-code/rmgp-complete-handoff
Complete RMGP (CVE-2026-43499) 작업 공간 + SM-A376B/A376BXXU1AZB7용 실험 상태 핸드오프
 george0papasotiriou/cve-2026-6666-xpc-service-nskeyedunarchiver-deserialization-attack-macos-ios-simulation-
NSKeyedUnarchiver 역직렬화에 취약한 시뮬레이션된 macOS/iOS XPC 서비스와, 안전하지 않은 역직렬화를 통한 RCE를 위한 익스플로잇 데모 및 제작된 plist 페이로드가 포함되어 있습니다.
 xdo0/servicecheater
CVE-2020-0113 및 CVE-2020-0108의 Poc
 dingo97/cve-2026-20516
CVE-2026-20516에 대한 분석 글 및 ADB 개념 증명(PoC)으로, MediaTek Android TV MiracastService의 혼동된 대리인(confused deputy) 취약점으로 로컬 Wi-Fi Direct 상태 변경이 가능합니다.
 l0lsec/cve-2026-12960
CVE-2026-12960 - ASUS Router 앱(com.asus.aihome)의 Android 애플리케이션 구성 요소 부적절한 내보내기. PoC, 익스플로잇 APK, 동영상 및 공급업체 보고서. 1.0.0.9.74에서 수정됨.
 mranonymous234/sandbox-escape-ios-18.0-26.0
이는 CVE-2025-43407을 익스플로잇으로 사용하며 아직 테스트 중이며 작동이 보장되지 않습니다.
 murf-xd/cve-2023-20768
MediaTek ION 할당자 타입 혼동에 대한 Android 커널 CVE 분석 및 PoC로, 근본 원인 diffing, 비특권 트리거, 익스플로잇 가능성 평가를 다룹니다.
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 익스플로잇 연구 및 부트로더 잠금 해제 여정
 byt3quester/cve-2023-20938-poc
로컬 권한 상승 PoC for CVE-2023-20938, Android binder의 use-after-free 취약점으로, 취약한 테스트 빌드에서 root 권한을 획득하고 SELinux를 비활성화합니다.
 catxiaoshi/cve-2026-43499
PD2229B의 43499(ghostlock) 타당성 연구
 setsuneko/ghostlock_mt6983v_5.10
고위험 취약점 CVE-2026-43499, 5.10 커널 및 MediaTek MT6983V에서의 구현
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700의 실행 시나리오를 보여주는 C2 서버 데모 소스 코드
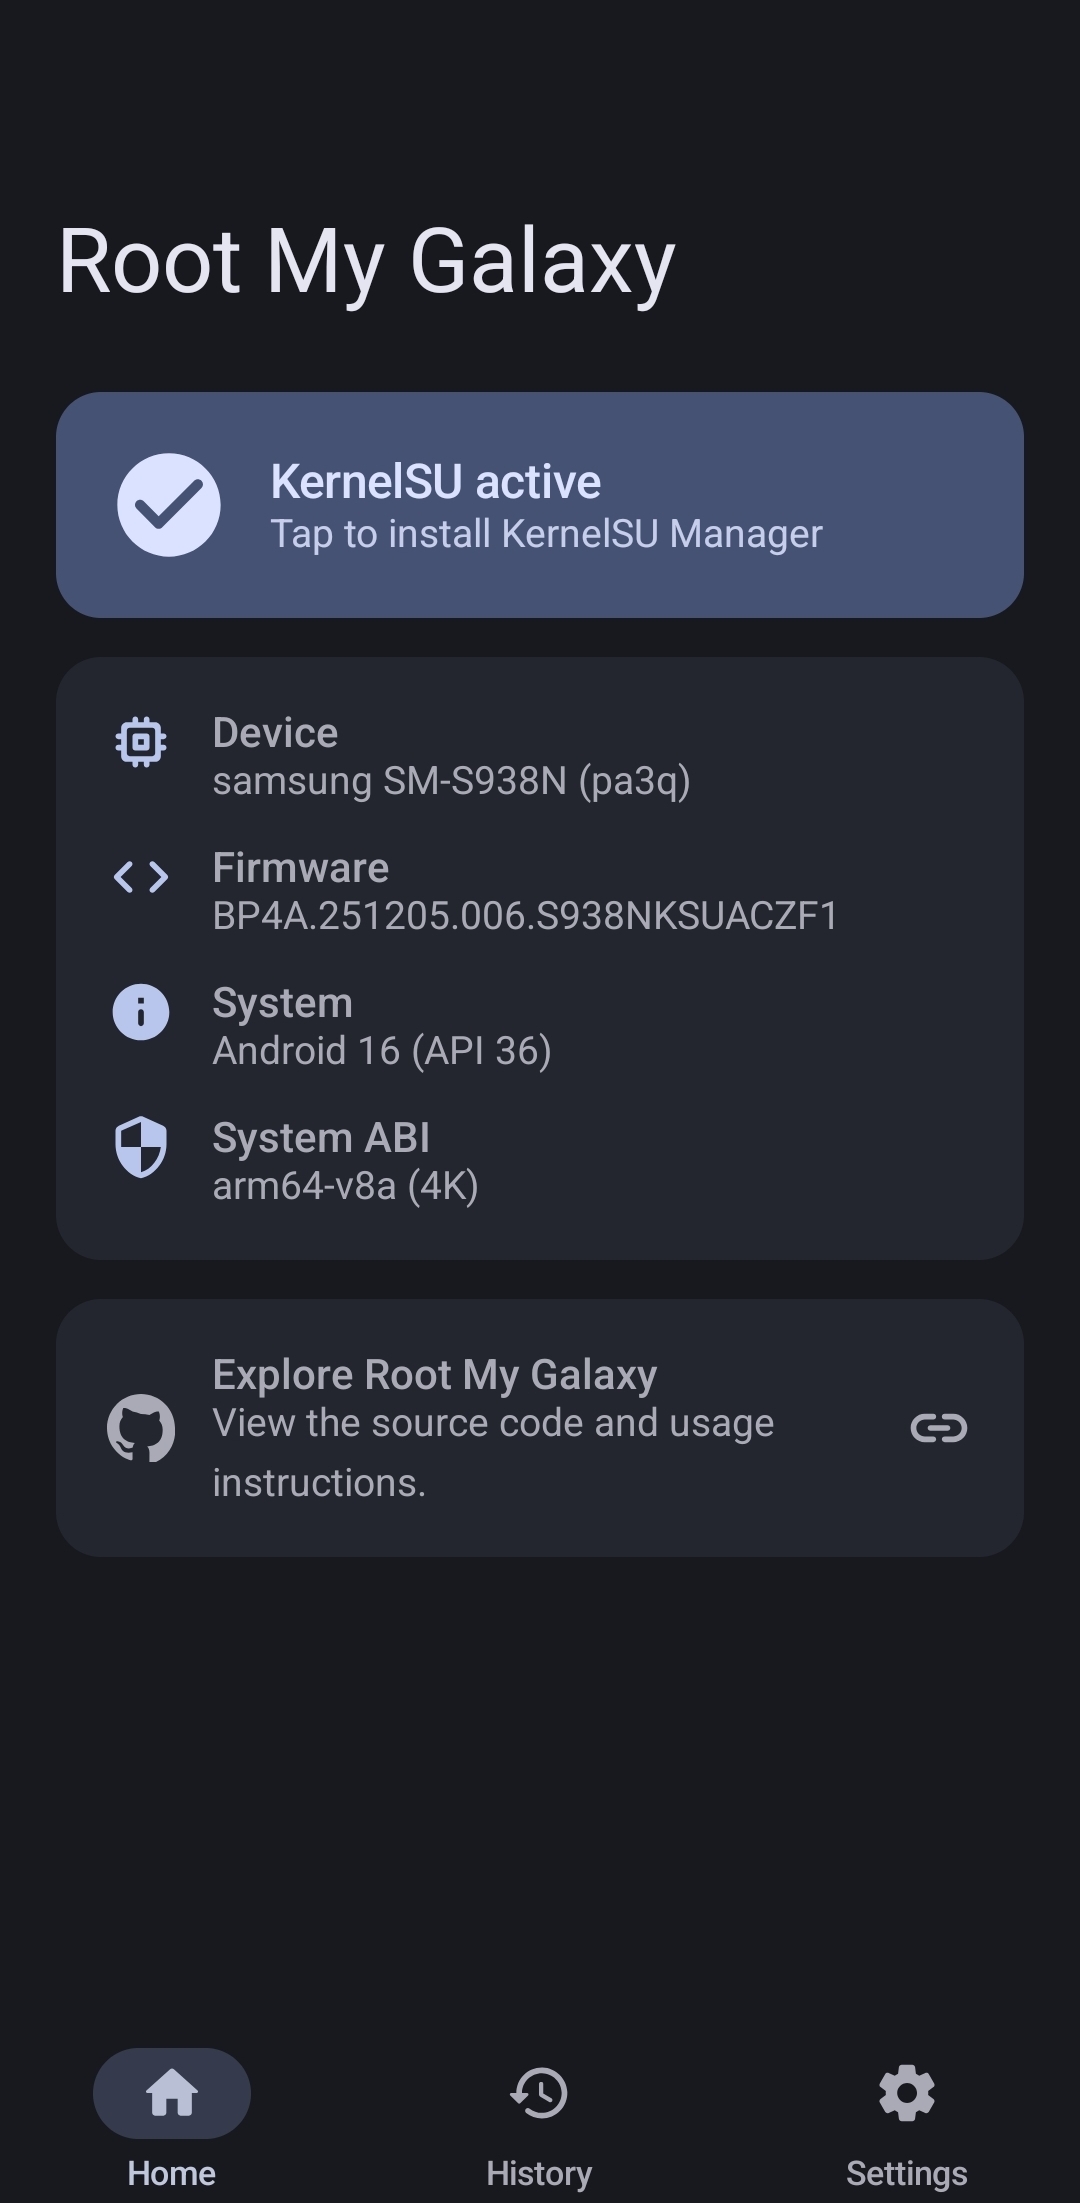 ohlookitstheirs/root-my-galaxy-tests
지원되는 Samsung Galaxy 펌웨어용 CVE-2026-43499 KSU 설치 프로그램 (참고: 포크)
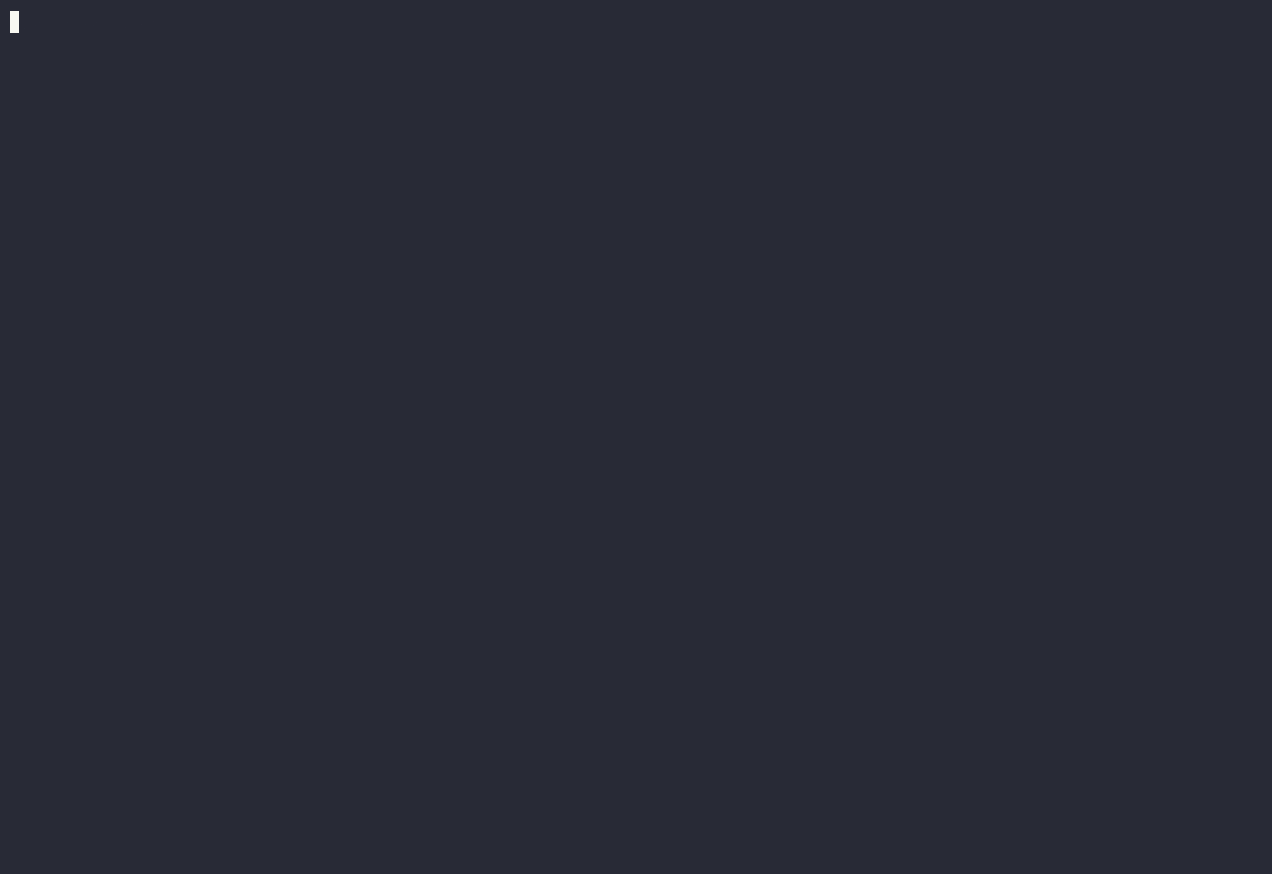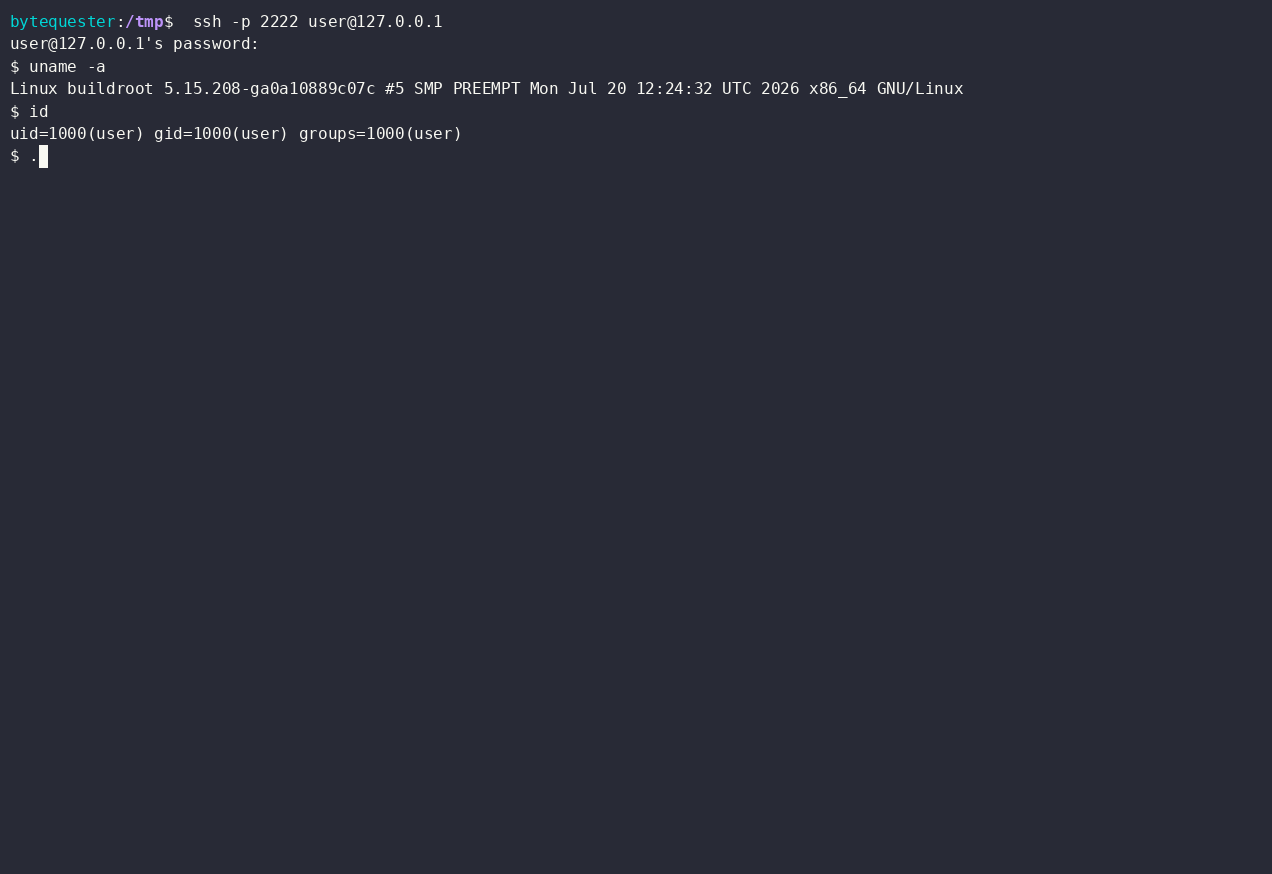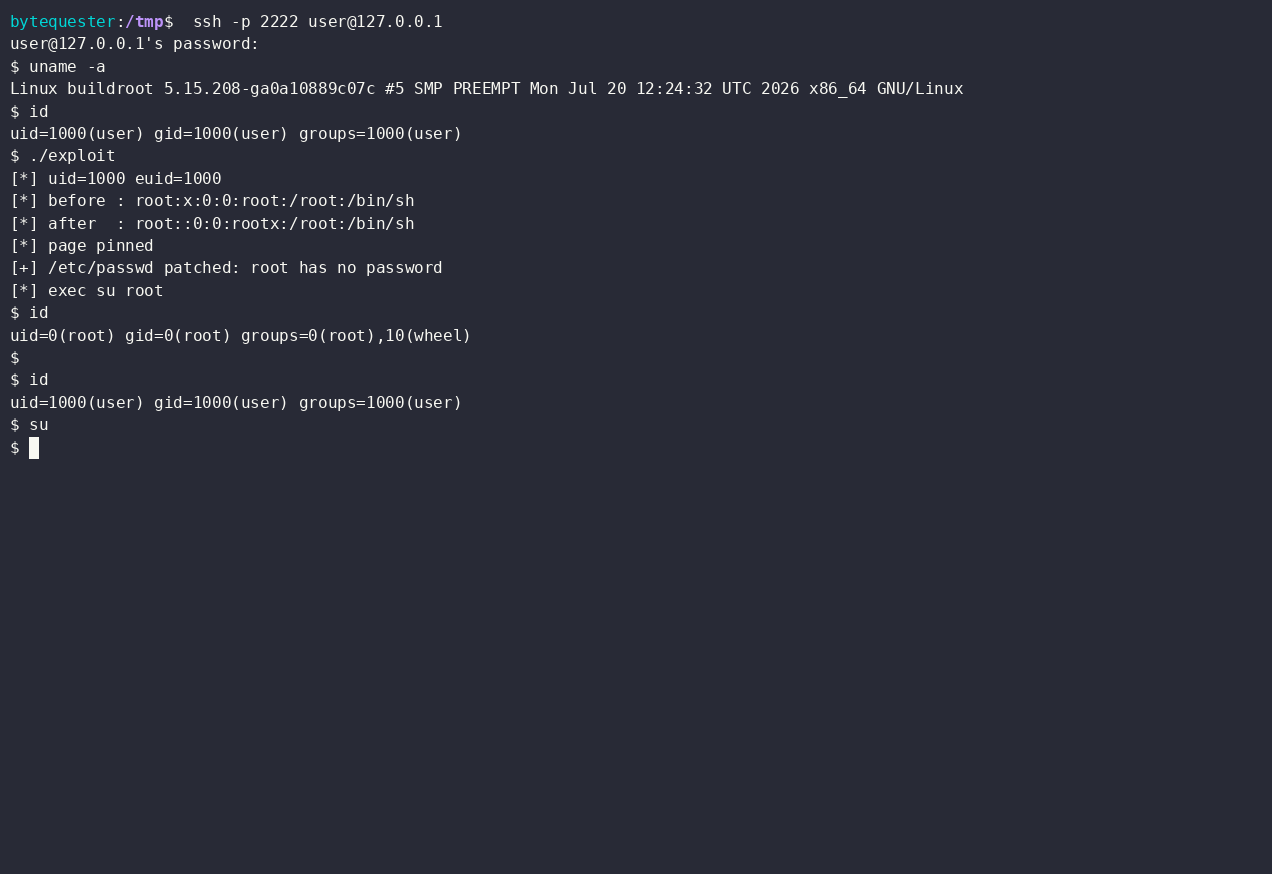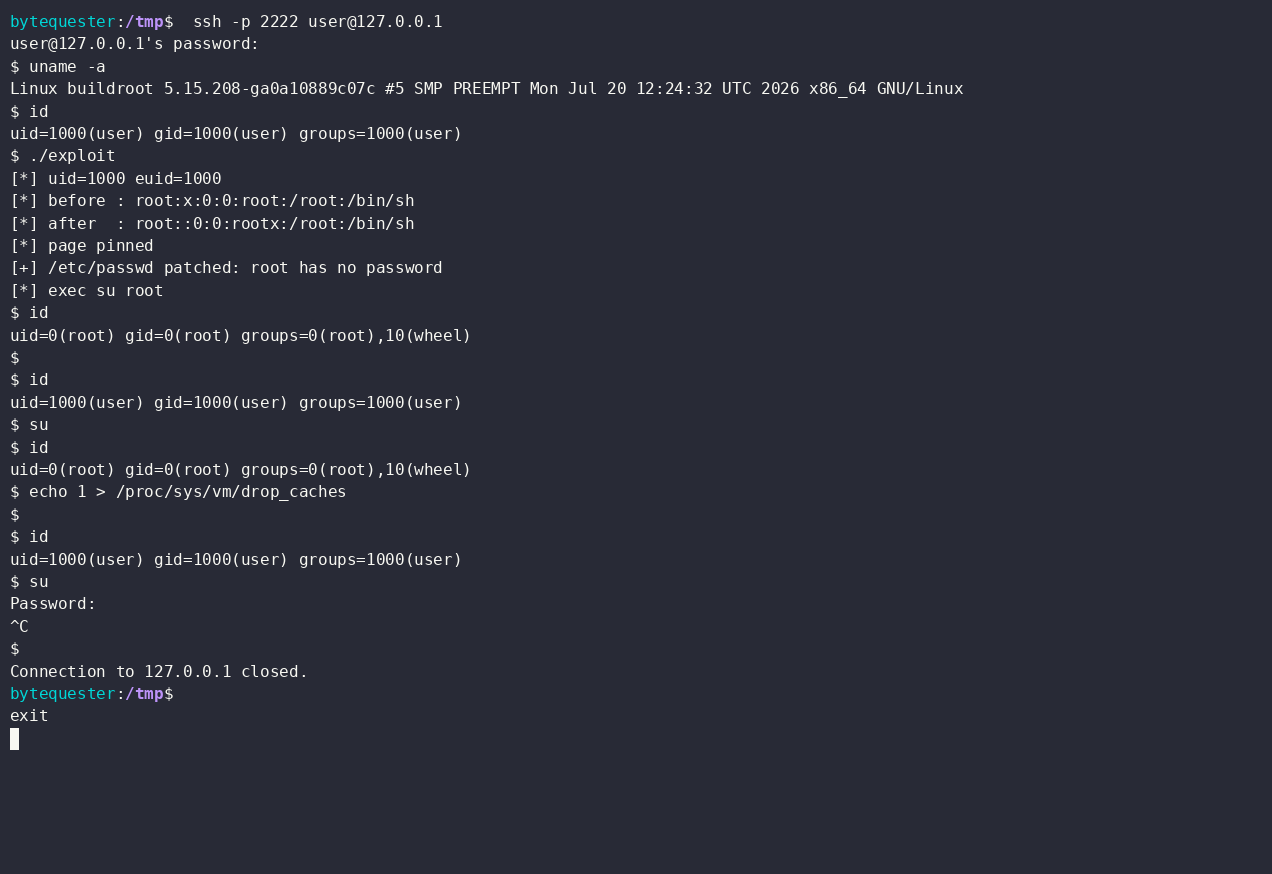 byt3quester/cve-2022-22706-poc
CVE-2022-22706에 대한 개념 증명 익스플로잇: Mali GPU 커널 드라이버의 페이지 캐시 쓰기 결함을 악용하여 메모리에서 /etc/passwd를 수정하고 루트 셸을 획득합니다.
 0xblackash/cve-2026-73296
CVE-2026-73296에 대한 비파괴적 보안 평가 도구로, 노출된 Mobile MCP HTTP 서버(포트 8020/8021)의 인증 경계를 점검하여 잠재적인 무단 Android 기기 접근을 탐지합니다.
 meniben/redmi14c-pond-cve-2026-64560
CVE-2026-64560 Android 커널 UAF 로컬 권한 상승 체인을 Redmi 14C(pond, MediaTek)에 적용하기 위한 포팅 템플릿 및 파생 툴킷.








