#1
 nidhihcl/frameworks_base_aosp_10_r33_cve-2021-39696
안드로이드 AOSP 10 프레임워크 베이스 저장소로, CVE-2021-39696에 대한 패치가 적용되어 안드로이드 플랫폼 보안 취약점 분석 및 익스플로잇에 대한 참고 자료를 제공합니다.
 nanopathi/packages_apps_managedprovisioning_cve-2021-39692
CVE-2021-39692를 대상으로 한 개념 증명 익스플로잇으로, Android ManagedProvisioning을 공격하여 장치 프로비저닝 과정에서 권한 상승을 시연합니다.
 nanopathi/framework_base_aosp10_r33_cve-2020-0401
Android AOSP10 프레임워크 기본 저장소로, Android 프레임워크 구성 요소의 심각한 권한 상승 취약점인 CVE-2020-0401에 대한 개념 증명 또는 패치를 포함하고 있습니다.
 nanopathi/framework_base_aosp10_r33_cve-2020-0391
CVE-2020-0391 취약점에 대한 개념 증명 익스플로잇 코드를 포함한 Android AOSP10 프레임워크 기본 저장소
 nanopathi/framework_base_aosp10_r33_cve-2020-0227
CVE-2020-0227을 대상으로 하는 Android AOSP 10 프레임워크 베이스용 익스플로잇으로, 제작된 애플리케이션을 통해 권한 상승을 가능하게 합니다.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2023-20955
Android 설정 앱 보안 패치로, AOSP 10의 취약점을 해결하는 CVE-2023-20955 관련 패치입니다.
 trinadh465/packages_apps_managedprovisioning_aosp10_r33_cve-2023-21275
프로비저닝 구성 요소의 보안 취약점을 해결하는 CVE-2023-21275용 Android ManagedProvisioning 패치입니다.
 trinadh465/frameworks_native_cve-2020-0226
Android 네이티브 프레임워크 취약점 CVE-2020-0226을 분석하고 시연하며, 바이너리 분석 및 익스플로잇 통찰력을 제공합니다.
 trinadh465/frameworks_base_cve-2023-20943
Android 프레임워크 기반 익스플로잇으로, CVE-2023-20943에 대한 취약한 Android 기기에서 권한 상승 테스트를 가능하게 합니다.
 shaikusaf/packages_apps_packageinstaller_aosp10_r33_cve-2021-0302
취약점 분석 및 보안 연구를 위해 CVE-2021-0302 패치가 적용된 AOSP 10 r33용 Android PackageInstaller 소스 코드
 shaikusaf/frameworks_native_aosp10_r33_shaikusaf-frameworks_native_aosp10_r33_cve-2020-0226
CVE-2020-0226에 대한 익스플로잇으로, Android 10 네이티브 프레임워크를 대상으로 합니다. Android 미디어 서버 구성 요소의 심각한 권한 상승 취약점에 대한 개념 증명(PoC)을 제공합니다.
 trinadh465/frameworks_base_aosp10_r33_cve-2021-0640
# AOSP 10 r33용 Android 프레임워크 기본 저장소, CVE-2021-0640 취약점 분석 및 잠재적 악용에 중점을 둠
 timwr/cve-2014-3153
CVE-2014-3153, 일명 towelroot
 a7vinx/cve-2015-3636
arm64에서 PXN 및 SELinux를 우회한 안드로이드 (골드피시 커널 v3.10.0+)용 Exploit. fi01의 코드 기반.
 jacobsoo/malconfig
이것은 제가 지속적으로 개발 중인 프레임워크용 모듈의 일부입니다. 현재는 C2의 정보만 여기에 공개되어 있습니다.
 5k1l/cve-2020-0022
cve-2020-0022와 관련된 몇 가지 것들
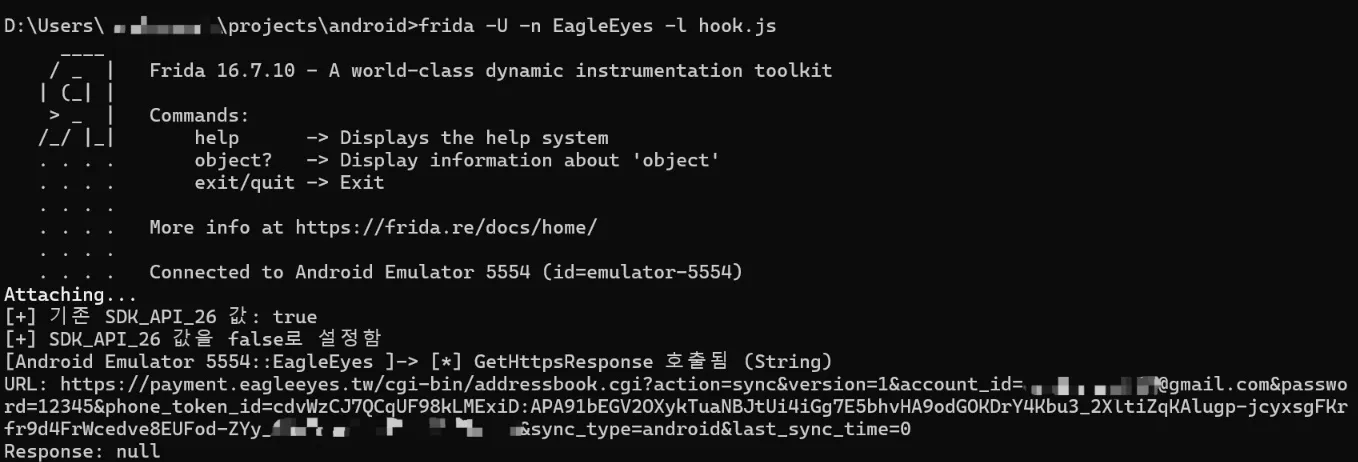 shinycolumn/cve-2025-46408
EagleEyes Lite Android 애플리케이션의 부적절한 호스트명 검증