#1
 cq674350529/pocs_slides
IoT/프로토콜 보안과 관련된 제 advisory, PoC, 슬라이드 및 스크립트
 batchmcnulty/uberscan
비밀번호 복구 및 브루트 포스 암호 공격을 사용한 서버, 라우터 및 IoT 장치의 침투 테스트를 위한 보안 프로그램.
 stratosphereips/aip
Zeek 네트워크 플로우에서 여러 우선순위 모델(신규, 지속적, 랜덤 포레스트)을 사용하여 효율적인 IPv4 블록리스트를 생성하고, 신규 및 지속적인 공격자를 식별하며, IoT 환경에 최적화된 도구입니다.
 hook-s3c/cve-2018-18852
CERIO 라우터(DT300N, DT100G, AMR-3204, WMR-200N)에서 공급업체 기본 자격 증명을 사용하는 인증된 원격 코드 실행 익스플로잇. MIPS 아키텍처를 대상으로 하는 Python PoC.
 do4choo/cve-2026-3227-tp-link-authenticated-rce
TP-Link 라우터 펌웨어에서 인증된 OS 명령어 삽입을 위한 개념 증명. 복호화, QEMU 기반 암호화 후크, 지속적 부트루프 또는 백도어 배포를 위한 15자 페이로드 생성을 포함합니다.
 op-tee/optee_ftpm
OP-TEE와 MS TPM 2.0 참조 구현(fTPM)의 통합
 runzeroinc/vulns-2026-fatfs-chance
FatFs 임베디드 파일시스템 라이브러리의 문서화된 보안 취약점 (CVE 세부 정보, 퍼징 하니스, 익스플로잇 디스크 이미지 생성기, 그리고 수십 개의 다운스트림 펌웨어 프로젝트에 걸친 공급망 영향 분석 포함).
 iotsrg/iot-pentest-devices-and-purpose
2025년 IoT 침투 테스트 하드웨어 및 소프트웨어 도구에 대한 선별된 가이드로, 블루투스, 지그비, Z-웨이브, WiFi, RFID, 자동차 및 부채널 공격 벡터를 다룹니다.
 nccgroup/the_automotive_threat_modeling_template
NCC Group의 Microsoft Threat Modeling Tool 2016용 자동차 보안 템플릿
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. TP-Link WDR5620 Series 버전 3까지의 명령 삽입 취약점.
 blasty/sonos
Amlogic 기반 Sonos 기기를 위한 익스플로잇 및 도구: EL3 익스플로잇을 통해 OTP/eFUSE를 덤프하고, LUKS 복호화 키를 추출하며, OTA 업데이트를 가져와 복호화합니다.
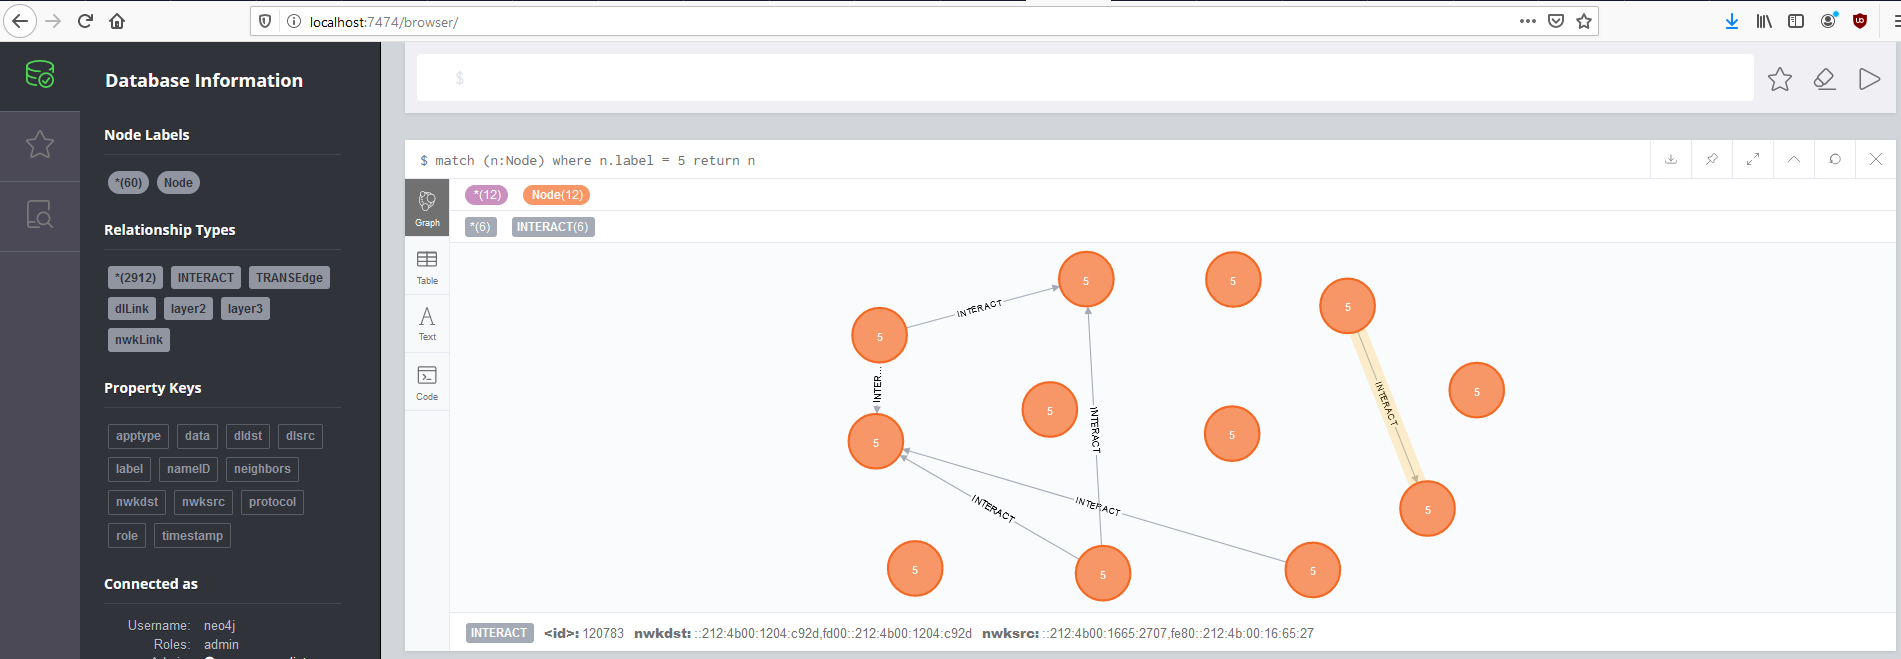
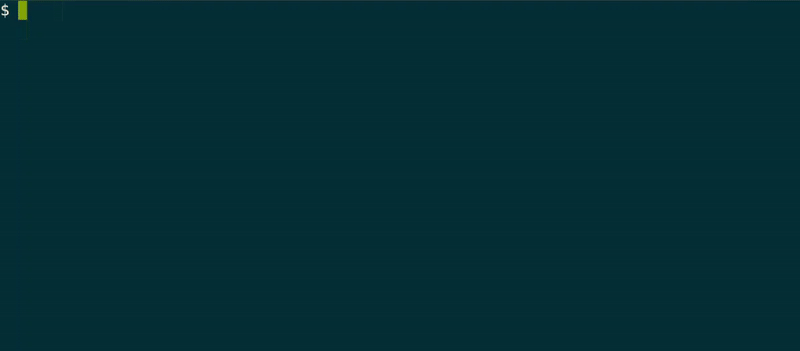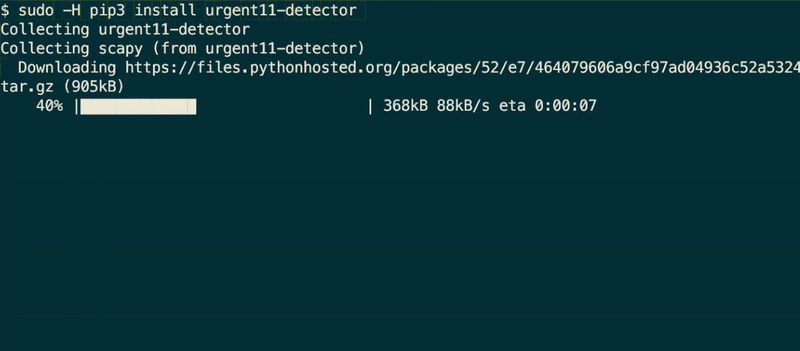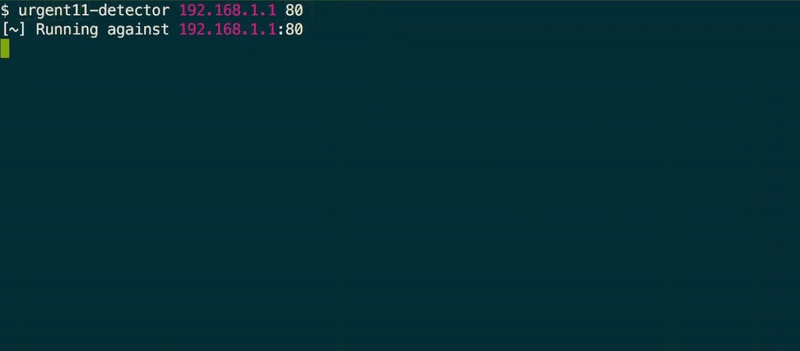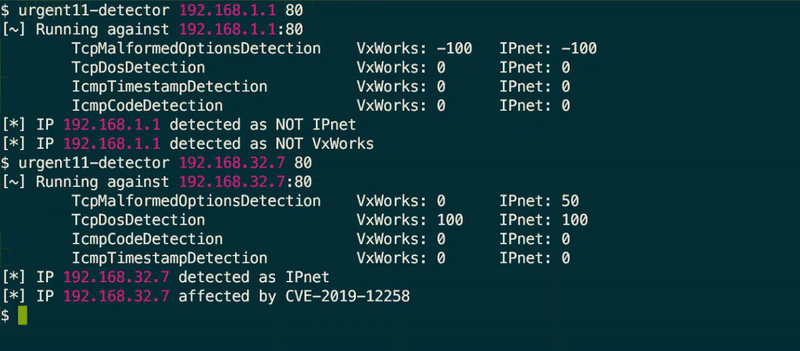 armissecurity/urgent11-detector
# Armis의 URGENT/11 탐지 도구
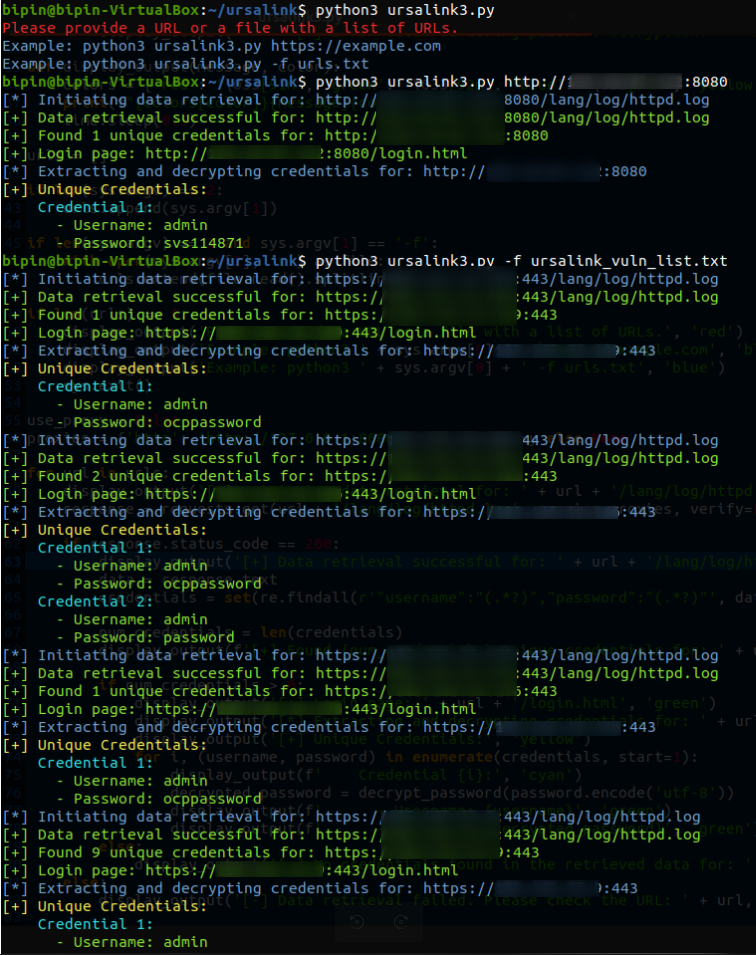 win3zz/cve-2023-43261
CVE-2023-43261 - 보호되지 않은 시스템 로그와 취약한 비밀번호 암호화를 통한 자격 증명 유출
 yoloshii/privacy-first-network
전체 가정용 VPN 라우터 (킬 스위치 탑재). OpenWrt + WireGuard + AmneziaWG. 모든 기기를 보호하며, VPN 앱이 필요 없습니다.
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC