
 #1
Tools focused on testing, reversing, and securing iOS applications and the iOS operating system.
Kitploit 추천
 cakescats/airborn-ios-cve-2025-24252
LogArchive에서 iOS Airborne 취약점 로그 아티팩트 추출기 CVE-2025-24252
 missaels235/poc-cve-2024-44258-py
CVE-2024-44258에 대한 개념적 PoC로, 백업 복원 중 iOS 심볼릭 링크 취약점을 다룹니다. 시뮬레이션된 백업 생성 및 이론적 검증 단계를 포함하여 교육 및 연구 목적으로 익스플로잇 메커니즘을 보여줍니다.
 typeconfused/cve-2025-14174-analysis
CVE-2025-14174에 대한 분석 및 PoC - ANGLE Metal OOB 쓰기 (iOS Safari, macOS Chrome)
 rebelle3/cve-2017-7117
CVE-2017-7117을 위한 교육용 익스플로잇으로, iOS 10.3.4 JavaScriptCore의 type-confusion 및 use-after-free 취약점을 보여주며, memory spraying 및 address leak 기법을 시연합니다.
 yiyeshi0-hash/ave263-chain
iPad 8 iPadOS 26.3 AVE toolchain 연구 (CVE-2026-64747 클래스)
 macressler/sslpatch
iOS SSL 취약점 패치 (CVE-2014-1266)
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder 타임아웃 UAF — iOS/macOS 커널 취약점으로 지연 패닉 유발 (A19 Pro, iOS 26.3 RC)
 verygenericname/cve-2021-30955-poc-ipa
# CVE-2021-30955 개념 증명 IPA iOS 15.0-15.2b1을 대상으로 하는 CVE-2021-30955용 개념 증명 IPA로, 로컬 권한 상승 취약점을 시연합니다.
 gmh5225/frida-vmprotect-bypass
VMProtect의 모바일 플랫폼 런타임 보호를 우회하는 Frida 스크립트로, 보호된 바이너리의 동적 계측 및 분석을 가능하게 합니다.
 rootkitsmm-zz/extra_recipe-ios-10.2
CVE-2017-2370
 zeng9t/cve-2018-4407-ios-exploit
CVE-2018-4407,iOS 익스플로잇
 mranonymous234/sandbox-escape-ios-18.0-26.0
이는 CVE-2025-43407을 익스플로잇으로 사용하며 아직 테스트 중이며 작동이 보장되지 않습니다.
 tihmstar/freepw_tc7200eploit
Technicolor TC7200 - 자격 증명 노출 CVE : CVE-2014-1677
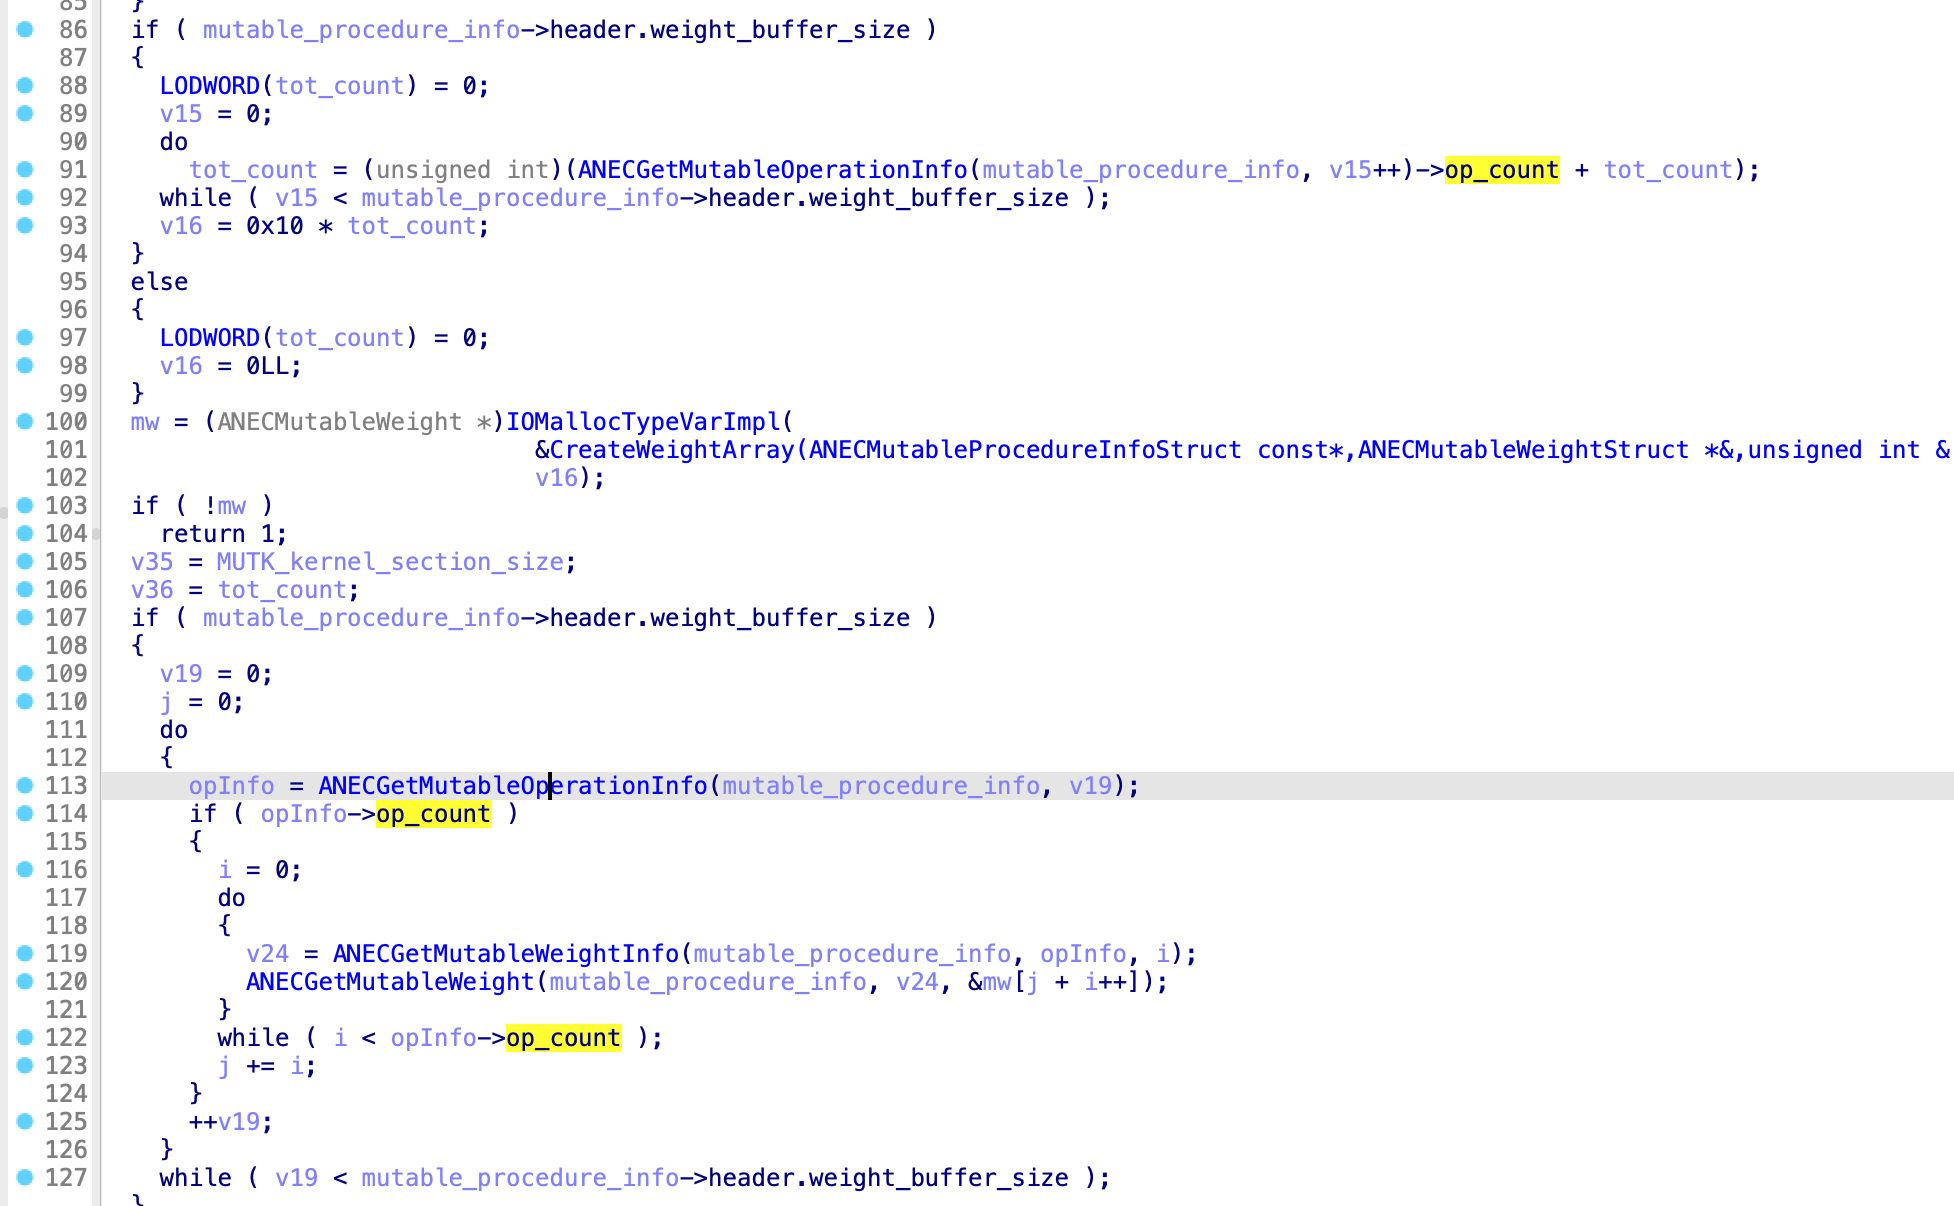 ox1111/cve-2022-32932
CVE-2022-32932에 대한 기술 분석 및 개념 증명으로, Apple의 ANE 커널 드라이버에서 공유 메모리 조작을 통한 경계를 벗어난 쓰기(out-of-bounds write)로 이어지는 이중 페치(double fetch) 취약점입니다.
 stationedk-06/darksword_analysis
DarkSword iOS WebKit 익스플로잇 체인의 정적 분석 — 전달, 스테이징 및 CVE 분석 (CVE-2025-31277, CVE-2025-43529)
 d0gukank/cve-2019-1218
iOS용 Microsoft Outlook의 교차 사이트 스크립팅(XSS) 취약점에 대한 개념 증명 익스플로잇으로, 조작된 메시지를 통해 이메일 기반 스푸핑 공격 및 장치 탈취를 가능하게 합니다.
 somisomair/cve-2026-43655-applem2scalercscdriver-uaf
CVE-2026-43655 AppleM2ScalerCSCDriver use-after-free 취약점 공개








